 xib3rr4dar/wannarace
Application Web intentionnellement rendue vulnérable aux conditions de concurrence pour pratiquer les conditions de concurrence

Application Web intentionnellement rendue vulnérable aux conditions de course
La vulnérabilité de condition de course peut être pratiquée dans l'application Web développée. La tâche consiste à acheter une Mega Box en utilisant une condition de course, qui coûte plus que les bons disponibles. Deux défis sont proposés pour la pratique. Le Défi B doit être résolu lorsque le cookie PHPSESSID est présent ; le cookie est créé automatiquement lorsque l'utilisateur est connecté. Bon apprentissage 🎉.
Construisez l'image Docker avec :
git clone https://github.com/Xib3rR4dAr/WannaRace && cd WannaRace
docker build -t xib3rr4dar/wanna_race:1.0 .
Exécutez l'image Docker :
docker run -it --rm xib3rr4dar/wanna_race:1.0
OU
docker run -it --rm -p 9050:80 xib3rr4dar/wanna_race:1.0
Ouvrez ensuite l'IP:PORT correspondant dans le navigateur.
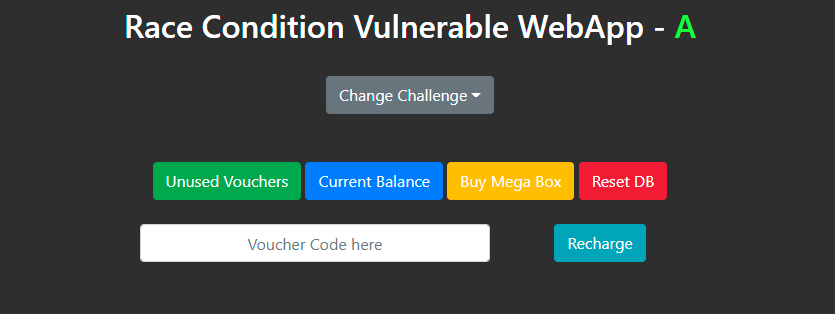
Page principale

Quatre bons d'une valeur de 400 unités disponibles pour rechargement

La tâche est d'acheter la Mega Box (qui vaut 401 unités) en exploitant une condition de course

Identique au Défi #1 mais nécessite une connexion pour que PHPSESSID et les cookies appropriés soient définis
✅ Ajouter la solution pour le Défi #1
🕘 Ajouter la solution pour le Défi #2
