
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-63914 — Divulgation publique et correctif pour CVE-2025-63914 : vulnérabilité de bombe zip dans Cinnamon/kotaemon. | Kitploit
Outils/GitHubGitHub/wxdou/cve-2025-63914
Analyse des VulnérabilitésExploitationSécurité Web
GitHubwxdou/cve-2025-63914

CVE-2025-63914

Divulgation publique et correctif pour CVE-2025-63914 : vulnérabilité de bombe zip dans Cinnamon/kotaemon.

Voir le dépôt
4il y a 11 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    392
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    336

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-63914

Divulgation publique et correctif pour CVE-2025-63914 : Vulnérabilité de bombe ZIP dans Cinnamon/kotaemon.

Crédits

Wang Yuanrong

Résumé

La fonction _may_extract_zip ne parvient pas à appliquer les limites de décompression ZIP, permettant à une bombe ZIP malveillante de déclencher une consommation excessive de ressources et un déni de service.

Détails

La fonction _may_extract_zip dans le fichier \libs\ktem\ktem\index\file\ui.py ne vérifie pas le contenu des fichiers ZIP téléchargés. Bien que le contenu soit extrait dans un dossier temporaire qui est effacé avant chaque extraction, télécharger avec succès une bombe ZIP pourrait toujours amener le serveur à consommer des ressources excessives pendant la décompression. De plus, si aucun autre fichier n'est téléchargé par la suite, les données extraites pourraient occuper de l'espace disque et potentiellement rendre le système indisponible. Toute personne disposant de l'autorisation de télécharger des fichiers peut mener cette attaque.

Preuve de concept (PoC)

Utilisez la commande pour récupérer et exécuter l'image la plus récente :

docker run \
--name kotaemon \
-e GRADIO_SERVER_NAME=0.0.0.0 \
-e GRADIO_SERVER_PORT=7860 \
-v /home/kali/ktem_app_data/:/app/ktem_app_data \
-p 7860:7860 -d \
ghcr.io/cinnamon/kotaemon:0.11.0-full

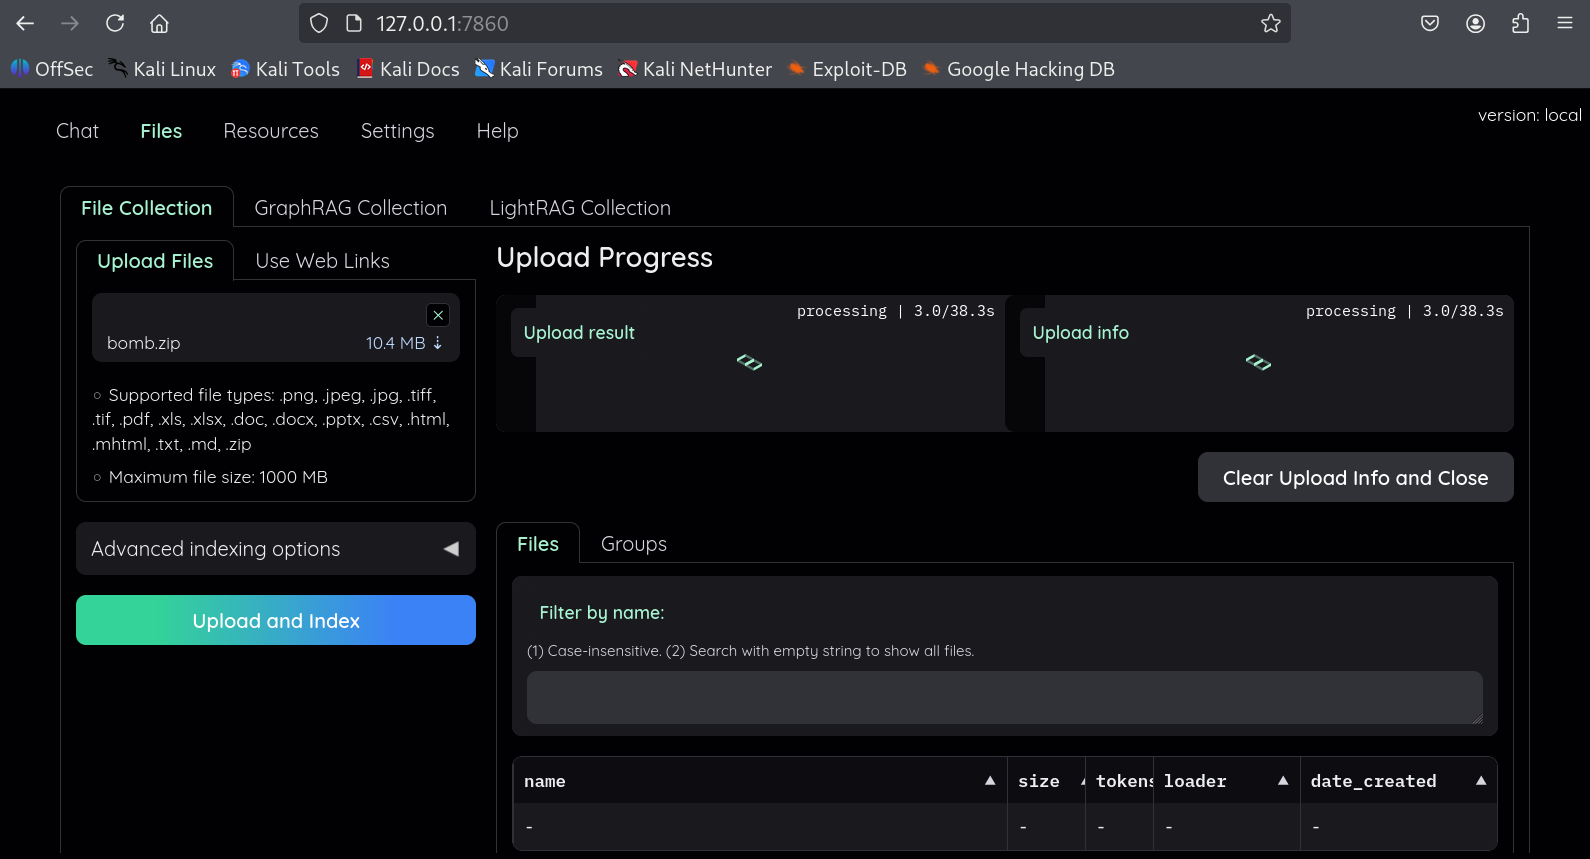
Créez une charge utile hautement compressible composée d'octets répétés pour obtenir des taux de compression extrêmes.
img1

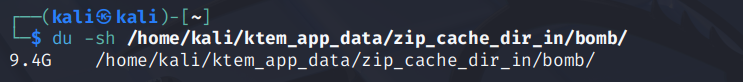
Pendant le processus, nous pouvons remarquer des ralentissements dus à la consommation de ressources, et nous pouvons vérifier la taille du répertoire temporaire.
img2

Cette utilisation des ressources persistera même lorsqu'aucun autre fichier n'est téléchargé.

Impact

Un attaquant disposant de privilèges de téléchargement de fichiers peut soumettre une archive ZIP malveillante qui provoque une consommation incontrôlée de disque, CPU et mémoire, entraînant un crash du service ou une panne de l'hôte. Toutes les instances — y compris la version la plus récente (0.11.0) — sont affectées.

Correctif

Une bombe ZIP de test et le correctif correspondant pour la version 0.11.0 sont fournis dans ce dépôt.

Aperçu du correctif :

  • Remplacez extractall par une extraction en flux.
  • Appliquez des limites : taille par fichier, taille totale non compressée et nombre d'éléments.
  • Rejetez les entrées chiffrées et les taux de compression extrêmes.
  • Liste blanche des extensions de fichiers.
  • Nettoyage en cas d'erreur.

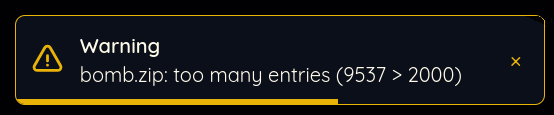
Après application du correctif, un avertissement apparaîtra lorsqu'une bombe ZIP sera soumise, et l'opération sera rejetée :

img3

Télécharger l’outil



