
 wrogistefan/desktop-2fa

Une application de bureau hors ligne sécurisée pour générer et gérer des codes TOTP 2FA. Elle dispose d'un stockage de coffre crypté, d'une cryptographie moderne (Argon2 + AES‑GCM), d'une architecture modulaire et d'une approche locale sans dépendances cloud. Conçue pour la fiabilité, l'extensibilité et une future interface utilisateur multiplateforme.
Un gestionnaire d'authentification à deux facteurs (2FA) sécurisé et hors ligne pour les environnements de bureau. Développé en Python, avec un chiffrement robuste et aucune dépendance au cloud.
🌐 Page d'accueil : desktop-2fa.org


| Fonctionnalité | Description |
|---|---|
| 🔐 Sécurité du coffre | Chiffrement AES-256-GCM avec dérivation de clé Argon2id |
| ⏱️ Génération TOTP | Génération de codes conforme à la RFC 6238 |
| 💻 CLI complète | Interface en ligne de commande complète pour gérer les jetons |
| 📋 Prise en charge du presse-papiers | Copie automatique des codes TOTP dans le presse-papiers |
| 🔓 Contrôle de session | La CLI authentifie chaque commande ; l'interface réauthentifie les écritures et se verrouille après cinq minutes sans saisie |
| 🛡️ Politique de mots de passe | Application configurable de la robustesse des mots de passe avec zxcvbn |
| 🧪 Bien testé | Les tests de régression incluent les vecteurs de la RFC 6238 et des fixtures historiques de coffre |
| 📖 Modèle de sécurité | Analyse détaillée des menaces et documentation de conception cryptographique |
| 🖥️ Interface Textual | Formulaires de comptes et de coffre, comptes à rebours TOTP en direct et actions de presse-papiers (0.11.0) |
Captures CLI en terminal sombre anglais de Desktop-2FA 0.10.0, suivies de l'interface Textual 0.11.0. Tous les comptes et identifiants sont synthétiques. Les images de terminal affichent la sortie réelle des commandes ; les invites interactives utilisent un exécuteur de test et Textual s'exécute sans interface graphique. Voir les notes et le rapport de capture.
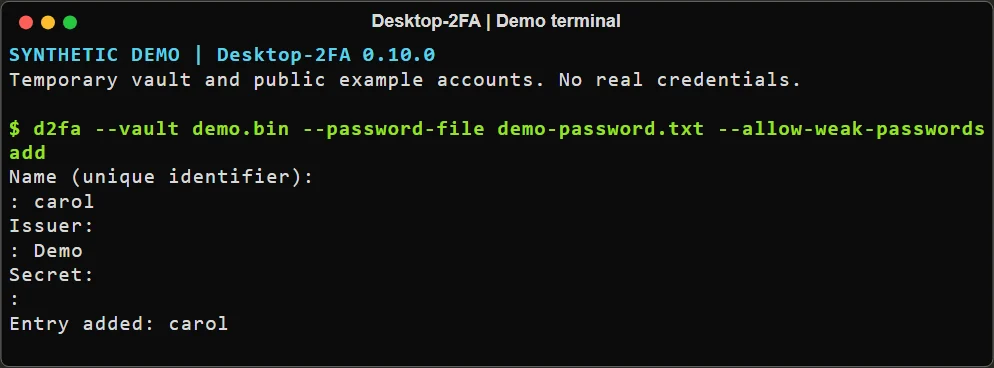 Ajout d'une entrée sans afficher son secret.
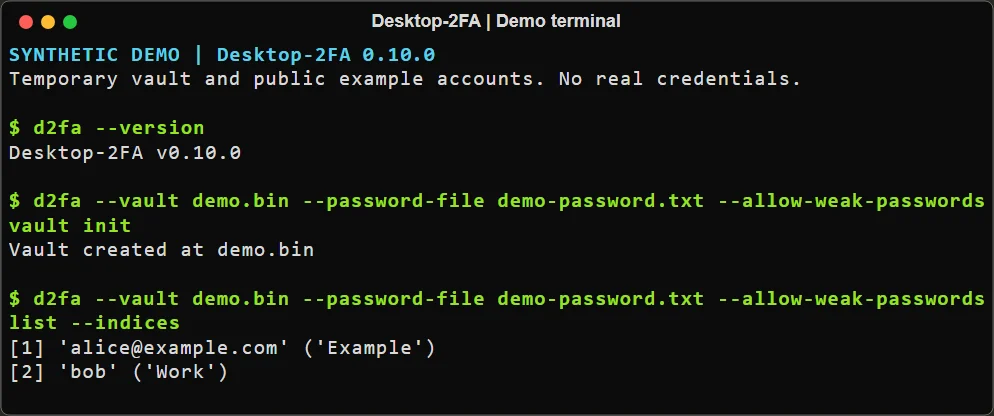 Initialisation d'un coffre et listage de comptes synthétiques.
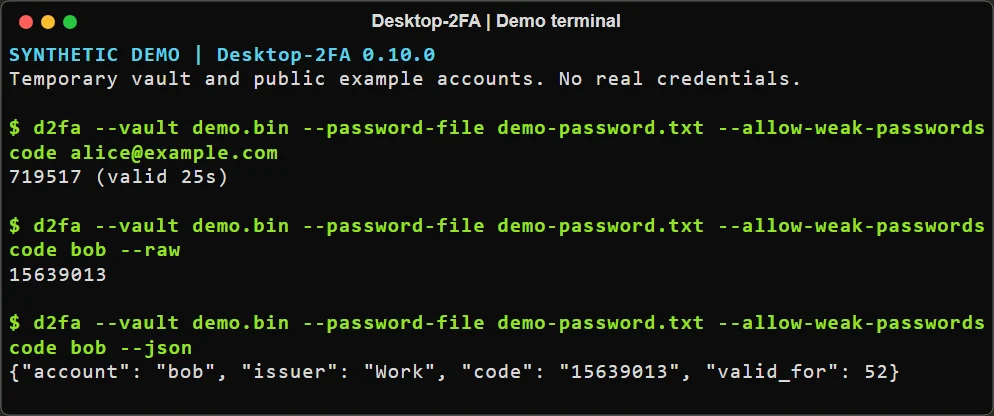 Sortie des codes lisible par l'humain, brute et JSON.
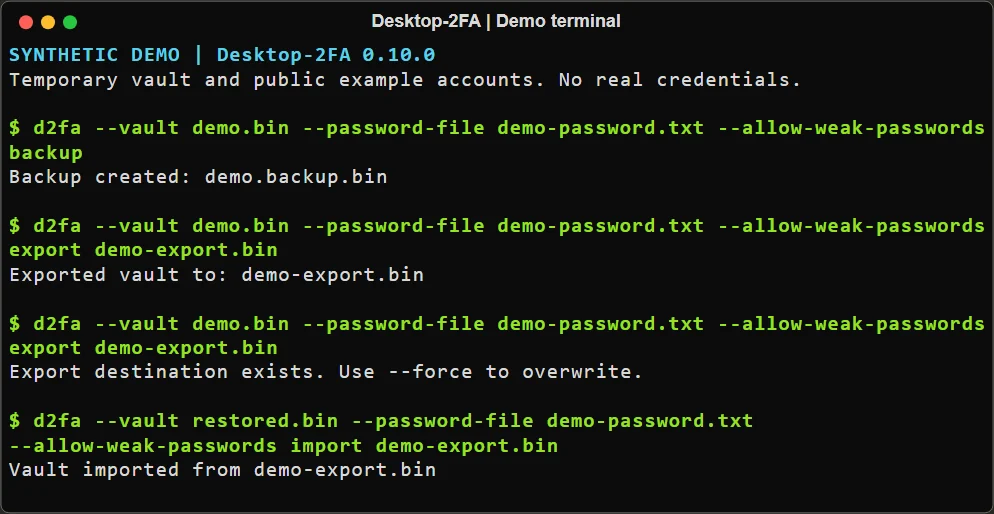 Export chiffré, refus d'écrasement et récupération dans un coffre séparé.
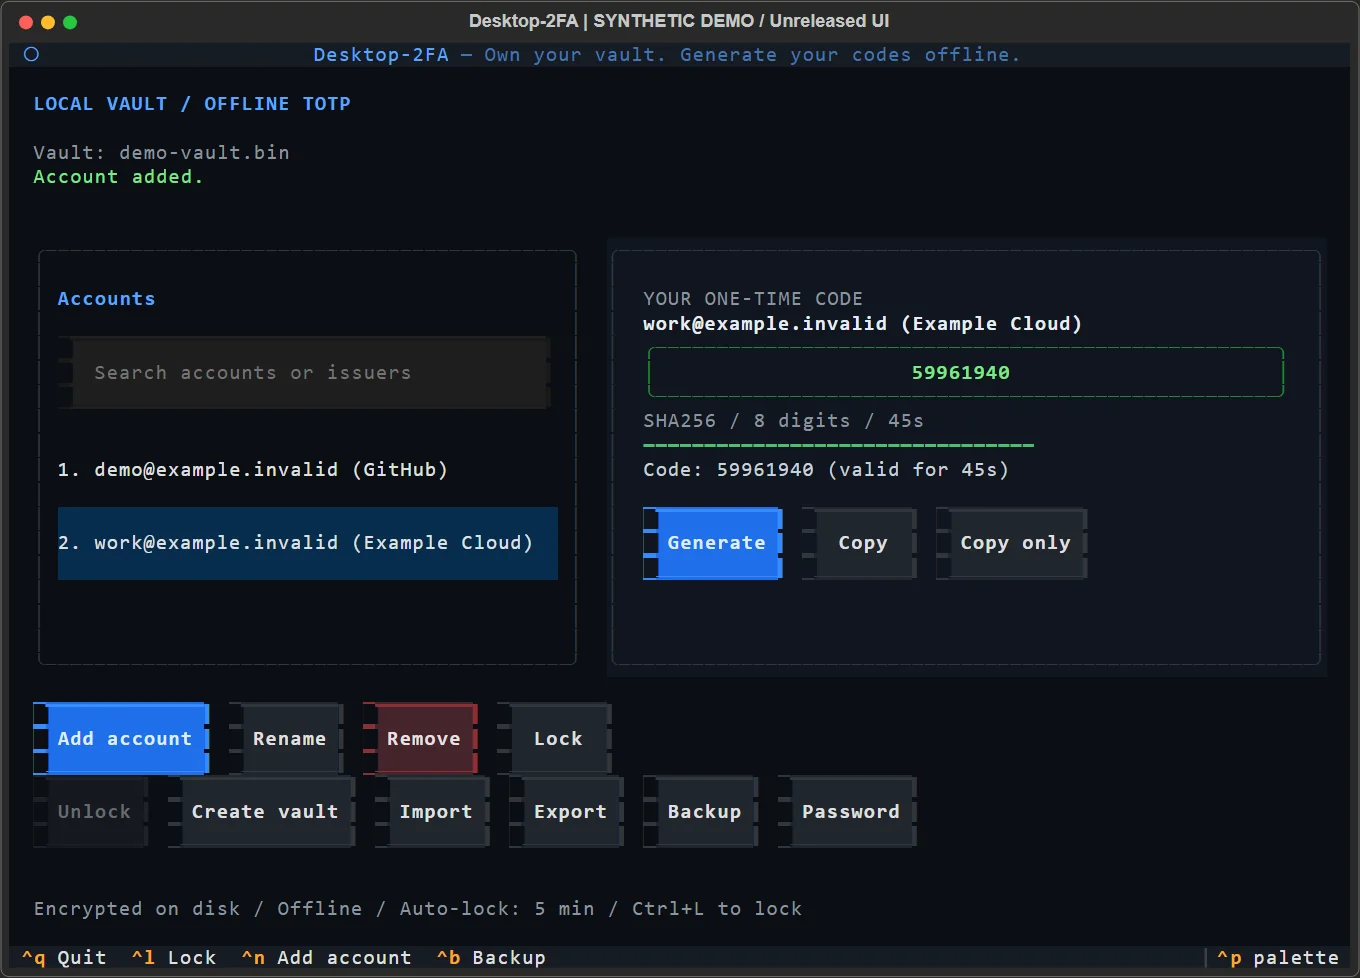 Interface Textual : codes en direct et opérations complètes sur les comptes et le coffre. Méthode et limites de capture.
pip install desktop-2fa
Vérifier l'installation :
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
Le coffre est stocké par défaut à ~/.desktop-2fa/vault. Sélectionnez un autre
fichier pour n'importe quelle commande avec l'option globale --vault, ou définissez
DESKTOP_2FA_VAULT pour en choisir un par défaut. Un --vault explicite est
prioritaire sur la variable d'environnement ; sans l'un ou l'autre, la valeur par défaut reste
~/.desktop-2fa/vault.
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
L'ajout basé sur une URI préserve l'algorithme, les chiffres et le point ; les paramètres omis prennent par défaut SHA1, 6 chiffres et 30 secondes. Les libellés sont décodés en pourcentage, et un paramètre de requête issuer doit correspondre à tout préfixe d'issuer. Des données de provisionnement non prises en charge ou contradictoires se terminent avec le statut 6 avant l'accès au coffre. L'ajout interactif accepte également une URI à l'invite issuer et saute l'invite séparée du secret. Le libellé de l'URI fournit le nom du compte.
L'add interactif masque la saisie à l'invite dédiée Secret ; le nom et l'issuer restent visibles. Les secrets/URI passés en arguments peuvent apparaître dans l'historique du shell ou lors de l'inspection des processus, et une URI collée dans l'invite issuer visible peut être renvoyée à l'écran. Préférez un simple nom d'issuer accompagné de l'invite de secret masquée pour éviter ces expositions. Voir interactive add.
L'interface Textual 0.11.0 prend en charge la gestion des comptes, la création/le déverrouillage du coffre, l'import/export/sauvegarde chiffrés et le changement de mot de passe. Les codes s'actualisent automatiquement avec un compte à rebours et une barre de validité. Démarrez avec d2fa ui ; sans identifiants fournis, elle ouvre un écran verrouillé. Les écritures redemandent un mot de passe ; Ctrl+L ou cinq minutes d'inactivité verrouillent la session. Voir le guide de l'interface. La version 0.10.0 contenait le prototype antérieur ; passez à la 0.11.0 pour ces workflows de comptes et de coffre.
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
Le coffre-fort est un fichier de stockage chiffré situé par défaut à
~/.desktop-2fa/vault ; utilisez --vault ou DESKTOP_2FA_VAULT pour sélectionner un autre
chemin. Les fichiers de coffre-fort doivent être des fichiers réguliers ne dépassant pas 10 MiB.
Le chargeur actuel prend en charge la version 1 du format de coffre-fort. Les versions futures ne sont pas garanties de prendre en charge tous les anciens formats. Avant la mise à niveau, créez une sauvegarde chiffrée et conservez-la en lieu sûr.






