
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-83834 — Analyse d'une course use-after-free dans FSRendezvousServer::PublishRx et ConsumeTx, où Close() peut libérer un objet FSStreamReg entre la libération du mutex et l'acquisition du verrou. | Kitploit
Outils/GitHubGitHub/wkpwn/cve-2026-83834
Criminalistique MémoireAnalyse des VulnérabilitésExploitation
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

Analyse d'une course use-after-free dans FSRendezvousServer::PublishRx et ConsumeTx, où Close() peut libérer un objet FSStreamReg entre la libération du mutex et l'acquisition du verrou.

Voir le dépôt
465il y a 22 joursVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

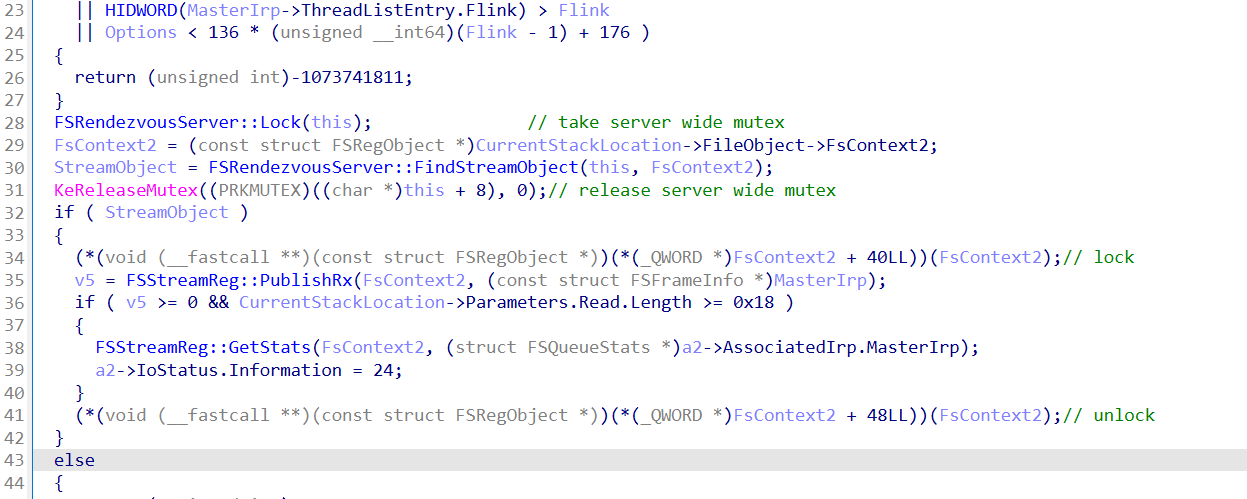
FSRendezvousServer::PublishRx et FSRendezvousServer::ConsumeTx déréférencent un objet FSStreamReg selon un schéma identique et défectueux : prendre le mutex du serveur, confirmer que l'objet est toujours présent dans la liste, relâcher le mutex, puis prendre le verrou propre à l'objet — sans rien entre les deux pour le maintenir en vie.
image

Comme aucune référence n'est prise, il existe une fenêtre étroite entre le moment où le mutex du serveur est relâché et celui où le verrou propre à l'objet est pris, pendant laquelle FSRendezvousServer::Close() peut libérer l'objet, ce qui conduit à un use-after-free.

Crédit : @zoverin

Télécharger l’outil