
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
RedGuard — Outil de contrôle de flux frontal C2 avec randomisation d'empreintes JA3/JARM, domain fronting, validation de profil C2 malléable, et liste blanche IP pour contourner les équipes bleues, les antivirus, les EDR et la cartographie du cyberespace. | Kitploit
Outils/GitHubGitHub/wikiz/redguard
Évasion IDS/IPSCommandement et ContrôleRed Teaming
GitHubwikiz/redguard

RedGuard

Outil de contrôle de flux frontal C2 avec randomisation d'empreintes JA3/JARM, domain fronting, validation de profil C2 malléable, et liste blanche IP pour contourner les équipes bleues, les antivirus, les EDR et la cartographie du cyberespace.

Voir le dépôt
1.6k21221il y a 2 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

RedGuard - Excellent outil de contrôle de flux frontal C2

GitHub stars GitHub issues GitHub release


English | 中文文档

1653117445(1).png

0x00 Introduction

What is RedGuard

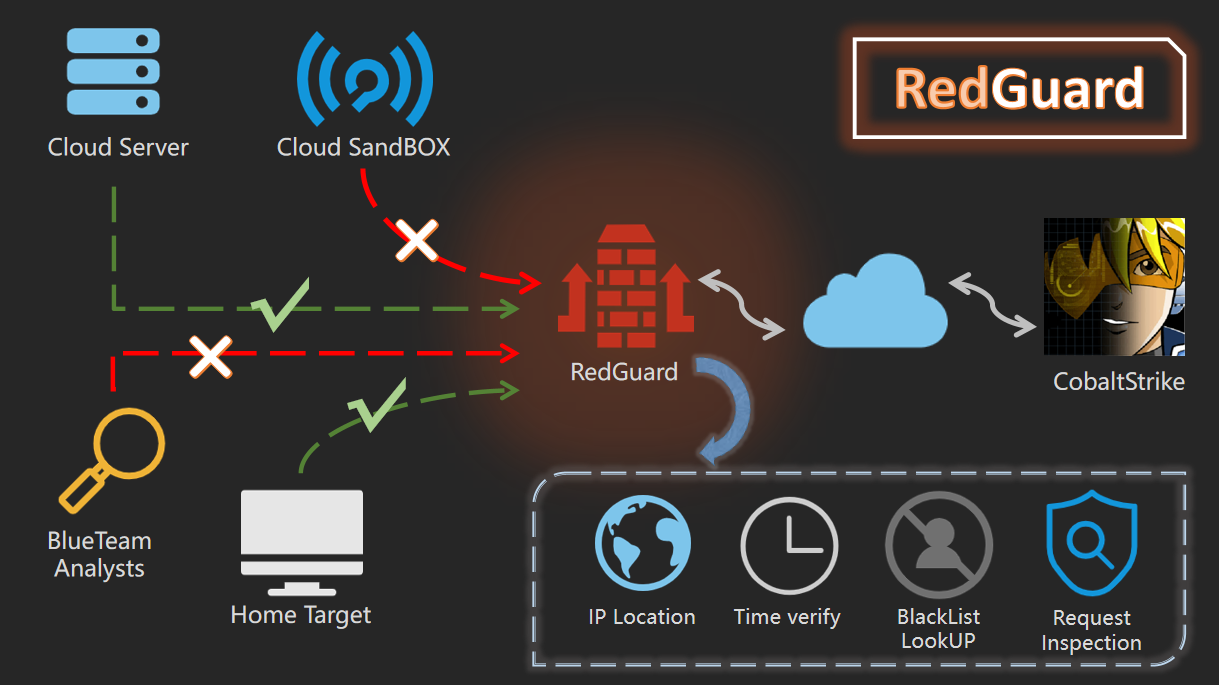
RedGuard, un outil dérivé basé sur la technologie de contrôle de flux frontal de commandement et de contrôle (C2), possède une conception plus légère, une interaction de trafic efficace et une compatibilité fiable avec le développement en langage de programmation go. Alors que les cyberattaques évoluent constamment, les exercices d'équipe rouge et bleue deviennent progressivement plus complexes. RedGuard est conçu pour fournir une meilleure solution de masquage de canal C2 pour l'équipe rouge, qui assure le contrôle de flux du canal C2, bloque le trafic d'analyse "malveillant" et complète mieux l'ensemble de la tâche d'attaque.

RedGuard est un outil de contrôle de flux frontal C2 qui peut éviter les détections de l'équipe bleue, des AVS, des EDR et des moteurs de recherche du cyberespace.

When is RedGuard Used?

  • Dans le cadre d'exercices offensifs et défensifs, les enquêteurs tentant de faire de l'attribution cybernétique analysent le trafic C2 connecté aux attaquants avec la plateforme de sensibilisation situationnelle
  • Empêcher l'analyse d'échantillons de logiciels malveillants en identifiant les sandboxes cloud basées sur les bibliothèques d'empreintes JA3
  • Bloquer les requêtes malveillantes pour effectuer des attaques par rejeu et réaliser l'obfuscation en ligne
  • Restreindre les requêtes d'accès par liste blanche dans le cas où l'IP du serveur de connexion est spécifiée
  • Empêcher le balayage et l'identification des infrastructures C2 par la technologie de cartographie du cyberespace, et rediriger ou intercepter le trafic des sondes de balayage
  • Prend en charge le contrôle de flux frontal pour plusieurs serveurs C2, et peut réaliser le domain fronting, la connexion par équilibrage de charge pour obtenir un effet de masquage
  • Capable de restreindre les connexions hôtes régionales en fonction de l'attribution de l'adresse IP en demandant une interface API de recherche inverse IP
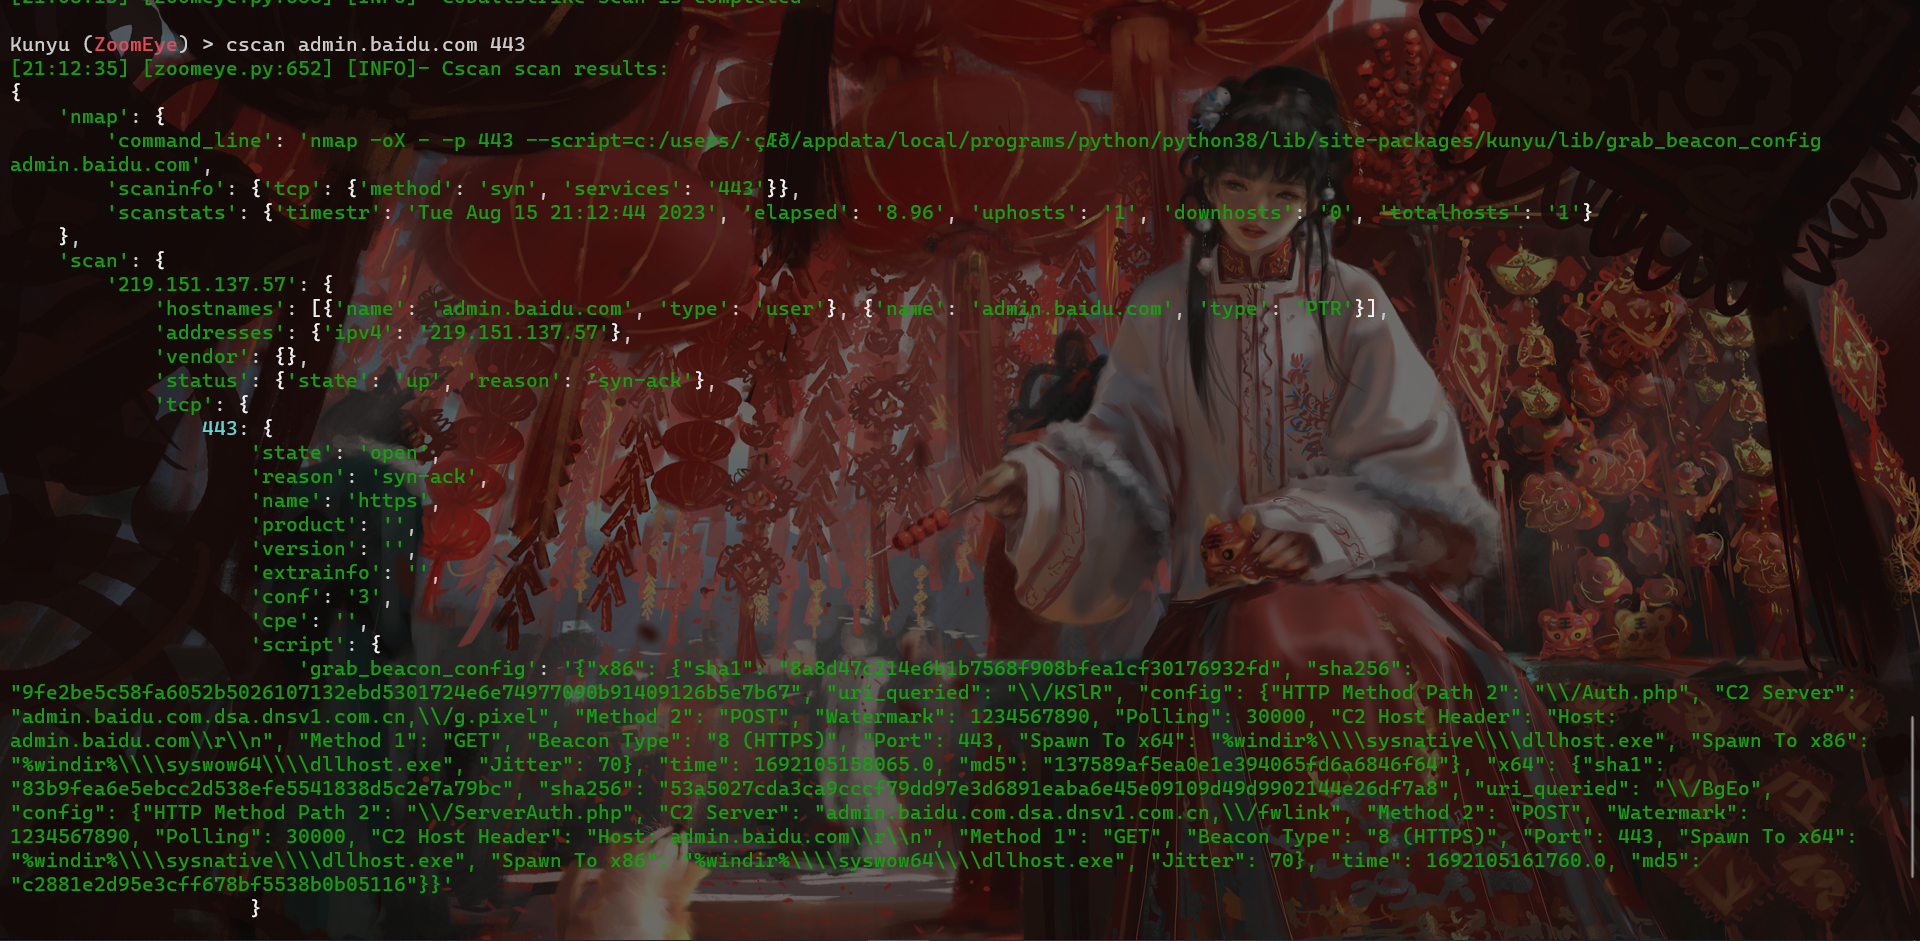
  • Résoudre les fortes caractéristiques de l'analyse de chemin de règle checksum8 stagée sans modifier le code source.
  • Analyser le comportement de traçabilité de l'équipe bleue via les journaux d'interception des requêtes cibles, qui peuvent être utilisés pour suivre les événements/problèmes de connexion pair à pair
  • Avec la capacité de personnaliser la période de temps pour l'interaction légale des échantillons afin de réaliser la fonction de n'effectuer une interaction de trafic que pendant la période de travail
  • Analyseur de profil C2 malléable capable de valider strictement les requêtes HTTP/S entrantes par rapport au profil malléable et de supprimer les paquets sortants en cas de violation (prend en charge Malleable Profiles 4.0+)
  • Liste noire intégrée d'adresses IPV4 pour un grand nombre d'appareils, de pots de miel et de sandboxes cloud associés aux fournisseurs de cybersécurité pour intercepter automatiquement le trafic de requêtes de redirection
  • Informations sur les certificats SSL et URLs de redirection pouvant interagir avec les échantillons via des outils personnalisés pour éviter la signature fixe du trafic des outils
  • ..........

0x01 Install

Vous pouvez directement télécharger et utiliser la version compilée, ou vous pouvez télécharger le package go à distance pour une compilation et une exécution indépendantes.```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard

You can also use upx to compress the compiled file size

go build -ldflags "-s -w" -trimpath

Give the tool executable permission and perform initialization operations

chmod +x ./RedGuard&&./RedGuard

# 0x02 Description de la configuration

## initialisation

Comme illustré ci-dessous, définissez les permissions d'exécution et initialisez RedGuard. La première exécution générera un fichier de configuration dans le répertoire personnel de l'utilisateur actuel pour permettre une configuration flexible des fonctions. Nom du fichier de configuration : **.RedGuard_CobaltStrike.ini**.
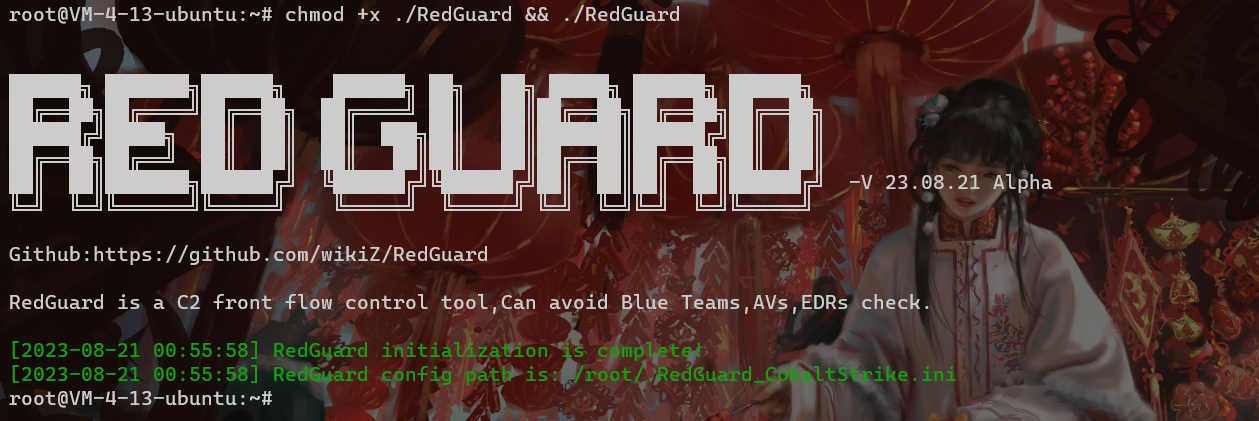
![1653117707(1).png](https://assets.kitploit.com/production/public/readmes/5558/cf6ff1cd485be1627f0d5787dcb82cd41942e8fe8f58af8140d82cc1f8c7a12d.png)

**Contenu du fichier de configuration :**
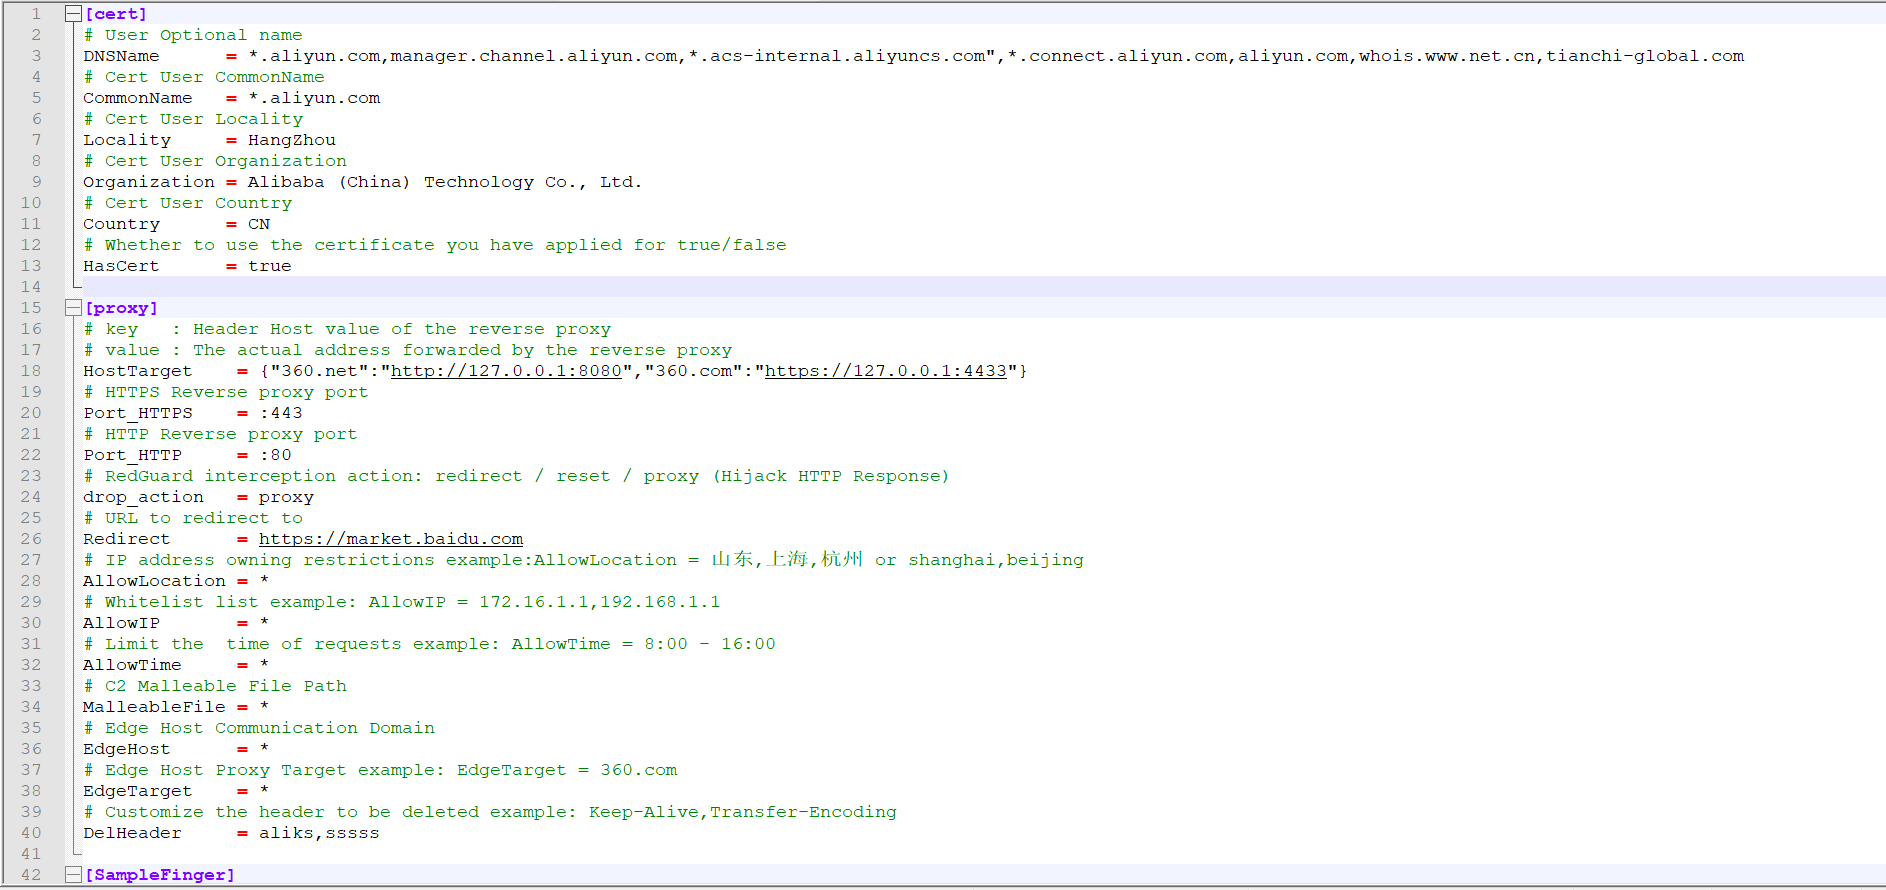
![1653117707(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1692550409350.png)

Les options de configuration du cert concernent principalement les informations de configuration de la communication HTTPS chiffrée par certificat SSL entre l'échantillon et l'infrastructure frontale C2. Le proxy est principalement utilisé pour configurer les options de contrôle dans le trafic du proxy inverse. L'utilisation spécifique sera expliquée en détail ci-dessous.

La communication HTTPS chiffrée par certificat SSL sera générée dans le répertoire cert-rsa/ sous le répertoire où RedGuard est exécuté. Vous pouvez démarrer et arrêter les fonctions de base de l'outil en modifiant le fichier de configuration **(le numéro de série du certificat est généré selon l'horodatage, ne vous inquiétez pas d'être associé à cette fonctionnalité)**. Si vous souhaitez utiliser votre propre certificat, renommez-les simplement en ca.crt et ca.key.```bash
openssl x509 -in ca.crt -noout -text
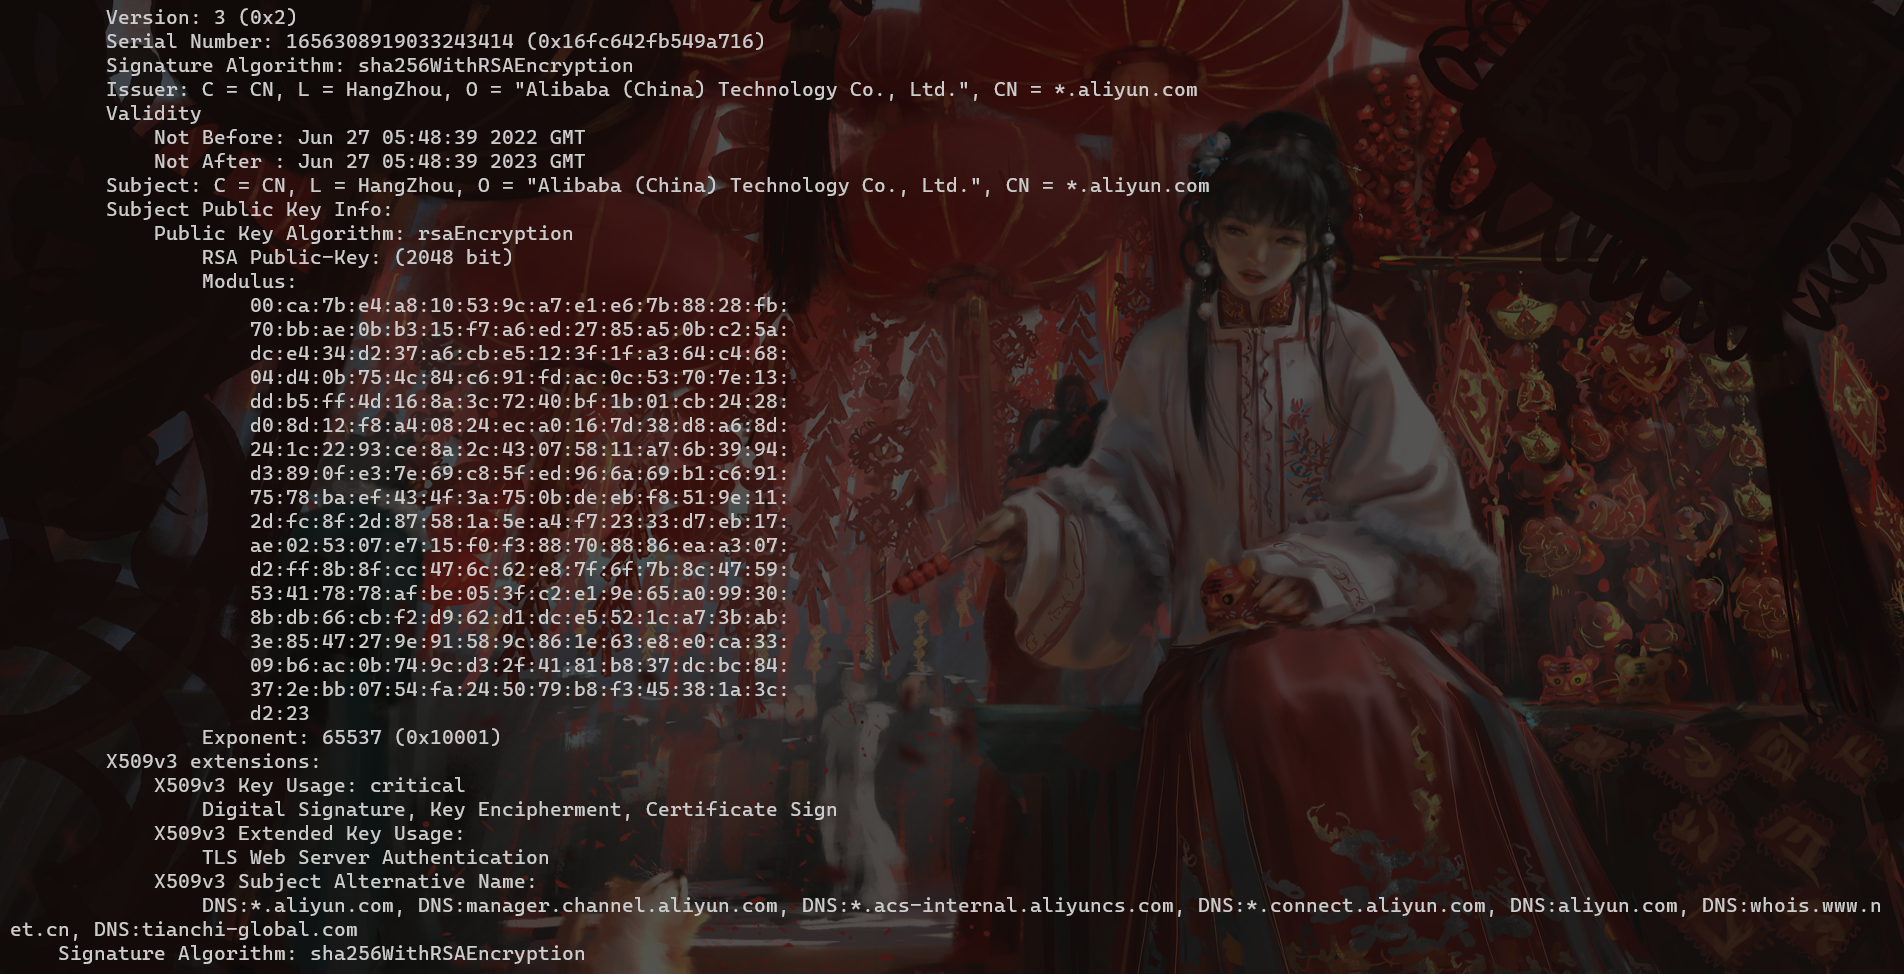
1653118330(1).png

Les empreintes JARM TLS aléatoires sont mises à jour à chaque démarrage de RedGuard pour éviter qu'elles ne soient utilisées pour authentifier l'infrastructure C2.
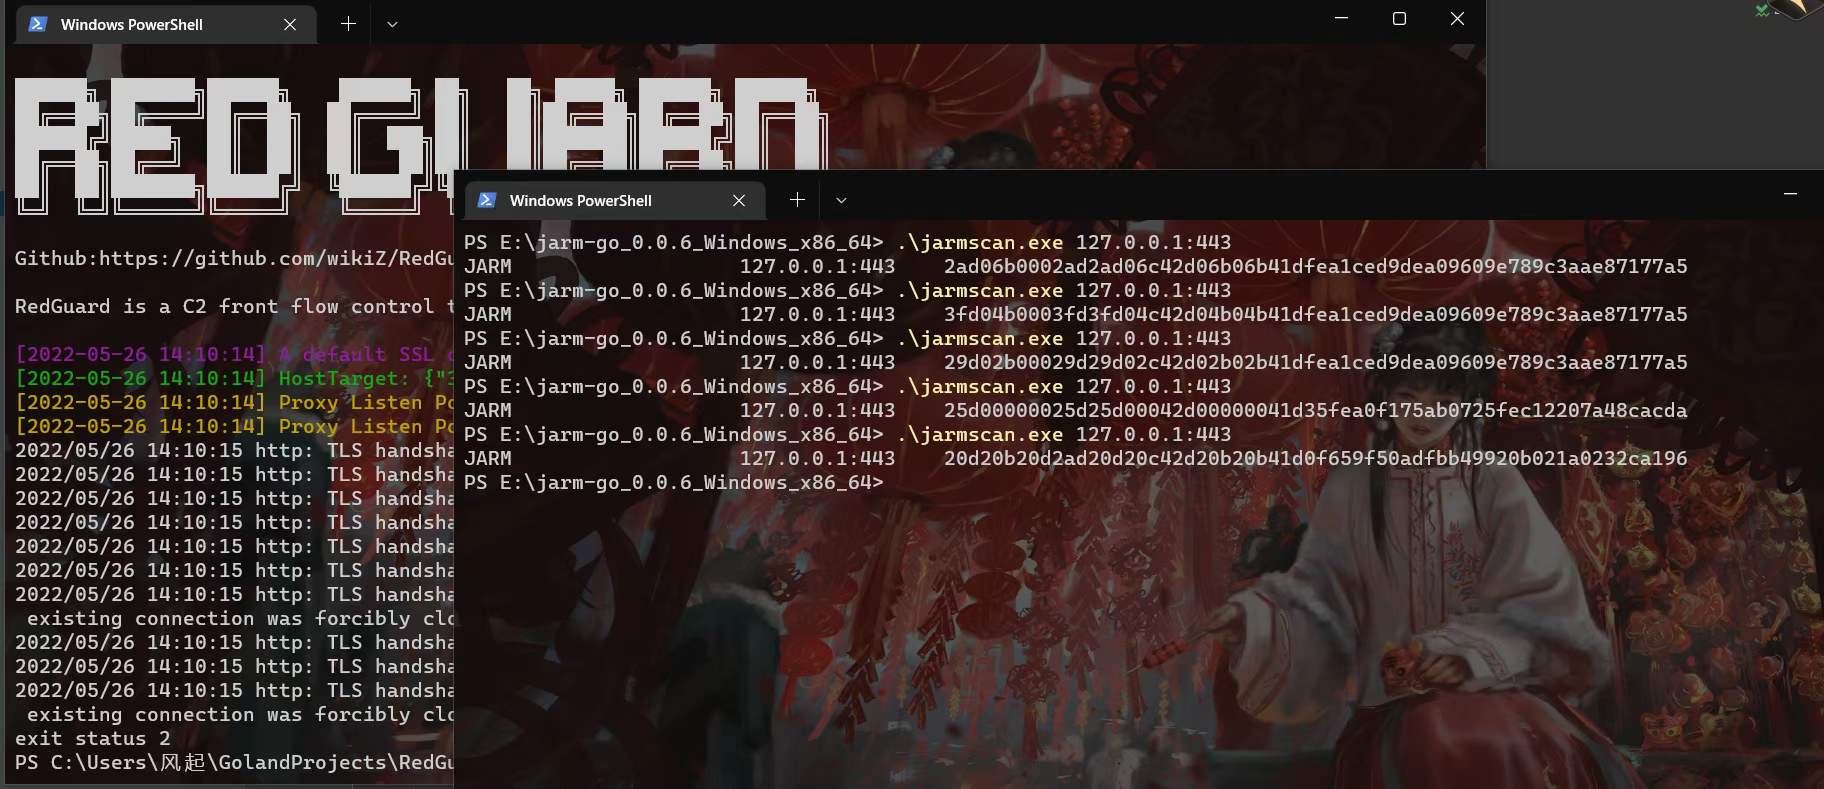
1653118330(1).png

Dans le cas de l'utilisation de votre propre certificat, modifiez le paramètre HasCert dans le fichier de configuration à true pour éviter les problèmes de communication normaux causés par l'incompatibilité de la suite de chiffrement CipherSuites avec le certificat personnalisé en raison de la randomisation de l'obfuscation JARM.```bash

Whether to use the certificate you have applied for true/false

HasCert = false

### Certificats TLS forgés

Lors du déploiement d'un Domain fronting pour masquer le trafic C2, le nom de domaine accéléré ne contient pas d'informations de certificat HTTPS par défaut. C'est évidemment problématique, donc vous devez faire attention à la configuration du certificat lors de la configuration du nom de domaine. C'est également la base par défaut pour déterminer si l'échantillon utilise du trafic Domain fronting.
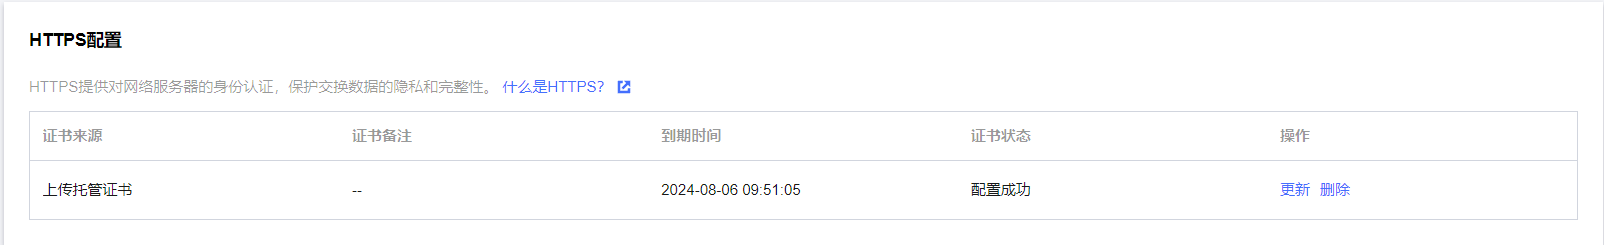
![1653118330(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1.png)

[^Tencent Cloud]: Configuration du certificat du réseau de diffusion de contenu
Télécharger l’outil