weedhashpeddler/rc4decryption
Abuse le LOLBin tlscsp.dll signé par Microsoft pour exécuter le chiffrement/déchiffrement RC4 via LsCsp_EncryptHwid, en patchant la clé codée en dur en mémoire pour la tradecraft BYOK.

tlscsp.dll — LOLBin RC4 Microsoft fantôme (primitive de chiffrement/déchiffrement BYOK)
Une DLL signée par Microsoft, jamais chargée, qui embarque une clé RC4 codée en dur. Appelez LsCsp_EncryptHwid -> obtenez un chiffrement/déchiffrement RC4 exécuté à l'intérieur de code Windows de confiance, sans aucune crypto dans votre propre binaire.
tlscsp.dll (« Microsoft Remote Desktop Services Cryptographic Utility ») est une
DLL signée par Microsoft présente dans System32 qui est déchargée par défaut. Son export
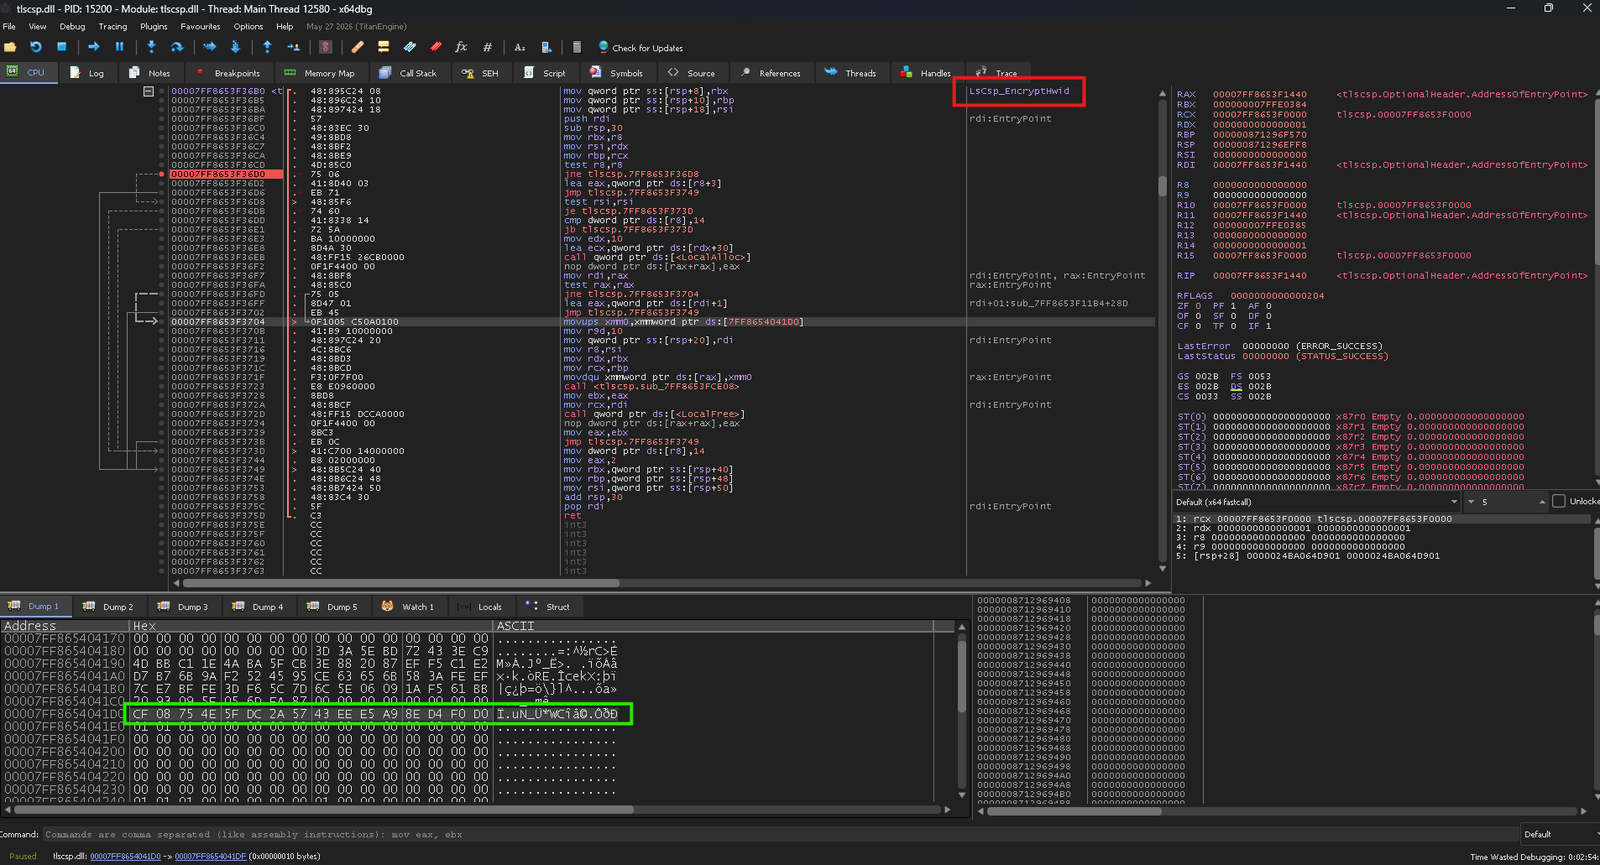
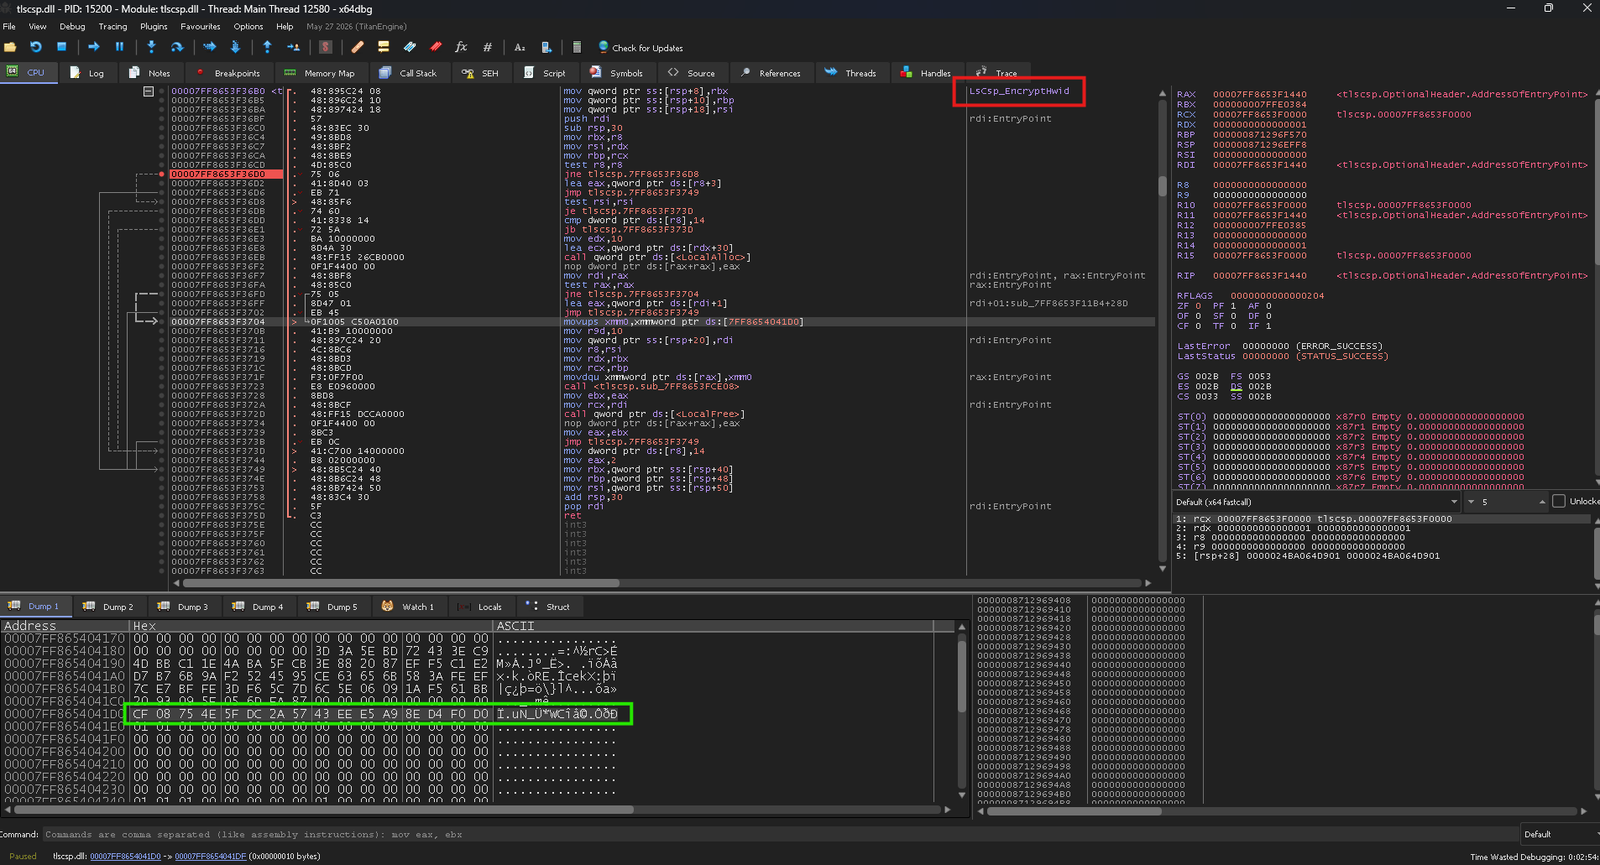
LsCsp_EncryptHwid effectue du **RC4 avec une clé de 16 octets codée en dur dans .rdata.
Dernière build de Windows 11 (25H2). Les builds Windows plus anciennes embarquent une
tlscsp.dll légèrement différente, donc l'offset de la clé peut nécessiter un petit ajustement — non couvert ici.
NOTE — La clé embarquée est publique, donc n'importe qui peut déchiffrer. Utilisez BYOK (Bring Your Own Key) — patchez les 16 octets à base + 0x141D0 en mémoire avec votre propre clé avant d'appeler l'export. Désormais la DLL chiffre/déchiffre avec votre secret, et votre loader ne transporte toujours aucune clé ni aucune crypto.