 wangyu-/udp2raw
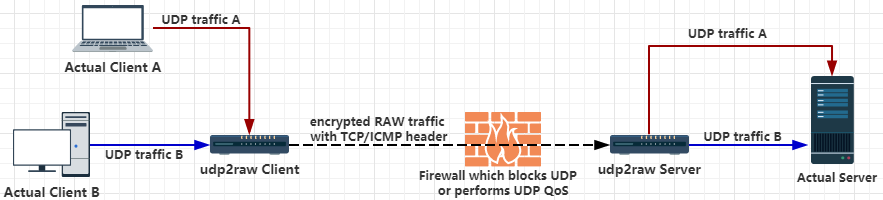
Un tunnel qui transforme le trafic UDP en trafic UDP/FakeTCP/ICMP chiffré en utilisant Raw Socket, vous aide à contourner les pare-feu UDP (ou environnement UDP instable)

Un tunnel qui transforme le trafic UDP en trafic FakeTCP/UDP/ICMP chiffré en utilisant Raw Socket, vous aide à contourner les pare-feu UDP (ou les environnements UDP instables).
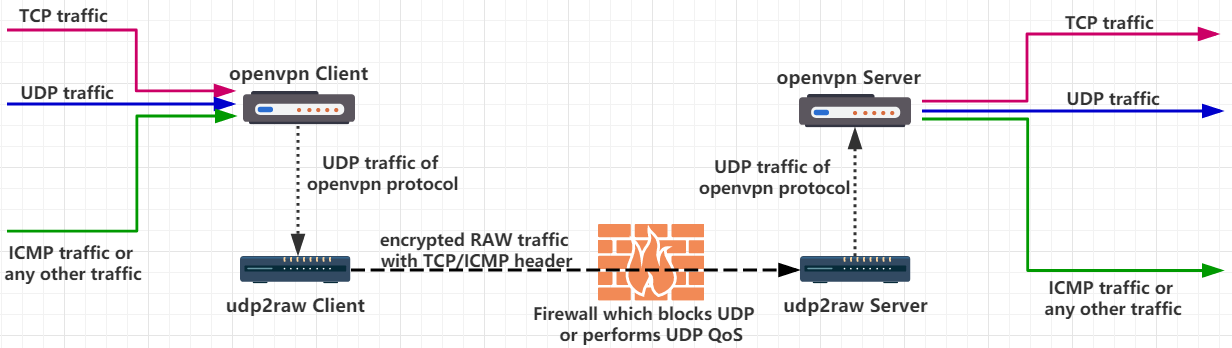
Utilisé seul, udp2raw ne tunnelise que le trafic UDP. Néanmoins, si vous utilisez udp2raw + un VPN basé sur UDP ensemble, vous pouvez tunneliser n'importe quel trafic (y compris TCP/UDP/ICMP). Actuellement, OpenVPN/L2TP/ShadowVPN et tinyfecVPN sont confirmés comme étant pris en charge.
ou
Hôte Linux (y compris Linux de bureau, téléphone/tablette Android, routeur OpenWRT ou Raspberry PI) avec compte root ou capacité cap_net_raw.
Pour les utilisateurs de Windows et MacOS, utilisez udp2raw dans ce dépôt.
Les en-têtes ICMP/FakeTCP vous aident à contourner le blocage UDP, la QoS UDP ou un comportement NAT UDP inapproprié sur certains FAI. En mode en-tête ICMP, udp2raw fonctionne comme un tunnel ICMP.
Les en-têtes UDP sont également pris en charge. En mode en-tête UDP, il se comporte comme un tunnel UDP normal, et vous pouvez simplement profiter des autres fonctionnalités (comme le chiffrement, l'anti-rejeu ou la stabilisation de connexion).
En mode en-tête FakeTCP, udp2raw simule la poignée de main en trois étapes lors de l'établissement d'une connexion, simule seq et ack_seq lors du transfert de données. Il simule également quelques options TCP telles que : MSS, sackOk, TS, TS_ack, wscale. Les pare-feu considéreront FakeTCP comme une connexion TCP, mais il s'agit essentiellement d'UDP : il prend en charge la livraison en temps réel/hors ordre (comme le fait l'UDP normal), sans contrôle de congestion ni retransmission. Il n'y aura donc aucun problème TCP over TCP lors de l'utilisation d'OpenVPN.
Les échecs de connexion sont détectés par des heartbeats. Si un délai d'attente est dépassé, le client changera automatiquement de numéro de port et se reconnectera. Si la reconnexion est réussie, la connexion précédente sera récupérée et toutes les conversations UDP existantes resteront valides.
Par exemple, si vous utilisez udp2raw + OpenVPN, OpenVPN ne perdra pas la connexion après une reconnexion, même si le câble réseau est rebranché ou si le point d'accès WiFi est changé.
make cross puis tout est fait. (Remarque : les binaires pré-compilés pour Desktop, RaspberryPi, Android, certains routeurs OpenWrt sont déjà inclus dans Releases)Bypass UDP QoS Bypass UDP Blocking Bypass OpenVPN TCP over TCP problem OpenVPN over ICMP UDP to ICMP tunnel UDP to TCP tunnel UDP over ICMP UDP over TCP
Téléchargez la version binaire depuis https://github.com/wangyu-/udp2raw-tunnel/releases
Supposons que votre UDP soit bloqué ou soumis à une QoS, ou simplement mal pris en charge. Supposons que l'IP de votre serveur soit 44.55.66.77, que vous ayez un service écoutant sur le port UDP 7777.
# Run at server side:
./udp2raw_amd64 -s -l0.0.0.0:4096 -r 127.0.0.1:7777    -k "passwd" --raw-mode faketcp -a

# Run at client side
./udp2raw_amd64 -c -l0.0.0.0:3333  -r44.55.66.77:4096  -k "passwd" --raw-mode faketcp -a
(Les commandes ci-dessus doivent être exécutées en tant que root. Pour une meilleure sécurité, avec quelques étapes supplémentaires, vous pouvez exécuter udp2raw en tant que non-root. Consultez ce lien pour plus d'informations)
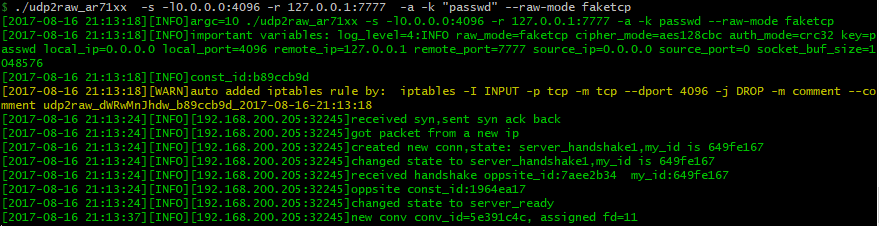
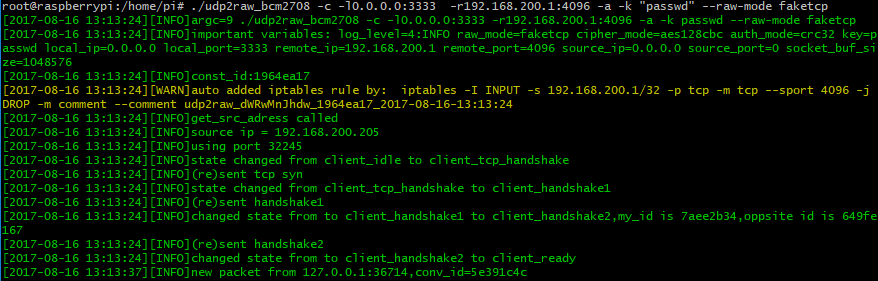
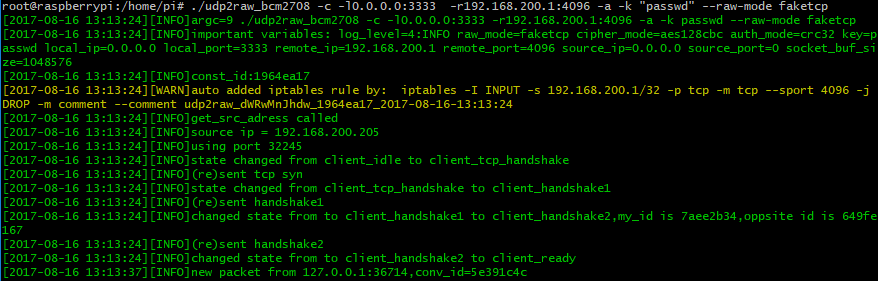
Maintenant, un tunnel brut chiffré a été établi entre le client et le serveur via le port TCP 4096. Se connecter au port UDP 3333 côté client équivaut à se connecter au port 7777 côté serveur. Aucun trafic UDP ne sera exposé.
Pour exécuter sur Android, consultez le Guide Android
L'option -a ajoute automatiquement une règle iptables (ou quelques règles iptables) pour vous, udp2raw dépend de cette règle iptables pour fonctionner de manière stable. Assurez-vous de ne pas oublier -a (c'est une erreur courante). Si vous ne souhaitez pas qu'udp2raw ajoute automatiquement la règle iptables, vous pouvez l'ajouter manuellement (jetez un œil à l'option -g) et omettre -a.
udp2raw-tunnel
git version:4623f878e0    build date:Nov  3 2024 23:15:46
repository: https://github.com/wangyu-/udp2raw-tunnel

usage:
    run as client : ./this_program -c -l local_listen_ip:local_port -r server_address:server_port  [options]
    run as server : ./this_program -s -l server_listen_ip:server_port -r remote_address:remote_port  [options]
