Un virus cryptographique preuve de concept pour sensibiliser les utilisateurs aux attaques et aux implications des ransomwares. Phirautee est écrit purement en PowerShell et ne nécessite aucune bibliothèque tierce. Cet outil vole les informations, prend en otage les données d'une organisation pour obtenir des paiements ou chiffre/supprime définitivement les données de l'organisation.
 viralmaniar/phirautee

Un virus cryptographique de preuve de concept pour sensibiliser les utilisateurs aux attaques et aux implications des ransomwares. Phirautee est écrit purement en PowerShell et ne nécessite aucune bibliothèque tierce. Cet outil vole les informations, prend les données d'une organisation en otage pour obtenir un paiement ou chiffre/supprime définitivement les données de l'organisation.
Phirautee est un ransomware « Living off the Land » (LotL), ce qui signifie qu'il utilise des commandes PowerShell légitimes et des opérations pour agir contre le système d'exploitation.
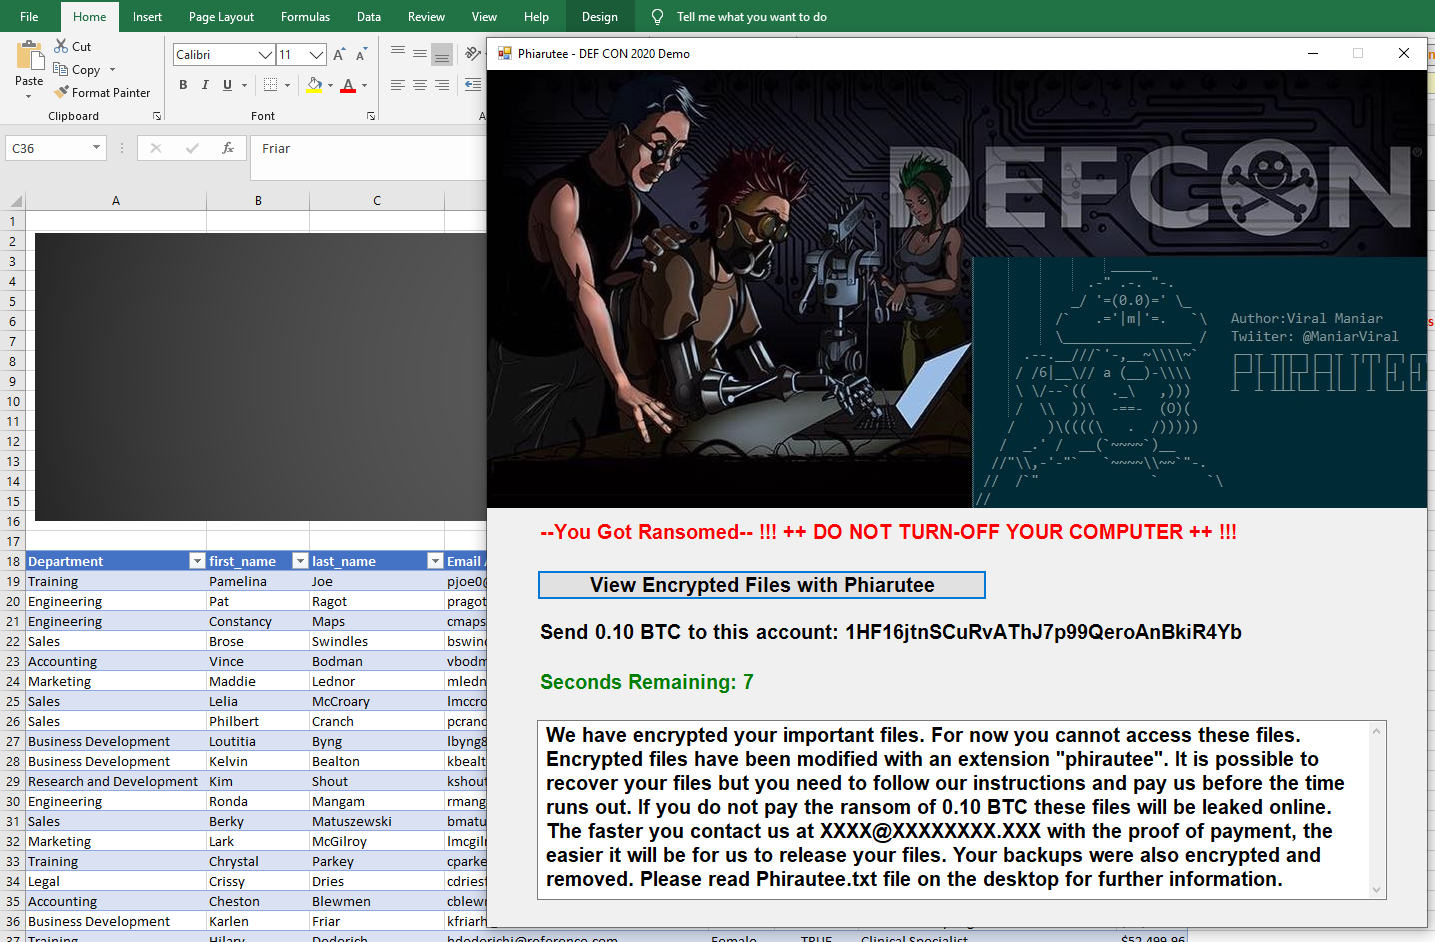
Ce projet ne doit pas être utilisé à des fins illégales ou pour pirater un système sans autorisation ; il est strictement destiné à des fins éducatives et pour permettre aux utilisateurs d'expérimenter.
Au cours des dernières années, les ransomwares sont devenus incontrôlables et les organisations du monde entier sont ciblées, ce qui entraîne des dommages et des perturbations. Comme nous le savons tous, le paysage des menaces évolue rapidement et nous entendons parler de l'agitation autour des infections par ransomware dans les bureaux ou nous lisons à ce sujet dans les actualités. Vous êtes-vous déjà demandé comment les acteurs malveillants écrivent des ransomwares ? Quel niveau de sophistication et de compréhension est nécessaire pour cibler une organisation ? Dans cette démonstration, nous utiliserons les commandes natives de Windows pour construire un ransomware et cibler un hôte via un hameçonnage. Présentation de Phirautee, un virus cryptographique de preuve de concept pour sensibiliser les utilisateurs aux attaques et aux implications des ransomwares. Phirautee est écrit purement en PowerShell et ne nécessite aucune bibliothèque tierce. Cet outil vole les informations, prend les données d'une organisation en otage pour obtenir un paiement ou chiffre/supprime définitivement les données de l'organisation. L'outil utilise la cryptographie à clé publique pour chiffrer les données sur le disque. Avant le chiffrement, il exfiltre les fichiers du réseau vers l'attaquant. Une fois les fichiers chiffrés et exfiltrés, les fichiers originaux sont définitivement supprimés de l'hôte, puis l'outil demande une rançon. La rançon est demandée en cryptomonnaie pour les paiements, ce qui rend les transactions plus difficiles à tracer pour les forces de l'ordre. Pendant la démonstration de Phirautee, vous verrez une chaîne d'attaque complète, c'est-à-dire de la réception de l'attaque par ransomware via un e-mail de hameçonnage jusqu'au chiffrement des fichiers sur les systèmes compromis. Une présentation détaillée du code source sera fournie pour comprendre comment les pirates utilisent des méthodes simples pour créer quelque chose de dangereux. Je terminerai la démonstration par plusieurs mécanismes de défense en effectuant une analyse médico-légale de Phirautee à l'aide d'outils disponibles publiquement.
Phirautee est un outil ransomware de preuve de concept écrit purement en PowerShell.
Il utilise des commandes « Living off the Land » (LotL) pour agir contre le système d'exploitation et chiffrer les fichiers sur la machine.
Cet outil peut être utilisé lors de tests de pénétration d'infrastructure interne ou lors d'exercices d'équipe rouge pour valider la réponse de l'équipe bleue/SOC aux attaques de rançon.
Il utilise la cryptographie à clé publique pour chiffrer le contenu de l'utilisateur et exfiltre les fichiers volumineux via Google Drive.
En cas d'attaque réussie, le ransomware demande un paiement de 0,10 BTC (~1 000 USD).
Détection :
Serveur de hameçonnage et domaine pour cibler une organisation.
Serveur de messagerie pour envoyer des documents malveillants en pièce jointe à l'utilisateur ciblé.
Fichier intégrant une macro en pièce jointe à l'utilisateur, qui télécharge le ransomware depuis le serveur distant vers la machine ciblée et l'exécute en mémoire.
Modifier quelques paramètres dans le fichier ransomware pour l'utiliser dans votre cas d'usage.
Pour l'exfiltration de données :
Google propose une API REST accessible via PowerShell pour effectuer des opérations sur les fichiers telles que le téléchargement, le téléchargement et la suppression. L'API REST vous permet d'exploiter le stockage Google Drive depuis votre application.
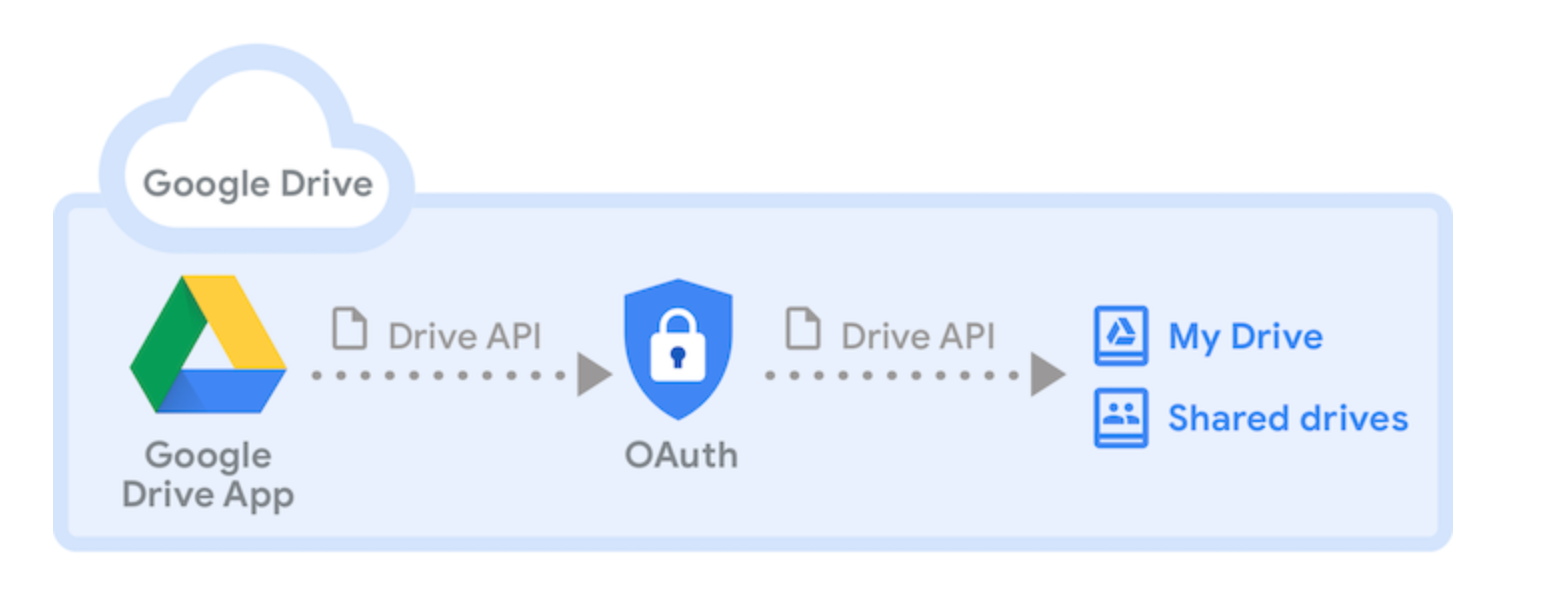
Veuillez suivre les étapes ci-dessous pour effectuer l'exfiltration via le ransomware Phirautee.
Étape 1 : Visitez https://console.cloud.google.com/cloud-resource-manager
Étape 2 : Cliquez sur « CREATE PROJECT »
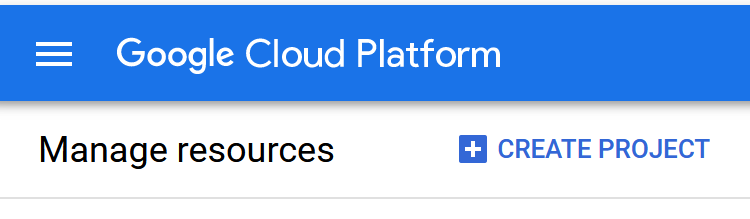
Étape 3 : Une fois le projet créé, activez l'API Google Drive en cliquant sur « ENABLE APIS AND SERVICES ».
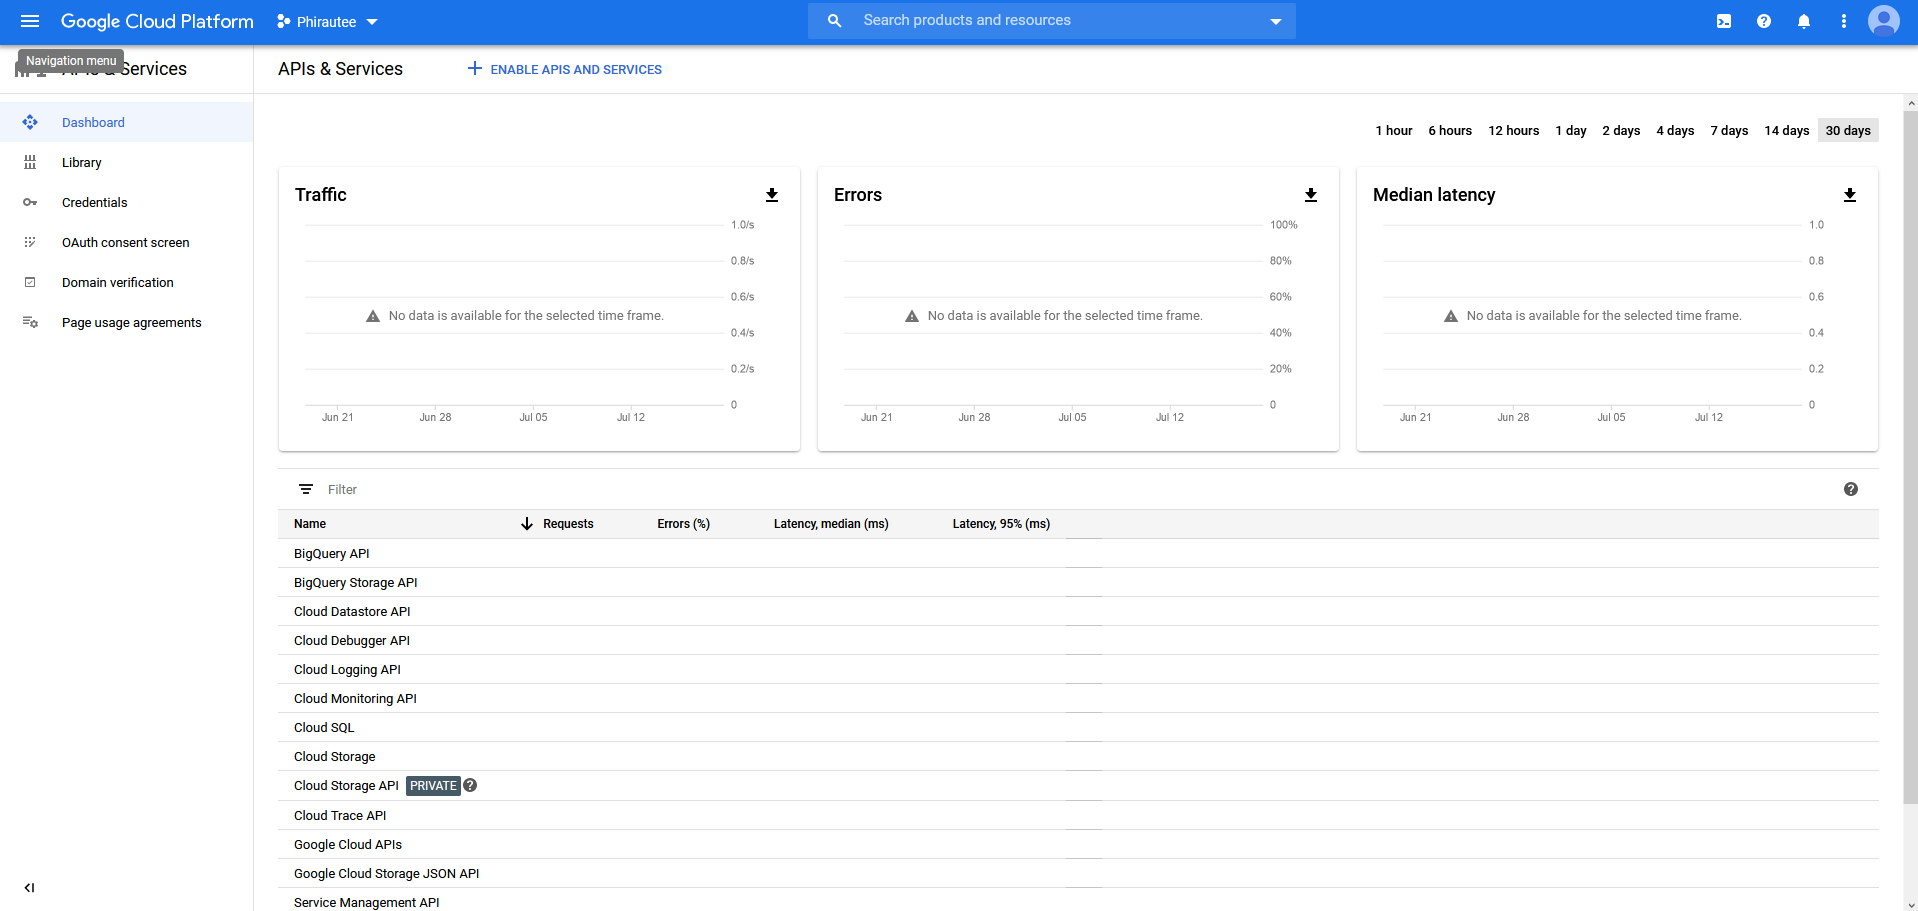
Étape 4 : Localisez les API liées à Google Drive dans la bibliothèque API :
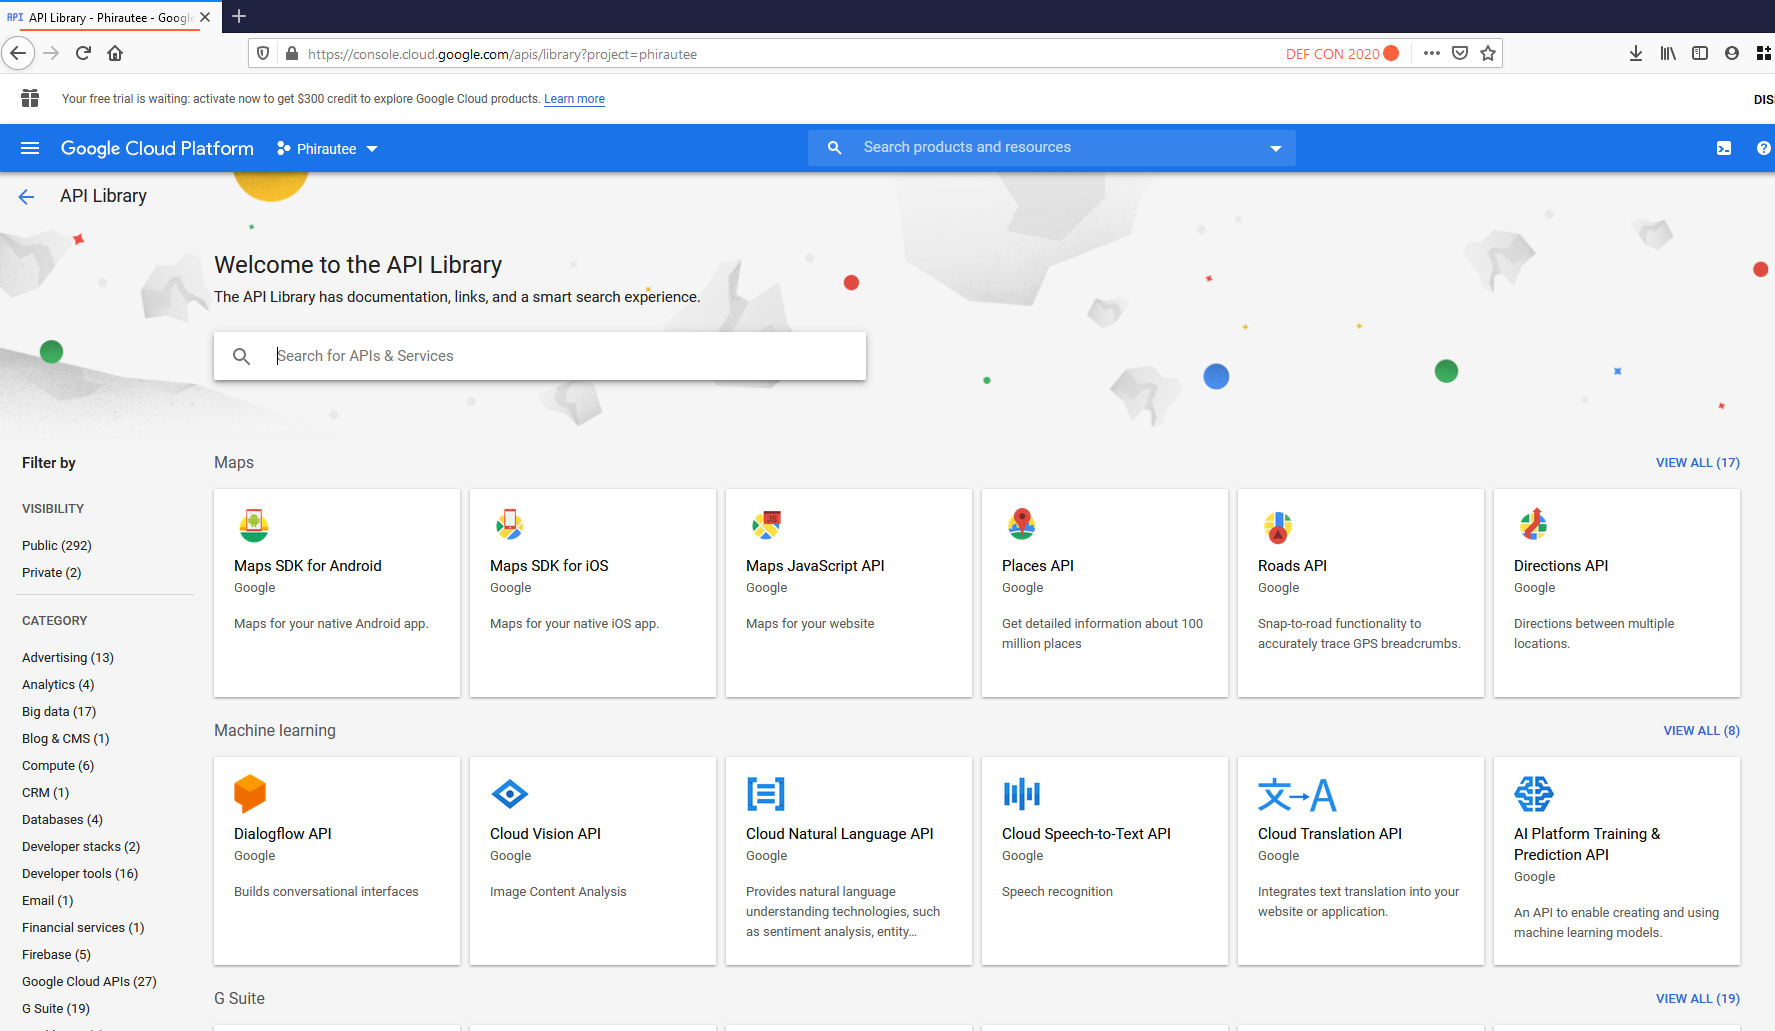
Étape 5 : Une fois localisées, activez l'API. Cela permettra d'accéder à diverses opérations via Google Drive.
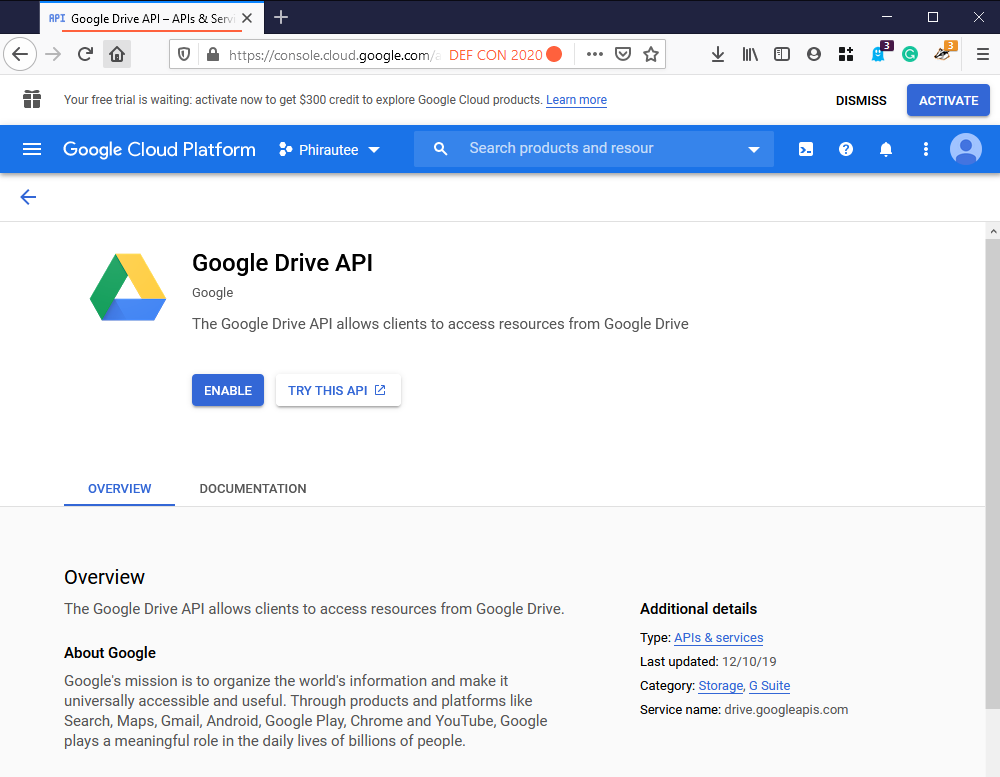
Étape 6 : Après avoir activé l'accès à l'API, cliquez sur le bouton « create credentials ».
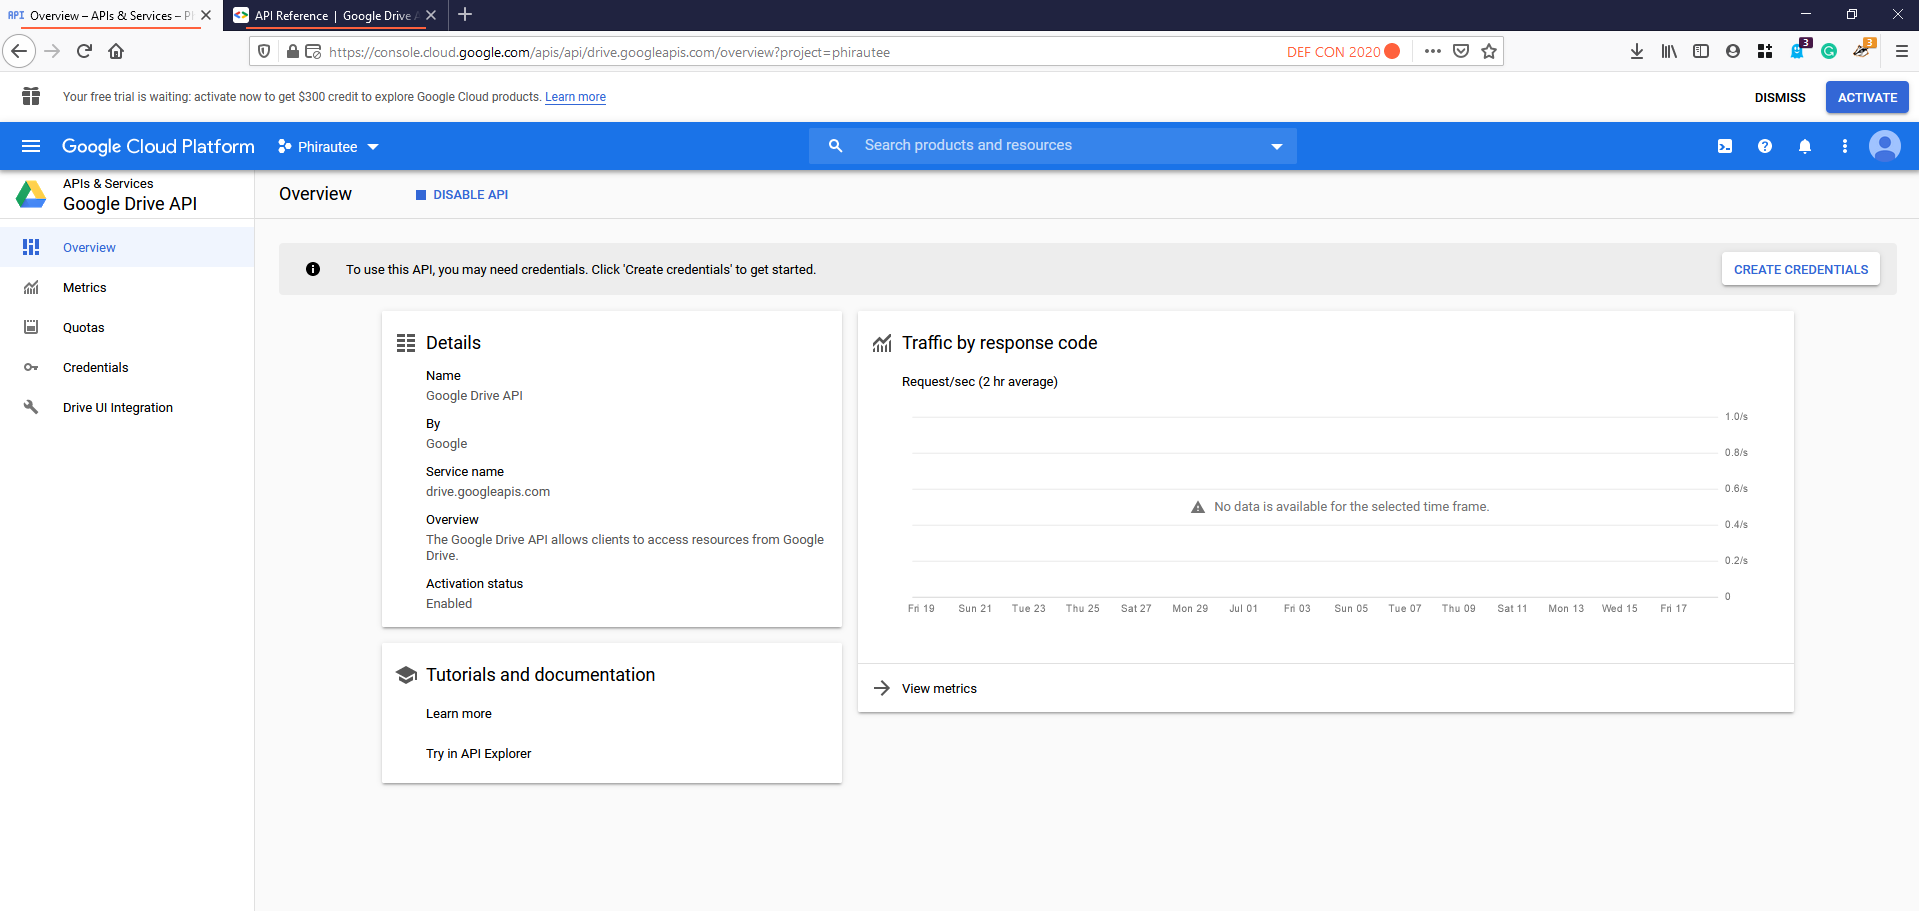
Étape 6 : Créez maintenant les identifiants OAuth Client ID
