victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Analyse pas à pas d'un laboratoire LetsDefend SOC342 analysant CVE-2025-53770 SharePoint ToolShell bypass d'authentification et RCE, incluant la chaîne d'attaque, l'analyse forensique et les actions de confinement.

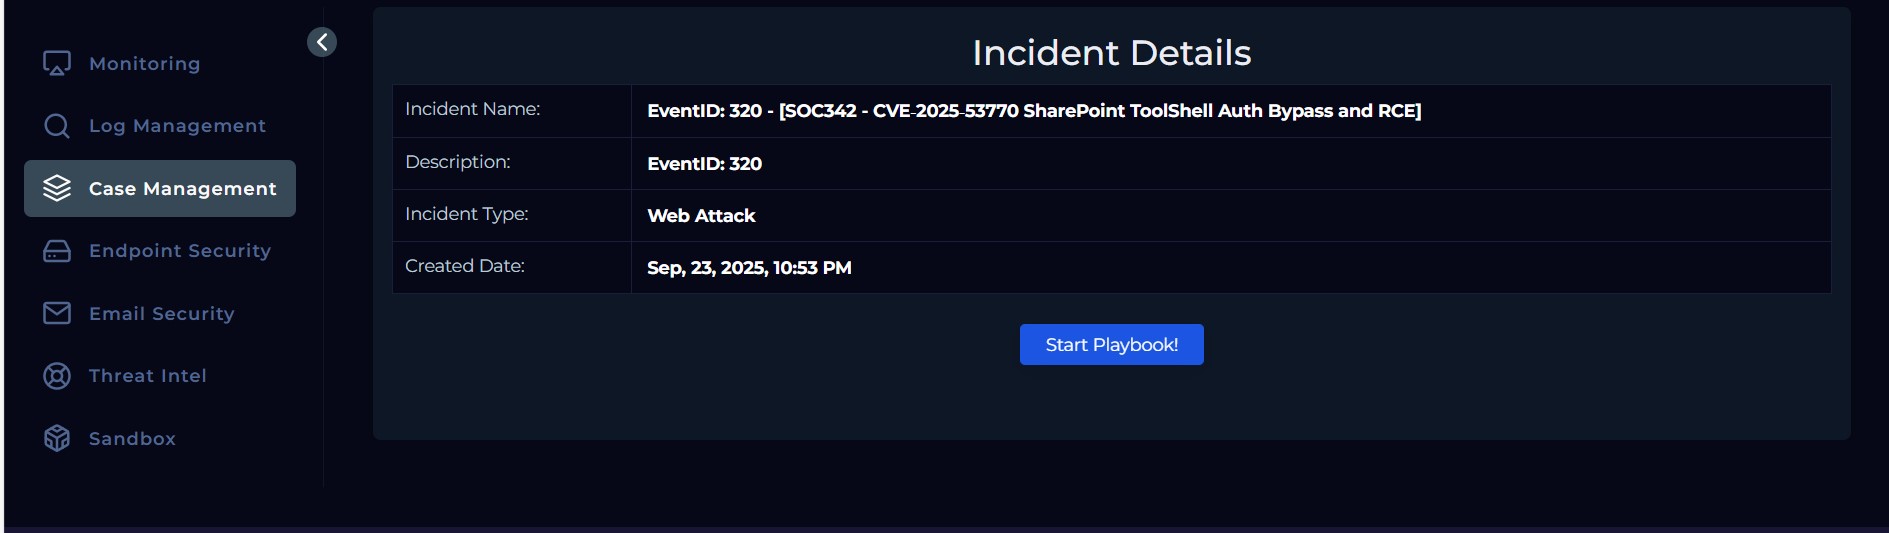
J'ai investigué un zero-day SharePoint appelé ToolShell (CVE-2025-53770) dans le cyber lab LetsDefend.
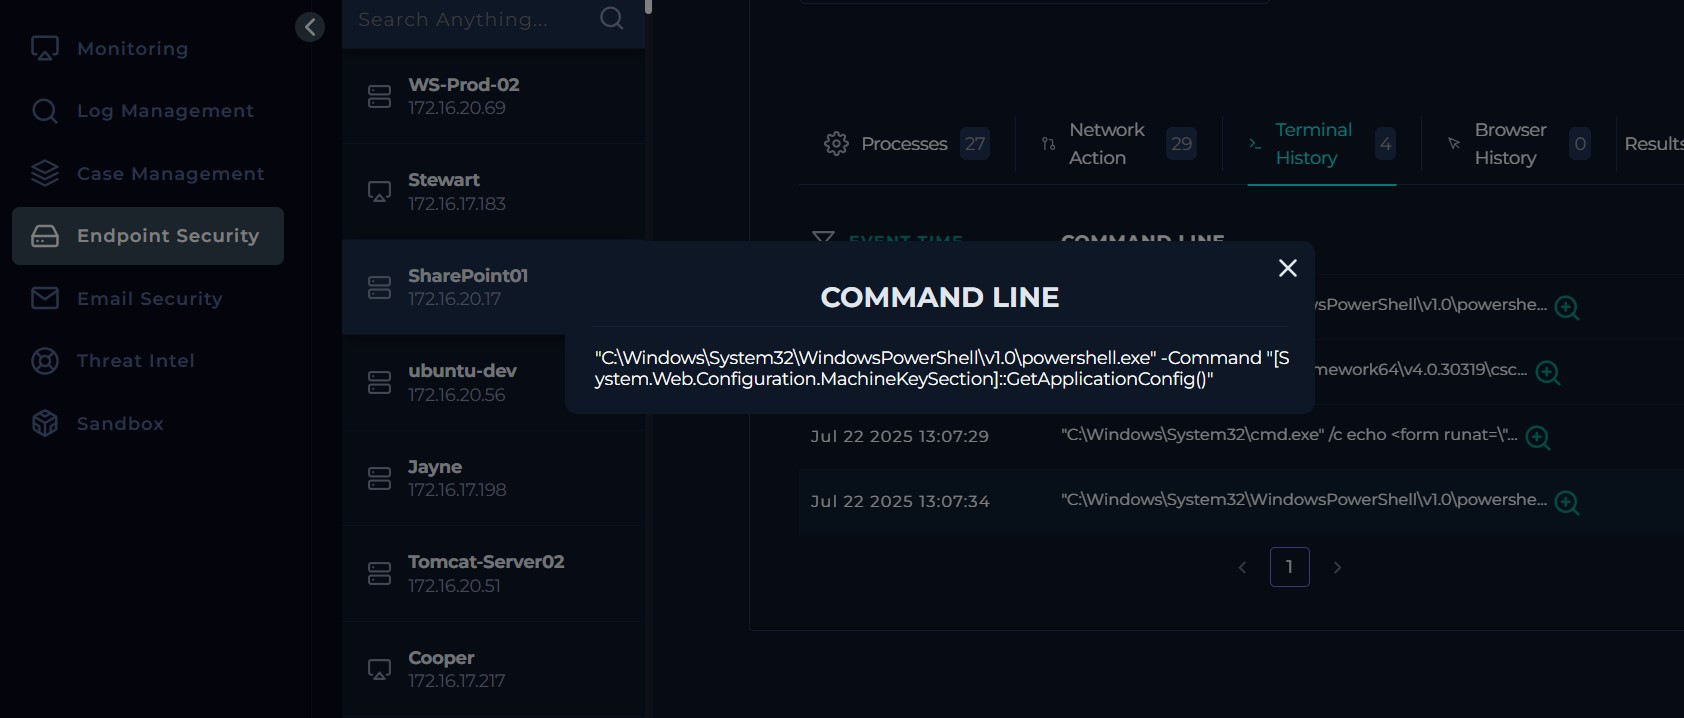
L'exercice simulait une attaque RCE zero-day réelle où une requête POST malveillante contournait l'authentification, exécutait PowerShell pour voler les clés MachineKeySection, compilait payload.exe et déposait un webshell malveillant (spinstall0.aspx).
Ce README documente le processus d'attaque, les étapes forensiques, les actions de confinement et les leçons apprises.
| Champ | Détails |
|---|---|
| Plateforme | Cyber Range LetsDefend |
| Cible | Serveur SharePoint (SharePoint01) |
| CVE | CVE-2025-53770 |
| Objectif | Analyser RCE, pratiquer la détection et le confinement |
| Outils utilisés | Windows PowerShell, VirusTotal, AbuseIPDB, Talosintelligence, Gestion des journaux LetsDefend, Sécurité des endpoints LetsDefend, Décodeur Base64, Threat Intel LetsDefend |
Une alerte critique a signalé une activité suspecte ciblant ToolPane.aspx dans SharePoint avec une charge utile importante et un Referer falsifié.
Cela correspond à CVE-2025-53770, une vulnérabilité zero-day permettant une RCE non authentifiée via des requêtes POST conçues.
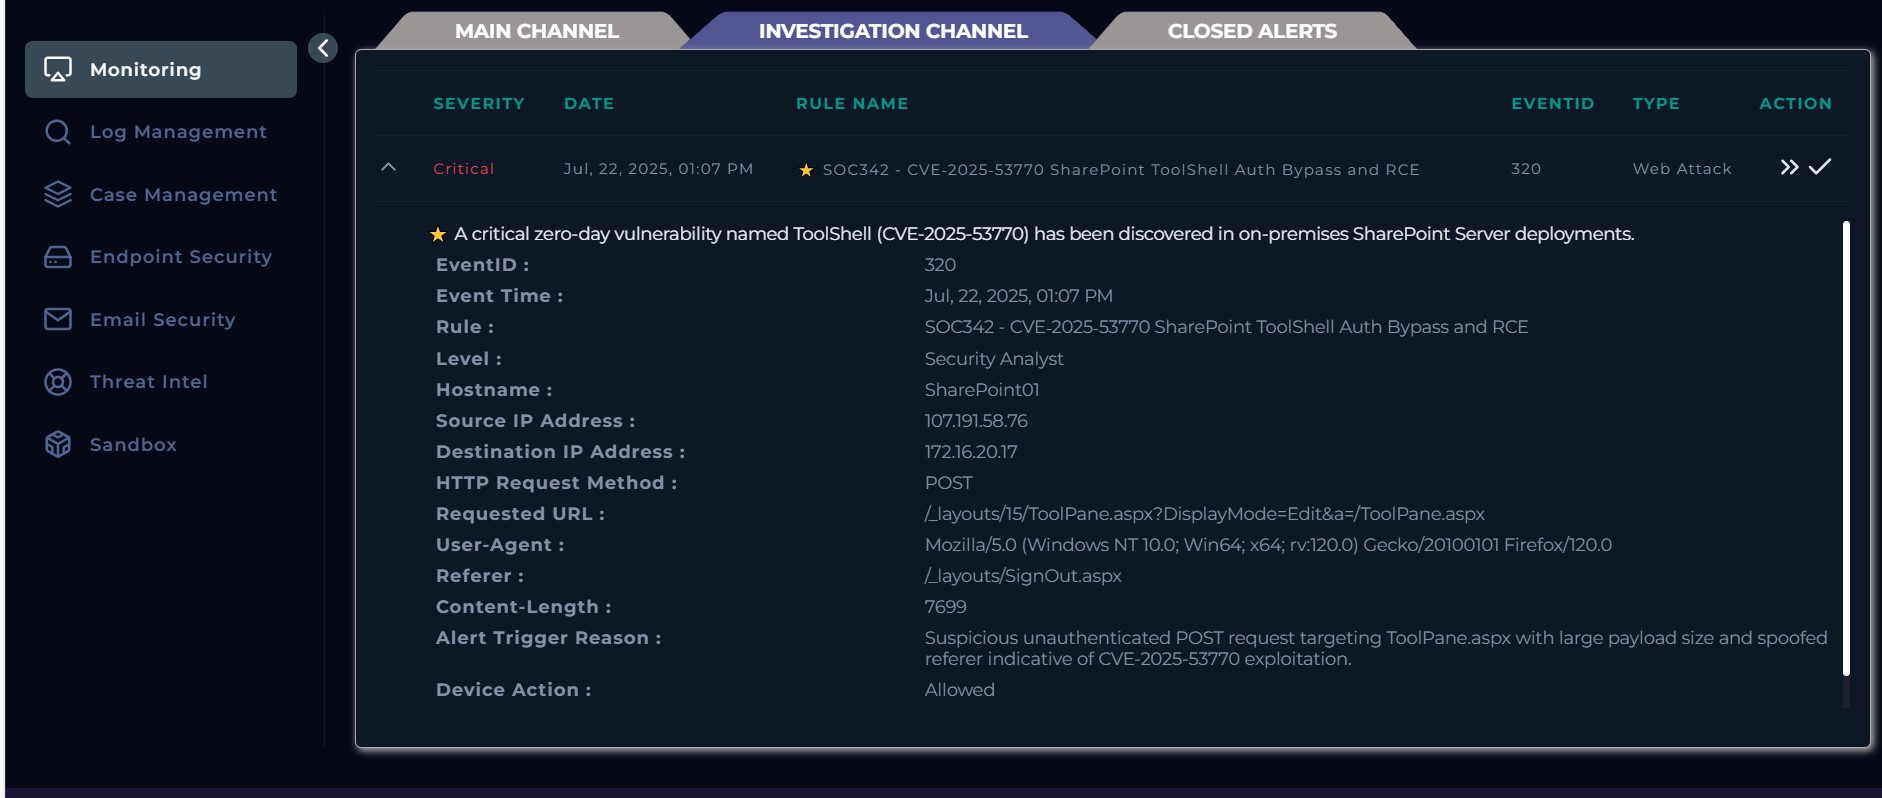
Ce que c'est : Le niveau de sévérité attribué à cette alerte — le plus élevé et le plus urgent.
Pourquoi c'est important : Indique que cet événement pourrait entraîner une compromission totale du système (RCE). À traiter comme priorité absolue : isoler et investiguer immédiatement.
Ce que c'est : L'horodatage du déclenchement de l'alerte.
Pourquoi c'est important : Utilisez-le pour localiser les journaux, corréler les événements connexes et construire une chronologie (recherchez ± quelques minutes ou heures).
Ce que c'est : La règle ou signature de détection qui s'est déclenchée, décrivant la condition correspondante (tentative d'exploitation de ToolShell).
Pourquoi c'est important : Identifie quel type d'attaque a été détecté — utile pour rechercher des cas similaires (par ex., POST non authentifiés vers des pages d'administration ou téléchargements potentiels de webshells).
Ce que c'est : Identifiant numérique pour cette instance d'alerte ou cette règle spécifique (défini par le fournisseur).
Pourquoi c'est important : Aide au suivi, au filtrage et au référencement de cette alerte dans les tickets ou rapports.
Ce que c'est : Classification de haut niveau — cette alerte cible l'infrastructure web.
Pourquoi c'est important : Achemine l'incident vers l'équipe web/SharePoint/infrastructure et applique des procédures spécifiques au web.
Ce que c'est : Rôle d'analyste ou niveau d'escalade attendu pour traiter l'alerte.
Pourquoi c'est important : Indique qu'il ne s'agit pas d'une alerte de niveau 1 — nécessite un Analyste en Sécurité (répondant expérimenté) pour une action immédiate.
Ce que c'est : Nom de l'hôte affecté (cible ou origine de l'activité).
Pourquoi c'est important : C'est la cible de confinement principale — isolez, collectez les preuves et surveillez ce système en premier.
Ce que c'est : L'IP envoyant la requête suspecte (attaquant ou proxy).
Pourquoi c'est important : Bloquez-la au niveau du pare-feu/WAF, recherchez d'autres hits provenant de celle-ci, et vérifiez les informations de propriété/géo. Note : les IP peuvent être usurpées ou faire partie de botnets.
Ce que c'est : L'IP cible interne (SharePoint01).
Pourquoi c'est important : Confirme quel système interne a été ciblé — faites correspondre au nom d'hôte et examinez les chemins d'accès internes/règles de pare-feu.
Ce que c'est : Le verbe HTTP utilisé — le client a envoyé des données au serveur.
Pourquoi c'est important : Les POST vers des endpoints d'administration sont suspects lorsqu'ils sont non authentifiés ou de grande taille — ils peuvent transporter des charges utiles d'exploit ou des webshells.
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
Ce que c'est : Le chemin web exact ciblé et les paramètres.
Pourquoi c'est important : C'est un endpoint d'administration/layouts SharePoint — souvent abusé par les attaquants pour un contournement d'authentification ou des téléchargements de code. Recherchez d'autres requêtes vers le même chemin.
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Ce que c'est : La chaîne de navigateur signalée par le client.
Pourquoi c'est important : Souvent usurpée par les attaquants pour paraître légitime — peut aider à filtrer les journaux, mais ne vous fiez pas à cela pour l'attribution.
/_layouts/SignOut.aspx
Ce que c'est : L'en-tête HTTP prétendant que la requête provenait de la page de déconnexion de SharePoint.
Pourquoi c'est important : Les referers usurpés sont suspects — peuvent être utilisés pour contourner les vérifications ou imiter le trafic normal. Comparez avec les flux de navigation légitimes.
7699Ce que c'est : Taille du corps de la requête HTTP (en octets).
Pourquoi c'est important : Un corps POST volumineux vers un endpoint d'administration suggère un exploit sérialisé ou un téléchargement de fichier. Recherchez d'autres POST de taille similaire vers la même URL.
Texte : Requête POST non authentifiée suspecte ciblant ToolPane.aspx avec une charge utile de grande taille et un referer usurpé — indicatif de l'exploitation de CVE-2025-53770.
Ce que c'est : Explication de la règle résumant le comportement correspondant.
Pourquoi c'est important : Décrit exactement pourquoi l'alerte s'est déclenchée — vérifiez si la requête était non authentifiée, quelle charge utile a été envoyée et si elle correspond aux schémas d'exploitation connus.
Ce que c'est : Indique la réponse de l'appareil de protection (par ex., WAF/pare-feu).
Pourquoi c'est important : Puisque c'était autorisé, l'attaque a atteint l'hôte — considérez comme une compromission potentielle.
Actions immédiates :
107.191.58.76)SharePoint01)