 tibbersv6/cve-2026-21440-poc-exp
Preuve de concept pour CVE-2026-21440, permettant le téléversement de fichiers et l'exécution de commandes à distance sur des serveurs web Windows avec des préréglages intégrés de chemins sensibles.

Informations complètes sur la vulnérabilité CVE-2026-21440
📁 Étapes succinctes pour utiliser le script PoC CVE-2026-21440
Installation des dépendances python -m pip install --upgrade pip
Exécution du test python CVE-2026-21440-code.py -h
6 chemins sensibles prédéfinis intégrés (-s pour appel direct, sans écrire de chemin long)
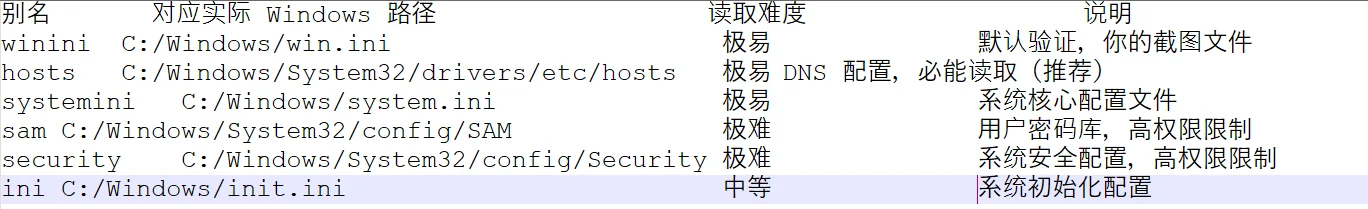
Aide-mémoire des paramètres clés (version tableau, claire et compréhensible)
| Paramètre | Requis / Optionnel | Rôle principal | Exemple pour votre objectif |
|---|---|---|---|
| -u/--url | Requis | URL de base cible (votre cible de capture d'écran, fixe et inchangée) | -u http://172.17.10.12:2324 |
| -s/--select | Optionnel | Sélectionne un chemin sensible intégré (6 préréglages, saisissez directement l'alias, sans écrire le chemin complet) | -s hosts、-s systemini |
| -f/--file | Optionnel | Chemin de fichier de vérification personnalisé (priorité supérieure à -s, nécessite un chemin Windows complet) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | Optionnel | Active le mode exploitation (téléversement de Shell + exécution de commandes à distance, interrupteur clé d'élévation de privilèges) | --exploit |
| --shell | Requis pour l'exploitation | Chemin Windows complet pour l'écriture du Shell (doit être la racine Web, sinon inaccessible) | --shell C:/phpstudy/WWW/shell.php |
| --pass | Optionnel | Mot de passe de connexion au Shell (personnalisable, défaut : cve2026) | --pass myhack123 |
| --type | Optionnel | Type de Shell (adapté à l'environnement Web Windows, défaut php, optionnel asp) | --type asp |
| --cmd | Optionnel | Commande Windows à exécuter pour le test (défaut whoami, optionnel ipconfig/dir, etc.) | --cmd ipconfig |
Avertissement de non-responsabilité
Ce script de preuve de concept CVE-2026-21440 est fourni uniquement à des fins éducatives, de recherche et de tests de sécurité autorisés.
❌ Vous pouvez l'utiliser sur : • Les systèmes que vous possédez • Les systèmes pour lesquels vous avez explicitement obtenu une autorisation écrite de test
❌ Vous ne devez pas l'utiliser pour : • Accéder sans autorisation à un système • Toute forme d'activité illégale • Des intentions malveillantes
L'auteur et les distributeurs déclinent toute responsabilité en cas de : • Mauvais usage de cet outil • Dommages aux systèmes • Conséquences juridiques d'une utilisation non autorisée
Utiliser ce script pour attaquer des systèmes sans autorisation enfreint les lois de la plupart des pays (par exemple, le CFAA aux États-Unis, le Computer Misuse Act au Royaume-Uni).
En utilisant cet outil, vous acceptez : • D'assumer l'entière responsabilité de vos actions • De respecter toutes les lois applicables
Restez éthique. Testez de manière responsable. Signalez les vulnérabilités aux fournisseurs.






