


Aperçu
Sooty est un outil développé pour aider les analystes SOC à automatiser une partie de leur flux de travail. L'un des objectifs de Sooty est d'effectuer autant de vérifications de routine que possible, permettant ainsi à l'analyste de consacrer plus de temps à une analyse plus approfondie dans le même laps de temps. Les détails de nombreuses fonctionnalités de Sooty se trouvent ci-dessous.
Sooty est désormais fièrement soutenu par Tines.com ! La plateforme SOAR pour les équipes de sécurité d'entreprise.
Contenu
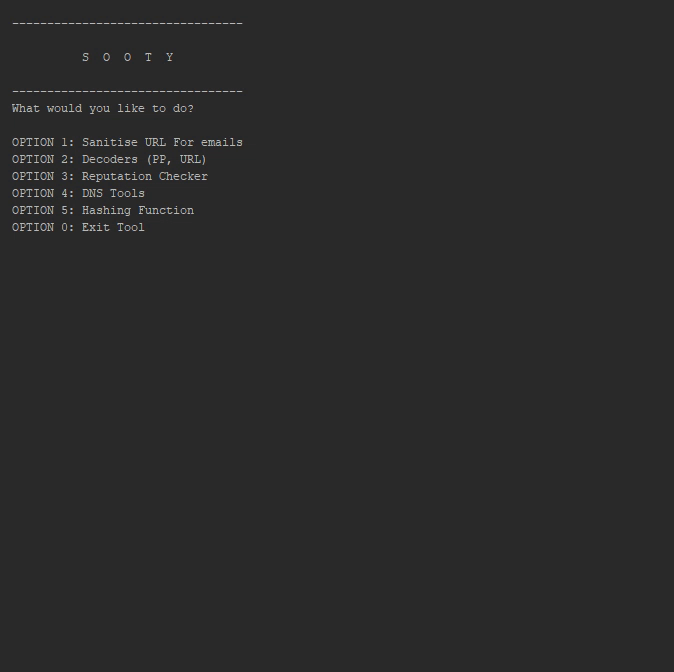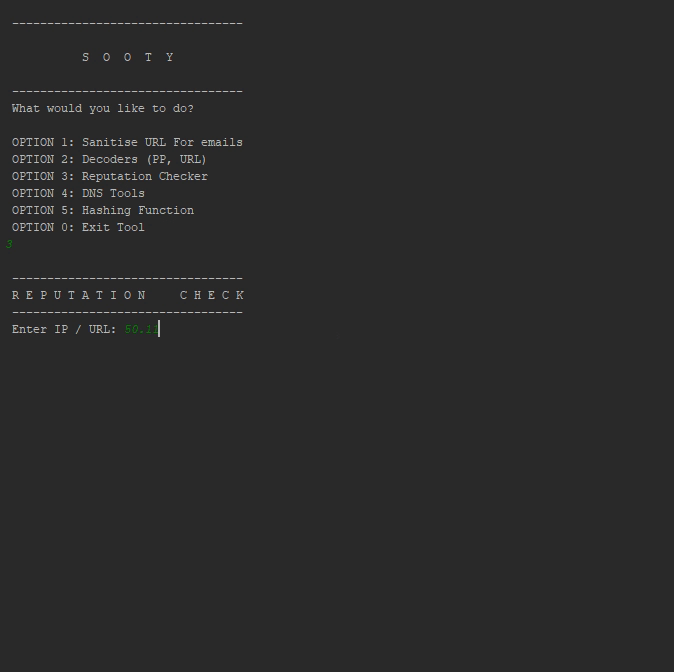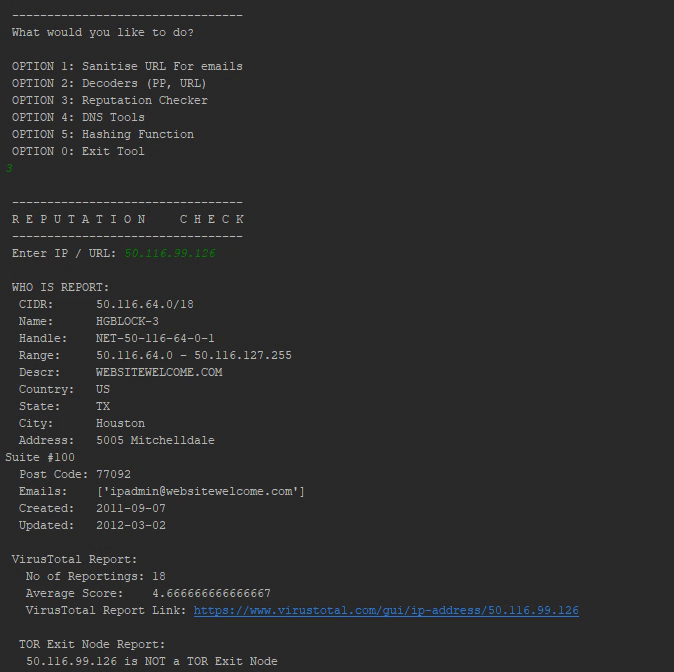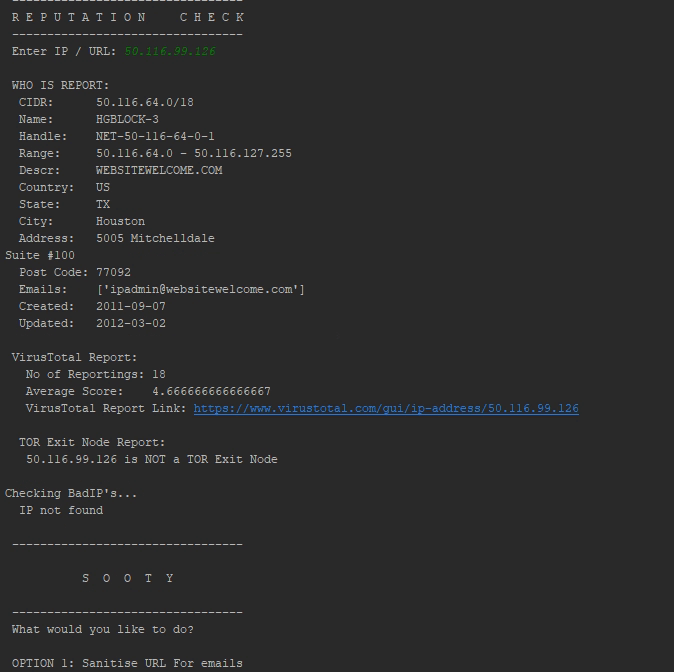
Sooty peut actuellement :
- Assainir les URL pour qu'elles soient sûres à envoyer par e-mail
- Effectuer des recherches DNS inversées et DNS
- Effectuer des vérifications de réputation depuis :
- Identifier si une adresse est potentiellement malveillante, utilisée pour le spam, les robots web :
- Vérifier si une adresse IP est un nœud de sortie TOR
- Décoder les URL Proofpoint, les URL encodées en UTF-8, les URL Office SafeLink, les chaînes Base64 et les mots de passe Cisco7.
- Obtenir les empreintes de fichiers et les comparer à VirusTotal (voir prérequis)
- Effectuer des recherches WhoIs
- Vérifier les noms d'utilisateur et les e-mails par rapport à HaveIBeenPwned pour voir si une fuite a eu lieu. (voir prérequis)
- Analyse simple des e-mails pour récupérer les URL, les e-mails et les informations d'en-tête.
- Extraire les adresses IP des e-mails.
- Désactiver les URL raccourcies par des services externes. (Limité à 10 requêtes par heure)
- Interroger URLScan.io pour obtenir des rapports de réputation.
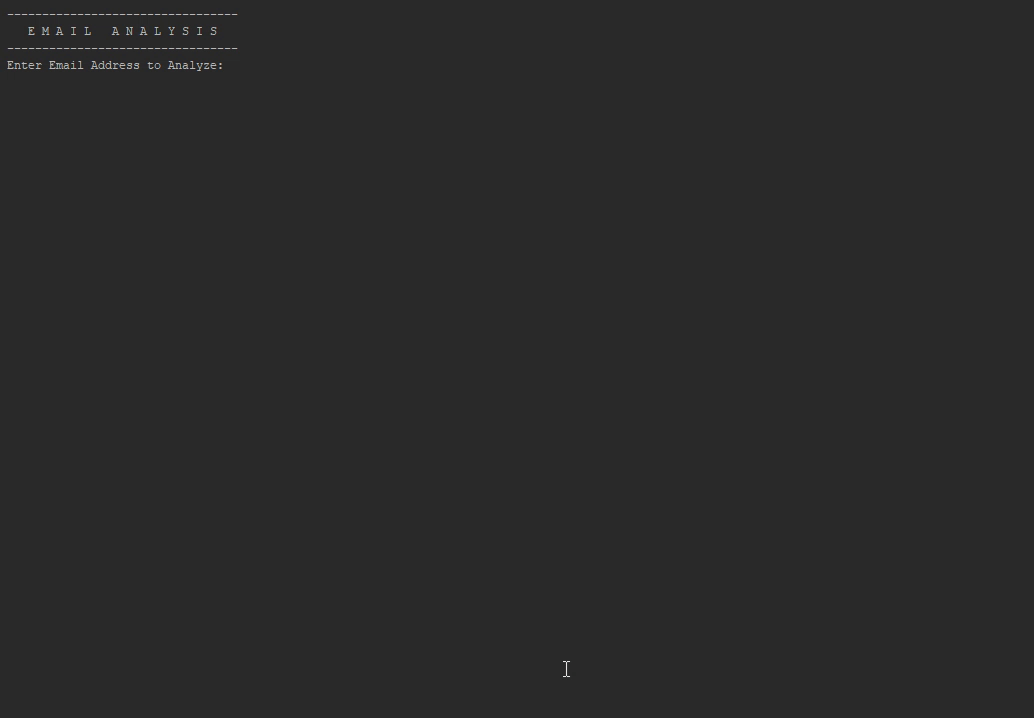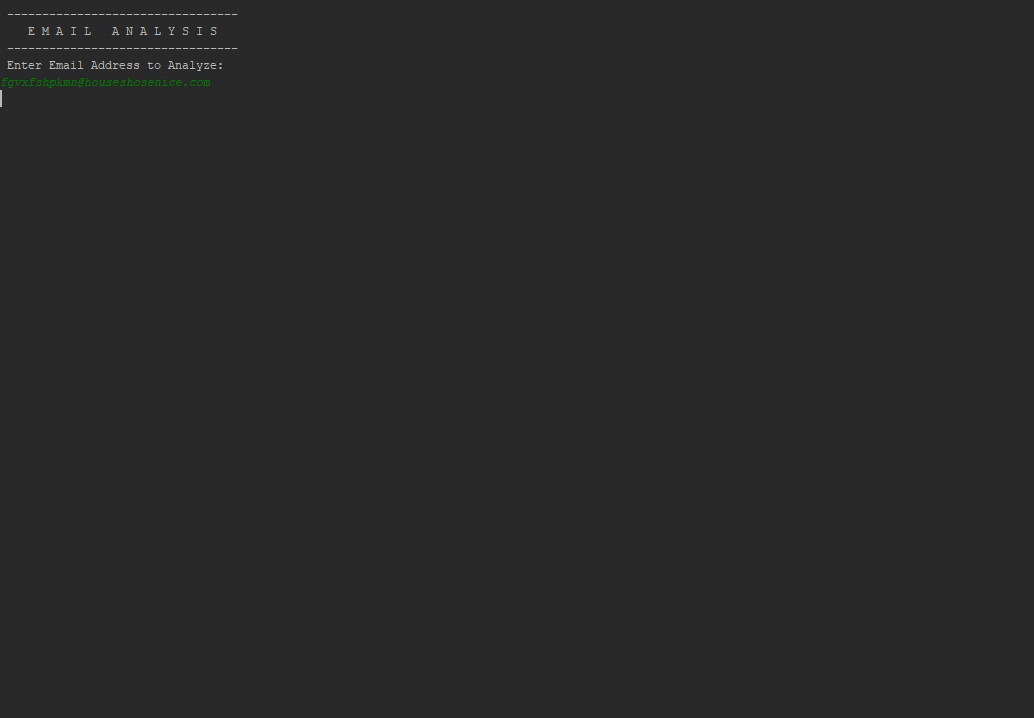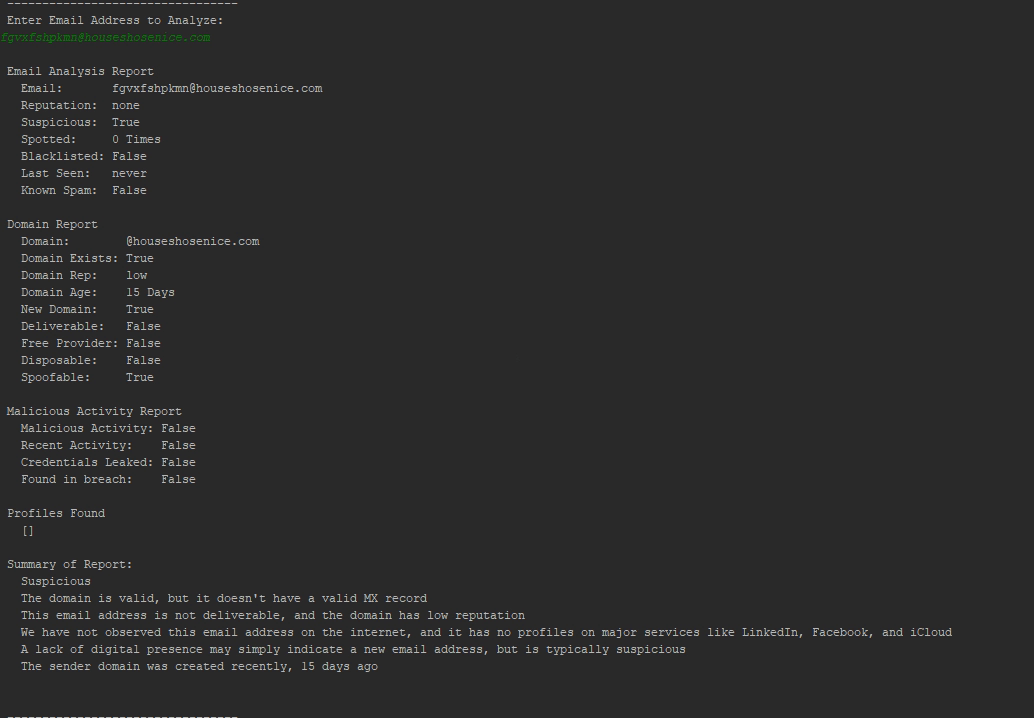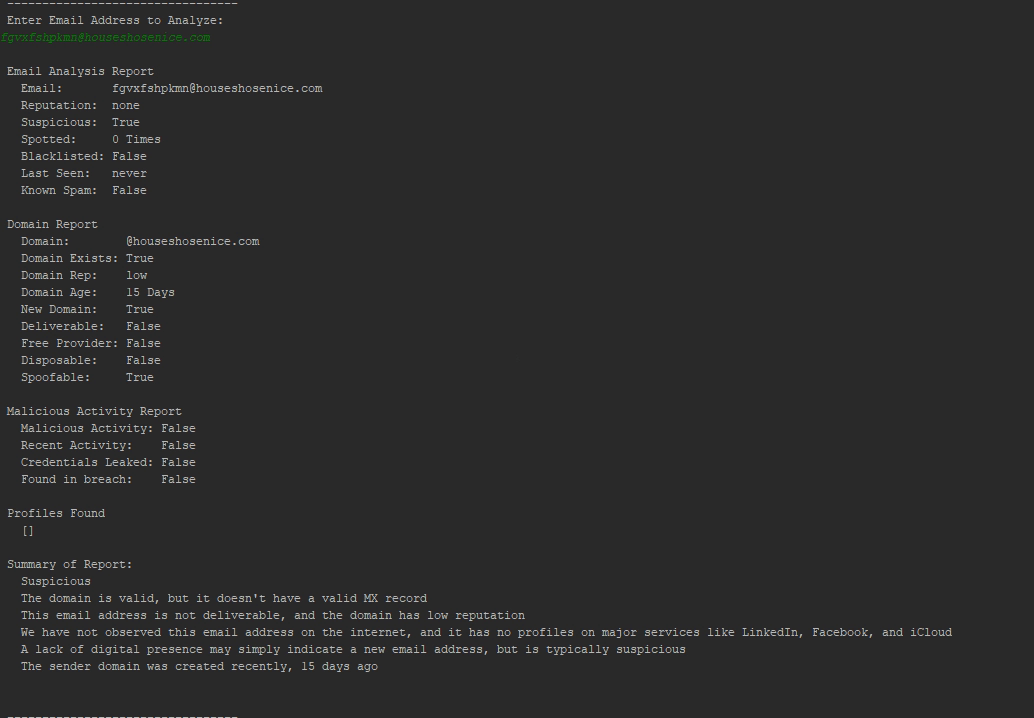
- Analyser les adresses e-mail pour détecter une activité malveillante connue et rapporter sur la réputation du domaine en utilisant EmailRep.io
- Créer des modèles d'e-mail dynamiques pouvant servir de base pour la réponse au triage de phishing (.msg uniquement, .eml à venir dans une future mise à jour)
- Effectuer un enrichissement d'analyse sur les courriels de phishing à l'aide de la base de données HaveIBeenPwned, et identifier si une adresse e-mail a été compromise dans le passé, quand cela s'est produit et où la fuite a eu lieu. (Nécessite une clé API).
- Soumettre des URL à PhishTank. (voir prérequis)
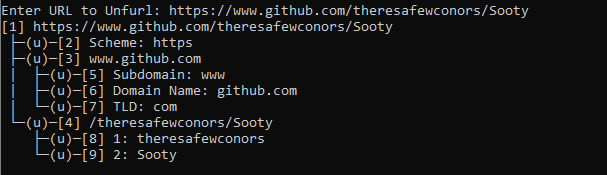
- Déplier (Unfurl) les URL via la version CLI d'Unfurl.
- Voir ci-dessous pour une liste complète et la disposition des outils actuellement disponibles :
└── Main Menu
   ├── Sanitize URL's for use in emails
   |  └── URL Sanitizing Tool
   ├── Decoders
   |   ├── ProofPoint Decoder
   |   ├── URL Decoder
   |   ├── Office Safelinks Decoder
   |   ├── URL Unshortener
   |   ├── Base 64 Decoder
   |   ├── Cisco Password 7 Decoder
   |   └── Unfurl URL
   ├── Reputation Checker
   |   └── Reputation Checker for IP's, URL's or email addresses
   ├── DNS Tools
   |   ├── Reverse DNS Lookup
   |   ├── DNS Lookup
   |   └── WhoIs Lookup
   ├── Hashing Functions
   |   ├── Hash a File
   |   ├── Hash a Text Input
   |   ├── Check a hash for known malicious activity
   |   └── Hash a file and check for known malicious activity
   ├── Phishing Analysis
   |   ├── Analyze an Email
   |   ├── Analyze an email address for known malicious activity
   |   ├── Generate an email template based on analysis
   |   ├── Analyze a URL with Phishtank
   |   └── HaveIBeenPwned Lookup
   ├── URL Scan
   |   └── URLScan.io lookup
   ├── Extra's
   |   ├── About
   |   ├── Contributors
   |   ├── Version
   |   ├── Wiki
   |   └── Github Repo
   └── Exit
Requirements and Installation
- Python 3.x
- Installer toutes les dépendances à partir du fichier requirements.txt.
pip install -r requirements.txt
- Lancer l'outil en naviguant vers le répertoire principal et en exécutant
python Sooty.py, ou simplement Sooty.py
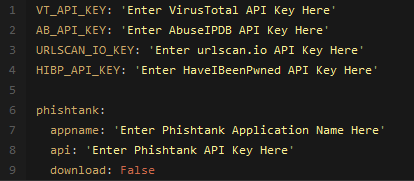
- Plusieurs clés API sont nécessaires pour bénéficier de toutes les fonctionnalités de Sooty. Cependant, l'outil fonctionnera sans ces clés, mais sans les fonctionnalités supplémentaires qu'elles apportent. Les liens se trouvent ci-dessous :
- Remplacer la clé correspondante dans le fichier
example_config.yaml et renommer le fichier en config.yaml, exemple de disposition ci-dessous :
- Pour la prise en charge de PhishTank, un nom d'application unique est également requis comme champ supplémentaire. Mettez simplement à jour le fichier
config.yaml avec votre nom unique.
 theresafewconors/sooty

