
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR, intégration IA et reconnaissance automatisée. Prend en charge les API REST/GraphQL/SOAP avec Nuclei, Turbo Intruder et intégration d'outils externes. Couverture OWASP API Top 10.
Si ce projet vous aide dans votre travail, soutenez la maintenance continue et les nouvelles fonctionnalités.
Portefeuille de dons ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scannez le code QR ou copiez l'adresse du portefeuille ci-dessus.
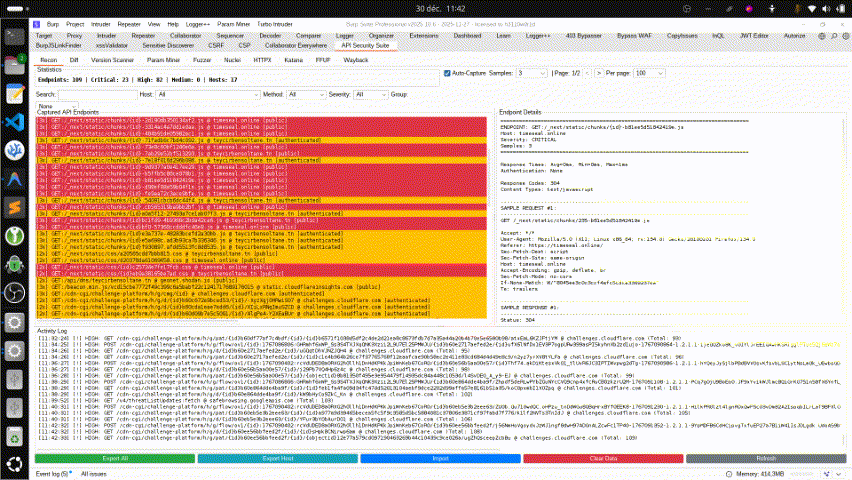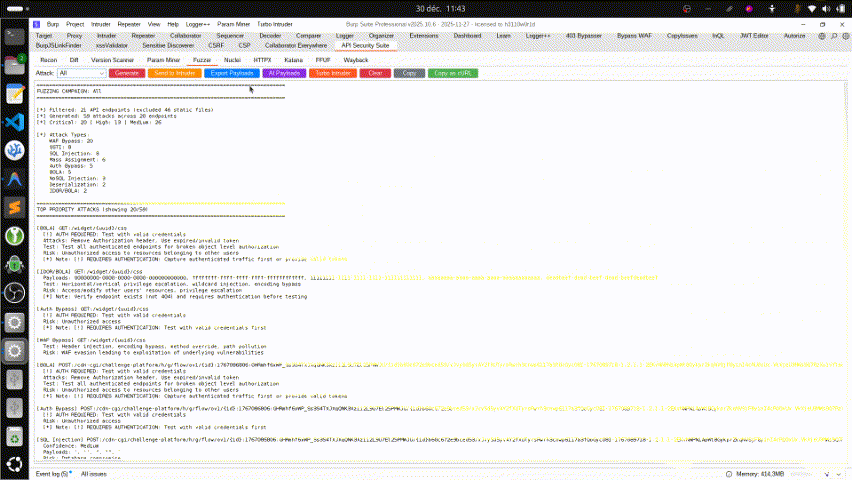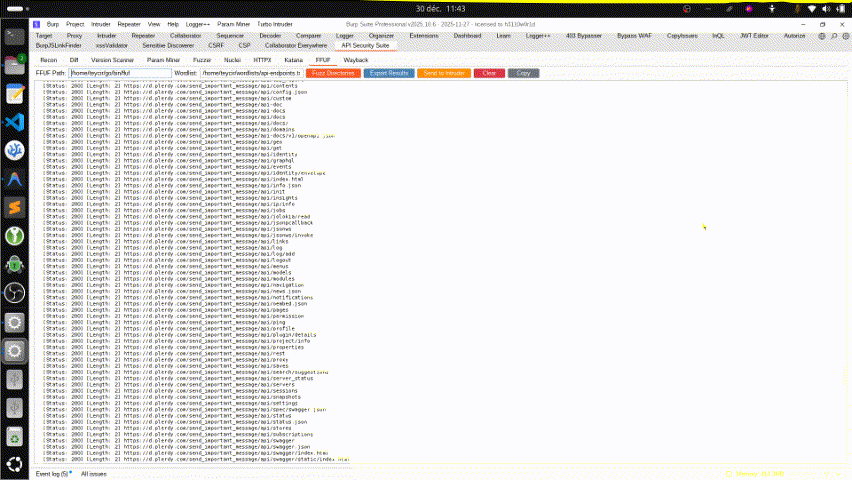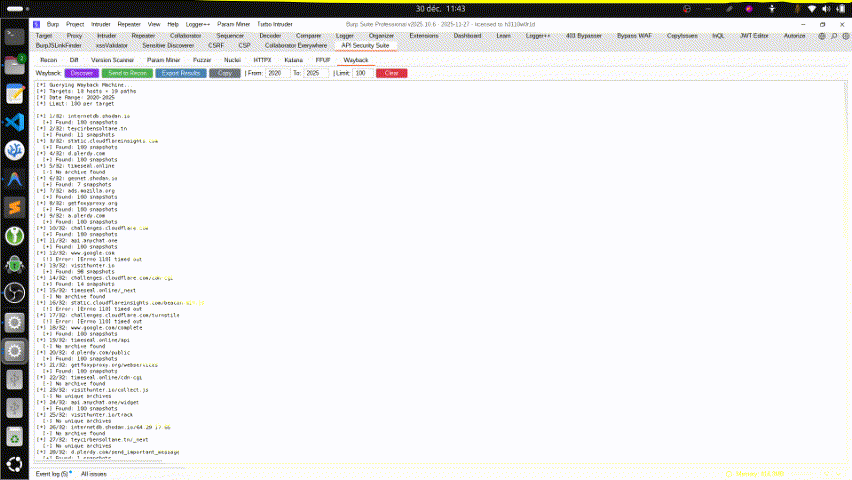


Extension Burp Suite de qualité professionnelle pour une reconnaissance d'API complète, un fuzzing intelligent et des tests de sécurité assistés par IA.
BurpAPISecuritySuite regroupe des fonctionnalités qui nécessiteraient typiquement 10 extensions distinctes en une seule extension optimisée. Ce choix architectural offre des avantages significatifs en termes de performances :
Efficacité mémoire : L'exécution simultanée de plusieurs extensions Burp crée une pression mémoire importante. Chaque extension maintient son propre état, ses composants d'interface utilisateur et ses écouteurs d'événements. Une seule extension avec plusieurs onglets partage efficacement les ressources et réduit l'empreinte mémoire globale.
Overhead API réduit : L'API d'extension de Burp traite les callbacks de toutes les extensions chargées. Avec 10 extensions ou plus, chaque requête HTTP déclenche des callbacks sur toutes les extensions, créant un surcoût multiplicatif. Une seule extension signifie une seule chaîne de callbacks, réduisant considérablement les cycles CPU et améliorant la réactivité.
Contexte partagé : Les onglets intégrés partagent les données de trafic capturées, éliminant les traitements redondants. L'onglet Recon capture une fois, et tous les autres onglets (Fuzzer, Auth Replay, Passive Discovery, etc.) opèrent sur le même ensemble de données sans avoir à analyser à nouveau les requêtes.
Démarrage plus rapide : Charger une seule extension est nettement plus rapide que d'en charger 10 ou plus. Burp initialise les composants d'interface utilisateur, enregistre les callbacks et alloue les ressources une fois au lieu de le faire de manière répétée.
Meilleure stabilité : Moins d'extensions signifie moins de conflits potentiels, d'incompatibilités de versions et de problèmes de compatibilité. Une base de code unique est plus facile à tester, déboguer et maintenir.
Cette philosophie de conception privilégie les performances et l'expérience utilisateur tout en offrant des capacités de test de sécurité d'API complètes qui nécessiteraient autrement une configuration complexe avec plusieurs extensions.


