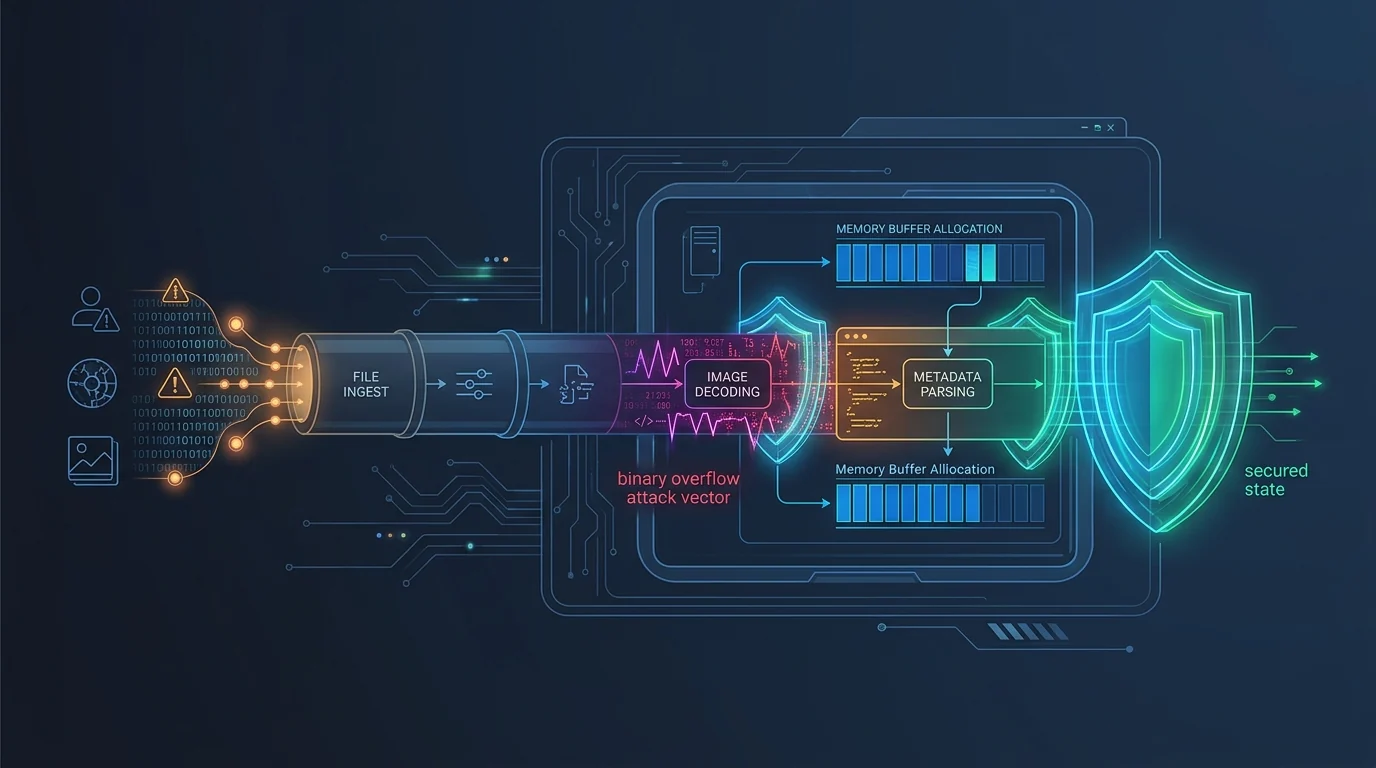
 techupdate24/python-pillow-rce-cve-2026-112900
Un guide complet et un workflow pour intégrer les sprints Agile aux pipelines CI/CD DevOps.

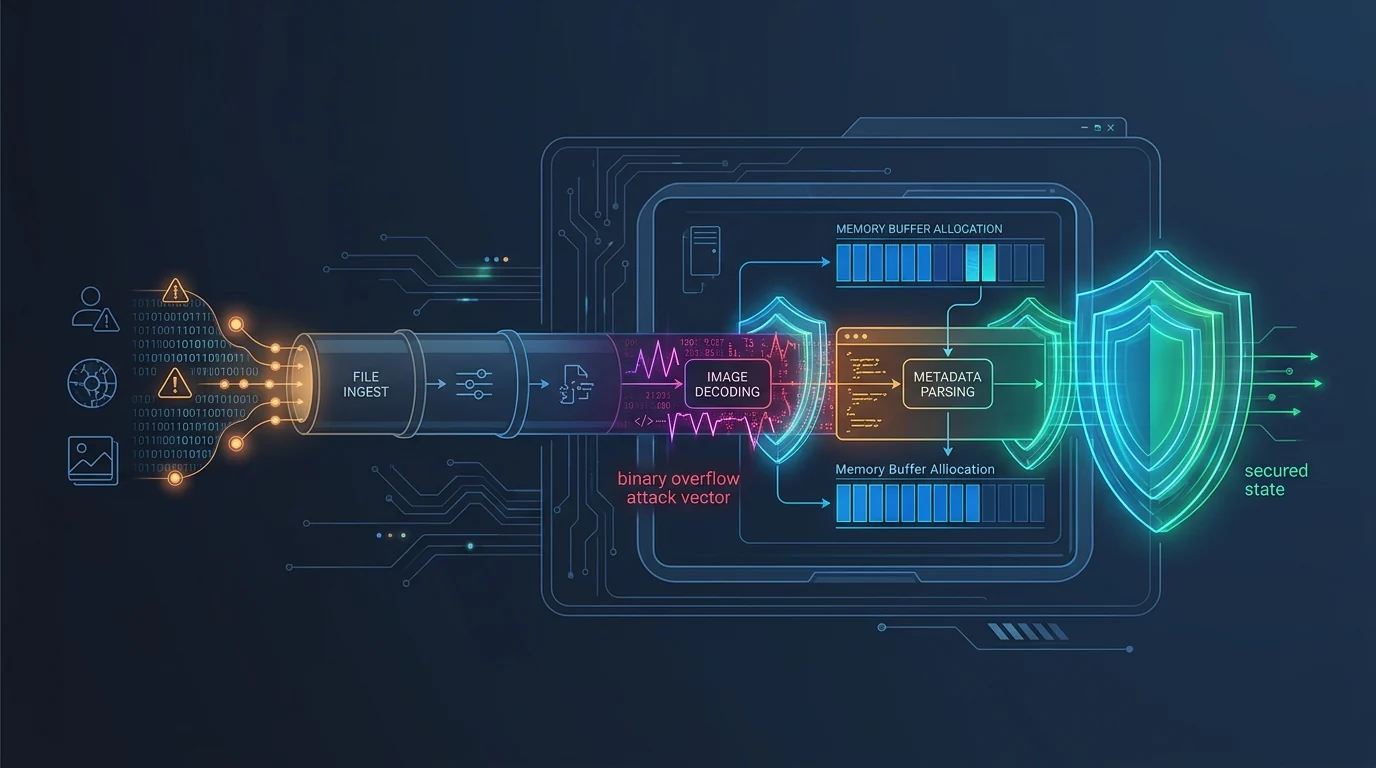
Des chercheurs en sécurité ont divulgué une vulnérabilité critique d'exécution de code à distance (RCE) suivie sous la référence CVE-2026-112900 dans Pillow, la bibliothèque d'imagerie Python largement utilisée. La faille provient d'une validation d'entrée et d'une gestion de tampon mémoire inappropriées lors de l'analyse de fichiers image, permettant à des attaquants distants non authentifiés d'obtenir une exécution de code arbitraire en fournissant des fichiers image malveillants spécialement conçus.
Notre dernier avis de sécurité destiné aux développeurs détaille les versions de la bibliothèque concernées, les mécanismes d'exploitation au sein des pipelines de traitement automatisés, ainsi que les mesures essentielles de mise à niveau et de nettoyage des entrées.
Consultez l'analyse technique complète de sécurité sur notre portail de sécurité officiel : Python Pillow RCE (CVE-2026-112900)






