 techupdate24/gitlab-ai-gateway-cve-2026-90970
Un guide complet et un workflow pour intégrer les sprints Agile aux pipelines CI/CD DevOps.

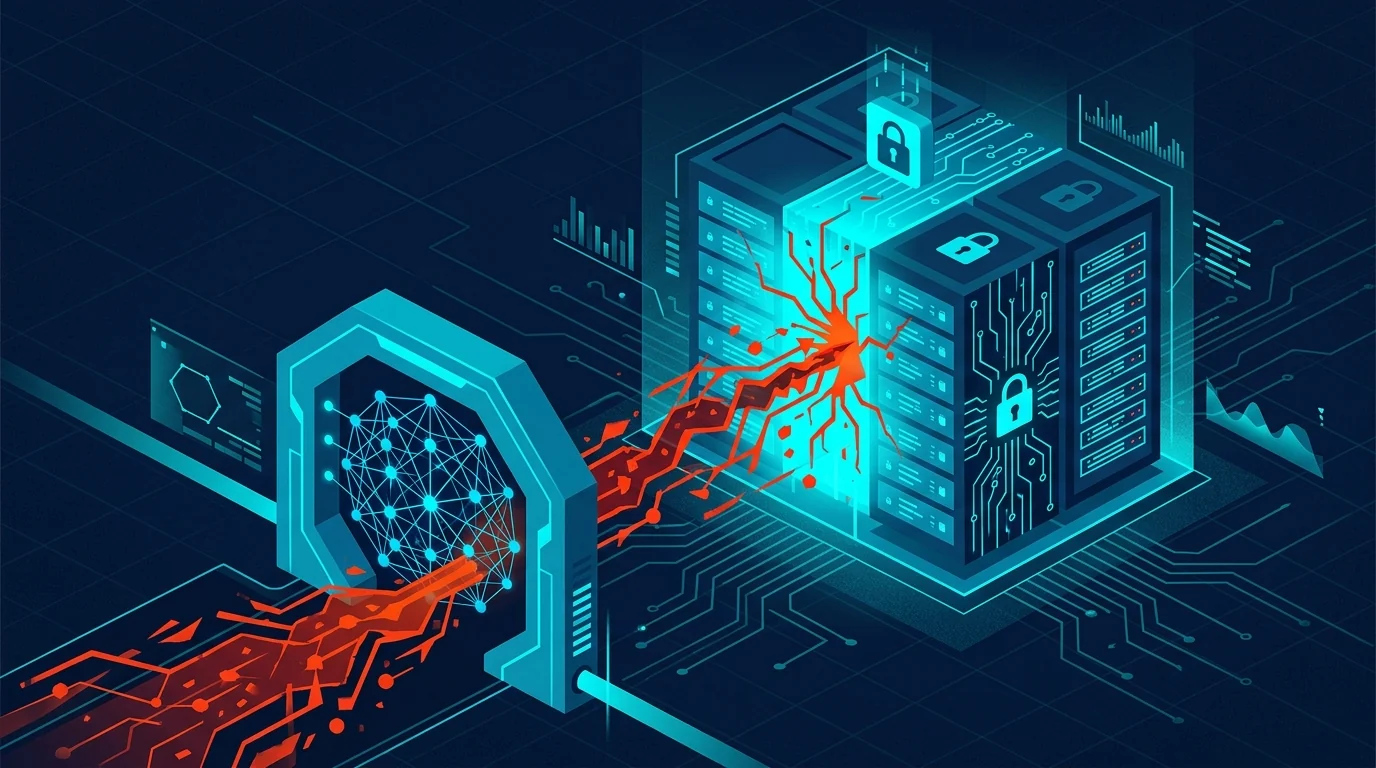
Une vulnérabilité critique, suivie sous la référence CVE-2026-90970, a été divulguée dans GitLab AI Gateway. Cette faille permet à des attaquants authentifiés de manipuler le traitement des invites IA afin de contourner les contrôles d'accès aux dépôts, exposant potentiellement du code source propriétaire, des secrets et des communications internes entre développeurs à des utilisateurs non autorisés.\n\nNotre dernier avis de sécurité détaille le mécanisme de cette injection d'invite et de ce contournement des contrôles d'accès, les versions de GitLab affectées, ainsi que les étapes immédiates de correctif et de configuration nécessaires pour sécuriser vos pipelines de développement assisté par IA.\n\nConsultez l'analyse technique complète sur notre portail de sécurité officiel.
Lire l'analyse technique complète ici
Maintenu par Kiran Sonawane | Ingénieur Cloud & DevOps Senior
