
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-28247-Pi-hole-Arbitrary-File-Read — Ce dépôt fournit un exploit pour CVE-2024-28247, mettant en évidence une vulnérabilité qui permet à un attaquant distant de lire des fichiers arbitraires sur le système. | Kitploit
Outils/GitHubGitHub/t0x1cx/cve-2024-28247-pi-hole-arbitrary-file-read
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et Éducation
GitHubt0x1cx/cve-2024-28247-pi-hole-arbitrary-file-read

CVE-2024-28247-Pi-hole-Arbitrary-File-Read

Ce dépôt fournit un exploit pour CVE-2024-28247, mettant en évidence une vulnérabilité qui permet à un attaquant distant de lire des fichiers arbitraires sur le système.

Voir le dépôt
330il y a 2 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2024-28247 Pi-hole Lecture Arbitraire de Fichiers

Description

Ce dépôt contient un exploit pour CVE-2024-28247, une vulnérabilité élevée (CVSS 7.6) découverte dans Pi-hole, un sinkhole DNS largement utilisé pour bloquer les publicités et suivre les domaines au niveau réseau.

La vulnérabilité provient d'une mauvaise gestion des chemins de fichiers lorsqu'ils sont accédés via le gestionnaire "file://", permettant à un attaquant distant de lire des fichiers arbitraires sur le système.

L'exploitation de cette vulnérabilité permet à l'attaquant de contrôler le chemin des fichiers à lire, permettant ainsi la lecture de fichiers arbitraires sur le système avec les privilèges root.

Une telle faille de sécurité ne viole pas seulement la confidentialité des données du système, mais compromet également son intégrité en permettant un accès non autorisé à des informations sensibles.

Versions affectées :

  • Jusqu'à la version 5.17.3 de Pi-hole, le problème étant résolu dans la version 5.18.

Installation

Assurez-vous que Python est installé sur votre système pour utiliser cet exploit. Clonez le dépôt et configurez l'environnement nécessaire comme suit :

git clone https://github.com/T0X1Cx/CVE-2024-28247-Pi-hole-Arbitrary-File-Read.git
cd CVE-2024-28247-Pi-hole-Arbitrary-File-Read
pip install -r requirements.txt

Utilisation

Exécutez l'exploit en utilisant la commande ci-dessous :

python3 exploit.py [Pi-Hole URL] [Admin password]
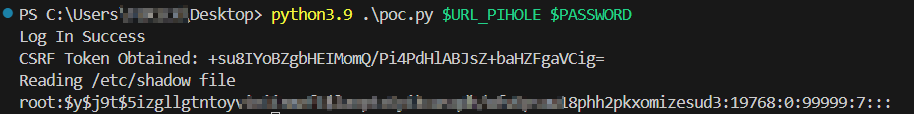
Preuve de Concept

POC

Avertissement

Cet exploit est destiné uniquement à des fins éducatives et de tests de sécurité éthiques. L'utilisation de cet exploit contre des cibles sans consentement mutuel préalable est illégale, et le développeur décline toute responsabilité en cas d'utilisation abusive ou de dommages causés par cet exploit.

Crédits

Exploit développé par Julio Ángel Ferrari (Aka. T0X1Cx)

Télécharger l’outil



