

Application Android intentionnellement vulnérable.
Une application Android intentionnellement vulnérable pour l'éducation à la sécurité


Fonctionnalités • Captures d'écran • Installation • Défis • Contribuer • Soutien
Allsafe est une application Android intentionnellement vulnérable conçue pour les passionnés de sécurité, les pentesteurs et les développeurs souhaitant apprendre la sécurité des applications Android. Contrairement aux applications typiques de type CTF, Allsafe simule une application réelle utilisant des bibliothèques et technologies modernes, offrant une expérience d'apprentissage pratique pour identifier et exploiter les vulnérabilités Android.
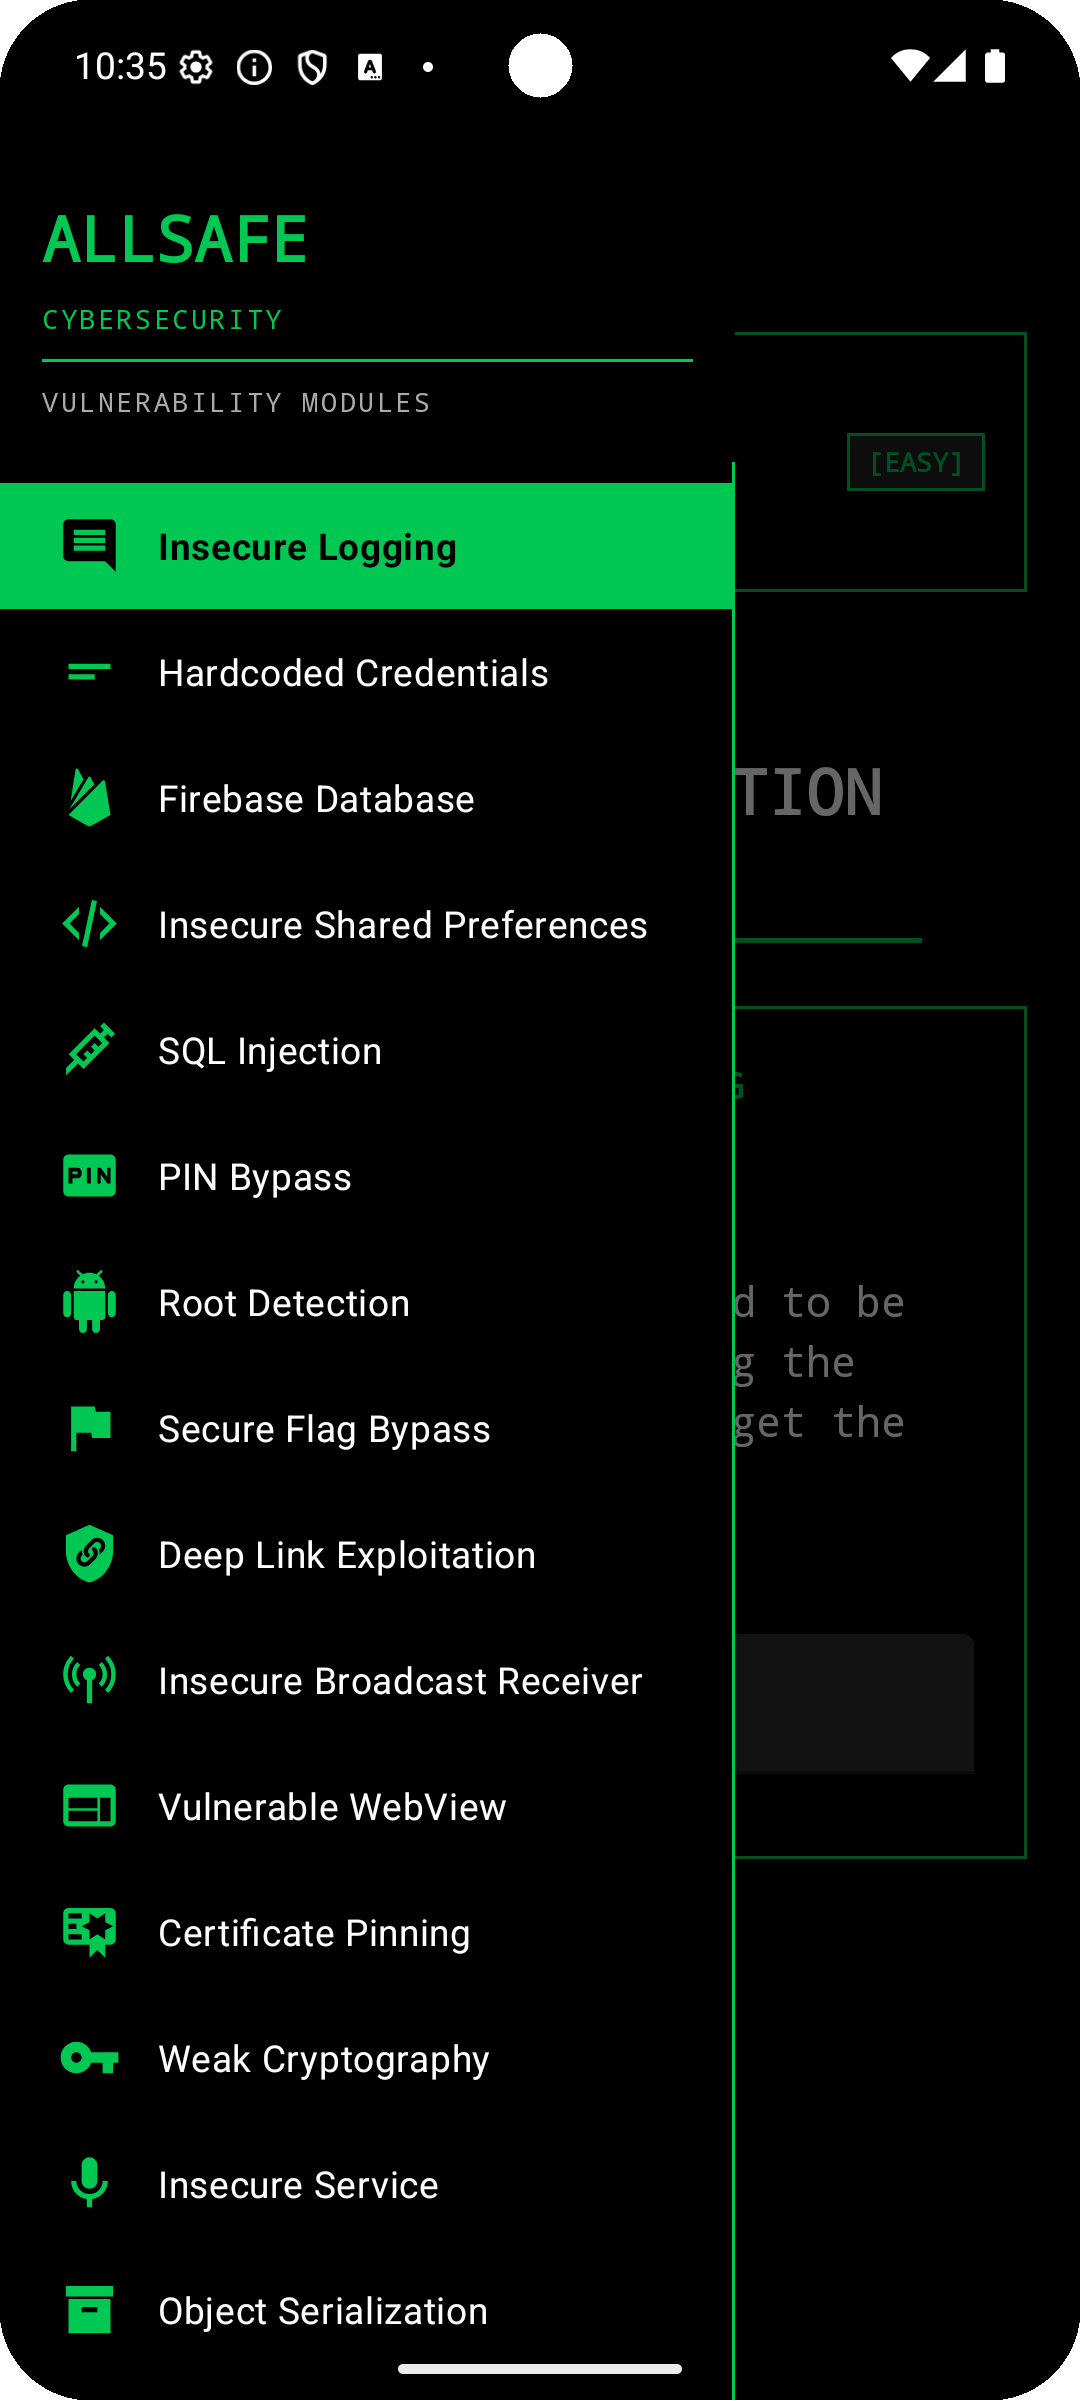
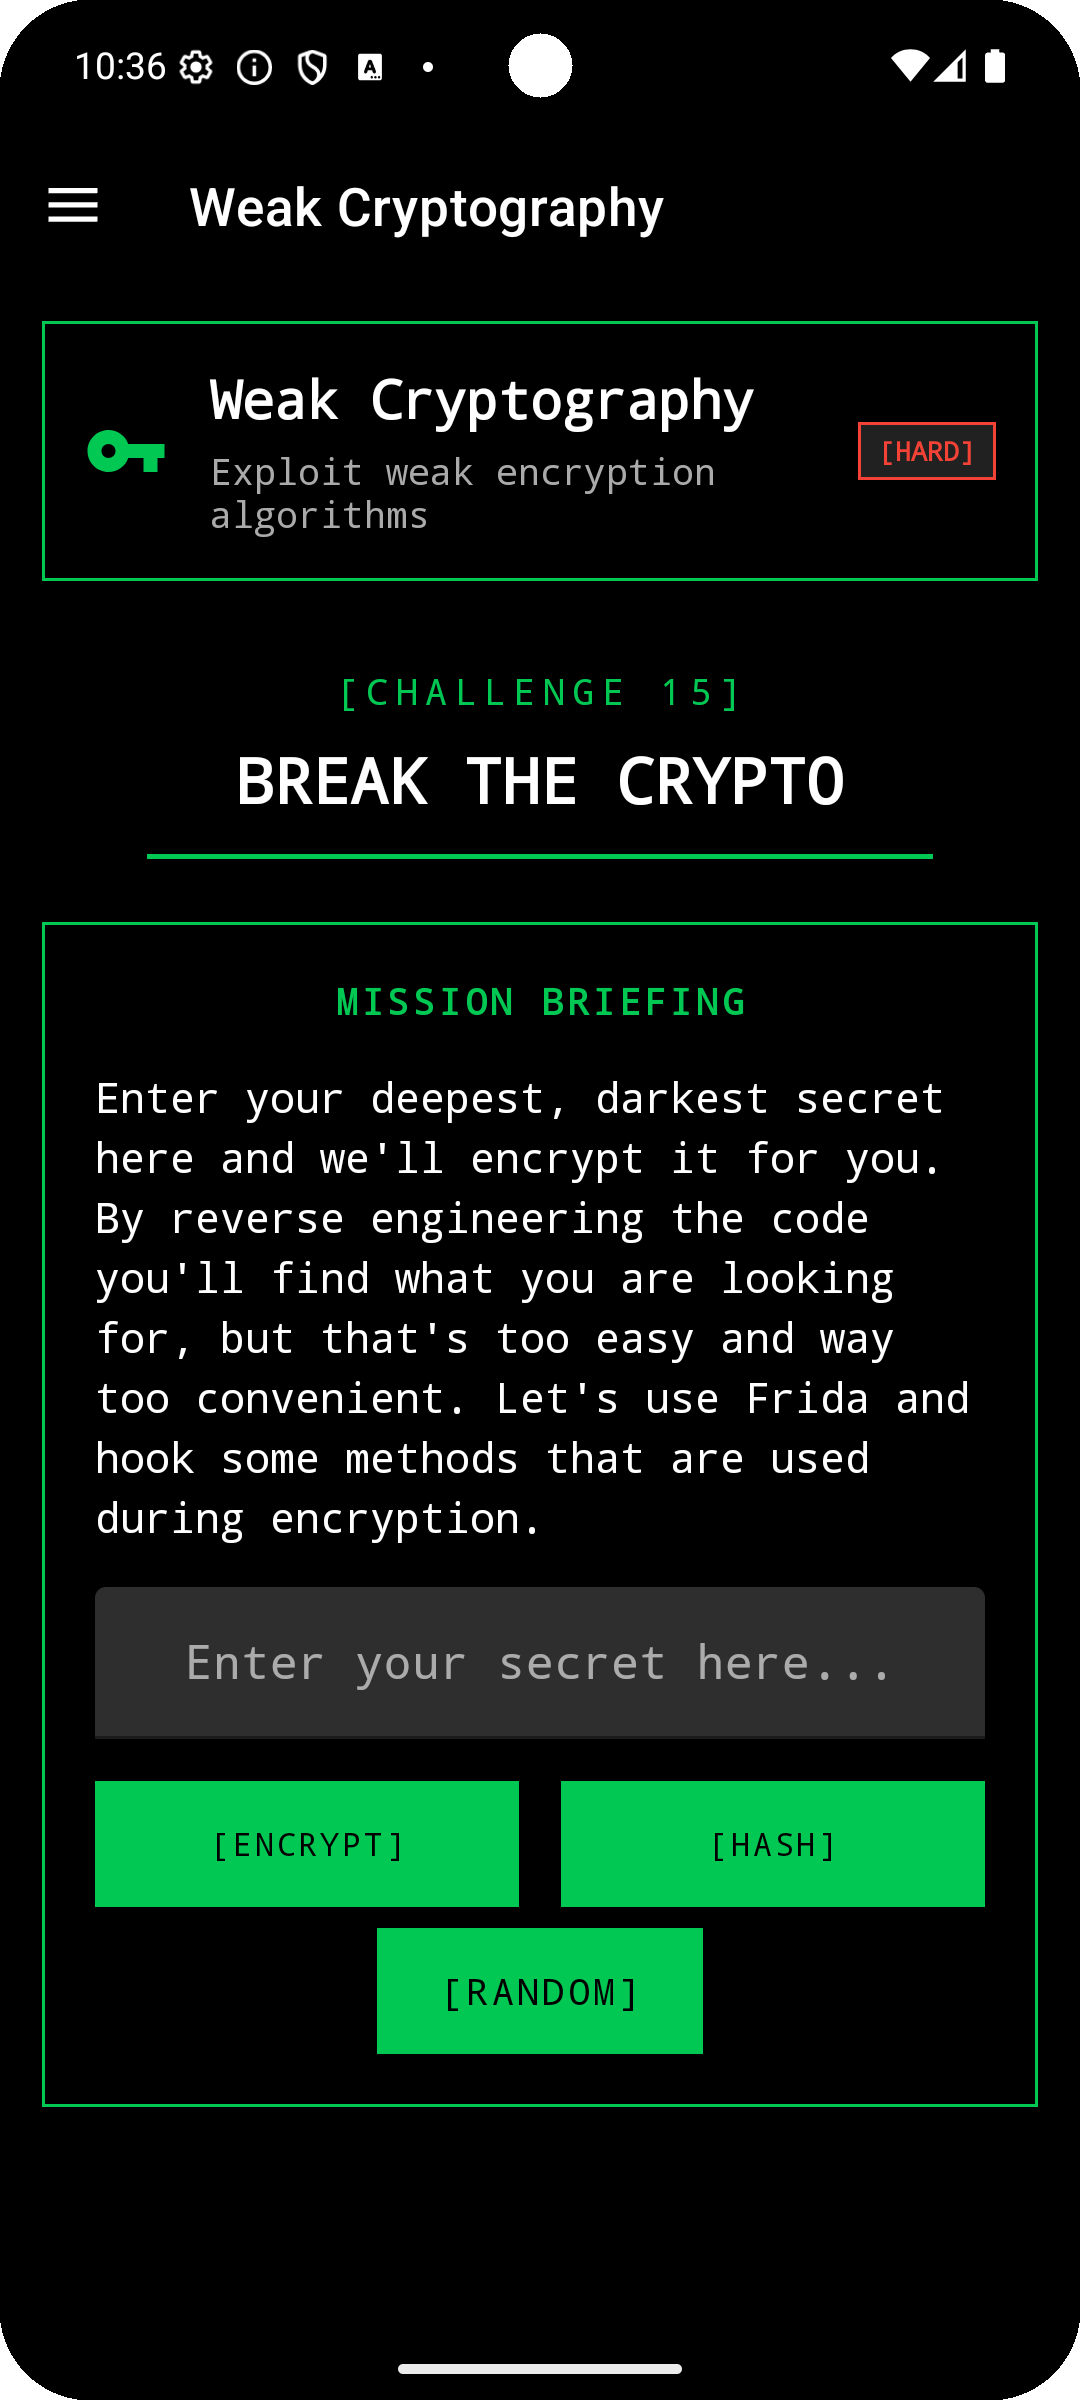
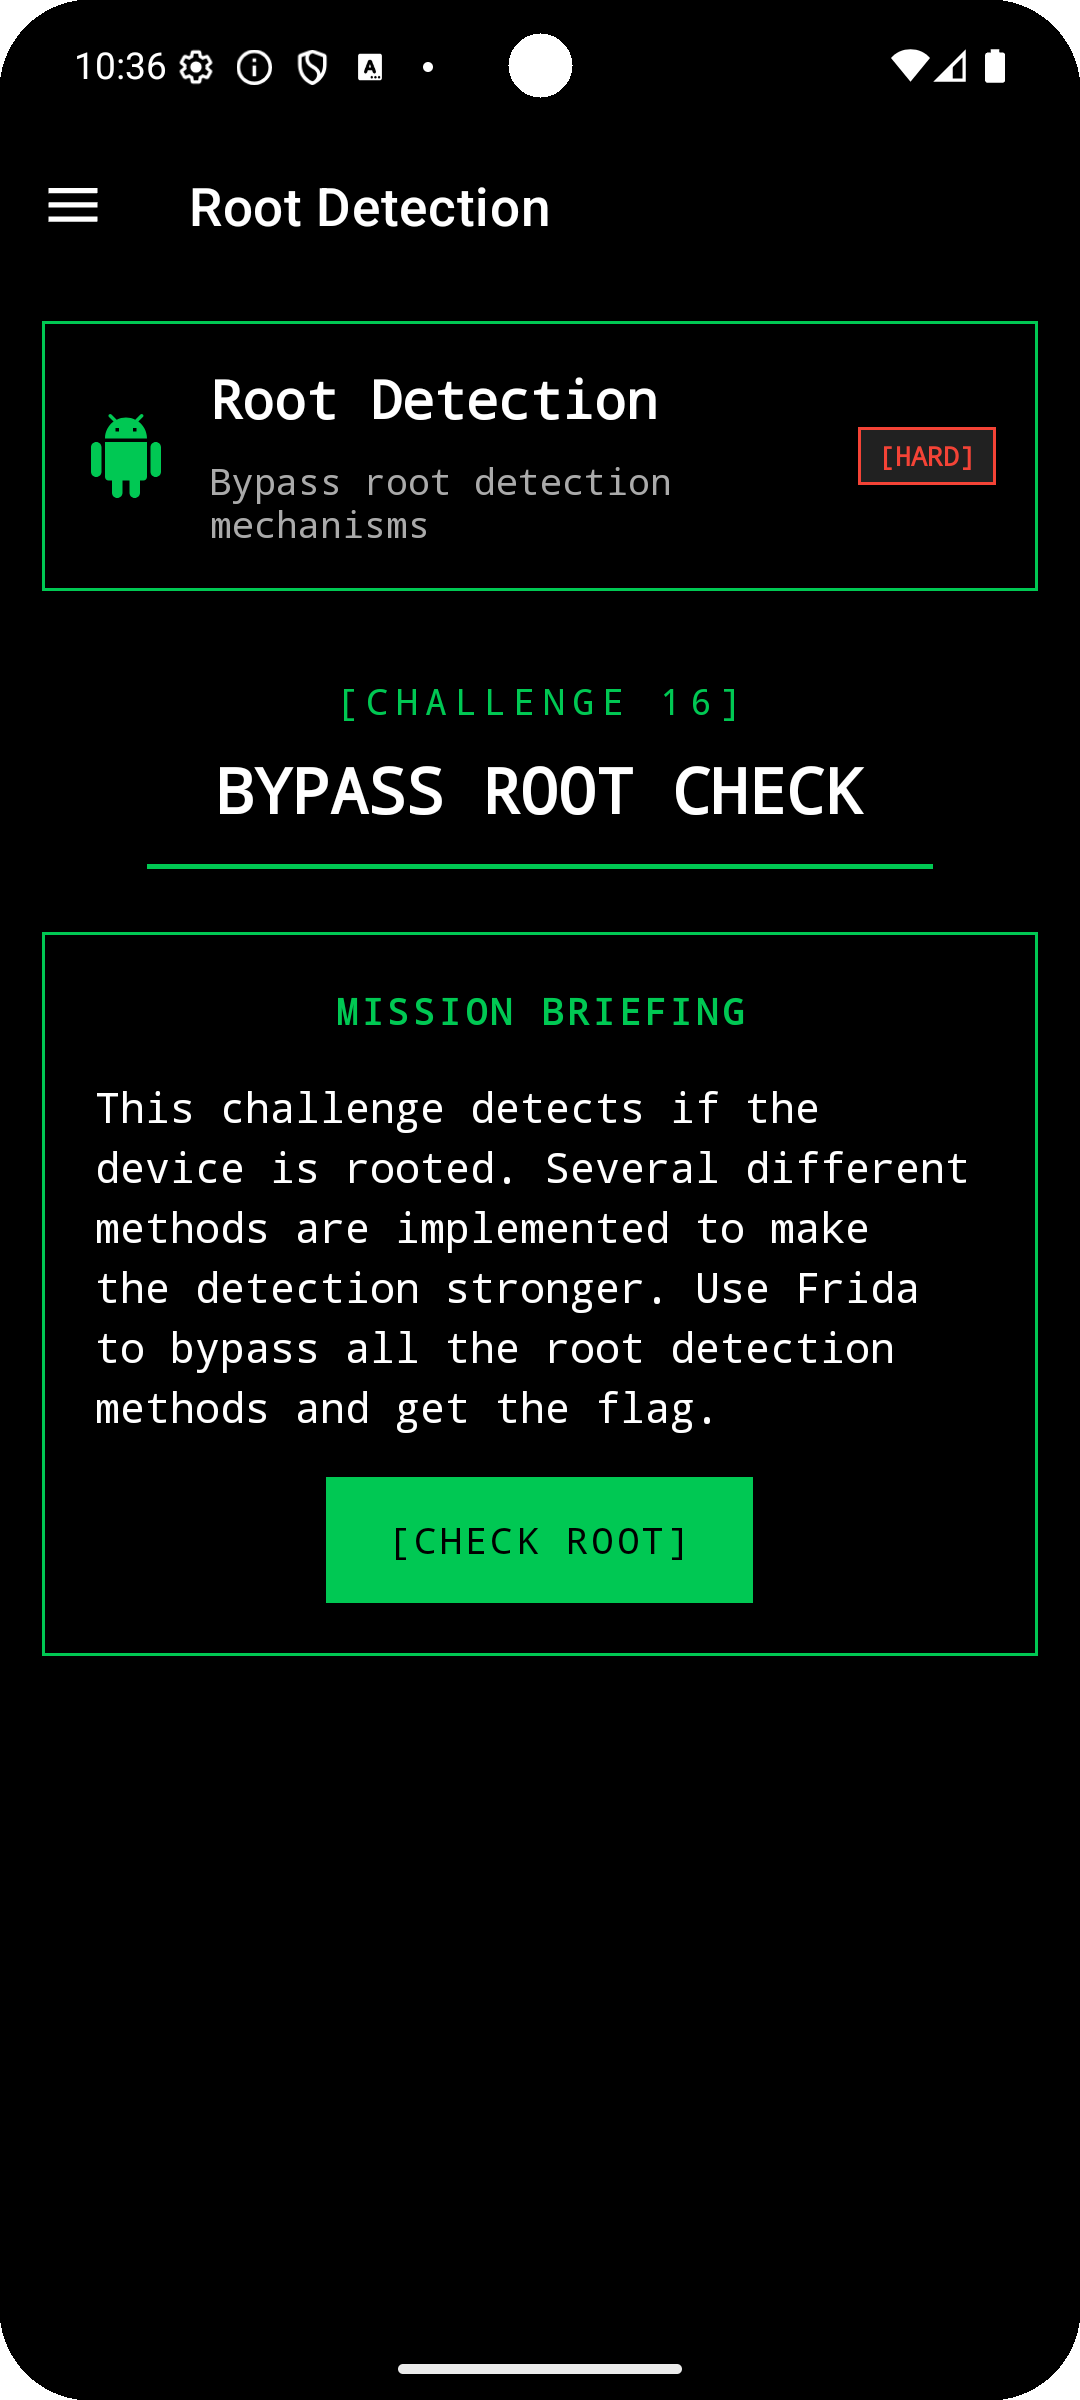
# Téléchargez la dernière APK depuis les releases
wget https://github.com/t0thkr1s/allsafe/releases/latest/download/allsafe.apk

# Installez via ADB
adb install allsafe.apk
# Clonez le dépôt
git clone https://github.com/t0thkr1s/allsafe.git
cd allsafe

# Compilez l'APK
./gradlew assembleDebug

# Installez l'APK
adb install app/build/outputs/apk/debug/app-debug.apk
L'application contient plusieurs défis de sécurité organisés par difficulté :
Vulnérabilité simple de divulgation d'informations. Utilisez l'outil en ligne de commande logcat pour découvrir des informations sensibles.
adb shell 'pidof infosecadventures.allsafe'
adb shell 'logcat --pid [PID] | grep secret'
Des identifiants sont laissés dans le code. Votre tâche est de faire du reverse engineering de l'application et de trouver des informations sensibles.
Ce défi est purement pour la pratique de Frida. Faites croire au code que votre appareil n'est pas rooté !
Charger des modules de manière sécurisée avec des applications tierces n'est pas facile. Écrivez une application PoC et exploitez la vulnérabilité !
Autre tâche basée sur Frida. Pas de vraie vulnérabilité ici, amusez-vous simplement à contourner le flag sécurisé !
Le certificate pinning est implémenté avec la bibliothèque OkHttp. Vous devez le contourner pour visualiser le trafic avec Burp Suite.
Il y a un broadcast receiver vulnérable dans l'application. Déclenchez-le avec les données correctes et c'est terminé !
Similaire au broadcast receiver non sécurisé, vous devez fournir le bon paramètre de requête pour accomplir cette tâche !
Juste une injection SQL classique que l'on trouve dans les applications web. Pas besoin de faire du reverse engineering du code pour contourner le mécanisme de connexion.
Vous pouvez aussi accomplir cette tâche sans décompiler l'application. Affichez une boîte de dialogue d'alerte et lisez des fichiers !
Dans cette tâche, vous devez modifier le flux d'exécution de l'application en éditant le code Smali. Enfin, reconstruisez et signez l'APK !
L'application utilise une bibliothèque native qui valide le mot de passe saisi. Faites du reverse engineering de la bibliothèque pour trouver le mot de passe, puis utilisez Frida pour hooker la méthode native.

