
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
HackTheBox-Reporting — Outil de rédaction de rapports d'examen et de laboratoire / prise de notes pour Hack The Box CPTS, CWES, CDSA, CWEE, CAPE, CJCA, CWPE, COAE, CDEP | Kitploit
Outils/GitHubGitHub/syslifters/hackthebox-reporting
Tests d'IntrusionApprentissage et ÉducationRed TeamingRessources OrganiséesParcours et CoursLabs et Pratique
GitHubsyslifters/hackthebox-reporting

HackTheBox-Reporting

Outil de rédaction de rapports d'examen et de laboratoire / prise de notes pour Hack The Box CPTS, CWES, CDSA, CWEE, CAPE, CJCA, CWPE, COAE, CDEP

Voir le dépôt
44829il y a 1 moisVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    350
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    283

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Rapports Hack The Box avec SysReptor

SysReptor

Une plateforme de reporting de pentest simple et personnalisable, conçue pour simplifier la création de rapports de pentest pour les professionnels de la sécurité.


Rapports Hack The Box (officiellement recommandé)

Ce dépôt présente des modèles de rapports Hack The Box (HTB) conçus avec SysReptor, une plateforme de reporting de pentest entièrement personnalisable.

Certifications prises en charge :
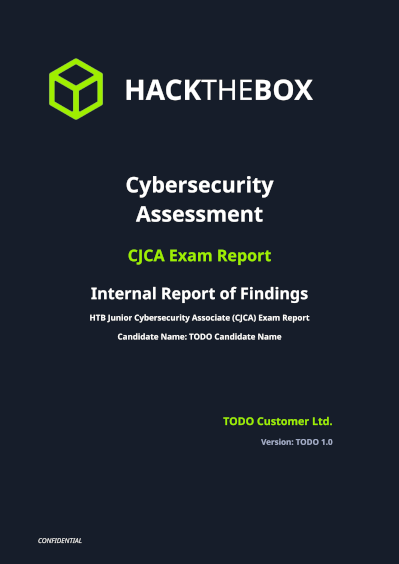
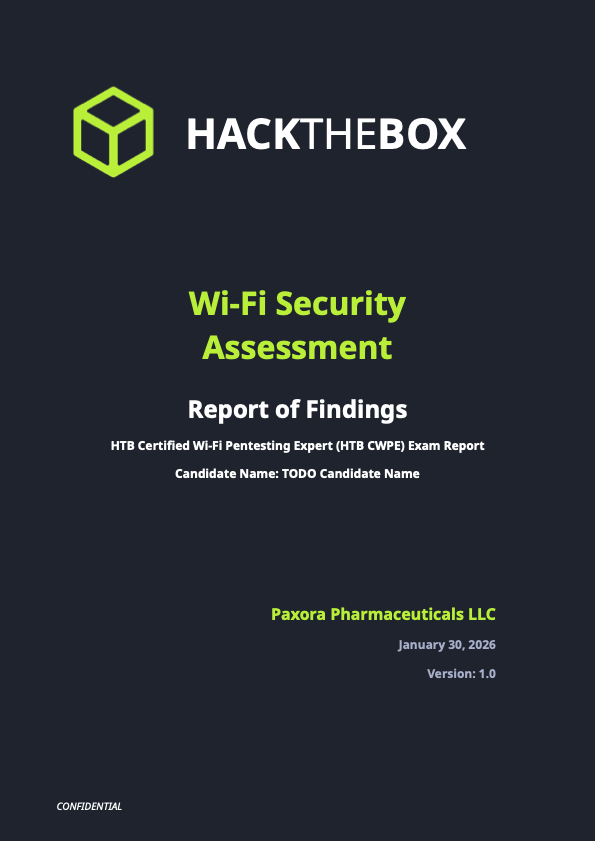
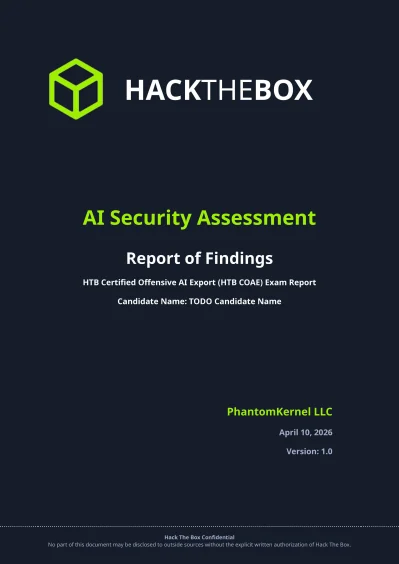
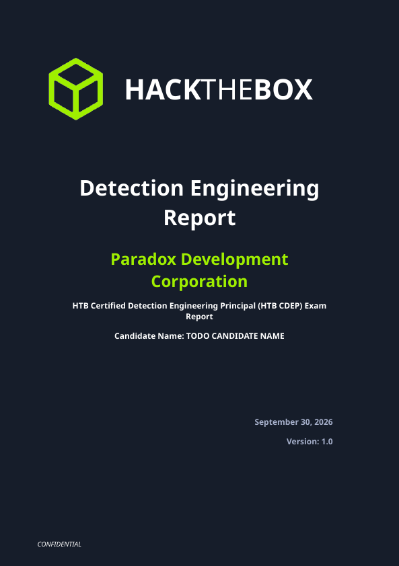
CPTS, CWES, CDSA, CWEE, CAPE, CJCA, CWPE, COAE, CDEP

Concentrez-vous sur le hacking, pas sur la mise en forme. Bonne chance dans votre parcours Hack The Box ! ❤️
Signup

🚀 Inscrivez-vous ici (c'est gratuit)

Vous avez déjà un compte ? Connectez-vous ici.
Votre rapport Hack The Box en quelques minutes

GIF

Vous préférez l'auto-hébergement (également gratuit) ?

  1. Installez SysReptor
  2. Importez tous les Designs et Rapports HTB :
cd sysreptor/deploy
curl -s "https://docs.sysreptor.com/assets/htb-designs.tar.gz" | docker compose exec --no-TTY app python3 manage.py importdemodata --type=design
curl -s "https://docs.sysreptor.com/assets/htb-demo-projects.tar.gz" | docker compose exec --no-TTY app python3 manage.py importdemodata --type=project

💡 Consultez notre documentation.


Un modèle vous manque ou vous avez des questions ? Ouvrez un ticket ou contactez-nous. Nous serons ravis de vous aider.

Vos avantages

💲 Gratuit
📝 Rédaction en markdown
⚙️ Rendu en PDF
🛡️ CPTS, CWES, CDSA, CWEE, CAPE, CJCA
🚀 Entièrement personnalisable
👌 Aucun dépannage logiciel local
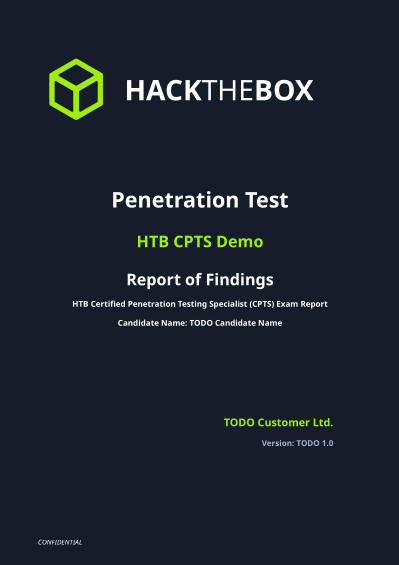
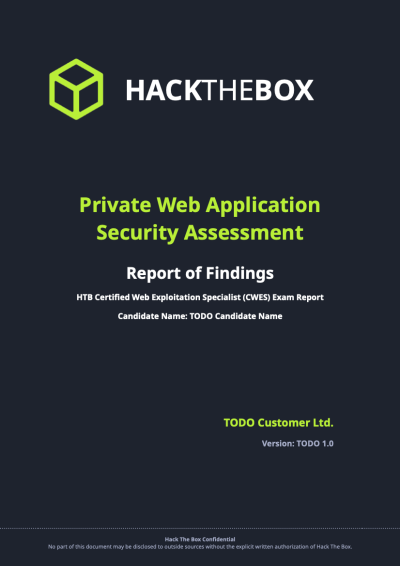
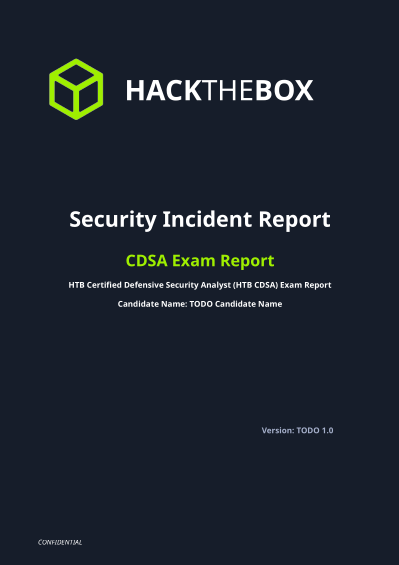
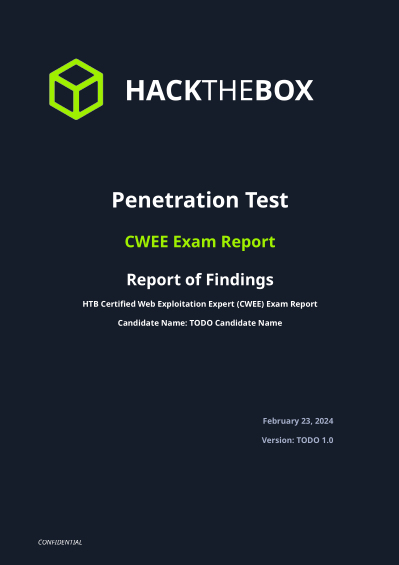
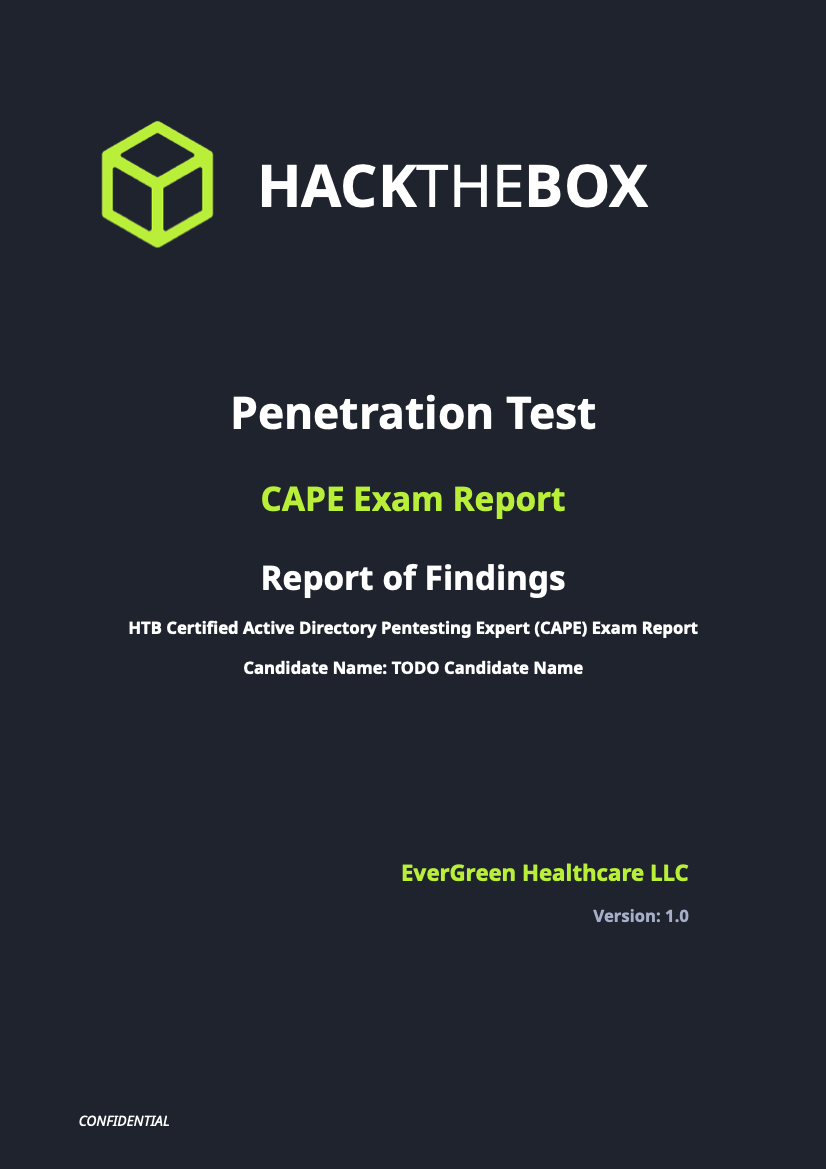
Modèle de rapport Hack The Box

Rapport HTB CPTS Rapport HTB CWES Rapport HTB CDSA Rapport HTB CWEE Rapport HTB CAPE Rapport HTB CJCA Rapport HTB CWPE Rapport HTB COAE Rapport HTB CDEP

Abréviations Hack The Box

Télécharger l’outil