

Framework d'analyse statique Android basé sur C pour la décompilation, la détection de secrets, la découverte d'endpoints, l'analyse des permissions et le scan de bibliothèques natives avec classification de secrets assistée par ML.

APKX-Hunter est un framework open-source d'analyse statique Android écrit entièrement en C, conçu spécifiquement pour les évaluations de sécurité Android, le reverse engineering, l'analyse de malwares, le scan de conformité OWASP MASVS, le bug bounty et les tests d'intrusion.
Le framework prend en charge l'analyse d'applications Android uniques et à grande échelle en extrayant et en analysant automatiquement les formats de paquets Android pris en charge, notamment les archives APK, APKS, APKM, XAPK et ZIP. Grâce au scan multi-APK récursif et au mode batch silencieux, APKX-Hunter est conçu pour traiter efficacement de grandes collections d'applications Android tout en produisant des résultats propres, organisés et exploitables.
APKX-Hunter combine plusieurs techniques d'analyse statique — notamment la décompilation, l'analyse d'AndroidManifest, l'analyse des permissions, la détection de composants exportés, la découverte d'endpoints, la détection de secrets codés en dur, la découverte de configurations cloud, la détection de bibliothèques natives et les vérifications de sécurité OWASP MASVS — afin de révéler les informations sensibles à la sécurité contenues dans les applications Android.
APKX-Hunter intègre également un moteur léger de classification de secrets basé sur l'apprentissage automatique, écrit entièrement en C, qui classe automatiquement les secrets détectés par niveau de confiance et de gravité, aidant ainsi les chercheurs en sécurité à prioriser les résultats à forte valeur, à réduire les faux positifs et à accélérer le tri des vulnérabilités.
À la fin de chaque scan, APKX-Hunter génère des statistiques détaillées, notamment le nombre d'APK scannés, de fichiers analysés, de secrets détectés, de motifs détectés et de résultats MASVS, offrant aux chercheurs une vue d'ensemble complète de l'évaluation de sécurité.
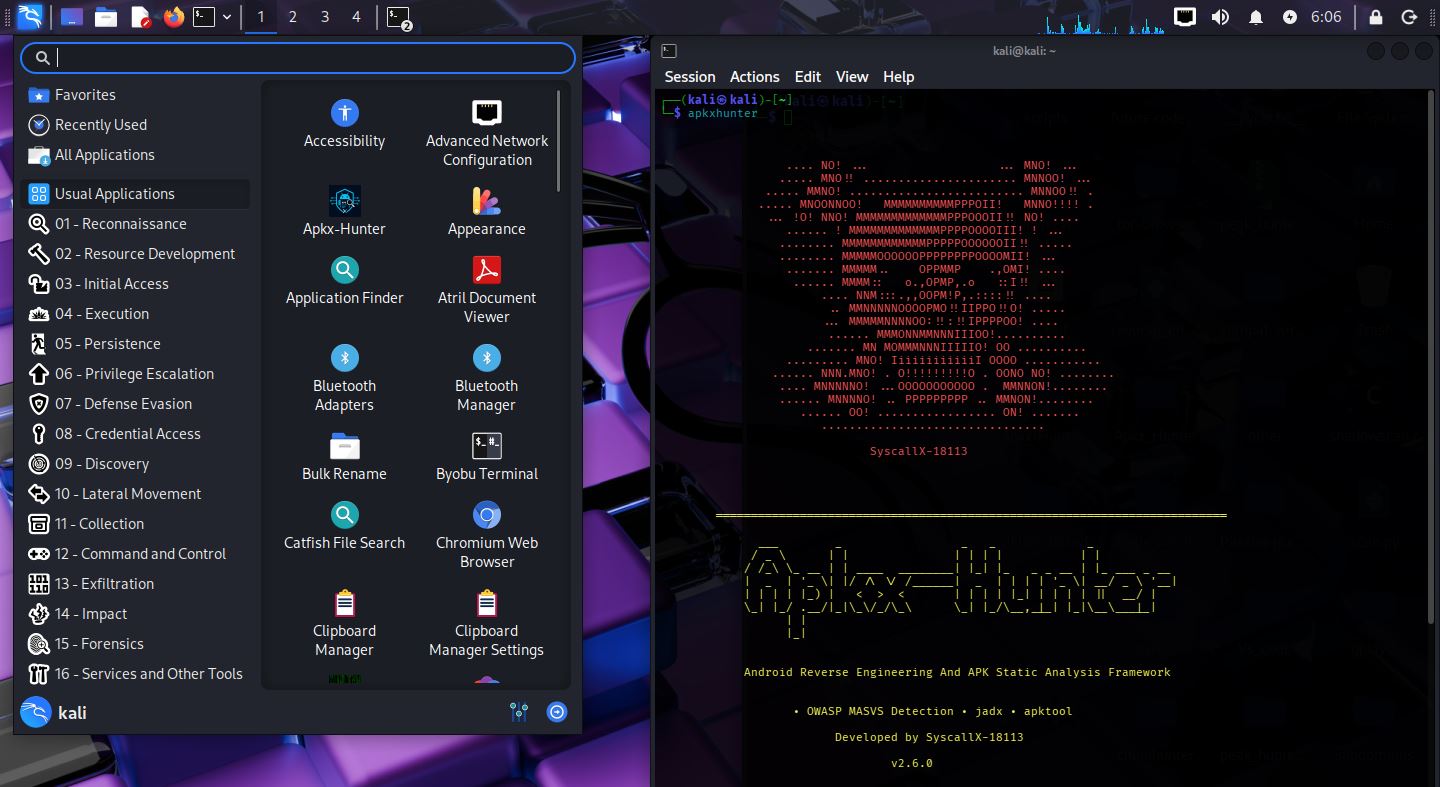
Apkx-Hunter inclut désormais le scan de sécurité OWASP MASVS avec 15 catégories et 166 motifs de détection :
| # | Catégorie | Motifs |
|---|---|---|
| 1 | Cryptographie faible | 28 |
| 2 | Épinglage de certificat | 13 |
| 3 | Détection de root | 20 |
| 4 | Anti-débogage | 9 |
| 5 | Anti-altération | 3 |
| 6 | SharedPreferences | 8 |
| 7 | SQLite | 9 |
| 8 | Stockage externe | 11 |
| 9 | Chargement dynamique de code | 10 |
| 10 | Réflexion | 9 |
| 11 | Exécution de commandes à l'exécution | 9 |
| 12 | Sécurité WebView | 13 |
| 13 | Sécurité réseau | 10 |
| 14 | Validation SSL | 10 |
| 15 | Chargement de bibliothèques natives | 9 |
| TOTAL | 166 |
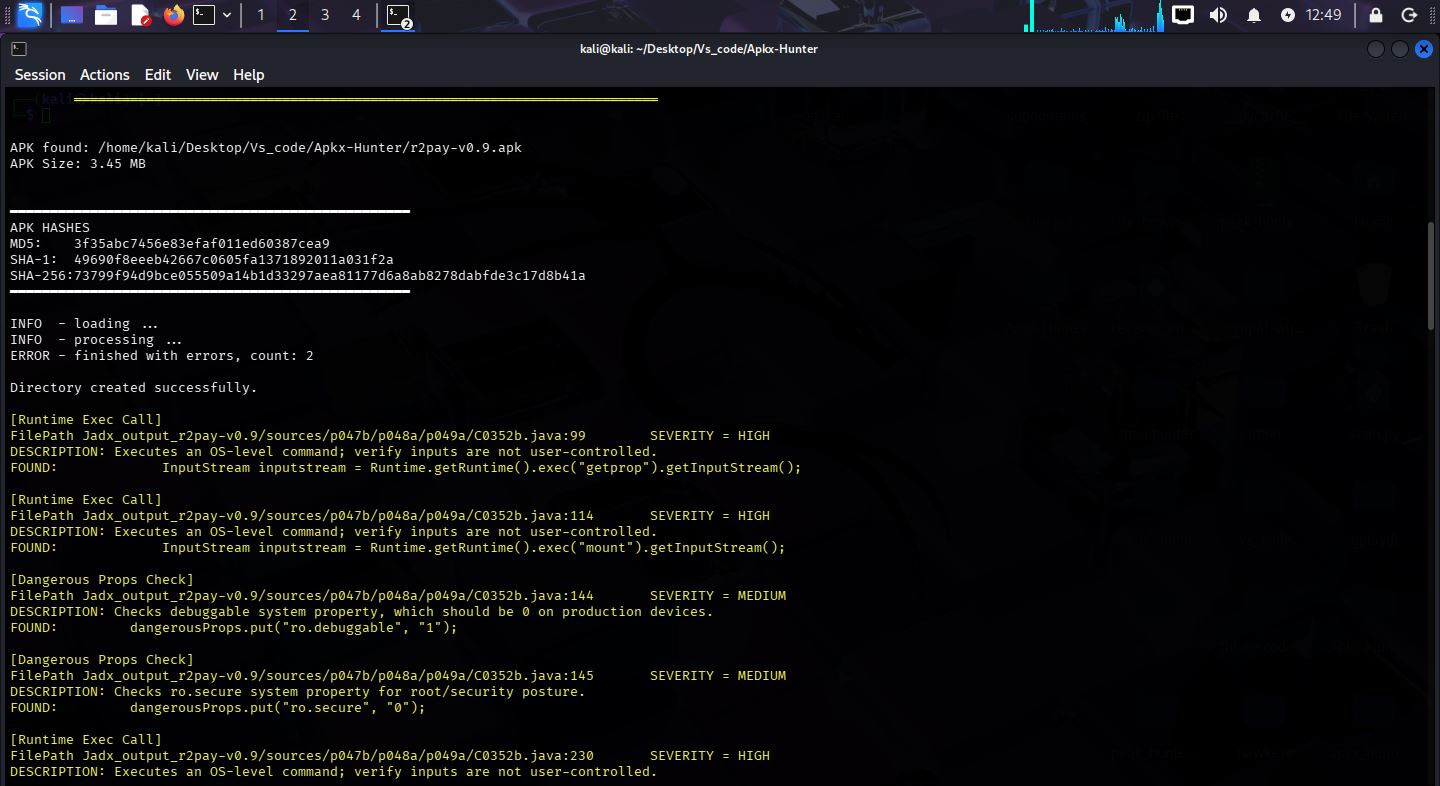
APKXHunter a été testé contre l'application OWASP UnCrackable Level 4. Le scan a identifié avec succès plusieurs résultats de sécurité, démontrant l'efficacité de son moteur de scan OWASP MASVS et de ses capacités d'analyse statique Android.
Modèle d'apprentissage automatique
APKXHunter utilise un classifieur d'apprentissage automatique hors ligne. model.bin contient uniquement des poids numériques entraînés utilisés pour calculer le score de confiance des secrets détectés.
Il n'est PAS exécutable.
Il ne contient aucun code.
Il est chargé uniquement comme données binaires.
Statistiques du projet
Les résultats suivants sont basés sur des tests effectués pendant le développement.
| Métrique | Valeur testée |
|---|---|
| Système d'exploitation | Kali Linux |
| RAM utilisée pour les tests | 8 Go |
| CPU | Intel Core i3-2120 |
| Plus grand APK décompilé ou scanné avec succès | 85 Mo |
| Temps de décompilation moyen | ~50 - 60 secondes |
Minimum :
Recommandé :

