
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
dfir-malware-investigation — Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP. | Kitploit
Outils/GitHubGitHub/suyash-r-k/dfir-malware-investigation
Gestion des Indicateurs de Compromission (IOC)Criminalistique MémoireAnalyse des VulnérabilitésCriminalistique RéseauContournement de WAFSécurité WebCriminalistique NumériqueRenseignement sur les MenacesDétection d'Intrusion

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Apprentissage et Éducation
Réponse aux Incidents
Analyse de Journaux
GitHubsuyash-r-k/dfir-malware-investigation

dfir-malware-investigation

Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.

Voir le dépôt
20il y a 8 moisPas encore vérifié
Partager

Laboratoire d'investigation de malwares DFIR – Spring4Shell (CVE-2022-22965)

Un projet complet de Forensic Numérique et Réponse aux Incidents (DFIR) qui simule, détecte et enquête sur la vulnérabilité critique Spring4Shell (CVE-2022-22965). Ce projet démontre le cycle de vie complet de la réponse aux incidents, de la compromission initiale à la détection, l'atténuation et l'analyse forensique.

Simulation d'attaque → Capture réseau → Analyse des journaux → Détection IOC → Atténuation par pare-feu → Investigation forensique

Conçu comme projet de portfolio pour analyste blue team / SOC, mettant en valeur des compétences pratiques en sécurité défensive.


Aperçu du projet

Ce laboratoire offre une expérience pratique des techniques de réponse aux incidents du monde réel en recréant un scénario contrôlé d'exploitation de Spring4Shell. Le projet englobe à la fois les perspectives offensive et défensive, permettant aux professionnels de la sécurité de comprendre les vecteurs d'attaque tout en mettant en œuvre des stratégies de détection et d'atténuation.

Fonctionnalités clés

  • Simulation d'exploit Spring4Shell – Distribution réaliste de charges utiles RCE via HTTP
  • WAF basé sur Python – Inspection et blocage des requêtes en temps réel
  • Journalisation complète – Pipeline structuré de collecte et d'analyse de journaux
  • Moteur de détection IOC – Correspondance de renseignements sur les menaces pilotée par JSON
  • Forensic réseau – Analyse de PCAP avec tcpdump et Wireshark
  • Workflow de forensic mémoire – Documentation de la méthodologie Volatility3
  • Renseignements sur les menaces – Jeux de données IOC étendus et correspondance MITRE ATT&CK
  • Architecture modulaire – Structure de code propre et prête pour la production

Structure du dépôt

dfir-malware-investigation/
│
├── analysis/          # Detection scripts and PCAP analysis documentation
├── firewall/          # Custom WAF implementation and configuration
├── iocs/              # IOC definitions and threat intelligence profiles
├── tools/             # Attack simulator and vulnerable web application
├── screenshots/       # Visual demonstration and evidence
├── pcaps/             # Network traffic captures
├── logs/              # Application and firewall logs
└── memory/            # Memory forensics methodology and documentation

Comment ça fonctionne

1. Simulation d'attaque

Le simulateur d'attaque envoie une requête HTTP POST spécialement conçue exploitant la vulnérabilité de liaison de données (data binding) du Spring Framework :

Payload: class.module.classLoader.resources.context.parent.pipeline.first
Target: /tomcatwar.jsp
Method: HTTP POST with malicious parameters

Ceci imite les tentatives d'exploitation réelles contre des applications Spring vulnérables.

2. Couche de défense pare-feu

Un pare-feu d'application web (WAF) personnalisé basé sur Python intercepte et analyse les requêtes HTTP entrantes :

  • Correspondance de motifs avec les signatures Spring4Shell connues
  • Blocage en temps réel des charges utiles malveillantes
  • Renvoie HTTP 403 Forbidden pour les requêtes bloquées
  • Journalise toute activité suspecte pour l'analyse post-incident

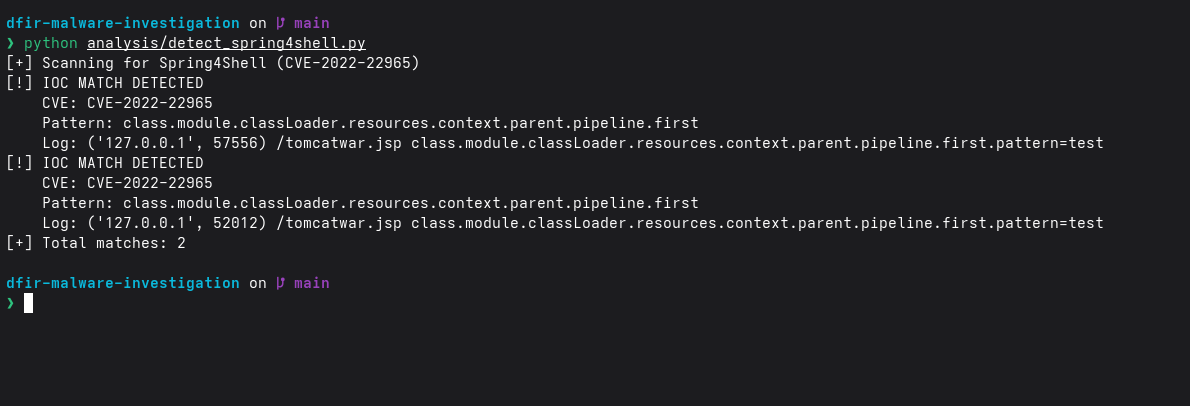
3. Moteur de détection

Le système de détection basé sur les IOC analyse les journaux à l'aide de renseignements structurés sur les menaces :

Source: iocs/spring4shell.json

Chaque détection inclut :

  • Identifiant CVE et niveau de gravité
  • Signatures de motifs de charge utile
  • Points de terminaison et paramètres affectés
  • Actions de réponse recommandées

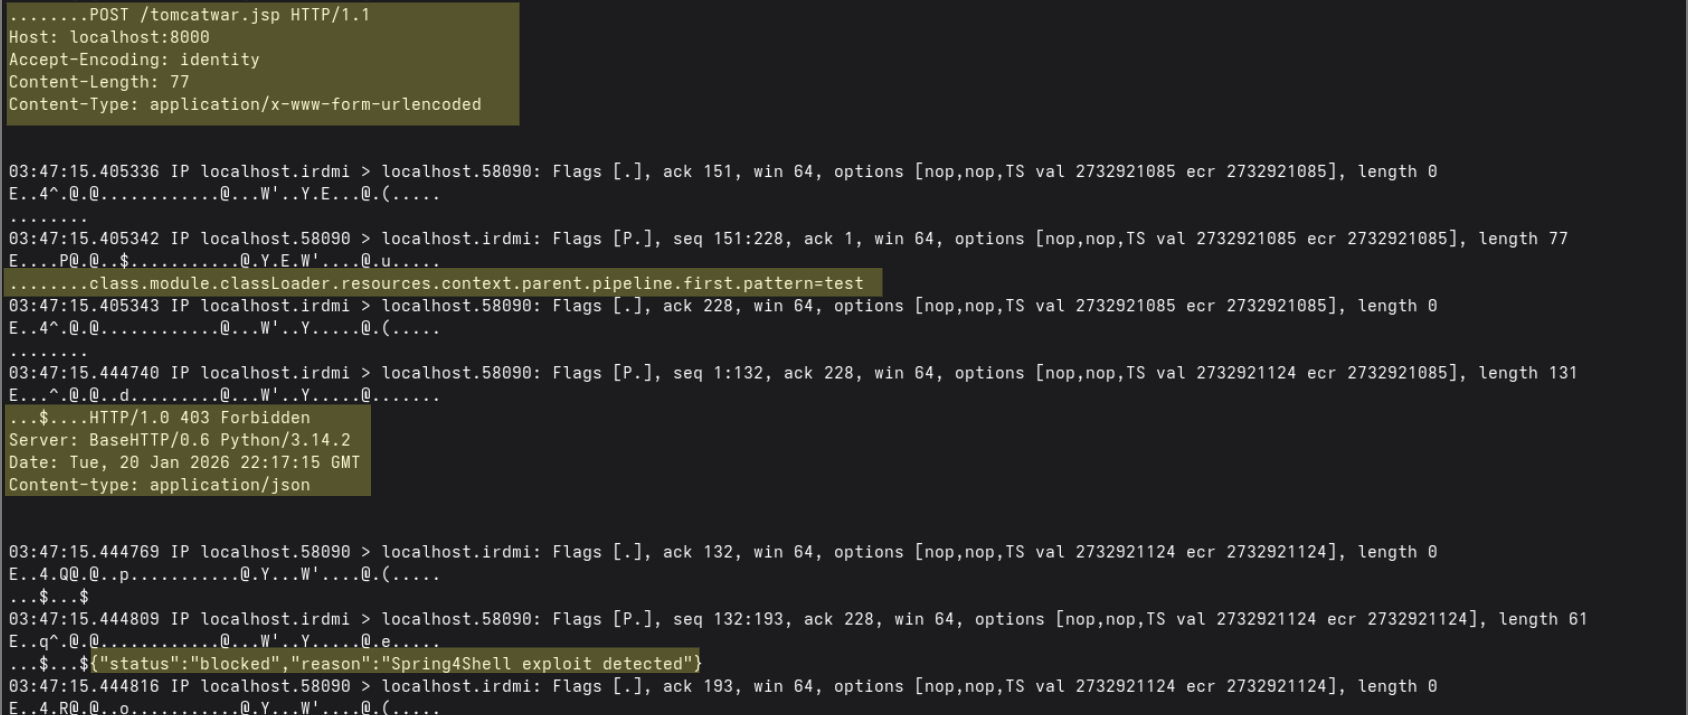
4. Forensic réseau

Processus d'analyse du trafic :

  1. Capturer les paquets à l'aide de tcpdump pendant la simulation d'attaque
  2. Extraire les flux HTTP contenant les tentatives d'exploitation
  3. Vérifier le comportement de blocage du pare-feu au niveau réseau
  4. Documenter la chaîne de preuves pour le rapport d'incident

Les artefacts capturés incluent :

  • En-têtes de requêtes HTTP malveillantes
  • Charge utile de l'exploit en clair
  • Confirmation de la réponse du pare-feu

5. Méthodologie de forensic mémoire

Bien que les dumps mémoire ne soient pas inclus dans le dépôt, une documentation complète couvre :

  • Processus d'analyse avec Volatility3
  • Énumération de l'arborescence des processus et identification des processus suspects
  • Analyse des sockets réseau pour les connexions C2
  • Extraction de l'historique des commandes à partir des artefacts mémoire
  • Techniques de détection d'injection de logiciels malveillants

Voir memory/README.md pour la méthodologie complète.


Démonstration

Preuves visuelles du flux complet d'attaque et de défense :
1. Pare-feu en cours d'exécution

Pare-feu en cours d'exécution Le pare-feu basé sur Python initialisé et à l'écoute des requêtes entrantes
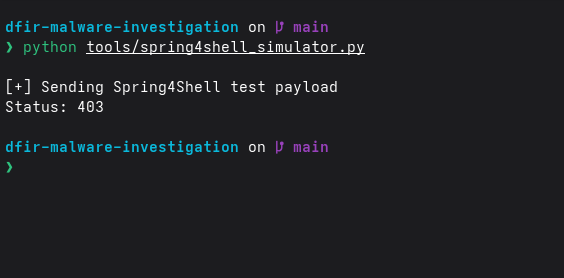
2. Attaque bloquée

Attaque bloquée Interception en temps réel de la tentative d'exploitation de Spring4Shell
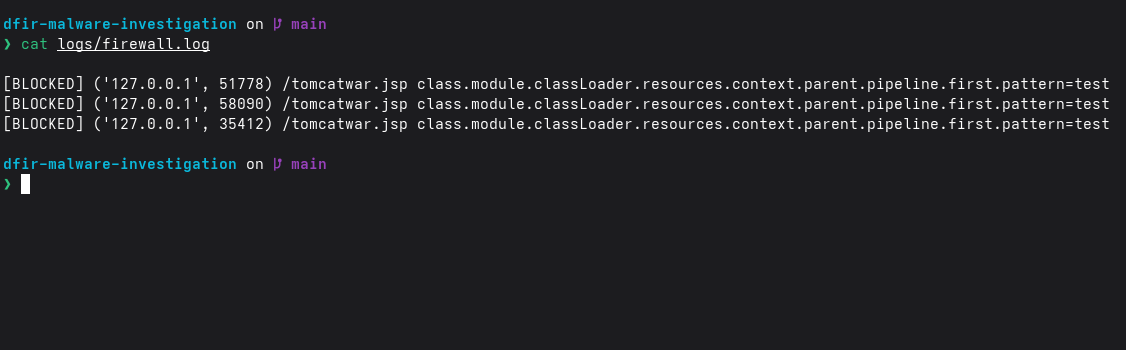
3. Preuve du journal du pare-feu

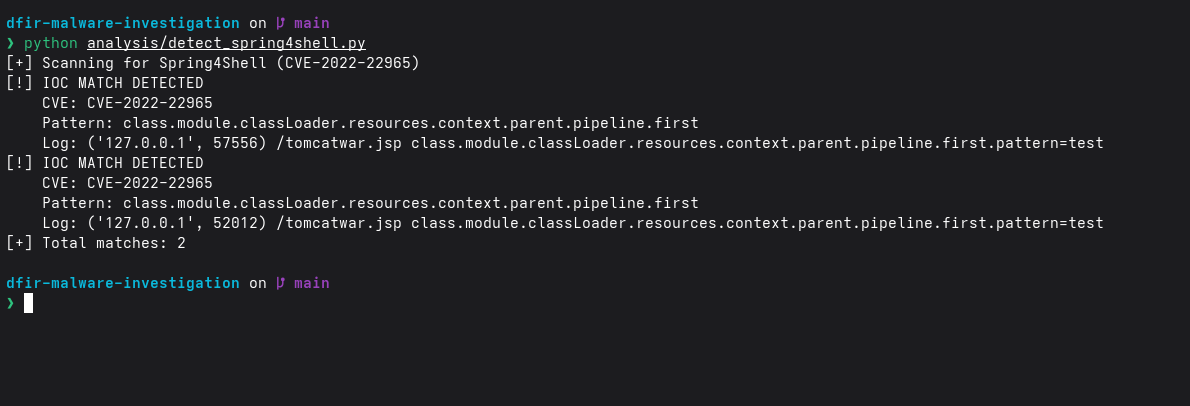
Journal du pare-feu Journalisation détaillée de la requête malveillante avec les signatures de charge utile
4. Alerte de détection

Alerte de détection Moteur de détection basé sur les IOC identifiant l'attaque Spring4Shell
5. Analyse réseau PCAP

Analyse PCAP Preuve au niveau réseau de la tentative d'exploit et de la réponse du pare-feu


Pile technologique

ComposantTechnologie
LangagePython 3.x
Capture réseautcpdump, Wireshark
Analyse mémoireVolatility3 (documenté)
Contrôle de versionGit
PlateformeLinux (basé sur Arch)
Framework webService HTTP vulnérable simulé (comportement Spring4Shell)

Compétences démontrées

Ce projet met en évidence une maîtrise de :

  • Réponse aux incidents – Cycle de vie complet de la réponse aux incidents, de la détection à la remédiation
  • Analyse du trafic réseau – Inspection des PCAP et analyse des protocoles
  • Ingénierie de détection – Développement de règles personnalisées et création d'IOC
  • Renseignements sur les menaces – Conception structurée d'IOC et modélisation des menaces
  • Ingénierie de la sécurité – Implémentation de la logique WAF/pare-feu
  • Forensic mémoire – Méthodologie d'analyse Volatility
  • Développement sécurisé – Utilisation de Gitignore, gestion des secrets, code modulaire
  • Documentation – Rédaction technique et préservation des preuves

Renseignements sur les menaces

Deux profils IOC sont fournis pour différents cas d'utilisation :

spring4shell.json (Léger)

Règles de détection compactes optimisées pour l'analyse en temps réel avec un minimum de faux positifs.

spring4shell_full.json (Complet)

Profil de menace étendu incluant :

  • Indicateurs réseau (IP, domaines, user-agents)
  • Artefacts basés sur l'hôte (chemins de fichiers, clés de registre)
  • Indicateurs mémoire (modèles de code injecté)
  • Signatures de détection (Sigma, YARA, Snort)
  • Références de techniques MITRE ATT&CK
  • Étapes du playbook de réponse aux incidents

Pour commencer

Prérequis

# Ensure tcpdump is available for network capture
sudo apt install tcpdump  # Debian/Ubuntu
sudo pacman -S tcpdump    # Arch Linux
Télécharger l’outil