Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-43359-CMSmadesimple-Stored-XSS----Content-Manager — Vulnérabilité de type Cross-Site Scripting dans CMSmadesimple v.2.2.18 permet à un attaquant local d'exécuter du code arbitraire via un script spécialement conçu dans les métadonnées spécifiques à la page et les données Smarty dans le menu du gestionnaire de contenu. | Kitploit
Outils/GitHubGitHub/sromanhu/cve-2023-43359-cmsmadesimple-stored-xss----content-manager
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubsromanhu/cve-2023-43359-cmsmadesimple-stored-xss----content-manager

CVE-2023-43359-CMSmadesimple-Stored-XSS----Content-Manager

Vulnérabilité de type Cross-Site Scripting dans CMSmadesimple v.2.2.18 permet à un attaquant local d'exécuter du code arbitraire via un script spécialement conçu dans les métadonnées spécifiques à la page et les données Smarty dans le menu du gestionnaire de contenu.

Voir le dépôt
13il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    383
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    328
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    288

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CMSmadesimple XSS stockée v2.2.18

Auteur : (Sergio)

Description : Plusieurs vulnérabilités de cross-site scripting (XSS) dans CMSmadesimple v.2.2.18 permettent à un attaquant local d'exécuter du code arbitraire via un script malveillant dans les métadonnées spécifiques à la page et les données Smarty du menu Gestionnaire de contenu.

Vecteurs d'attaque : Une vulnérabilité dans le nettoyage de l'entrée dans le menu « Gestionnaire de contenu » permet d'injecter du code JavaScript qui sera exécuté lorsque l'utilisateur accède à la page web.


POC :

Lors de la connexion au panneau, nous allons dans la section « Contenu – Menu Gestionnaire de contenu » du menu Général.

XSS Payload

Nous modifions ce menu Gestionnaire de contenu que nous avons créé et constatons que nous pouvons injecter du code JavaScript arbitraire dans les métadonnées spécifiques à la page et les données Smarty.

Charge utile XSS :

<object data=javascript&colon;\u0061&#x6C;&#101%72t('Metadata')>
<object data=javascript&colon;\u0061&#x6C;&#101%72t('Smarty')>

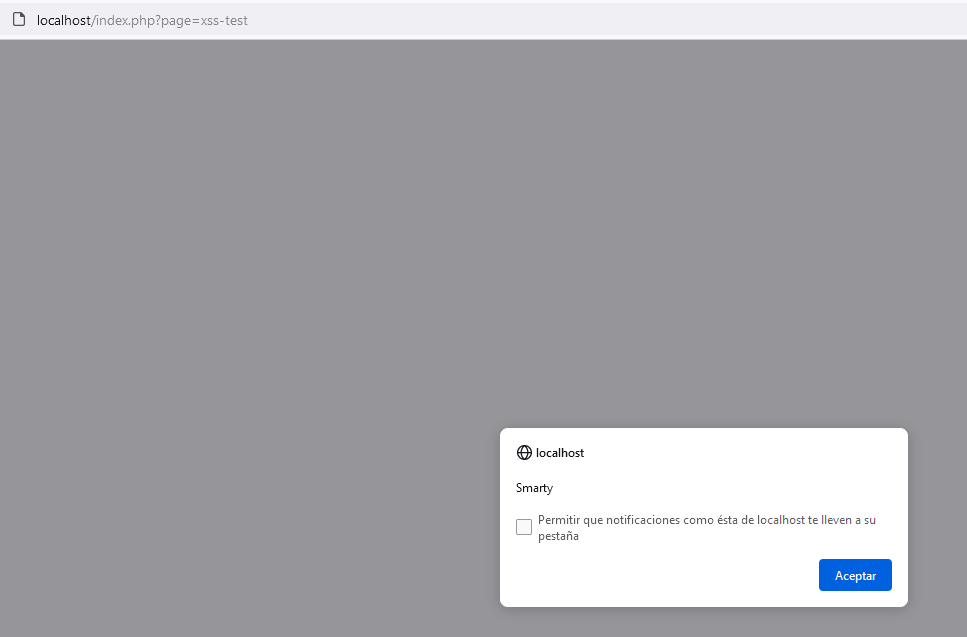
Dans l'image suivante, vous pouvez voir le code embarqué qui exécute la charge utile sur la page web principale. XSS Resultado 1

XSS Resultado


Informations supplémentaires :

http://www.cmsmadesimple.org/

https://owasp.org/Top10/es/A03_2021-Injection/

Télécharger l’outil