

Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
RadareEye — Outil pour scanner spécialement les appareils à proximité et exécuter une commande donnée sur son propre système lorsque l’appareil cible est à portée. | Kitploit
Outils/GitHubGitHub/souravbaghz/radareeye
ReconnaissanceAudit Wi-FiSécurité BluetoothSécurité IoTSécurité Sans FilRed Teaming
GitHubsouravbaghz/radareeye

RadareEye

Outil pour scanner spécialement les appareils à proximité et exécuter une commande donnée sur son propre système lorsque l’appareil cible est à portée.

Voir le dépôt
3845043il y a 4 ansVérifié par Kitploit
Partager

Un outil pour scanner les appareils à proximité et exécuter une commande lorsque l'appareil cible se trouve dans la portée..


NOTE:- Le propriétaire de RadareEye ne sera pas responsable si un utilisateur effectue des activités malveillantes avec cet outil. Utilisez-le uniquement à des fins d'apprentissage.

  • Installation de RadareEye :
git clone https://github.com/souravbaghz/RadareEye

Utilisation :

./radare <mac_addr> <option>

Options disponibles :

  • -blue RadareEye Bluetooth
  • -ble radareEye BLE
  • -wifi radareEye AP WiFi

  • Exécution de RadareEye Bluetooth :
sudo bash radare XX:XX:XX:XX:XX:XX -blue
  • Exécution de radareEye BLE :
sudo bash radare XX:XX:XX:XX:XX:XX -ble

Idem pour le WiFi avec l'option -wifi. Ici, XX:XX:XX:XX:XX:XX désigne l'adresse MAC de votre appareil cible et assurez-vous d'utiliser sudo (si vous n'êtes pas root). Je n'ai pas ajouté de fonction de scan dans ce script mais vous pouvez obtenir l'adresse MAC facilement en exécutant 'hcitool scan' pour le Bluetooth et 'hcitool lescan' pour les appareils BLE dans le terminal.
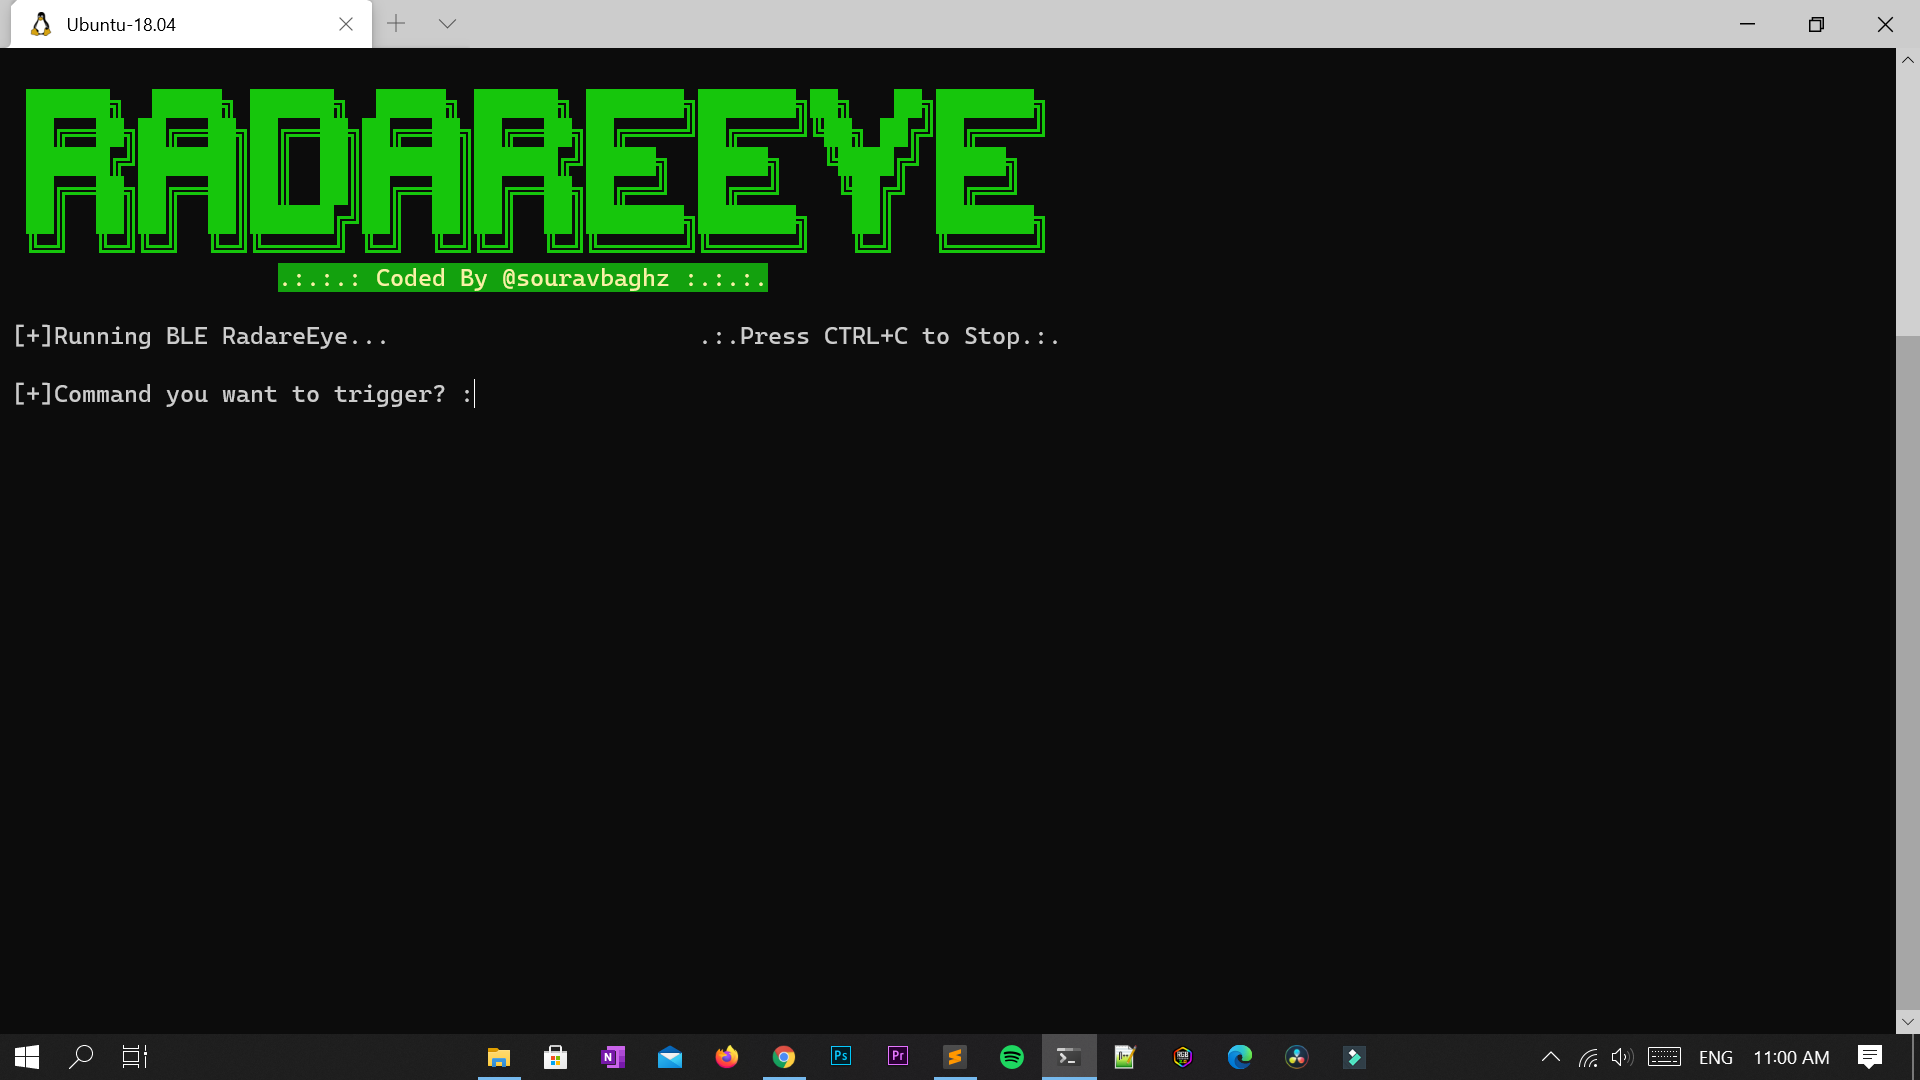

Après avoir exécuté RadareEye, il vous demandera 'Commande que vous voulez déclencher ?', vous pouvez ignorer en laissant simplement vide et RadareEye vous montrera l'état de votre cible, qu'elle soit à portée ou non, sans déclencher de commande. Si vous voulez déclencher une commande lorsque votre cible entre dans la portée, alors entrez une commande lorsqu'il vous le demande. Exemples :
  • La commande ci-dessous éteindra immédiatement notre système lorsque l'appareil cible sera à portée.
[+]Command you want to trigger? :shutdown now
  • Cela exécutera votre autre script
[+]Command you want to trigger? :./myscript.py
Si vous aimez mon travail, vous pouvez m'offrir un café ici.

Offrez-moi un café


🤝 Connectez-vous avec moi

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium souravbaghz


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    345
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    292

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






