
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-50110 — Transmission en texte clair d'informations sensibles dans l'application Android EagleEyes Lite | Kitploit
Outils/GitHubGitHub/shinycolumn/cve-2025-50110
Sécurité AndroidAnalyse des VulnérabilitésExploitationSécurité WebTests d'IntrusionSécurité Mobile
GitHubshinycolumn/cve-2025-50110

CVE-2025-50110

Transmission en texte clair d'informations sensibles dans l'application Android EagleEyes Lite

Voir le dépôt
133il y a 1 anPas encore vérifié
Partager

CVE-2025-50110

Transmission en clair d'informations sensibles dans l'application Android EagleEyes Lite
1. Aperçu


  • Nom: EagleEyes(Lite)
  • Version: 2.0.0
  • Vendeur: AVTECH
  • CWE: CWE-319: Transmission en clair d'informations sensibles, CWE-598: Utilisation de la méthode de requête GET avec des chaînes de requête sensibles
  • CVSS: 8.8 HIGH
  • Vecteur: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H

2. Résumé

Dans EagleEyes Lite (version 2.0.0), la méthode GetHttpsResponse() transmet des informations sensibles telles que les identifiants de compte, les mots de passe, les jetons d'appareil et les URL de serveur interne directement dans la chaîne de requête d'une requête HTTPS.
Étant donné que ces identifiants et jetons sont intégrés dans l'URL plutôt que d'être placés de manière sécurisée dans le corps de la requête, ils peuvent être facilement extraits par tout adversaire effectuant une attaque MITM.
Même si la connexion utilise nominalement HTTPS, l'exposition de ces paramètres sensibles en clair dans l'URL augmente considérablement le risque de fuite d'identifiants et d'accès non autorisé aux systèmes de vidéosurveillance AVTECH.
Cette faiblesse compromet la confidentialité des données utilisateur et rend l'application particulièrement vulnérable lors de son fonctionnement sur des réseaux non fiables.

3. Détails

Lorsque l'appareil fonctionne sous des versions d'Android inférieures à 8.0, ce qui signifie que SDK_API_26 est défini sur false, la méthode ne retourne pas GetHttpsUrlResponse().
Au lieu de cela, elle exécute la logique vulnérable à l'intérieur du bloc try.

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        HttpResponse execute = new DefaultHttpClient(
            new SingleClientConnManager(defaultHttpClient.getParams(), schemeRegistry), 
            defaultHttpClient.getParams()
        ).execute(new HttpPost(str));
        ...
    }
    ...
}

Ici, le paramètre str contient l'URL complète de la requête, qui intègre des informations sensibles telles que account_id et password directement dans la chaîne de requête.
En conséquence, les identifiants utilisateur sont exposés en clair dans l'URL, ce qui les rend susceptibles d'être divulgués s'ils sont interceptés lors d'une attaque MITM ou enregistrés par des systèmes intermédiaires.

4. Preuve de concept (PoC)

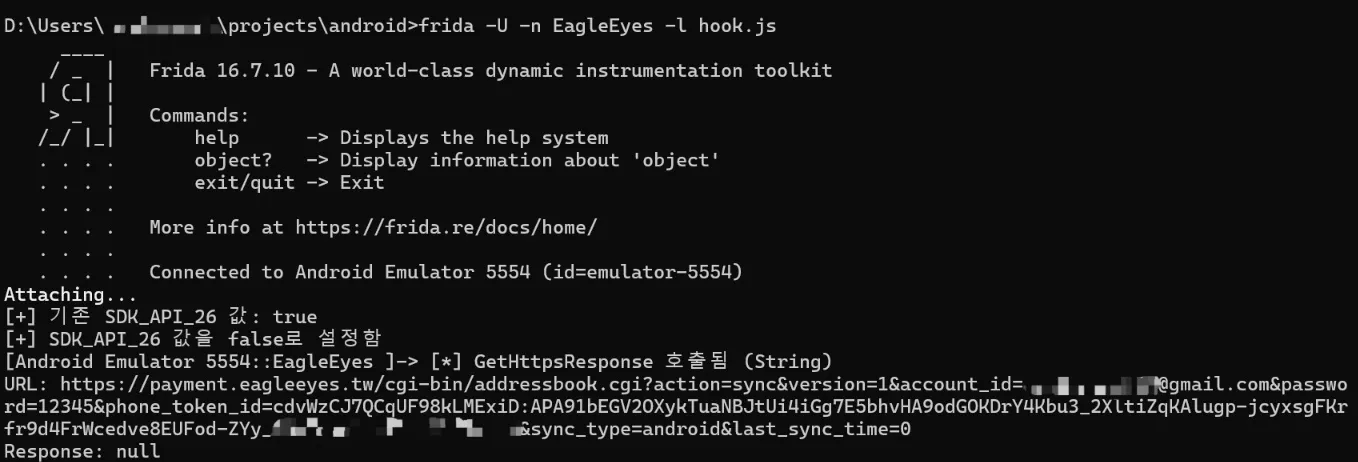
En exécutant le script de hooking Frida hook.js, nous avons confirmé que la méthode GetHttpsResponse() a été invoquée et que l'URL de requête générée contenait des informations sensibles (telles que account_id et password) en clair.
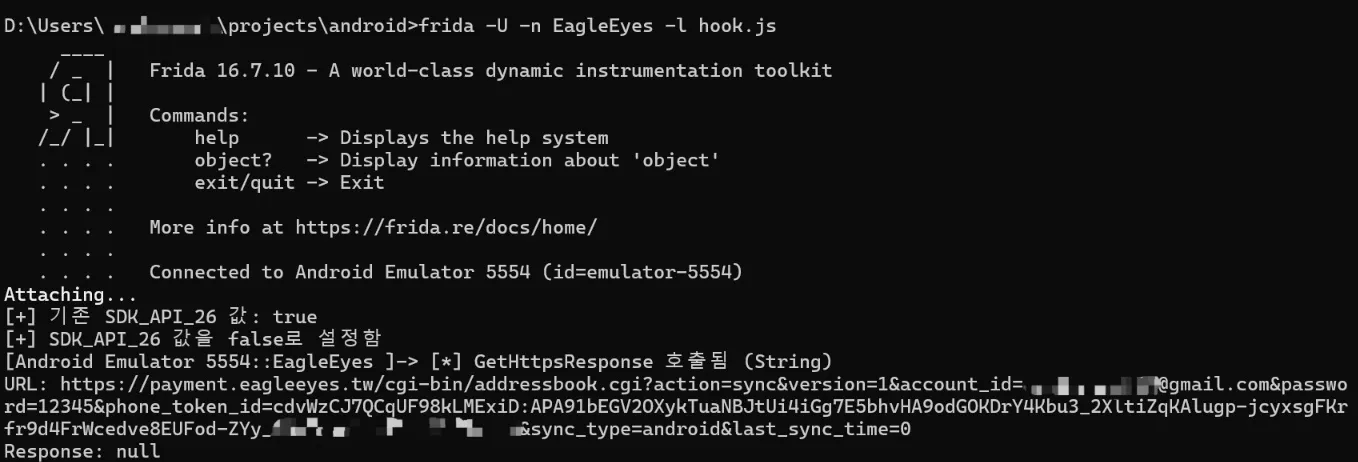
PoC Pour une analyse détaillée de l'implémentation vulnérable de GetHttpsResponse(), veuillez vous référer à CVE-2025-46408.

5. Recommandations

L'application ne doit jamais inclure d'informations sensibles telles que l'identifiant du compte, le mot de passe ou les jetons d'authentification dans les paramètres de requête de l'URL.
Au lieu de cela, les identifiants doivent être transmis de manière sécurisée dans le corps de la requête HTTPS à l'aide de paramètres POST. Cela empêche que les valeurs sensibles soient exposées dans les URL, les journaux ou les systèmes intermédiaires.


6. Références

  • https://www.cve.org/CVERecord?id=CVE-2025-50110
  • https://nvd.nist.gov/vuln/detail/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50944
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    285

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




