
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-36424 — K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Preuve de concept de déréférencement de pointeur nul | Kitploit
Outils/GitHubGitHub/secunnix/cve-2024-36424
Analyse des VulnérabilitésExploitationTests d'IntrusionExploitation de Binaires
GitHubsecunnix/cve-2024-36424

CVE-2024-36424

K7 Ultimate Security < v17.0.2019 "K7RKScan.sys" Preuve de concept de déréférencement de pointeur nul

Voir le dépôt
3127il y a 2 ansPas encore vérifié
Partager

CVE-2024-36424

Cette vulnérabilité a été découverte et divulguée par M. Akil Gündoğan de l'équipe de recherche en vulnérabilités de Secunnix. Ce dépôt contiendra la preuve de concept et les avis.

Détails :

  • Produit : K7 Ultimate Security
  • Versions affectées : < v17.0.2019
  • CVE ID : CVE-2024-36424
  • Système d'exploitation : toutes les versions Windows prises en charge, testé sur Windows 10 Pro
  • État : Divulgation responsable coordonnée.
  • Date de publication : 13.08.2024

Description de la vulnérabilité :

Dans K7 Ultimate Security < v17.0.2019, le fichier pilote (K7RKScan.sys - cette version 15.1.0.7) permet aux utilisateurs locaux de provoquer un déni de service (BSOD) ou éventuellement d'autres impacts non spécifiés en raison d'un déréférencement de pointeur nul depuis les IOCtl 0x222010 et 0x222014. En même temps, le pilote est accessible à tous les utilisateurs du groupe « Everyone ».

Détails techniques et preuve de concept étape par étape (PoC) :

1 - Installer le pilote dans le chemin "C:\Program Files (x86)\K7 Computing\K7TSecurity\K7TSecurity\64Bit\K7RKScan.sys" sur le système via OSRLoader ou sc create.
2 - Compiler le code PoC joint écrit en C++ en mode Release sur VS 2022.
3 - Exécuter le PoC compilé directement en double-cliquant. Vous verrez le plantage du système / BSOD.

Testé sur : Windows 10 Pro x64, 22H2
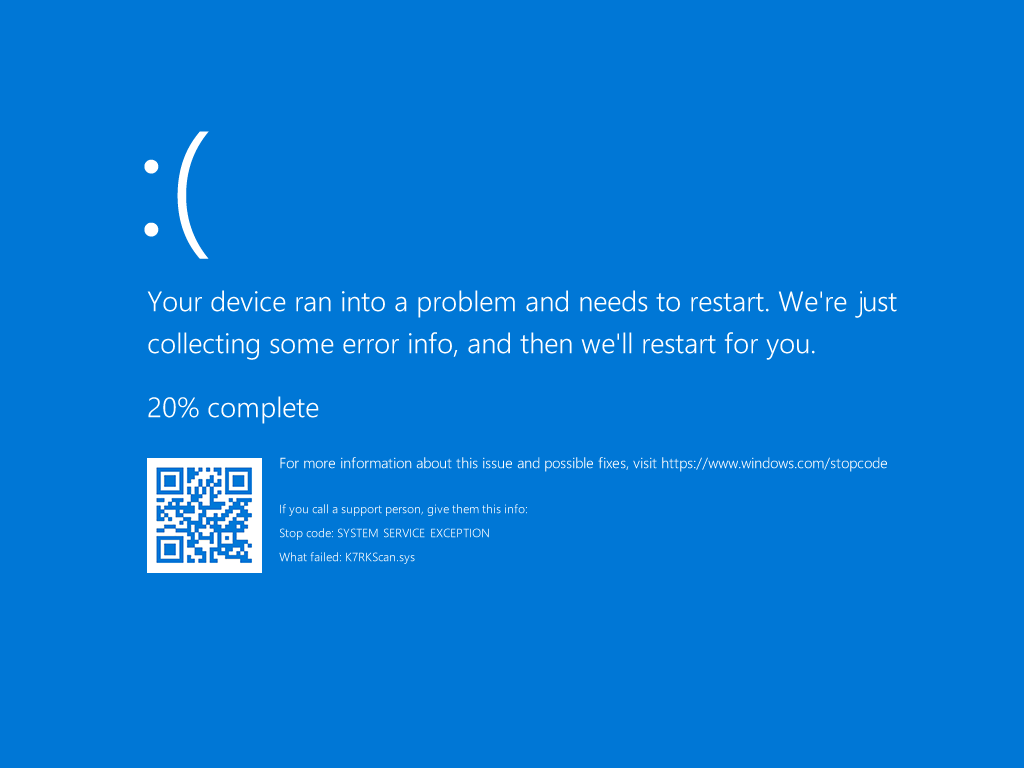
Impact :

Un attaquant disposant d'un accès utilisateur non autorisé peut provoquer le plantage de l'ensemble du système et mettre fin à des processus critiques, y compris tout processus antivirus où le pilote concerné est activé et utilisé sur le système.

Avis :

K7 Computing recommande à tous les clients de mettre à jour leurs produits vers les versions correspondantes indiquées ci-dessous :

K7 Ultimate Security (17.0.2019 ou supérieur)

Chronologie :

  • 16.05.2024 - Vulnérabilité signalée.
  • 05.08.2024 - Le fournisseur a corrigé la vulnérabilité.
  • 13.08.2024 - Publié.

Références :

  • Vendor: https://www.k7computing.com
  • Advisory: https://support.k7computing.com/index.php?/selfhelp/view-article/Advisory-issued-on-5th-aug-2024-417
  • CVE: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-36424
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    350
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    283

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




