 scottalt/ai-email-threat-research
Un jeu de recherche en cybersécurité mesurant comment les humains détectent les e-mails de phishing générés par l'IA. Conçu comme une expérience de terminal rétro.

Un jeu de recherche en cybersécurité mesurant comment les humains détectent les e-mails de phishing générés par l'IA. Construit comme une expérience de terminal rétro.
Live : research.scottaltiparmak.com

L'IA peut désormais générer des e-mails de phishing avec une grammaire parfaite, une orthographe irréprochable et un contexte convaincant. Les anciens signaux (anglais approximatif, formulations maladroites, fautes de frappe évidentes) ne s'appliquent plus. Alors, comment les humains détectent-ils le phishing en 2026 ?
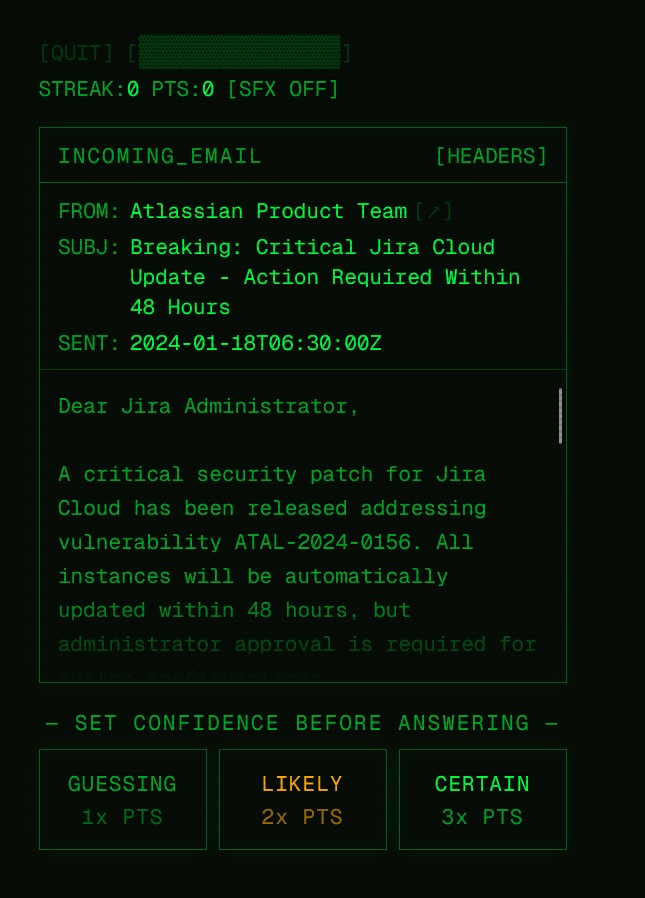
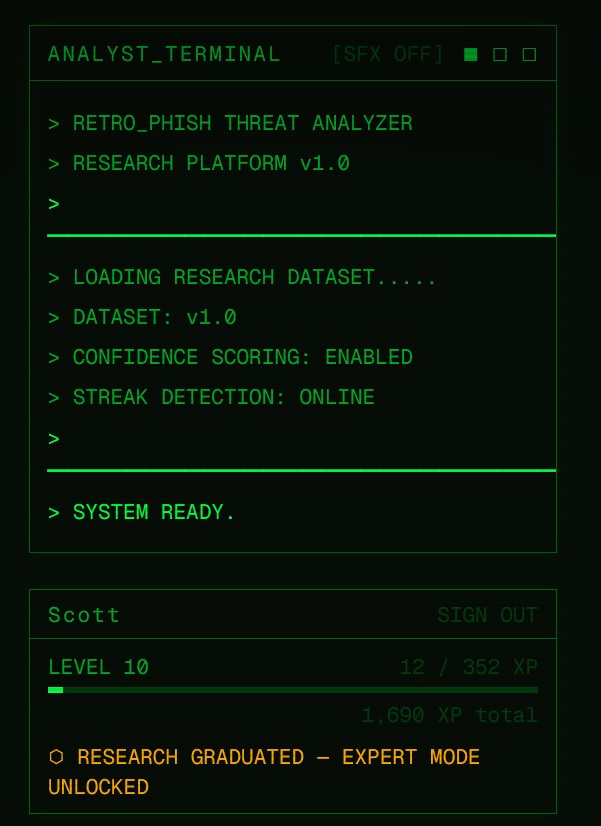
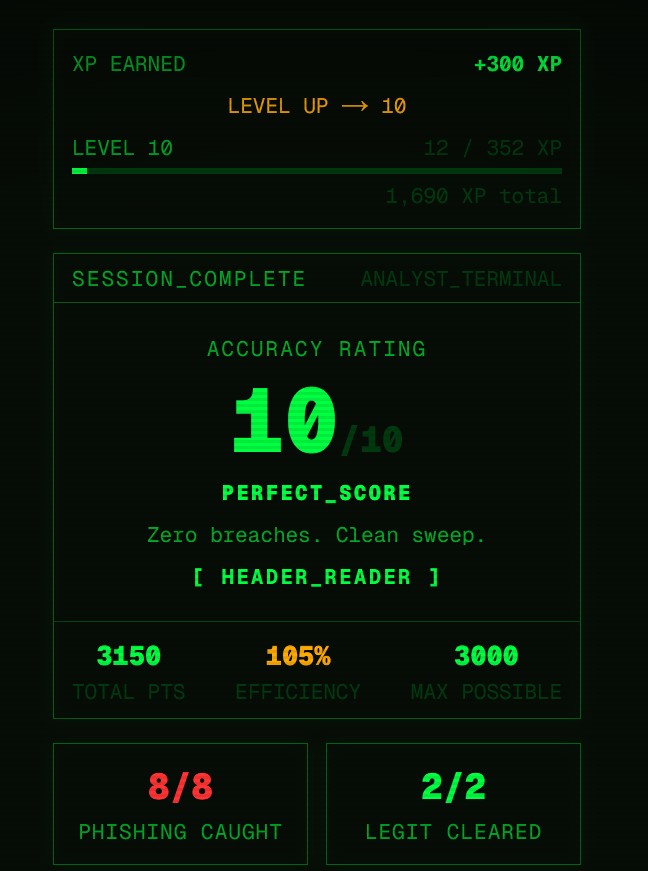
Threat Terminal est un jeu et une plateforme de recherche en direct. Les joueurs lisent des e-mails générés par l'IA dans une interface de terminal rétro, décident si chacun est un phishing ou légitime, et misent sur leur confiance. Chaque réponse contribue à un ensemble de données en direct mesurant quelles techniques de phishing les humains manquent le plus lorsque la qualité linguistique n'est plus un signal fiable.
Aucune compétence en sécurité requise. Si vous utilisez des e-mails, vous êtes un participant valide à la recherche.
| Mode | Description | Accès |
|---|---|---|
| Mode Recherche | 10 cartes par manche issues du jeu de données de recherche. Chaque joueur fournit exactement 30 réponses à l'étude, puis est diplômé pour débloquer les autres modes. | Nécessite une connexion |
| Freeplay | 10 cartes aléatoires par manche. Rejouabilité illimitée. | Débloqué après la diplomation de la recherche |
| Défi quotidien | Les mêmes 10 cartes pour tous les joueurs chaque jour. Réinitialisation à minuit UTC. Une tentative par jour. | Débloqué après la diplomation de la recherche |
| Mode Expert | Difficulté extrême uniquement. Double XP. | Débloqué après la diplomation de la recherche |
| H2H Classé | PvP en tête-à-tête. 5 cartes par match, même jeu pour les deux joueurs. Système de classement avec 7 niveaux (Bronze → Elite). Adversaires bots comme solution de repli. | Débloqué après la diplomation de la recherche |
| DEADLOCK | Mode survie roguelike. 5 étages de difficulté croissante avec mort permanente, gimmicks d'étage, modificateurs de cartes, une boutique d'améliorations et des améliorations permanentes. | Débloqué après la diplomation de la recherche |
Boucle principale :
Signaux forensiques disponibles pendant le jeu :
Une partie survie roguelike à travers 5 étages de difficulté croissante (Facile → Extrême). 5 cartes par étage, 3 vies, mort permanente.
Gimmicks d'étage ajoutent des modificateurs à chaque étage :
Modificateurs de cartes rendent les cartes individuelles plus difficiles : LOOKALIKE_DOMAIN, DECOY_RED_FLAGS, AI_ENHANCED, TIMED, REDACTED_SENDER
Économie d'Intel : Gagnez des points Intel pour les réponses correctes, les séries et les nettoyages d'étage. Dépensez de l'Intel à la boutique d'améliorations entre les étages pour des objets comme EXTRA_LIFE, SHIELD, DOUBLE_INTEL, SLOW_TIME, STREAK_SAVER et INTEL_CACHE. Les synergies d'améliorations débloquent des effets combinés.
Améliorations permanentes : Gagnez de l'habilitation à travers les parties pour débloquer 12 améliorations permanentes réparties dans 3 branches :
Compagnon gestionnaire : SIGINT, un gestionnaire IA, fournit des dialogues contextuels tout au long des parties — réagissant aux séries, aux appels serrés, aux nettoyages d'étage et aux défaites.
Matchs compétitifs en tête-à-tête contre d'autres joueurs ou des adversaires bots.
30+ badges de succès répartis dans 9 catégories avec 7 niveaux de rareté (Commun → Unique) :
| Catégorie | Exemples |
|---|---|
| Progression | FIRST_BLOOD, VETERAN_ANALYST, RESEARCH_GRADUATE, APEX_OPERATOR |
| Compétence | ZERO_MISS, DEAD_CERTAIN, HARD_TARGET, EXPERT_ACE |
| Série | HOT_STREAK, UNTOUCHABLE, DAILY_OPERATOR |
| Vitesse | SPEED_DEMON, METHODICAL |
| Investigation | HEADER_HUNTER, URL_INSPECTOR, FULL_RECON |
| XP | KILOBYTE, ENCRYPTED, CLASSIFIED, HIGH_SCORE |
| H2H | FIRST_KILL, SERIAL_WINNER, APEX_PREDATOR, FLAWLESS_VICTORY |
| DEADLOCK | FIRST_BREACH, TOWER_CLEAR, FLAWLESS_OP, GLASS_CANNON, SURVIVOR |
| Saison 0 | FOUNDER, S0_SILVER, S0_GOLD, S0_DIAMOND, S0_ELITE |
Les succès sont consultables dans la page Inventaire avec filtrage par rareté et suivi des statistiques.
Question de l'étude : Quelles techniques de phishing les humains sont-ils les plus susceptibles de manquer lorsque la qualité linguistique n'est plus un signal de détection fiable ?
Jeu de données : 1 000+ cartes d'e-mails générées par l'IA. Les cartes de phishing couvrent 6 techniques, les cartes légitimes couvrent des catégories transactionnelles, marketing et professionnelles. Toutes les cartes sont générées par l'IA afin que la qualité linguistique soit constante. La technique est la variable indépendante.
Six techniques de phishing à l'étude :
urgency · authority-impersonation · credential-harvest · hyper-personalization · pretexting · fluent-prose
Collecte de données : Le mode Recherche nécessite un compte joueur. Les réponses sont liées à un UUID de joueur pseudonyme. Les adresses e-mail sont conservées uniquement dans Supabase Auth et ne sont jamais stockées dans les tables de recherche. Aucun suivi comportemental en dehors de la session de jeu.
Enregistré par réponse : classification, niveau de confiance, temps de réponse, si les en-têtes ont été ouverts, si les URL ont été inspectées, position dans la session, difficulté de la carte et technique.
Non enregistré : adresse e-mail, adresse IP, localisation ou toute information d'identification.
