 rrespxwnss/cve-2025-56772

Lors de l'analyse du site web ecodotempo.com.br, une vulnérabilité de script intersite (XSS) stocké a été découverte. Cette vulnérabilité permet à un attaquant d'injecter des scripts malveillants dans des champs qui sont ensuite rendus à d'autres utilisateurs sans désinfection appropriée, notamment sur la page principale de la zone non authentifiée (déconnectée).
Lors de l'analyse du site ecodotempo.com.br, une vulnérabilité de type Cross-Site Scripting (XSS) stocké a été découverte. Cette vulnérabilité permet à un attaquant d'injecter des scripts malveillants dans des champs qui sont ensuite rendus à d'autres utilisateurs sans désinfection appropriée, notamment sur la page principale de la zone non authentifiée (déconnectée).
ecodotempo.com.br/colecoes/cadastrar_realizar.php
name="nome" et name="descricao"
Lors de l'analyse du site ecodotempo.com.br, une vulnérabilité de type Cross-Site Scripting (XSS) stocké a été découverte. Cette vulnérabilité permet à un attaquant d'injecter des scripts malveillants dans des champs qui sont ensuite rendus à d'autres utilisateurs sans désinfection appropriée, notamment sur la page principale de la zone non authentifiée (déconnectée).
Le script injecté a été stocké de manière persistante dans le backend de l'application et exécuté dans le navigateur de tout visiteur accédant à la page affectée, sans aucun mécanisme d'échappement ni protection via une politique de sécurité du contenu (CSP) en place.
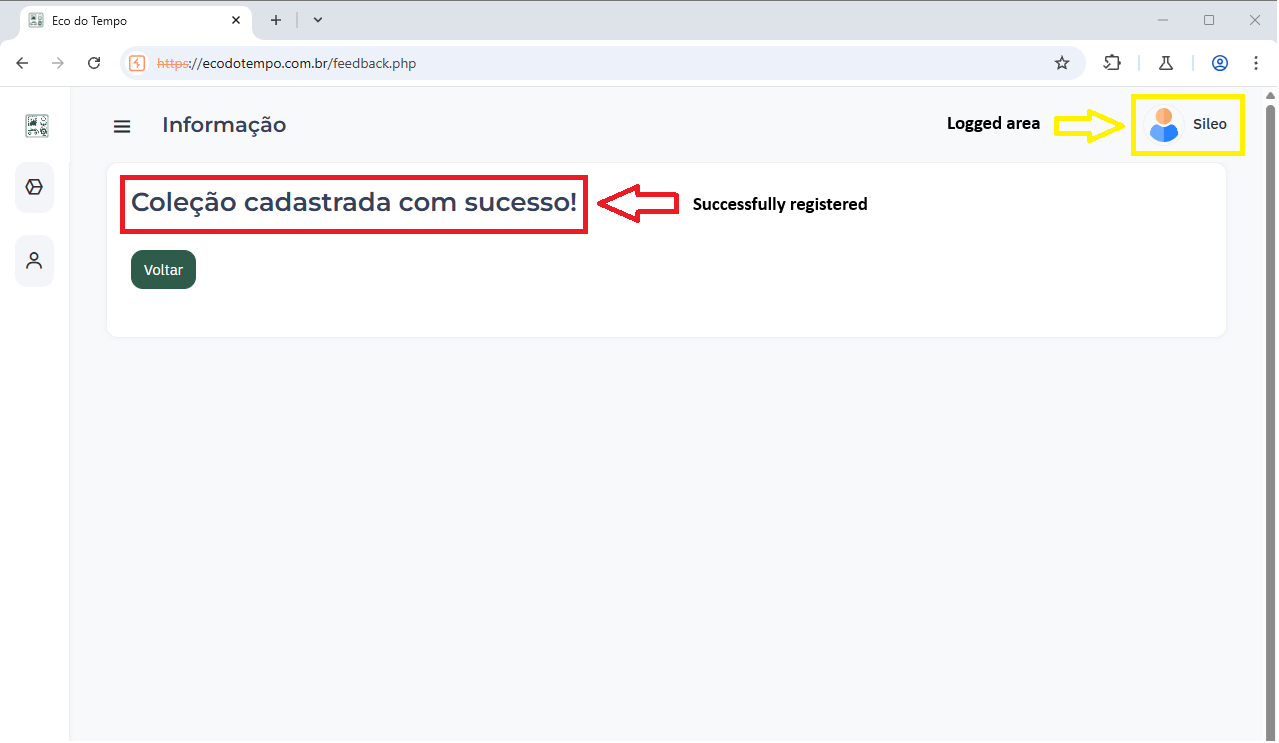
Lors des tests sur ecodotempo.com.br, la vulnérabilité XSS stocké a été spécifiquement identifiée dans le processus de création de collections d'articles. Il a été possible d'injecter une charge utile malveillante dans les champs de nom ou de description de la collection, sans aucun mécanisme d'atténuation actif — tel que la validation des entrées, les filtres au niveau du code, le pare-feu d'application Web (WAF) ou les en-têtes HTTP de sécurité.
Après avoir créé la collection contenant le script malveillant, s'être déconnecté, puis avoir accédé à nouveau à la page de connexion principale, la charge utile a été automatiquement exécutée dans le navigateur, entraînant l'affichage d'une fenêtre contextuelle. Lors du test, cela a été utilisé pour démontrer l'extraction de cookies. Ce comportement confirme l'absence de désinfection appropriée et la réelle possibilité d'exécution de scripts arbitraires dans le contexte du navigateur de la victime. Voir la section des preuves ci-dessous pour un exemple.
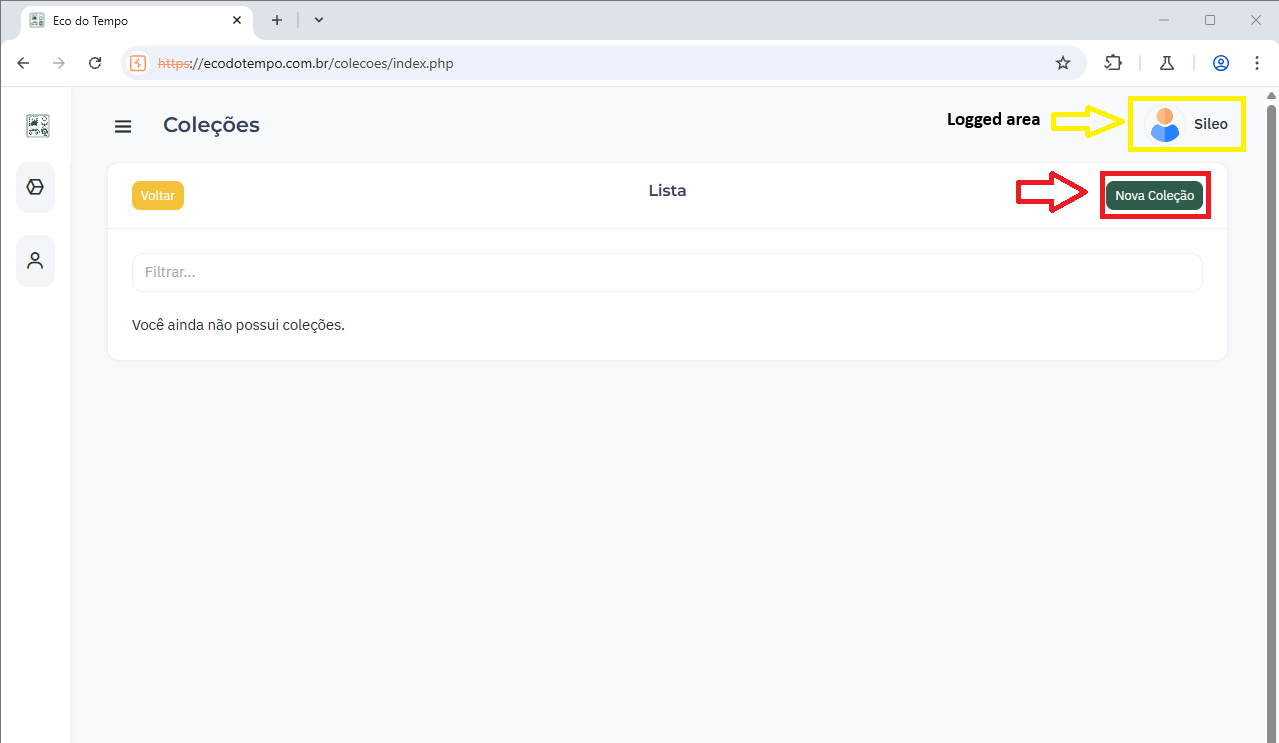
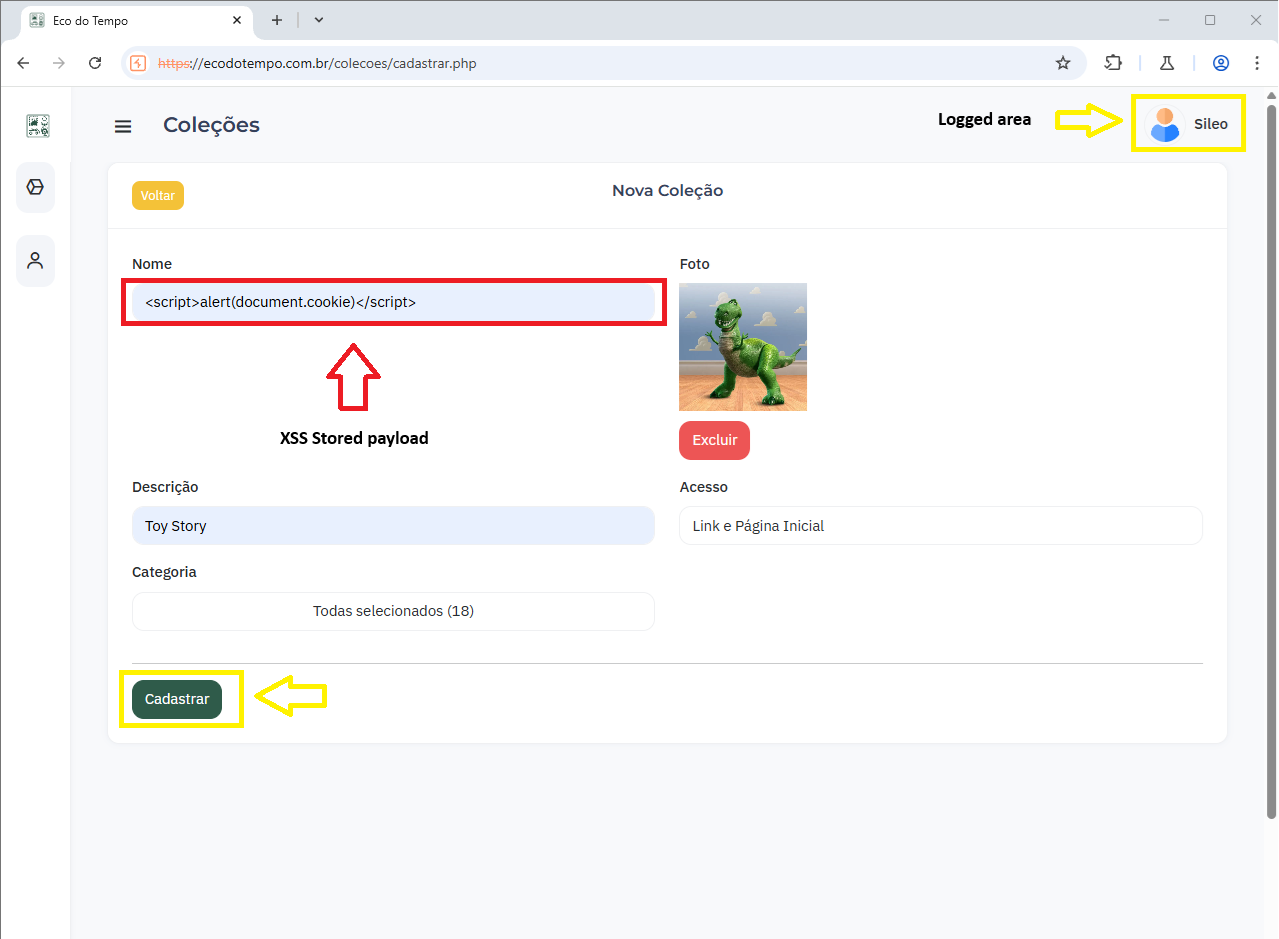
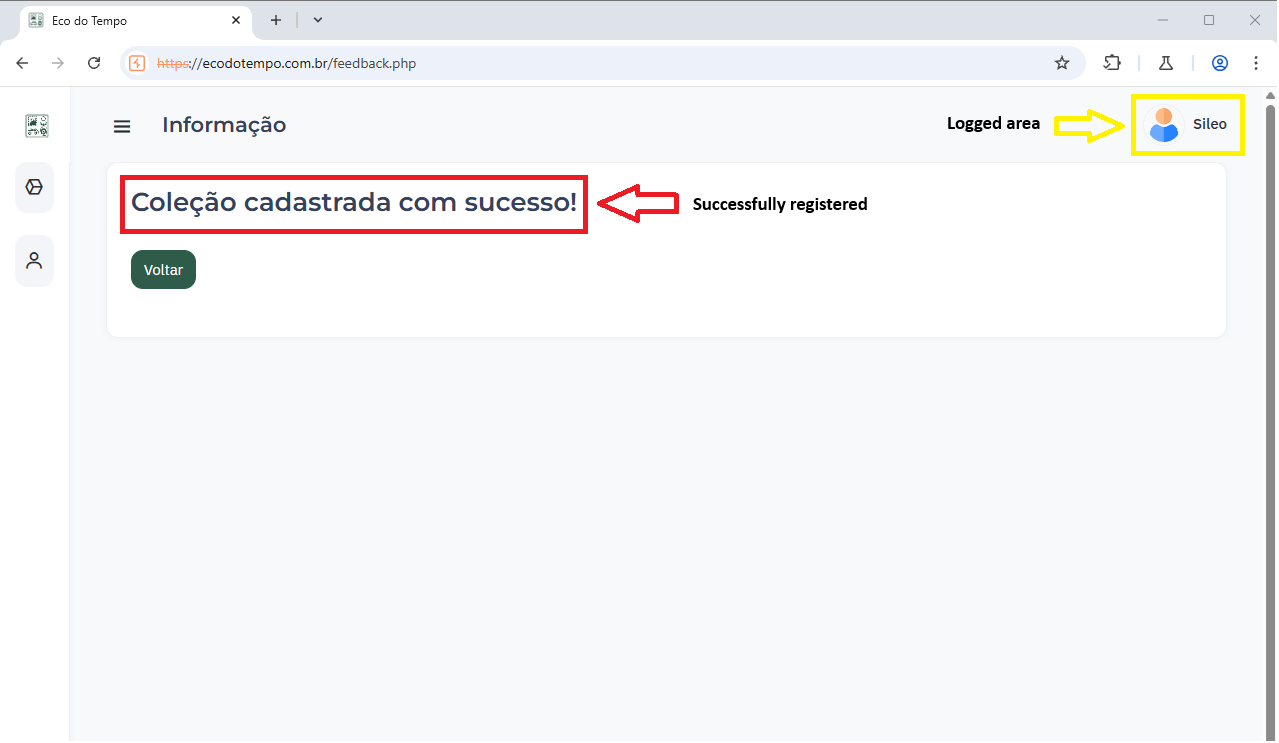
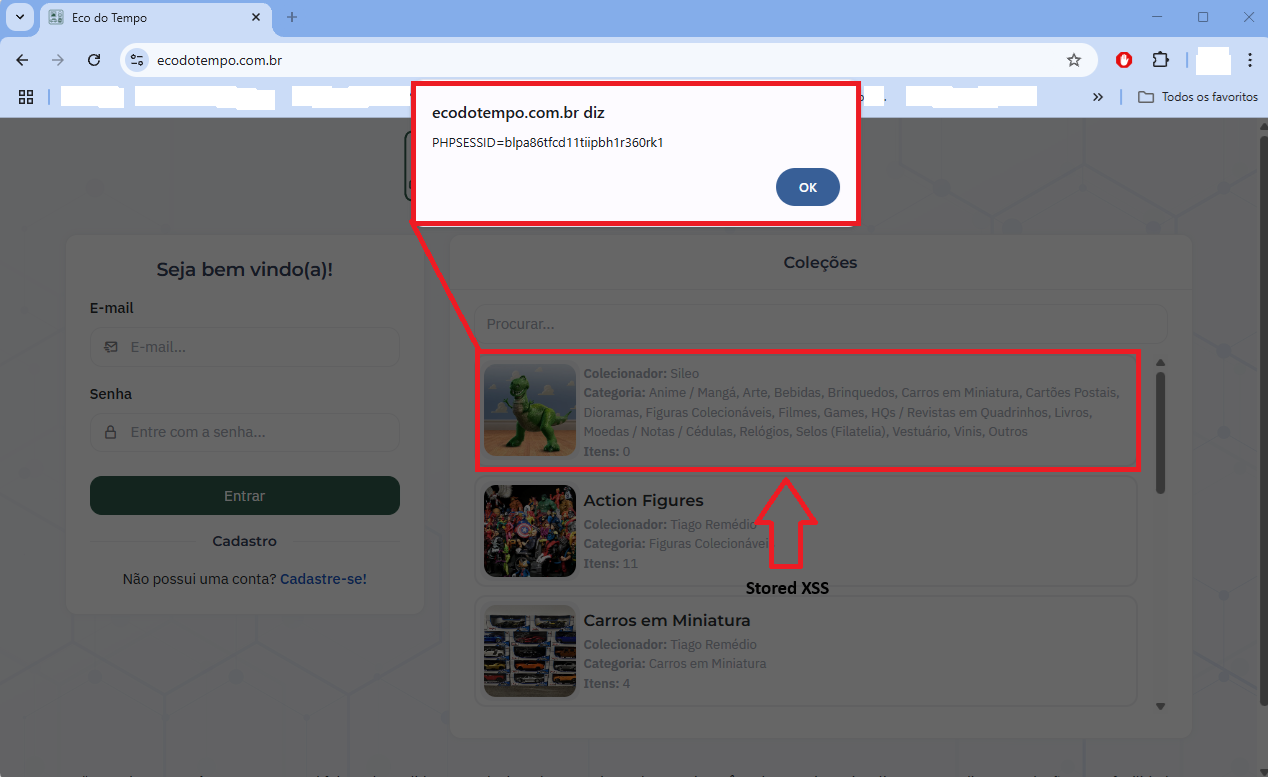
Remarque : En plus du vol de cookies, cette vulnérabilité pourrait être exploitée à diverses fins malveillantes telles que la redirection d'utilisateurs vers des sites nuisibles, l'exfiltration de données sensibles, la modification du contenu des pages pour des attaques de phishing, ou l'exécution d'actions au nom de l'utilisateur, comme décrit précédemment dans la section sur l'impact.
La présence d'une vulnérabilité XSS stocké sur la page principale de la zone non authentifiée d'ecodotempo.com.br présente un risque de sécurité significatif. Étant donné que le script injecté est stocké de manière permanente et servi à chaque utilisateur accédant à la page affectée, cela ouvre la porte à une gamme d'attaques côté client. Un attaquant pourrait exploiter cette faille pour exécuter du JavaScript arbitraire dans le navigateur de visiteurs non méfiants, potentiellement en volant des cookies de session, en redirigeant les utilisateurs vers des sites malveillants, en effectuant des actions au nom des utilisateurs sans leur consentement, ou en manipulant le contenu des pages pour mener des tentatives de phishing. Étant donné que la vulnérabilité est exposée dans une zone accessible publiquement, cela augmente la probabilité d'une exploitation à grande échelle, notamment par des bots automatisés ou des campagnes ciblées, ce qui pourrait compromettre la confiance des utilisateurs et l'intégrité de la plateforme.
Pour remédier à la vulnérabilité XSS stocké trouvée sur la page principale de la zone non authentifiée d'ecodotempo.com.br, les actions suivantes doivent être entreprises :
Toutes les entrées utilisateur doivent être correctement désinfectées et validées côté client et côté serveur avant d'être stockées ou rendues. En particulier, toute entrée qui sera affichée dans le contexte HTML doit voir ses caractères spéciaux comme <, >, ", ', et & encodés pour empêcher l'exécution de scripts. De plus, l'application doit mettre en œuvre un encodage de sortie basé sur le contexte dans lequel les données sont injectées (HTML, JavaScript, attribut, URL, etc.).
Il est également fortement recommandé d'appliquer une politique de sécurité du contenu (CSP) pour limiter l'exécution de scripts non autorisés, et de désactiver les scripts en ligne et le chargement de scripts externes provenant de sources non fiables. Des revues de code régulières et des tests de sécurité automatisés (par exemple avec des outils comme OWASP ZAP ou Burp Suite) doivent être intégrés au cycle de développement pour détecter et prévenir des défauts similaires à l'avenir.
Enfin, toute charge utile malveillante déjà stockée doit être identifiée et supprimée du système pour éliminer les risques existants.






