 rodhnin/pythia-sql-clairvoyance
Scanner avancé d'injection SQL avec analyse pilotée par l'IA, cadre de conformité éthique et rapports professionnels.



Scanner d'injection SQL prêt pour la production avec 6 méthodes de détection, correction assistée par IA, sortie SARIF et intégration CI/CD.
Démarrage rapide · Documentation · Docker · Analyse IA · Mettre une étoile sur GitHub
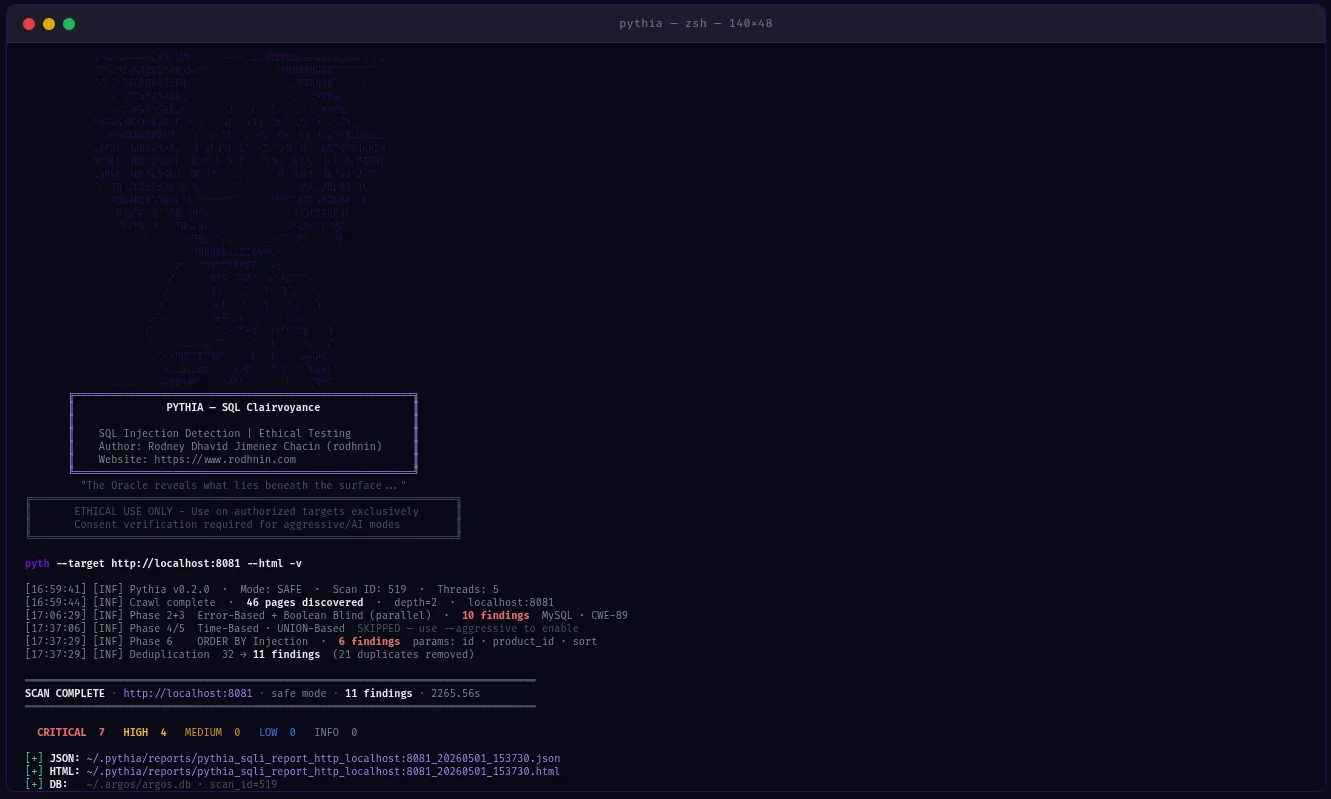
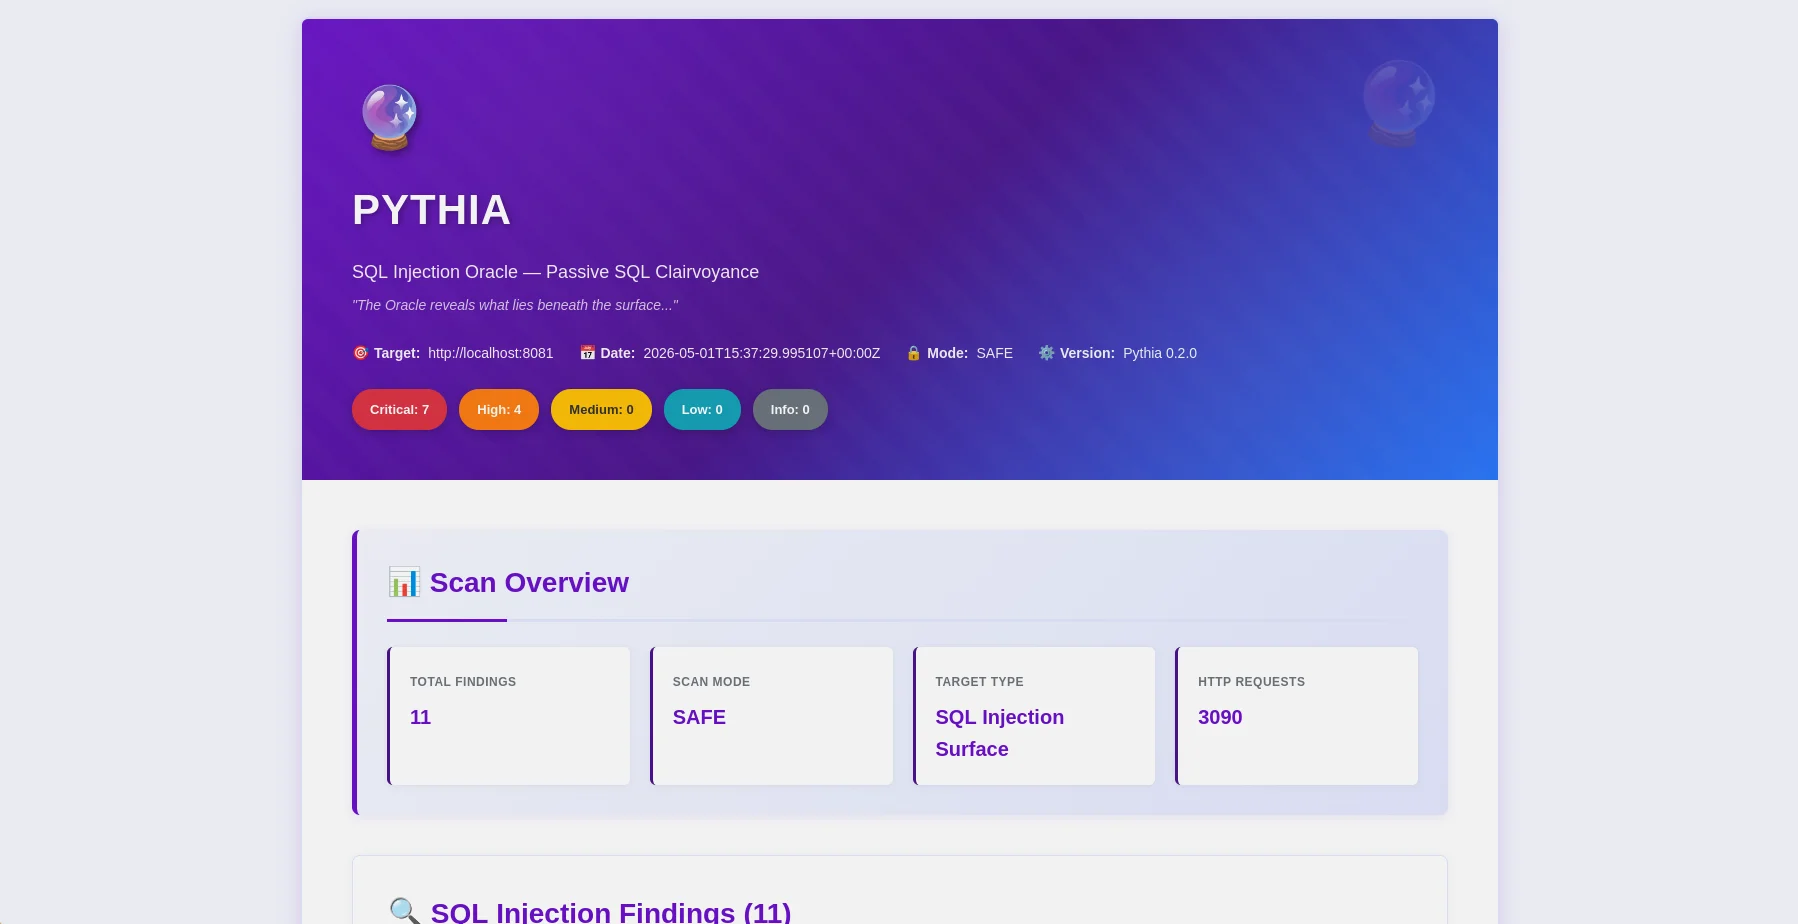
Rapport HTML — Aperçu des résultats avec badges de sévérité et correspondance OWASP |
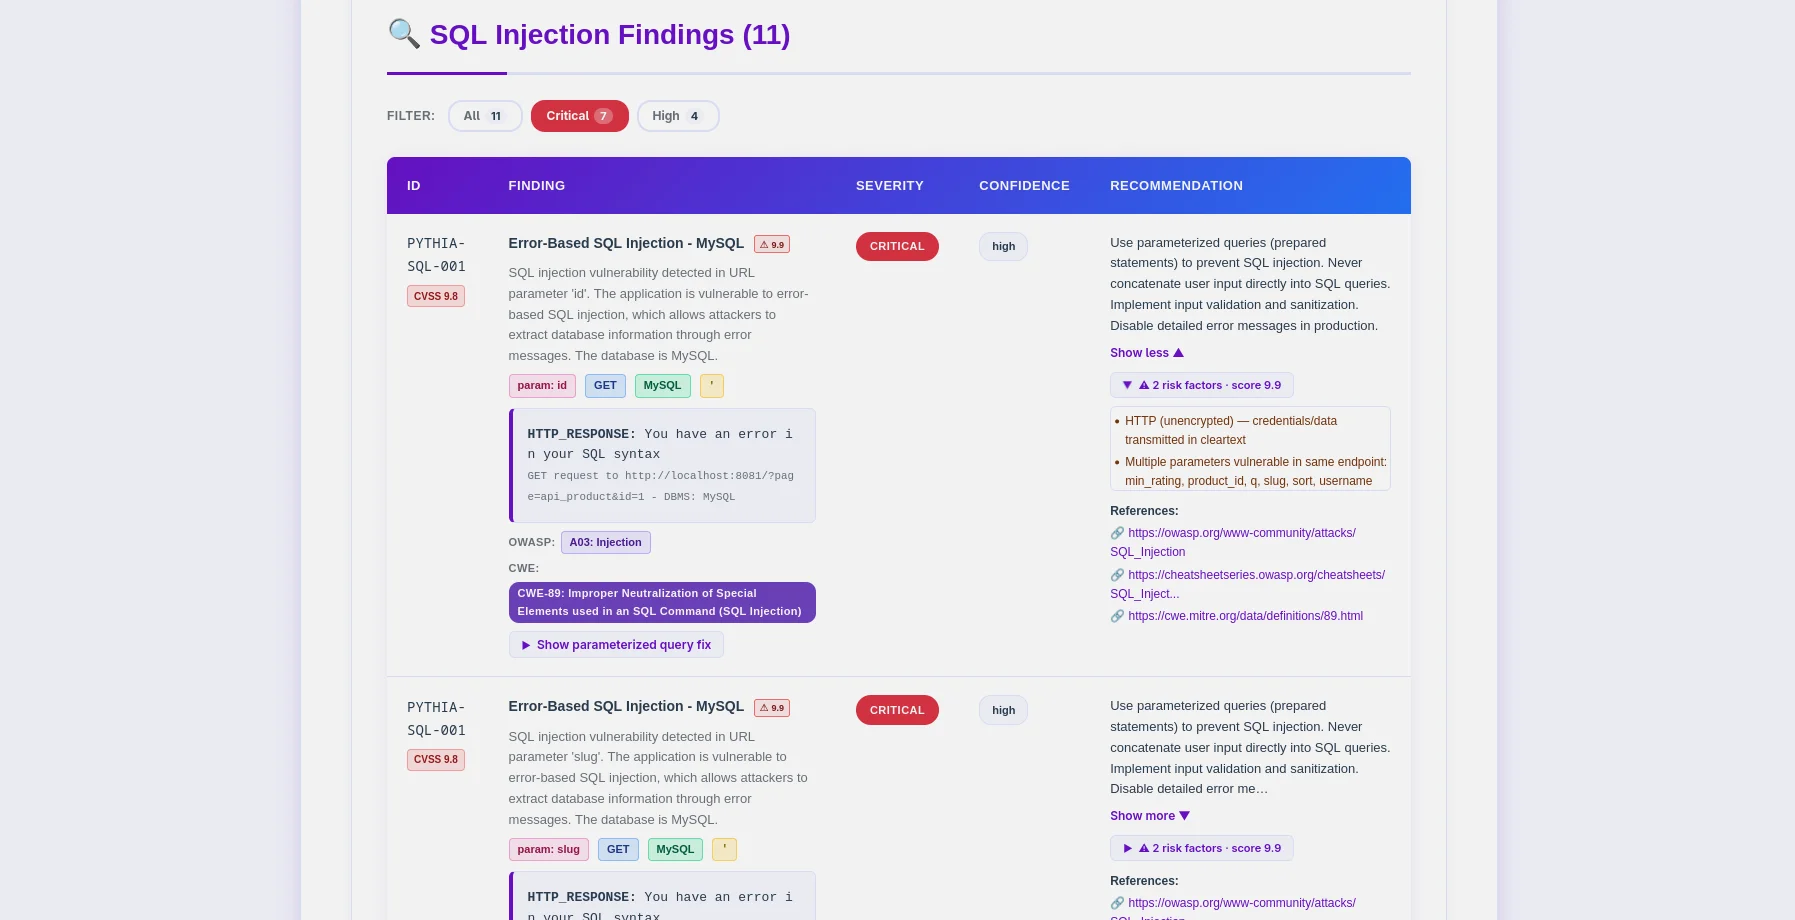
Tableau des résultats — Codes PYTHIA-SQL, détection SGBD, correspondance CWE-89 |
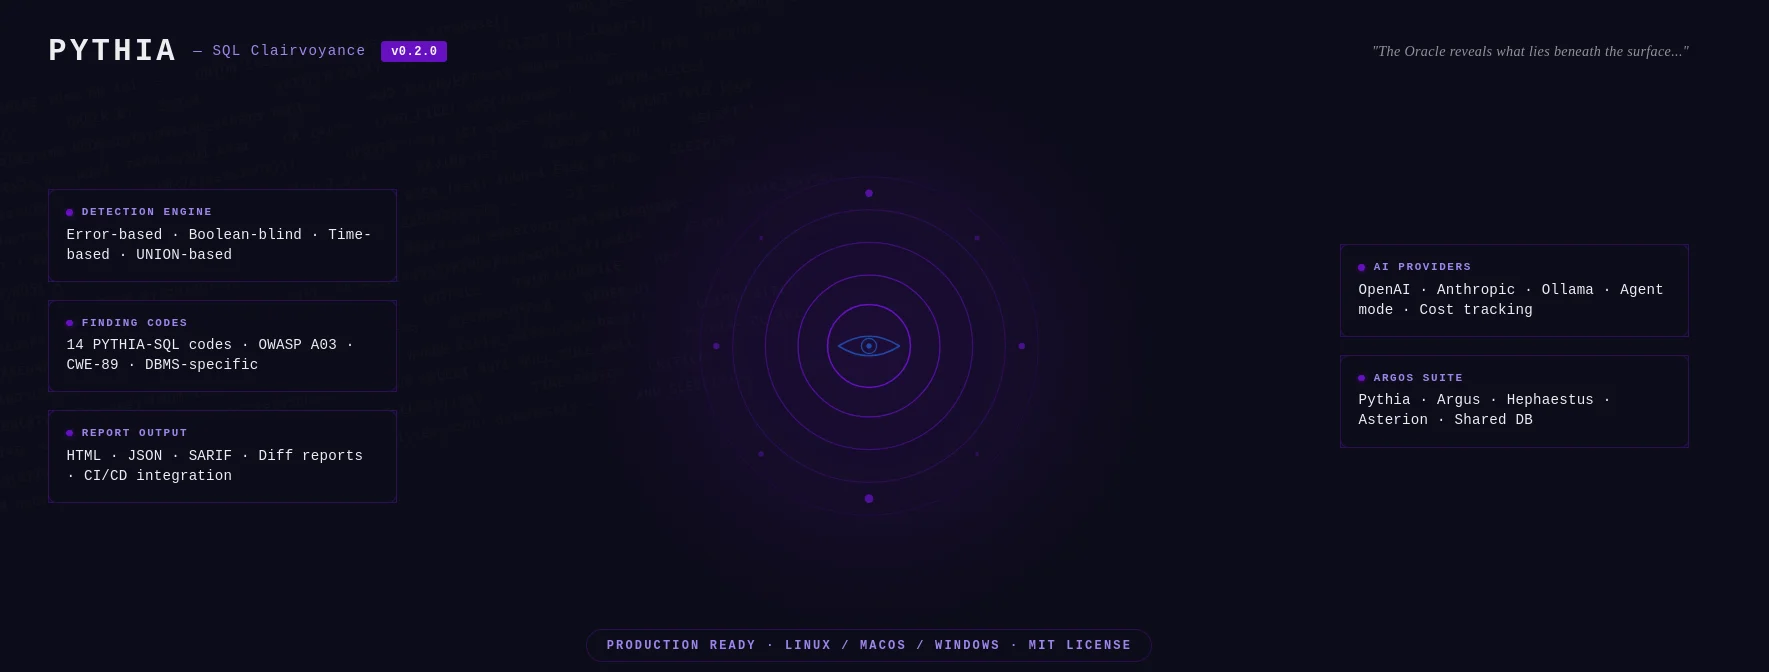
Pythia est un scanner de détection d'injection SQL prêt pour la production qui place l'éthique en premier. Conçu pour les testeurs d'intrusion, les chercheurs en sécurité et les ingénieurs DevSecOps, il identifie les vulnérabilités d'injection SQL à l'aide de 6 méthodes de détection et s'intègre directement dans les pipelines CI/CD.
--fail-on, --sarif, --diff pour l'intégration dans les pipelines~/.argos/argos.db)| Méthode de détection | Description | Mode requis |
|---|---|---|
| Basé sur les erreurs | Erreurs SQL dans les réponses (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) | Sûr |
| Aveugle booléen | Différences de réponses entre conditions TRUE/FALSE | Sûr |
| Aveugle temporel | Délais de réponse provenant de requêtes SLEEP/WAITFOR | Agressif |
| Basé sur UNION | Extraction de données via UNION SELECT | Agressif |
| Second ordre | Schémas d'injection stockage→récupération (chaîne POST→GET) | Agressif |
| Injection ORDER BY | Injection dans un paramètre de tri numérique | Agressif |
python -m pyth --target http://example.com/products?id=1 --html
- **14 Codes de recherche** : Spécifiques au SGBD (MySQL, PostgreSQL, MSSQL, Oracle, SQLite) + spécifiques à la technique
- **Empreinte SGBD** : Détection automatique du type et de la version de la base de données
- **Contournement WAF** : Plus de 170 payloads de contournement en mode agressif (hex, encodage URL, commentaires en ligne, variantes de casse)
- **Détection des variables de session** : Chaîne POST→GET pour les schémas d’authentification de type DVWA-high
- **Analyseur intelligent** : BFS avec extraction de popups/onclick (`--js`), sitemap, robots.txt
- **Renforcement anti-faux positifs** : Scoring de similarité SequenceMatcher + confirmation multi-payloads

### Intégration CI/CD```bash
# Pipeline-friendly: exit 10 if high+ findings found
python -m pyth --target https://staging.app.com --aggressive --fail-on high
echo $?  # 0=clean, 10=findings found, 1=error

# SARIF for GitHub Security / GitLab SAST
python -m pyth --target https://app.com --aggressive --sarif > results.sarif

# Compare vs last scan — show what's new, what's fixed
python -m pyth --target https://app.com --aggressive --diff last --html
python -m pyth --target https://api.example.com/v1/users
--auth-header "Authorization: Bearer eyJhbGc..."
--auth-header "X-API-Key: sk-prod-xxx"
--aggressive --html
Passez `--auth-header` plusieurs fois pour plusieurs en-têtes.

### Analyse par IA

Choisissez votre fournisseur d'IA depuis la ligne de commande :

| Fournisseur                    | Idéal pour                                | Vitesse     | Coût           | Confidentialité |
| ------------------------------ | ----------------------------------------- | ----------- | -------------- | --------------- |
| **OpenAI gpt-4o-mini** (défaut)| Qualité professionnelle, faible coût       | Rapide      | ~$0.02/scan    | Standard        |
| **Anthropic Claude**           | Confidentialité, correction de code        | Rapide      | ~$0.06/scan    | Améliorée       |
| **Ollama (Local)**             | Confidentialité totale                     | Lent (CPU)  | Gratuit        | 100 % hors ligne|```bash
# Standard analysis
python -m pyth --target http://example.com --use-ai --ai-tone technical --html

# Agent mode: AI queries NVD for real CVEs (no API key for NVD)
python -m pyth --target http://example.com --use-ai --ai-agent --html

# Multi-provider comparison
python -m pyth --target http://example.com --use-ai \
  --ai-compare "openai:gpt-4o-mini,anthropic:claude-3-5-haiku-20241022" --html

# With budget cap
python -m pyth --target http://example.com --use-ai --ai-budget 0.05 --html

