
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
C3 — Custom Command and Control (C3). Un framework pour le prototypage rapide de canaux C2 personnalisés, tout en offrant une intégration avec les boîtes à outils offensives existantes. | Kitploit
Outils/GitHubGitHub/reverseclabs/c3
Frameworks de Tests d'IntrusionFrameworks d'ExploitationÉvasion IDS/IPSMouvement LatéralPost-ExploitationSécurité RéseauCommandement et ContrôleRed TeamingDéveloppement de Charges Utiles
GitHubreverseclabs/c3

C3

Custom Command and Control (C3). Un framework pour le prototypage rapide de canaux C2 personnalisés, tout en offrant une intégration avec les boîtes à outils offensives existantes.

1.8k29117il y a 8 moisVérifié par Kitploit
Voir le dépôt

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

C3

C3

Build C3 (MSVC)/badge.svg?branch=master)

Build C3 (Clang)/badge.svg?branch=master)

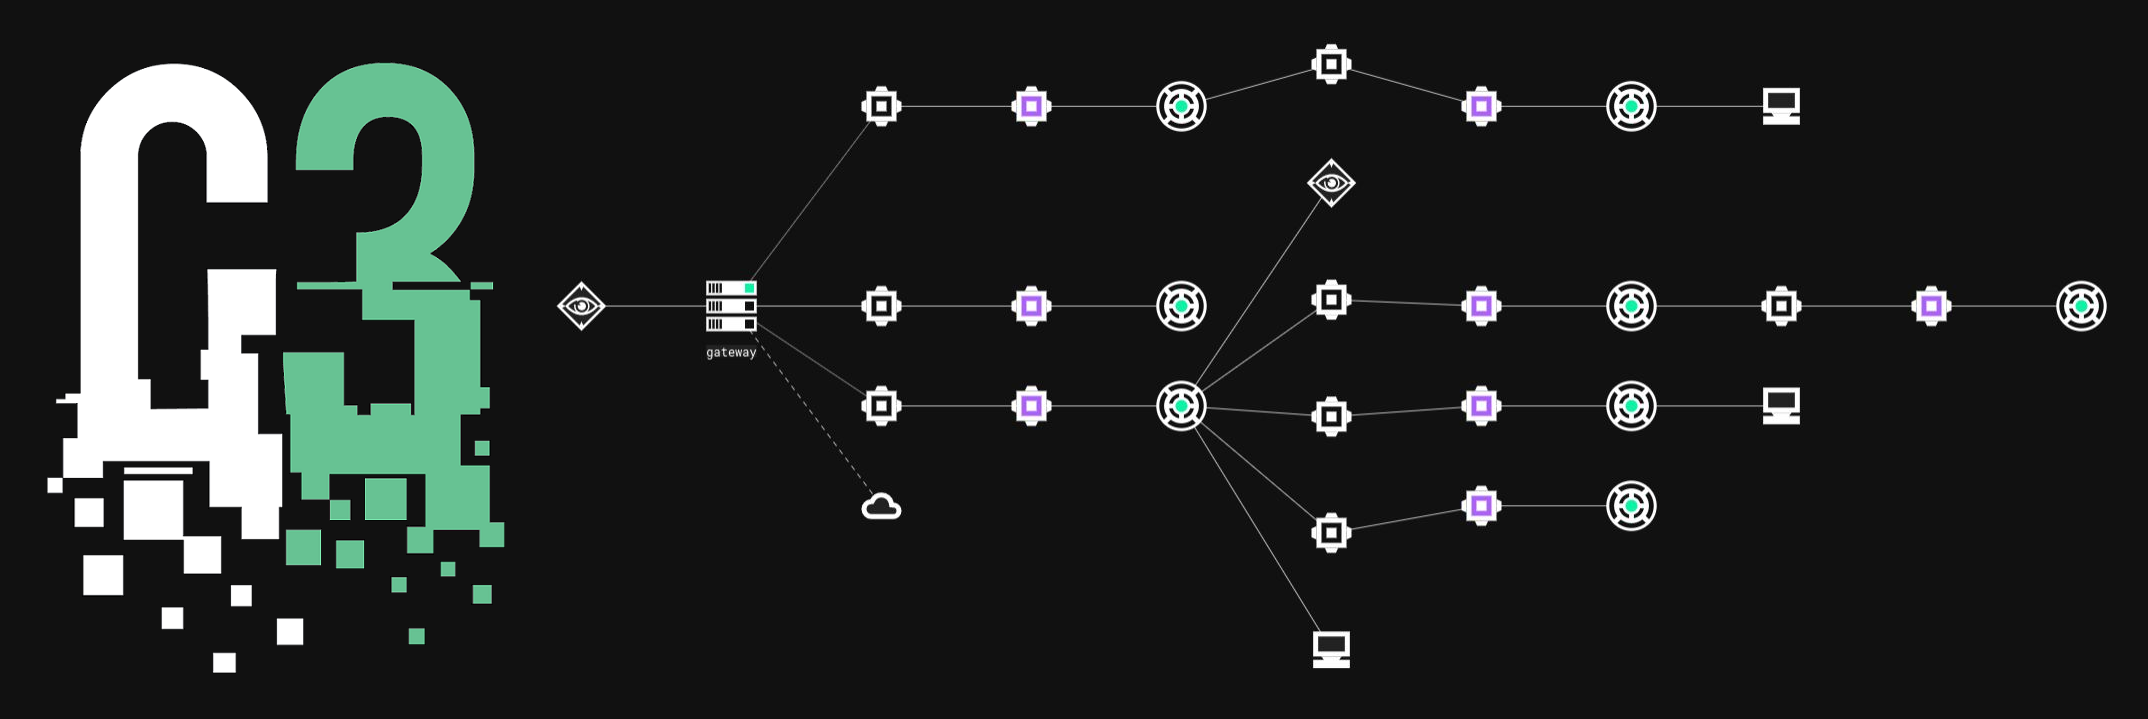
C3 (Custom Command and Control) est un outil qui permet aux équipes rouges de développer et d'utiliser rapidement des canaux de commande et contrôle (C2) ésotériques. C'est un framework qui étend d'autres outils d'équipe rouge, comme le produit commercial Cobalt Strike (CS) via ExternalC2, qui est pris en charge dès la sortie. Il permet à l'équipe rouge de ne se préoccuper que du C2 qu'elle souhaite implémenter, en s'appuyant sur la robustesse de C3 et des outils CS pour gérer le reste. Cette efficacité et cette fiabilité permettent aux équipes rouges d'opérer en toute sécurité dans des environnements clients critiques (en assurant un niveau professionnel de stabilité et de sécurité), tout en permettant une expérimentation sûre et un déploiement rapide de tactiques, techniques et procédures (TTP) personnalisées. Ainsi, elles peuvent émuler et simuler un attaquant adaptatif du monde réel.

Utilisation

Voir cet article de blog pour un tutoriel détaillé.

Pour le guide de contribution (tutoriels sur le développement d'un Channel), voir cette page.

Canaux pris en charge

Canaux externes

Nom du canalContributeur
Mattermost@mariuszbit
Asana@tvgdb2
GitHub@sunn_y_k
Dropbox@adm1nPanda
Cisco WebEx Teams@tvgdb2
JIRA
Discord
GoogleDrive
Slack
EWS Tasks
OneDrive 365 Rest File (non fonctionnel)
OneDrive 365 Rest Task (non fonctionnel)

Canaux internes

ServiceContributeur
MSSQL@checkymander
UNC Share File
LDAP
Printer Jobs

Détection

  • Recherche de C3 (blog de version)
  • Fondamentaux de la détection d'attaque - Atelier C2 et exfiltration - Dropbox
  • Fondamentaux de la détection d'attaque - Atelier découverte et mouvement latéral - Fichier de partage UNC
  • Utilisation et détection du pivotement d'imprimante C2
  • Black Hat USA 2021 - Je suis un hacker, sortez-moi d'ici ! Briser la segmentation réseau en utilisant des canaux de commande et contrôle ésotériques
  • À la poursuite de commande et contrôle personnalisée et évasive - Guide M - ROOTCON
  • Règle YARA - Utilisation de DLL réflective C3
  • Règle Sigma - Lancement de DLL C3
  • Relay Rumbler - Analyseur de configuration binaire de relais C3

Glossaire

Les termes les plus couramment utilisés dans C3 :

Télécharger l’outil